Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# CloudTrail Aktualisierungs- und Genehmigungsanforderungen für Amazon SQS Dead-Letter Queue Redrive
Am 8. Juni 2023 führte Amazon SQS Dead-Letter Queue (DLQ) Redrive für AWS SDK und (CLI) ein. AWS Command Line Interface Diese Funktion ist eine Ergänzung zum bereits unterstützten DLQ-Redrive für die Konsole. AWS Wenn Sie die AWS Konsole bereits verwendet haben, um Nachrichten aus der Warteschleife unzustellbarer Nachrichten erneut zu versenden, sind Sie möglicherweise von den folgenden Änderungen betroffen:
## CloudTrail Umbenennen von Ereignissen
Am 15. Oktober 2023 ändern sich die Namen der CloudTrail Ereignisse für das Redrive von Dead-Letter-Warteschlangen auf der Amazon SQS SQS-Konsole. Wenn Sie Alarme für diese CloudTrail Ereignisse eingerichtet haben, müssen Sie sie jetzt aktualisieren. Im Folgenden sind die neuen CloudTrail Ereignisnamen für DLQ Redrive aufgeführt:
| Früherer Ereignis-Name | Neuer Ereignis-Name |
| --- | --- |
| `CreateMoveTask` | `StartMessageMoveTask` |
| `CancelMoveTask` | `CancelMessageMoveTask` |
## Aktualisierte Berechtigungen
Amazon SQS ist in der SDK- und CLI-Version enthalten und hat außerdem die Warteschlangenberechtigungen für DLQ Redrive aktualisiert, um den bewährten Sicherheitsmethoden zu entsprechen. Verwenden Sie die folgenden Warteschlangenberechtigungstypen, um Nachrichten von Ihrem DLQs erneut zu senden.
1. Aktionsbasierte Berechtigungen (Update für die DLQ-API-Aktionen)
1. Verwaltete Amazon-SQS-Richtlinienberechtigungen
1. Berechtigungsrichtlinie, die den sqs:\*-Platzhalter verwendet
**Wichtig**
Um DLQ Redrive für SDK oder CLI verwenden zu können, benötigen Sie eine DLQ-Redrive-Berechtigungsrichtlinie, die einer der oben genannten Optionen entspricht.
Wenn Ihre Warteschlangenberechtigungen für DLQ Redrive keiner der oben genannten Optionen entsprechen, müssen Sie Ihre Berechtigungen bis zum 31. August 2023 aktualisieren. Bis zum 31. August 2023 kann Ihr Konto Nachrichten mit den Berechtigungen, die Sie in der AWS -Konsole konfiguriert haben, nur in den Regionen erneut senden, in denen Sie DLQ Redrive zuvor verwendet haben. Nehmen wir zum Beispiel an, Sie hatten „Konto A“ sowohl in us-east-1 als auch eu-west-1. „Account A“ wurde vor dem 8. Juni 2023 verwendet, um Nachrichten auf der AWS Konsole in us-east-1 erneut zu senden, aber nicht in eu-west-1. Wenn die Richtlinienberechtigungen von „Konto A“ zwischen dem 8. Juni 2023 und dem 31. August 2023 keiner der oben genannten Optionen entsprechen, können sie nur verwendet werden, um Nachrichten auf der AWS Konsole in us-east-1 und nicht in eu-west-1 erneut zuzustellen.
**Wichtig**
Wenn Ihre DLQ-Redrive-Berechtigungen nach dem 31. August 2023 mit keiner dieser Optionen übereinstimmen, kann Ihr Konto DLQ-Nachrichten nicht mehr über die AWS -Konsole erneut senden.
Wenn Sie jedoch im August 2023 die DLQ-Redrive-Funktion auf der AWS Konsole verwendet haben, haben Sie eine Verlängerung bis zum 15. Oktober 2023, um die neuen Berechtigungen gemäß einer dieser Optionen zu übernehmen.
Weitere Informationen finden Sie unter [Identifizierung der betroffenen Richtlinien](#identifying-impacted-policies).
Im Folgenden finden Sie Beispiele für Warteschlangenberechtigungen für jede DLQ-Redrive-Option. Bei der Verwendung [serverseitiger verschlüsselter Warteschlangen (SSE)](sqs-configure-sse-existing-queue.md) ist die entsprechende AWS KMS Schlüsselberechtigung erforderlich.
**Aktionsbasiert**
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": [
"sqs:ReceiveMessage",
"sqs:DeleteMessage",
"sqs:GetQueueAttributes",
"sqs:StartMessageMoveTask",
"sqs:ListMessageMoveTasks",
"sqs:CancelMessageMoveTask"
],
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
},
{
"Effect": "Allow",
"Action": "sqs:SendMessage",
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
}
]
}
```
------
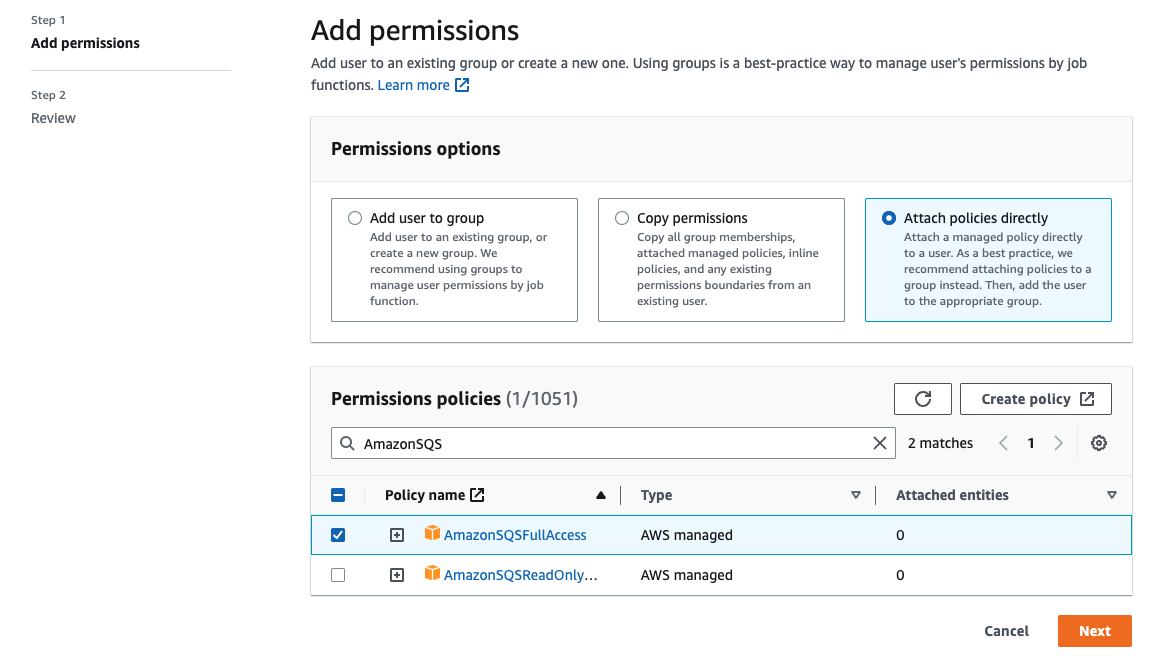
**Verwaltete Richtlinie**
Die folgenden verwalteten Richtlinie enthalten die erforderlichen aktualisierten Berechtigungen:
+ **Amazon SQSFull Access** — Beinhaltet die folgenden Aufgaben zur Neuaufstellung der Warteschlange mit unerlaubten Briefen: Starten, Stornieren und Auflisten.
+ **Amazon SQSRead OnlyAccess** — Bietet Nur-Lese-Zugriff und beinhaltet die Redrive-Aufgabe für die Warteschlange mit versendeten Briefen.
**Berechtigungsrichtlinie, die den sqs\*-Platzhalter verwendet**
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": "sqs:*",
"Resource": "*"
}
]
}
```
------
## Identifizierung der betroffenen Richtlinien
Wenn Sie vom Kunden verwaltete Richtlinien (CMPs) verwenden, können Sie AWS CloudTrail und IAM verwenden, um die Richtlinien zu identifizieren, die von der Aktualisierung der Warteschlangenberechtigungen betroffen sind.
**Anmerkung**
Wenn Sie `AmazonSQSFullAccess` und verwenden`AmazonSQSReadOnlyAccess`, sind keine weiteren Maßnahmen erforderlich.
1. Melden Sie sich bei der Konsole an AWS CloudTrail .
1. Wählen Sie auf der Seite mit dem **Ereignisverlauf** unter **Attribute nachschlagen** im Dropdownmenü die Option *Ereignisname* aus. Suchen Sie dann nach `CreateMoveTask`.
1. Wählen Sie ein Ereignis, um die Seite **Details** zu öffnen. Rufen Sie im Abschnitt **Ereignisdatensätze** das `UserName` oder `RoleName` aus dem `userIdentity`-ARN ab.
1. Melden Sie sich an der IAM-Konsole an.
+ Wählen Sie für Benutzer „Benutzer“ aus. Wählen Sie den Benutzer mit dem im vorherigen Schritt identifizierten `UserName` aus.
+ Wählen Sie für Rollen „Rollen“ aus. Suchen Sie nach dem Benutzer mit dem im vorherigen Schritt angegebenen `RoleName`.
1. Überprüfen Sie auf der Seite **Details** im Abschnitt **Berechtigungen** alle Richtlinien mit dem `sqs:`-Präfix in `Action` oder überprüfen Sie Richtlinien, in denen die Amazon-SQS-Warteschlange in `Resource` definiert ist.