Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# Problembehandlung bei Fehlermeldungen mit Zugriffsverweigerung mit Autorisierungs-ID (Vorschau)
**Wichtig**
Access Troubleshooter befindet sich in der öffentlichen Vorschauversion.
## -Übersicht
Wenn eine Anfrage für eine unterstützte API AWS abgelehnt wird, enthält die Fehlerantwort „Zugriff verweigert“ in der Regel eine Autorisierungs-ID. Diese ID verweist auf die Autorisierungsbewertung für diese verweigerte Anfrage. Um die Details der Bewertung abzurufen und herauszufinden, was die Ablehnung verursacht hat, stellen Sie eine Anfrage an die `GetRequestAuthorizationDetails` API und geben Sie die Autorisierungs-ID an, oder öffnen Sie den Link in der Fehlermeldung. Auf diese Weise können Sie die Ursache einer abgelehnten Anfrage in einem einzigen Anruf ermitteln, anstatt Ablehnungen einzeln zu lösen.
**Anmerkung**
AWS garantiert nicht für jede abgelehnte Anfrage eine Autorisierungs-ID. Weitere Informationen finden Sie [Wenn Sie keine Autorisierungs-ID erhalten](#access-troubleshooter-no-authorization-id) in diesem Dokument.
Das folgende Beispiel zeigt eine Fehlermeldung „Zugriff verweigert“, die einen [ Richtlinien-ARN](https://docs.aws.amazon.com/IAM/latest/UserGuide/reference_identifiers.html#identifiers-arns), einen Link zur [AWS Managementkonsole ](https://console.aws.amazon.com/) und eine Autorisierungs-ID enthält:
```
User: arn:aws:iam::123456789012:user/janedoe is not authorized to perform: iam:CreateInstanceProfile
on resource: arn:aws:iam::123456789012:instance-profile/my-instance-profile
with an explicit deny in an identity-based policy: arn:aws:iam::123456789012:policy/ExampleDenyPolicy.
Go to https://us-east-1.console.aws.amazon.com/iam/home?region=us-east-1#/authorization-details/EXAMPLE1a2b3c4d5e6f7g8h9i0j for complete details,
or call the GetRequestAuthorizationDetails API with the following authorization id: EXAMPLE1a2b3c4d5e6f7g8h9i0j
```
## Konzepte und Definitionen
+ **Einzelheiten zur Autorisierung. ** Zu den Autorisierungsdetails gehören der Anforderungskontext, die durchgeführten Bewertungen und die Richtlinien, die evaluiert wurden.
+ **Autorisierungs-ID. ** Eine eindeutige Kennung, die in einer unterstützten Fehlerantwort mit verweigertem Zugriff enthalten ist. Sie verweist auf die Autorisierungsbewertung für diese verweigerte Anfrage und ist der Wert, den Sie an den [ Link zur ](https://console.aws.amazon.com/)AWS Management Console oder die `GetRequestAuthorizationDetails` API übergeben.
+ **Kontext der Anfrage. ** Die Werte der Bedingungskontextschlüssel, die für die Anforderung ausgewertet wurden. Dazu gehören globale Bedingungskontextschlüssel und dienstspezifische Bedingungskontextschlüssel.
+ **Bewertung. ** Für jedes action/resource Paar in der Anforderung die angewendeten Bedingungskontextschlüssel und das ausgewertete Ergebnis:`ALLOW`, `EXPLICIT_DENY` (eine Richtlinie hat die Aktion ausdrücklich verweigert) oder `IMPLICIT_DENY` (keine Richtlinie hat die Aktion zugelassen) und ein Verweis auf jede Richtlinie und Anweisung, die dem action/resource Paar entsprach. Jede Referenz ist ein [ Richtlinien-ARN ](https://docs.aws.amazon.com/IAM/latest/UserGuide/reference_identifiers.html#identifiers-arns) (für verwaltete Richtlinien) oder ein URI (für eingebettete und andere nicht verwaltete Richtlinien), der in der gesamten Antwort wiederverwendet wird.
+ **Richtlinien, die bei der Autorisierung bewertet wurden. ** Die für die Anfrage in AWS Betracht gezogenen Richtlinien, einschließlich Richtlinien, die nicht dem action/resource Paar entsprachen. Jeder Eintrag enthält den Richtlinientyp (z. B. identitätsbasiert, ressourcenbasiert, SCP, RCP, Zugriffsgrenze oder Sitzungsrichtlinie) und denselben [ ARN ](https://docs.aws.amazon.com/IAM/latest/UserGuide/reference_identifiers.html#identifiers-arns) (für verwaltete Richtlinien) oder URI, der in den Bewertungen verwendet wurde (für integrierte und andere nicht verwaltete Richtlinien). Verwenden Sie den [ ARN ](https://docs.aws.amazon.com/IAM/latest/UserGuide/reference_identifiers.html#identifiers-arns) oder URI, um eine Richtlinie wieder der Bewertung zuzuordnen, die darauf verwiesen hat. Das Feld „Angefügt an“ zeigt den [ Haupt-ARN ](https://docs.aws.amazon.com/IAM/latest/UserGuide/reference_identifiers.html#identifiers-arns) des Prinzipals, dem die evaluierte Richtlinie zugeordnet ist.
Verwenden Sie diese Ergebnisse zusammen, um zu ermitteln, welche Richtlinie den Zugriff verweigert hat und warum. Die Bewertung spiegelt die Richtlinien wider, wie sie zum Zeitpunkt der Ablehnung waren. Die Richtlinien könnten sich seitdem geändert haben.
AWS nimmt automatisch eine Autorisierungs-ID in die Antworten auf Fehler mit verweigertem Zugriff für unterstützte APIs auf, Autorisierungs-IDs können jedoch nicht garantiert werden. In [ einigen ](#access-troubleshooter-no-authorization-id) Fällen werden die Autorisierungsdetails für eine Ablehnung AWS nicht aufgezeichnet, und die Fehlerantwort enthält keine Autorisierungs-ID. Wenn Details aufgezeichnet werden, sind sie möglicherweise nicht sofort verfügbar, da sie asynchron AWS aufgezeichnet werden. Wenn ein Aufruf von eine nicht gefundene Antwort `GetRequestAuthorizationDetails` zurückgibt, warten Sie eine kurze Zeit und versuchen Sie es erneut. AWS speichert die Autorisierungsdetails für 24 Stunden nach der Ablehnung.
## Problembehebung mit dem [AWS Management Console](https://console.aws.amazon.com/)
Wählen Sie den Link in der Fehlermeldung „Zugriff verweigert“, um die Autorisierungsdetails in der Access Troubleshooter Console zu öffnen.
+ **Worauf Sie achten sollten. ** Die Access Troubleshooter Console zeigt die Bewertung für jedes action/resource Paar in der Anfrage, das Ergebnis jedes einzelnen (`Allow``Explicit deny`, oder`Implicit deny`) und die Richtlinien, die berücksichtigt wurden. Finden Sie das Paar, das abgelehnt wurde, und die Richtlinie, die die Ablehnung verursacht hat. Sehen Sie sich den folgenden Screenshot als Beispiel an:
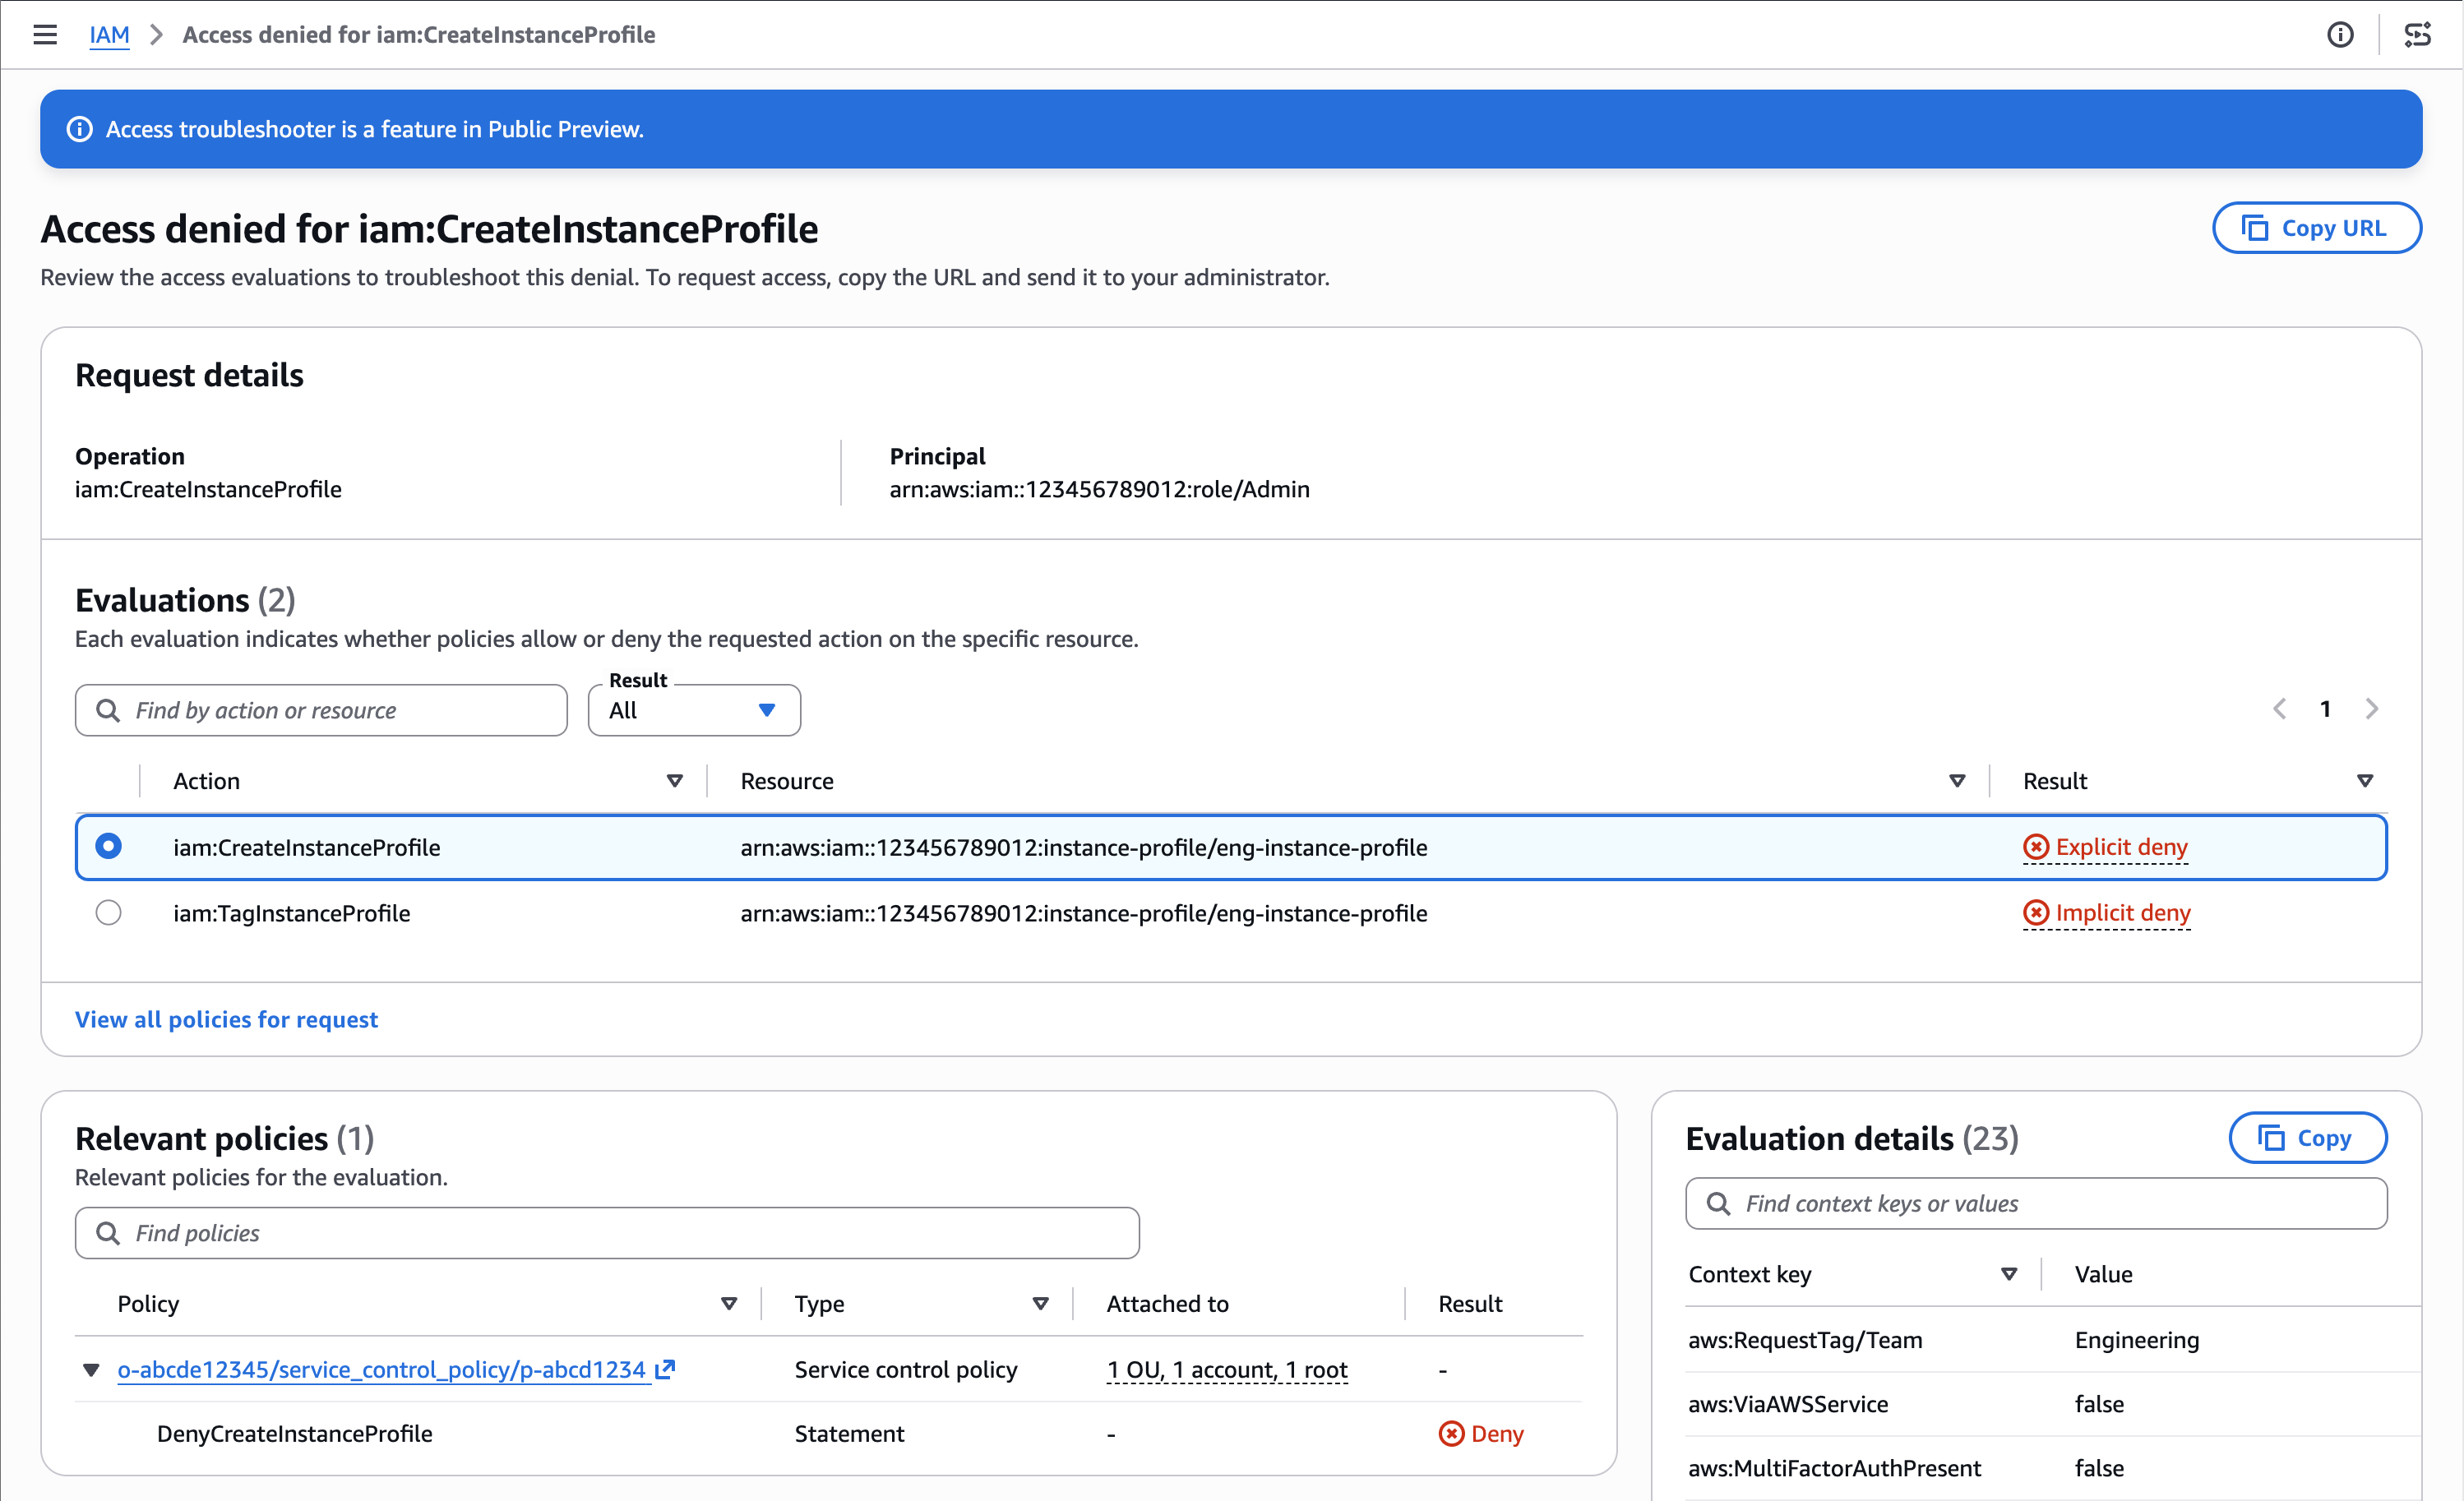
+ **Stellen Sie fest, ob die Ablehnung beabsichtigt war. ** Überprüfen Sie die Bewertung, bevor Sie eine Richtlinie ändern. Eine Ablehnung kann richtig sein, und die Ursache liegt manchmal eher im Kontext der Anfrage als in der Richtlinie. Beispielsweise könnte bei einer Anfrage ein erwartetes Sitzungs-Tag fehlen oder sie stammt aus einem unerwarteten Netzwerkpfad.
+ **So lösen Sie die Ablehnung auf. ** Suchen Sie die entsprechende Richtlinie und aktualisieren Sie sie, um das Zugriffsproblem zu beheben. Bei einer ausdrücklichen Ablehnung entfernen Sie die `Deny` Anweisung für die Aktion oder schränken Sie sie ein. Für eine implizite Ablehnung fügen Sie eine `Allow` Anweisung für die Aktion hinzu. Weitere Informationen finden Sie unter [IAM-Richtlinien bearbeiten](access_policies_manage-edit.md).
**Wer kann auf die Autorisierungsdetails zugreifen. ** Bei einer Anfrage innerhalb eines einzelnen Kontos oder einer einzelnen Organisation `iam:GetRequestAuthorizationDetails` kann jeder, dem Zugriff gewährt wurde, auf die Details der Anfrage zugreifen. Bei einer Anfrage, die mehrere Organisationen umfasst, kann ein Benutzer in einer bestimmten Organisation nur die Details sehen, die sich auf seine eigene Organisation beziehen.
## Problembehandlung mit AWS API oder AWS CLI
Um eine Ablehnung mithilfe der AWS API zu beheben oder AWS CLI:
1. Suchen Sie die Autorisierungs-ID in der Fehlerantwort „Zugriff verweigert“.
1. Rufen Sie `GetRequestAuthorizationDetails` mit der Autorisierungs-ID an, AWS-Region in der die Ablehnung stattgefunden hat. Das folgende Beispiel zeigt den AWS CLI Befehl:
```
aws iam-toolbox get-request-authorization-details \
--region us-east-1 \
--authorization-id EXAMPLE1a2b3c4d5e6f7g8h9i0j
```
1. Überprüfen Sie die Evaluierungsergebnisse, um zu ermitteln, welche Richtlinien den Zugriff verweigert haben und aus welchem Grund der Zugriff verweigert wurde.
1. Aktualisieren Sie die identifizierten Richtlinien, um das Zugriffsproblem zu beheben. Weitere Informationen finden Sie unter [IAM-Richtlinien bearbeiten](access_policies_manage-edit.md).
## Wenn Sie keine Autorisierungs-ID erhalten
AWS gibt in den folgenden Fällen keine Autorisierungs-ID zurück:
+ **Die Autorisierung ist zu umfangreich, um sie aufzuzeichnen. ** Wenn eine Anfrage eine große Anzahl von Richtlinien umfasst, AWS kann beschließen, die Anfrage nicht aufzuzeichnen.
+ **Der Dienst wird noch nicht unterstützt. ** Siehe [Unterstützte Services](#access-troubleshooter-supported-services).
+ **Die API wird nicht unterstützt. ** Einige APIs innerhalb eines unterstützten Dienstes geben keine Autorisierungs-ID zurück.
+ **Der Anforderungstyp wird nicht unterstützt. ** Dazu gehören Anfragen, die von einem Dienst in Ihrem Namen gestellt werden, und anonyme Anfragen.
Wenn Sie keine Autorisierungs-ID erhalten, finden Sie [Beheben von Fehlermeldungen bei verweigertem Zugriff](troubleshoot_access-denied.md) weitere Möglichkeiten, die Ablehnung zu diagnostizieren.
## Weitere Überlegungen
**Erforderliche Berechtigungen. ** Um anzurufen`GetRequestAuthorizationDetails`, müssen Sie über Berechtigungen für die `iam:GetRequestAuthorizationDetails` Aktion verfügen.
**Regionale API. **`GetRequestAuthorizationDetails`ist eine regionale API. Rufen Sie sie an derselben AWS-Region Stelle auf, an der der Fehler „Zugriff verweigert“ und die Autorisierungs-ID generiert wurden.
**Cross-organization Anfragen. ** Wenn eine abgelehnte Anfrage mehr als eine Organisation betrifft, werden nur die Details `GetRequestAuthorizationDetails` zurückgegeben, die zu Ihrer eigenen Organisation gehören. Dies gilt in beide Richtungen: Wenn Sie der Organisation des abgelehnten Anrufers angehören, werden nur die Details angezeigt, die sich auf diese Organisation beziehen. Wenn Sie der Organisation der abgelehnten Ressource angehören, werden Ihnen nur die Details angezeigt, die sich auf diese Organisation beziehen. Details, die einer anderen Organisation gehören, wie die Richtlinien dieser Organisation oder Kontextschlüsselwerte, werden nicht zurückgegeben.
Wenn Sie die Fehlermeldung „Zugriff verweigert“ von einer API, einem Dienst oder einer Region erhalten, die noch keine Autorisierungs-ID enthält, finden Sie weitere Informationen unter[Beheben von Fehlermeldungen bei verweigertem Zugriff](troubleshoot_access-denied.md).
## Unterstützte Services
Die Unterstützung für `GetRequestAuthorizationDetails` wird schrittweise für alle AWS APIs eingeführt und AWS-Region. Die folgenden Dienste werden unterstützt`GetRequestAuthorizationDetails`:
+ Die meisten APIs in IAM