Amazon Monitron steht neuen Kunden nicht mehr offen. Bestandskunden können den Service weiterhin wie gewohnt nutzen. Funktionen, die denen von Amazon Monitron ähneln, finden Sie in unserem Blogbeitrag.
Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Verarbeitung von Daten mit Lambda
Themen
Schritt 1: Erstellen Sie den IAM role (IAM-Rolle) das gibt Ihrer Funktion die Erlaubnis zum Zugriff AWS Ressourcen
-
Öffnen Sie die Seite Roles (Rollen)
in der IAM-Konsole. -
Wählen Sie Rolle erstellen aus.
-
Gehen Sie auf der Seite Select trusted entity (Vertrauenswürdige Entität auswählen) wie folgt vor:
-
Wählen Sie unter Vertrauenswürdiger Entitätstyp die Option AWS Dienst aus.
-
Wählen Sie unter Use Case für Service oder Use Case die Option Lambda aus.
-
Wählen Sie Weiter aus.
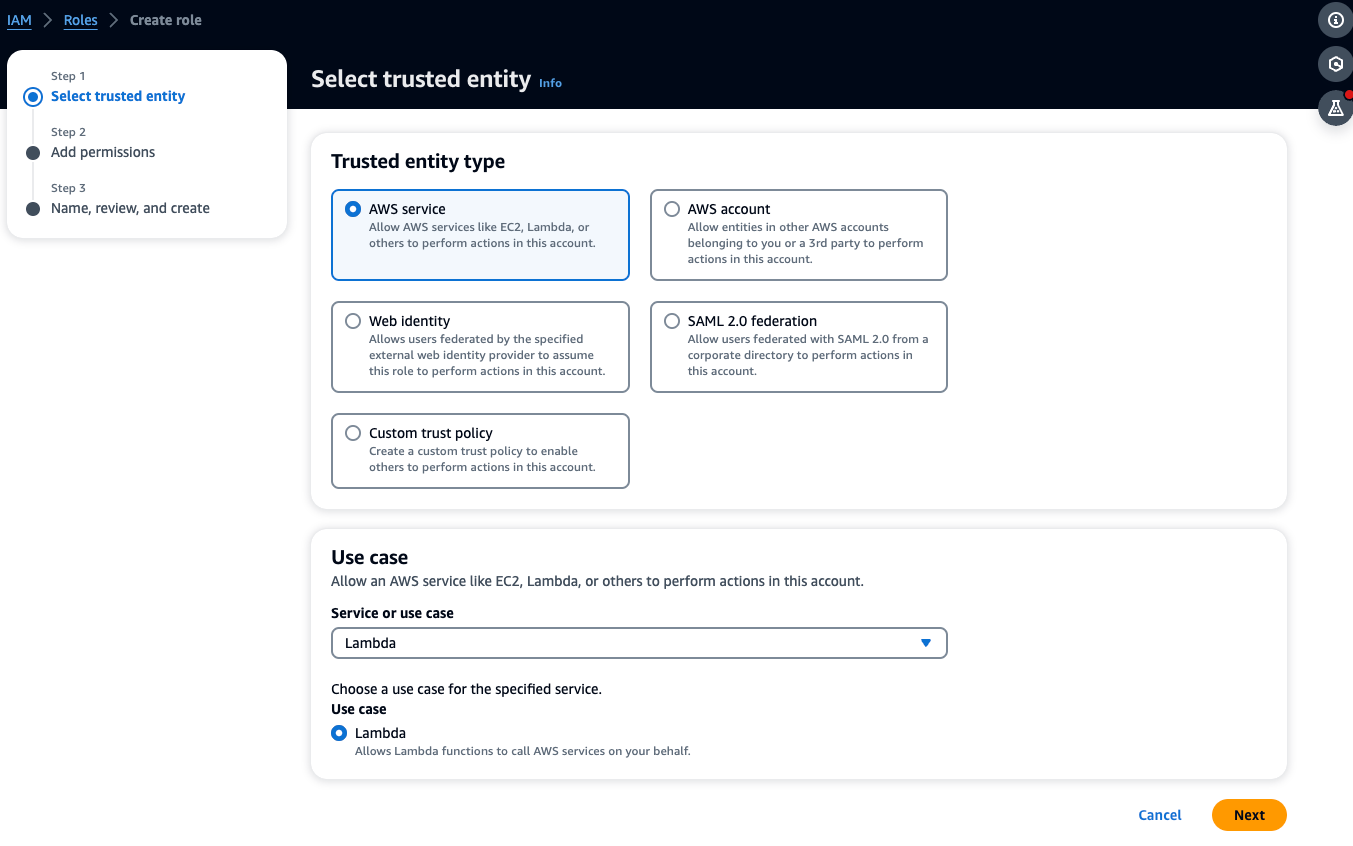
-
-
Gehen Sie auf der Seite „Berechtigungen hinzufügen“ wie folgt vor:
-
Wählen Sie unter Berechtigungsrichtlinien die Option AWSLambdaKinesisExecutionRole (und AWSKeyManagementServicePowerUser ob der Kinesis-Stream verschlüsselt ist) aus.
-
Belassen Sie die Konfigurationen unter Berechtigungsgrenze festlegen unverändert.
-
Wählen Sie Weiter aus.
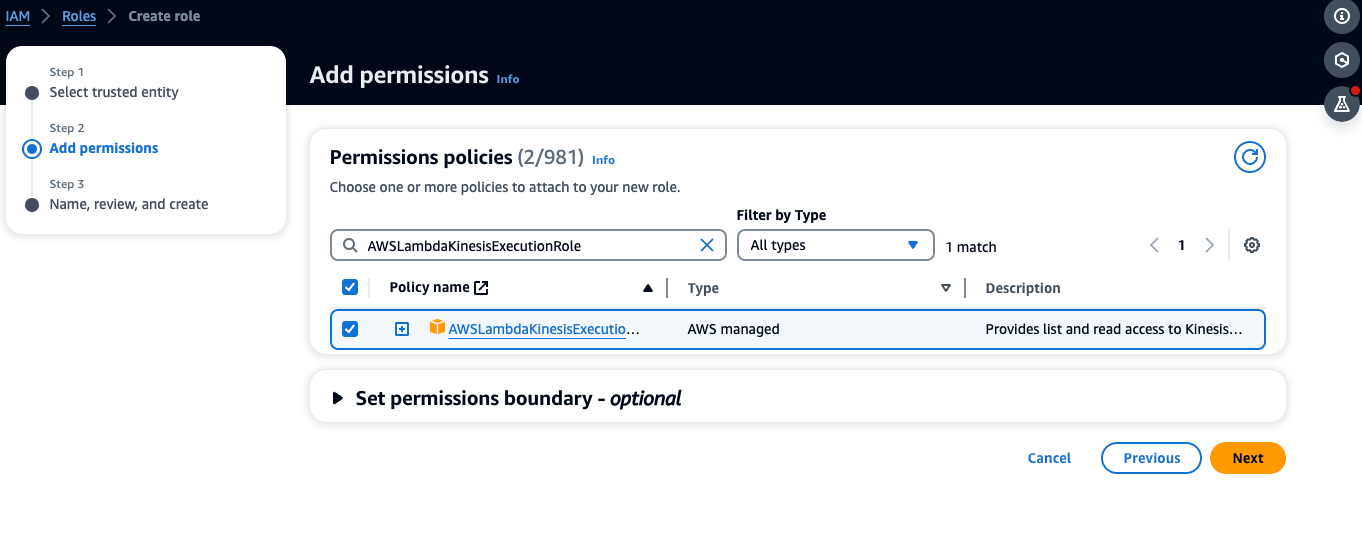
-
-
Gehen Sie auf der Seite „Namen“, „Überprüfen“ und „Erstellen“ wie folgt vor:
-
Geben Sie unter Rollendetails unter Rollenname einen Namen für Ihre Rolle ein. Zum Beispiel
lambda-kinesis-role. Sie können sich auch dafür entscheiden, eine optionale Beschreibung hinzuzufügen. -
Lassen Sie die Einstellungen für Schritt 1: Vertrauenswürdige Entitäten auswählen und Schritt 2: Berechtigungen hinzufügen unverändert. In Schritt 3: Schlagworte hinzufügen können Sie auswählen, ob Sie Tags hinzufügen möchten, um den Überblick über Ihre Ressourcen zu behalten.
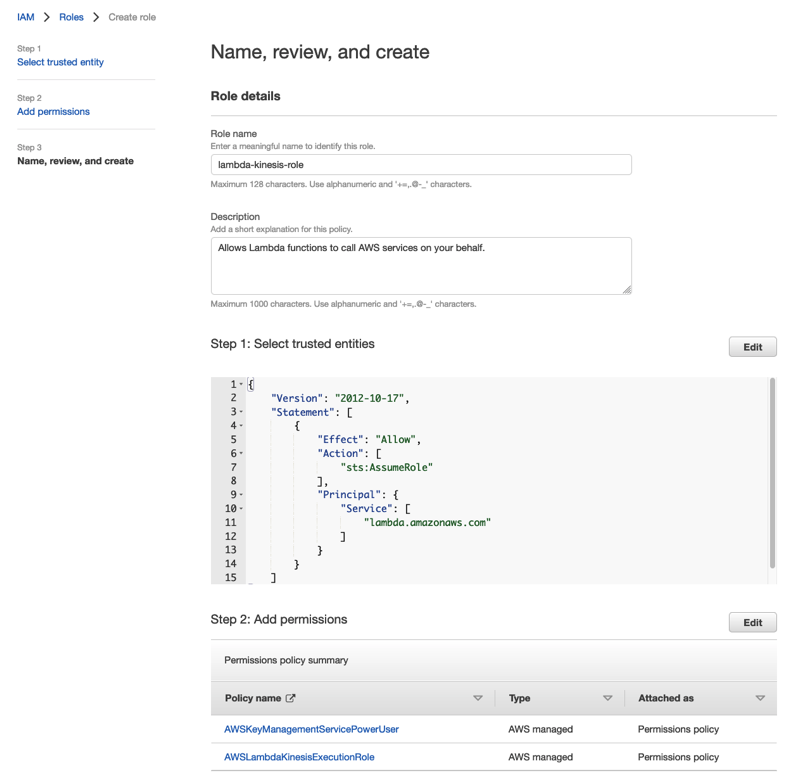
-
-
Wählen Sie Create rule (Regel erstellen) aus.
Schritt 2: Erstellen Sie die Lambda-Funktion
-
Öffnen Sie die Seite Funktionen in der Lambda-Konsole.
-
Wählen Sie Funktion erstellen.
-
Wählen Sie Use a blueprint (Vorlage verwenden).
-
Suchen Sie in der Blueprints-Suchleiste nach kinesis-process-record (nodejs) oder kinesis-process-record-python und wählen Sie sie aus.
-
Wählen Sie Konfigurieren aus.
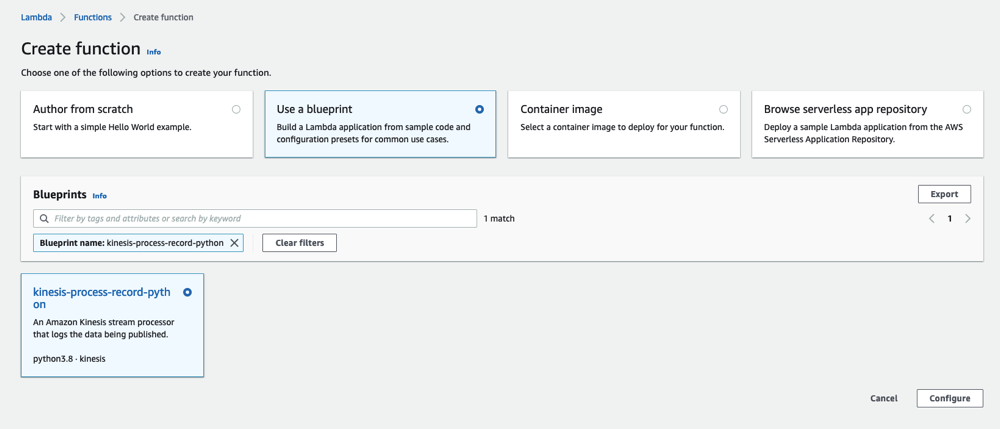
Schritt 3: Konfigurieren Sie die Lambda-Funktion
-
Wählen Sie den Funktionsnamen
-
Wählen Sie die im ersten Schritt erstellte Rolle als Ausführungsrolle aus.
-
Konfigurieren Sie den Kinesis-Trigger.
-
Wählen Sie Ihren Kinesis-Stream.
-
Klicken Sie auf Funktion erstellen.
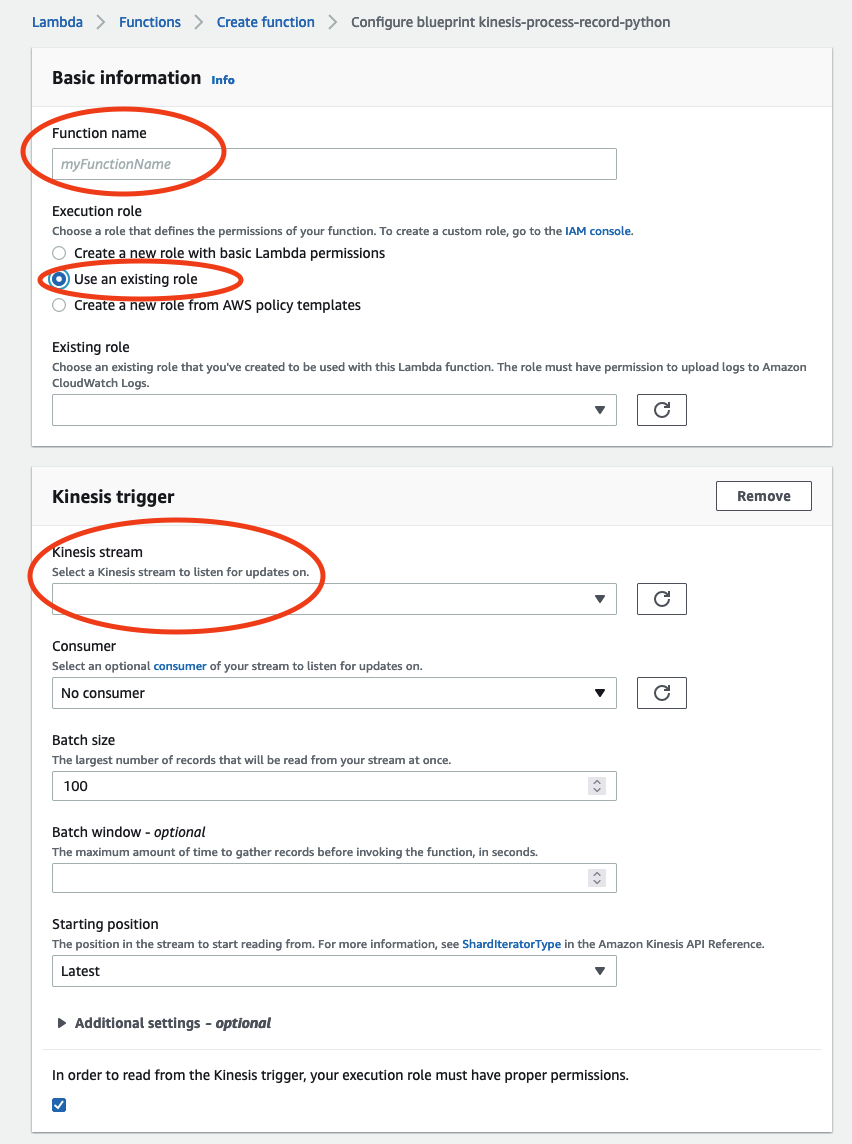
-
Schritt 4: Aktivieren Sie den Kinesis-Trigger in AWS Lambda Konsole
-
Wählen Sie auf der Registerkarte Konfiguration die Option Trigger aus.
-
Markieren Sie das Kästchen neben dem Namen des Kinesis-Streams und wählen Sie Enable.
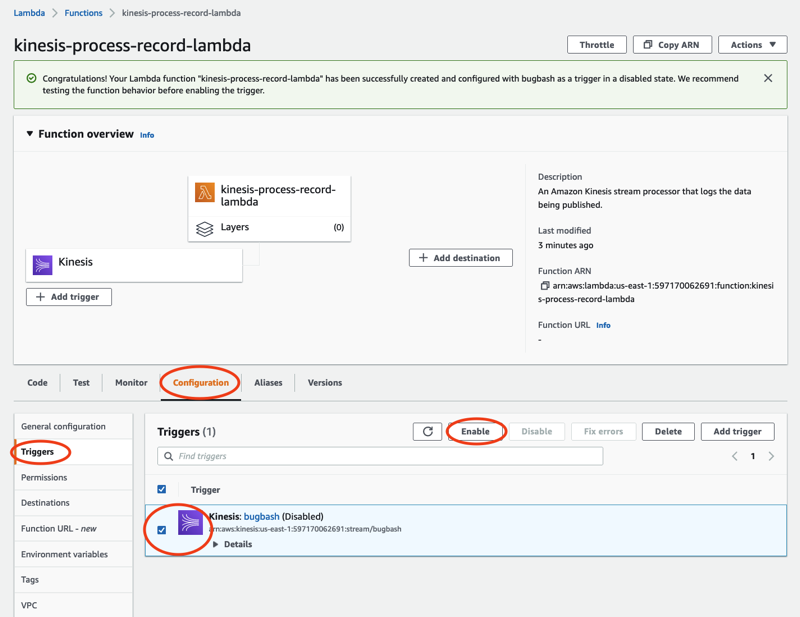
Der in diesem Beispiel verwendete Blueprint verwendet nur Protokolldaten aus dem ausgewählten Stream. Sie können den Lambda-Funktionscode später weiter bearbeiten, um eine kompliziertere Aufgabe abzuschließen.
