Amazon CodeCatalyst ist nicht mehr offen für neue Kunden. Bestandskunden können den Service weiterhin wie gewohnt nutzen. Weitere Informationen finden Sie unter Wie migriert man von CodeCatalyst.
Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Überwachung von Ereignissen und API-Aufrufen mithilfe der Protokollierung
Bei Amazon CodeCatalyst werden die Verwaltungsereignisse für den Bereich vom Rechnungskonto für den Bereich erfasst AWS CloudTrail und dort protokolliert. CloudTrail Die Protokollierung ist die primäre Methode, um die Protokollierung von CodeCatalyst Ereignissen zu verwalten, und eine sekundäre Methode ist die Anzeige der Ereignisprotokollierung CodeCatalyst.
Ereignisse im Konto werden zusammen mit dem Pfad und dem dafür eingerichteten Bucket protokolliert AWS-Konto.
Das folgende Diagramm zeigt, wie alle Verwaltungsereignisse für den Bereich CloudTrail für das Rechnungskonto angemeldet werden, wohingegen connections/billing Kontoereignisse und AWS Ressourcenereignisse CloudTrail für das jeweilige Konto protokolliert werden.
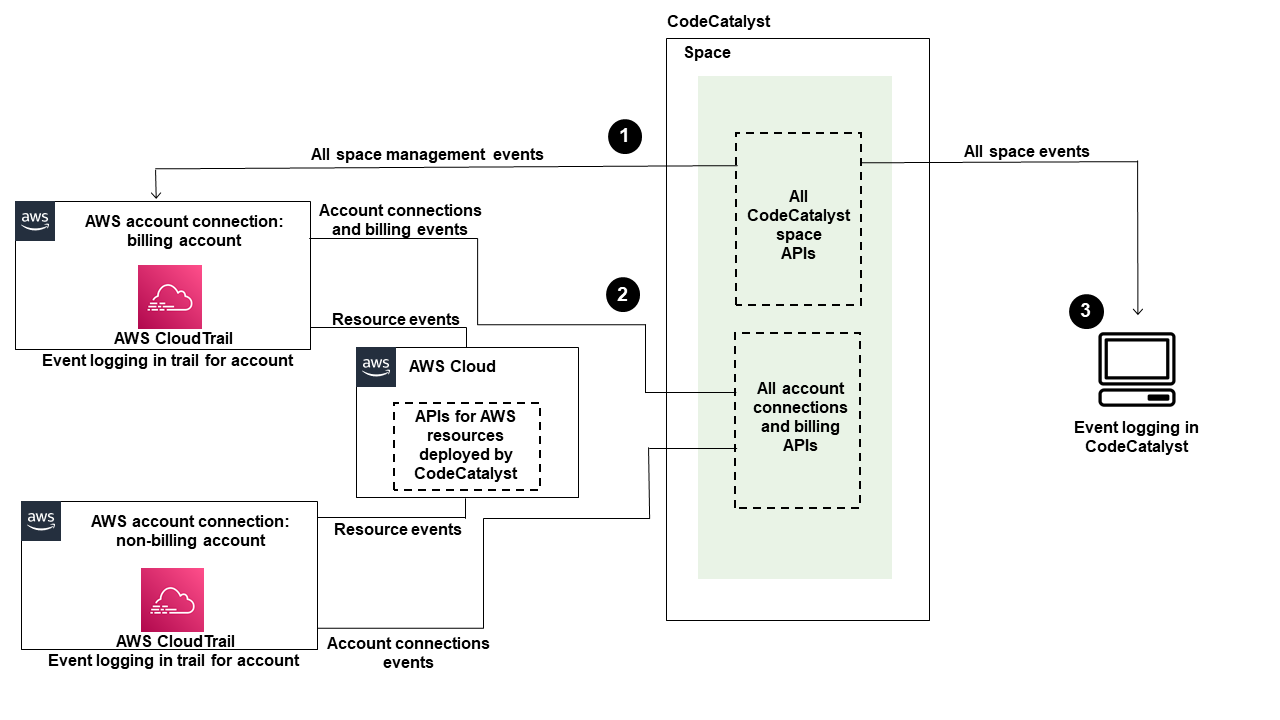
Die Abbildung zeigt die folgenden Schritte:
-
Wenn ein Bereich erstellt wird, AWS-Konto wird ein Bereich mit dem Bereich verbunden und als Rechnungskonto festgelegt. Der verwendete Trail ist der Trail, der CloudTrail für das Rechnungskonto erstellt wurde, in dem Space-Events protokolliert werden. CloudTrail erfasst API-Aufrufe und zugehörige Ereignisse, die von oder im Namen eines CodeCatalyst Space getätigt werden, und übermittelt die Protokolldateien an einen von Ihnen angegebenen S3-Bucket. Wenn das Rechnungskonto in ein anderes AWS-Konto wechselt, werden Space-Ereignisse im Trail und Bucket für dieses Konto protokolliert. Weitere Informationen zu CodeCatalyst Verwaltungsereignissen, die von protokolliert werden CloudTrail, finden Sie unterCodeCatalyst Informationen in CloudTrail.
-
Andere Konten, die mit dem Bereich verbunden sind, einschließlich des Rechnungskontos, protokollieren eine Teilmenge der Ereignisse für Kontoverbindungen und Abrechnungsereignisse. CodeCatalyst Workflows, die Kontoereignisse für AWS Ressourcen generieren, die für dieses Konto bereitgestellt wurden, werden ebenfalls im Trail und Bucket für den AWS-Konto protokolliert. CloudTrail erfasst API-Aufrufe und zugehörige Ereignisse, die von oder im Namen eines CodeCatalyst Bereichs getätigt werden, und übermittelt die Protokolldateien an einen von Ihnen angegebenen S3-Bucket. Weitere Informationen zu CodeCatalyst Verwaltungsereignissen, die von protokolliert werden CloudTrail, finden Sie unterZugreifen auf protokollierte Ereignisse mithilfe der Ereignisprotokollierung.
-
Sie können die CodeCatalyst Aktionen in Ihrem Bereich auch innerhalb einer bestimmten Zeit im Bereich überwachen, indem Sie den list-event-logs Befehl verwenden AWS CLI. Weitere Informationen finden Sie im Amazon CodeCatalyst API-Referenzhandbuch. Sie müssen über die Rolle des Space-Administrators verfügen, um die Liste der Ereignisse für CodeCatalyst Aktionen in Ihrem Bereich aufrufen zu können. Weitere Informationen finden Sie unter Zugreifen auf protokollierte Ereignisse mithilfe der Ereignisprotokollierung.
Anmerkung
ListEventLogsgarantiert Ereignisse der letzten 30 Tage in einem bestimmten Space. Sie können CodeCatalyst in der AWS CloudTrail Konsole auch eine Liste der Verwaltungsereignisse der letzten 90 Tage anzeigen und abrufen, indem Sie den Ereignisverlauf anzeigen oder einen Pfad erstellen, um eine Aufzeichnung von Ereignissen zu erstellen und zu verwalten, die über 90 Tage hinausgehen. Weitere Informationen finden Sie unter Arbeiten mit dem CloudTrail Eventverlauf und Arbeiten mit CloudTrail Pfaden.
Anmerkung
AWS Ressourcen, die in verbundenen Konten für CodeCatalyst Workflows bereitgestellt werden, werden im Rahmen der CloudTrail Protokollierung für den CodeCatalyst Bereich nicht protokolliert. Zu den CodeCatalyst Ressourcen gehört beispielsweise ein Bereich oder ein Projekt. AWS Zu den Ressourcen gehört ein Amazon ECS-Service oder eine Lambda-Funktion. Sie müssen die CloudTrail Protokollierung für jeden AWS-Konto Ort, an dem Ressourcen bereitgestellt werden, separat konfigurieren.
Hier ist ein möglicher Ablauf für die Ereignisüberwachung in CodeCatalyst.
Mary Major ist Bereichsadministratorin für einen CodeCatalyst Bereich und überwacht alle Verwaltungsereignisse CodeCatalyst für Ressourcen auf Space- und Projektebene in dem Space, die angemeldet sind. CloudTrail Sehen Sie sich CodeCatalyst Informationen in CloudTrail zum Beispiel Ereignisse an, die angemeldet sind. CloudTrail
Bei Ressourcen, die in Dev Environments erstellt wurden CodeCatalyst, wie z. B. Dev Environments, sieht sich Mary den Eventverlauf im Rechnungskonto für den Bereich an und untersucht Ereignisse, bei denen Entwicklungsumgebungen von Projektmitgliedern erstellt wurden. CodeCatalyst Das Ereignis liefert den IAM-Identitätstyp des Identitätsspeichers und die Anmeldeinformationen für die AWS Builder-ID für den Benutzer, der die Entwicklungsumgebung erstellt hat. AWS Bei Ressourcen, die bei der Bereitstellung durch Workflows in erstellt werden CodeCatalyst, wie z. B. eine Lambda-Funktion für eine serverlose Bereitstellung, kann der AWS-Konto Besitzer den Ereignisverlauf für den Pfad einsehen, der mit der separaten Aktion AWS-Konto (mit der auch ein verbundenes Konto ist CodeCatalyst) für die Workflow-Bereitstellungsaktion verknüpft ist.
Zur weiteren Untersuchung kann Mary auch Ereignisse für alle CodeCatalyst APIs im Bereich anzeigen, indem sie den list-event-logs Befehl im verwendet. AWS CLI
Themen
