Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
# Erstellen Sie eine Dual-Stack-VPC zur Verwendung mit einem DocumentDB-Cluster
Ein gängiges Szenario umfasst einen Cluster in einer Virtual Private Cloud (VPC), der auf dem Amazon VPC-Service basiert. Diese VPC teilt Daten mit einer öffentlichen Amazon-EC2-Instance, die in derselben VPC ausgeführt wird. In diesem Thema erstellen Sie die VPC für dieses Szenario.
**Topics**
+ [Schritt 1: Erstellen Sie eine VPC mit privaten und öffentlichen Subnetzen](#ds-vpc-private-public-subnets)
+ [Schritt 2: Erstellen Sie eine VPC-Sicherheitsgruppe für eine öffentliche Amazon EC2-Instance](#ds-vpc-public-security-group)
+ [Schritt 3: Erstellen Sie eine VPC-Sicherheitsgruppe für einen privaten Cluster](#ds-vpc-private-security-group)
+ [Schritt 4: Erstellen Sie eine Subnetzgruppe](#ds-vpc-subnet-group)
+ [Schritt 5: Erstellen Sie eine Amazon EC2-Instance im Dual-Stack-Modus](#ds-vpc-ec2-dual-stack)
+ [Schritt 6: Erstellen Sie einen Cluster im Dual-Stack-Modus](#ds-vpc-cluster-dual-stack)
+ [Schritt 7: Stellen Sie eine Verbindung zu Ihrer Amazon EC2-Instance und Ihrem DB-Cluster her](#ds-vpc-connect-ec2)
+ [Löschen der VPC](#ds-vpc-delete)
In diesem Verfahren erstellen Sie die VPC für dieses Szenario, die mit einer Datenbank arbeitet, die im Dual-Stack-Modus läuft. Dual-stack Der Modus ermöglicht die Verbindung über das IPv6-Adressierungsprotokoll. Weitere Informationen über die IP-Adressierung finden Sie unter [Amazon DocumentDB-IP-Adressierung](vpc-clusters.md#vpc-docdb-ip-addressing).
Dual-stack Netzwerkcluster werden in den meisten Regionen unterstützt. Weitere Informationen finden Sie unter [Dual-stack Modus Regions- und Versionsverfügbarkeit](vpc-clusters.md#dual-stack-availability). Informationen zu den Einschränkungen des Dual-Stack-Modus finden Sie unter [Einschränkungen für Dual-Stack-Netzwerkcluster](vpc-clusters.md#dual-stack-limitations).
Dieses Thema und das IPv4-only Thema erstellen die öffentlichen und privaten Subnetze in derselben VPC. Informationen zum Erstellen des Amazon DocumentDB-Clusters in einer VPC und der Amazon EC2-Instance in einer anderen VPC finden Sie unter. [Zugreifen auf einen Amazon DocumentDB-Cluster in einer VPC](access-cluster-vpc.md)
Ihr DocumentDB-Cluster muss nur für Ihre Amazon EC2-Instance und nicht für das öffentliche Internet verfügbar sein. Daher erstellen Sie eine VPC sowohl mit öffentlichen als auch mit privaten Subnetzen. Die EC2-Instance wird im öffentlichen Subnetz gehostet, sodass sie das öffentliche Internet erreichen kann. Der Cluster wird in einem privaten Subnetz gehostet. Die EC2-Instance kann eine Verbindung zum Cluster herstellen, da sie in derselben VPC gehostet wird. Der Cluster ist jedoch nicht für das öffentliche Internet verfügbar, was eine höhere Sicherheit bietet.
Die Verfahren in diesem Thema konfigurieren ein zusätzliches öffentliches und privates Subnetz in einer separaten Availability Zone. Diese Subnetze werden von dem Verfahren nicht verwendet. Eine DocumentDB-Subnetzgruppe benötigt ein Subnetz in mindestens zwei Availability Zones. Das zusätzliche Subnetz macht es einfach, mehr als eine DocumentDB-Instance zu konfigurieren.
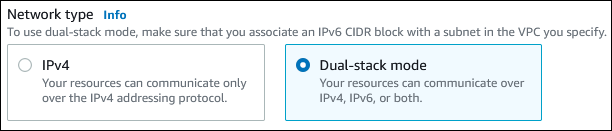
Um einen Cluster zu erstellen, der den Dual-Stack-Modus verwendet, geben Sie ** Dual-stack mode ** e für die Einstellung ** Netzwerktyp an. ** Sie können auch einen Cluster mit derselben Einstellung ändern. Weitere Hinweise zum Erstellen eines Clusters finden Sie unter[Erstellen eines Amazon DocumentDB-Clusters](db-cluster-create.md). Weitere Informationen über das Ändern eines DB-Clusters finden Sie unter [Ändern eines Amazon DocumentDB-Clusters](db-cluster-modify.md).
Dieses Thema beschreibt die Konfiguration einer VPC für Amazon DocumentDB-Cluster. Weitere Informationen zur Amazon VPC-Sicherheit finden Sie unter Sicherheit im [*Amazon VPC-Benutzerhandbuch*](https://docs.aws.amazon.com/vpc/latest/userguide/what-is-amazon-vpc.html).
## Schritt 1: Erstellen Sie eine VPC mit privaten und öffentlichen Subnetzen
Verwenden sie die folgenden Vorgänge, um eine VPC sowohl mit öffentlichen als auch mit privaten Subnetzen zu erstellen.
**So erstellen Sie eine VPC und Subnetze **
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie in der oberen rechten Ecke von die Region aus AWS-Managementkonsole, in der Sie Ihre VPC erstellen möchten. In diesem Beispiel wird die Region USA West (Oregon) verwendet.
1. Wählen Sie links oben die Option **VPC-Dashboard** aus. Wählen Sie **Create VPC** (VPC erstellen) aus, um mit dem Erstellen einer VPC zu beginnen.
1. Wählen Sie unter **VPC Settings** (VPC-Einstellungen) für **Resources to create** (Zu erstellende Ressourcen) **VPC and more** (VPC und mehr) aus.
1. Legen Sie für **VPC settings** (VPC-Einstellungen) folgende Werte fest:
+ **Automatische Generierung von Namensschildern — ** **example-dual-stack**
+ **IPv4-CIDR-Block — ** **10.0.0.0/16**
+ **IPv6-CIDR-Block — IPv6-CIDR-Block ** ** Amazon-provided **
+ ******Tenancy — Standard **
+ **Anzahl der Availability Zones (AZs) ** — 2 ** **
+ **AZs anpassen ** — Behalten Sie die Standardwerte bei
+ **Anzahl der öffentlichen Subnetze ** — 2 ** **
+ **Anzahl der privaten Subnetze ** — 2 ** **
+ **Passen Sie die CIDR-Blöcke der Subnetze an ** — Behalten Sie die Standardwerte bei
+ **NAT-Gateways ($) — Keine ** ** **
+ **Internet-Gateway ** nur für ausgehenden Verkehr — Nein ** **
+ ****VPC-Endpunkte — Keine ** **
+ **DNS-Optionen ** — Behalten Sie die Standardwerte bei
1. Wählen Sie **VPC erstellen** aus.
## Schritt 2: Erstellen Sie eine VPC-Sicherheitsgruppe für eine öffentliche Amazon EC2-Instance
Als Nächstes erstellen Sie eine Sicherheitsgruppe für öffentlichen Zugriff. Wenn Sie eine Verbindung mit öffentlichen EC2-Instances in Ihrer VPC herstellen möchten, fügen Sie Ihrer VPC-Sicherheitsgruppe eingehende Regeln hinzu, die Verbindungen aus dem Internet zulassen.
**Um eine VPC-Sicherheitsgruppe zu erstellen **
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie **VPC Dashboard (VPC-Dashboard)**, **Security Groups (Sicherheitsgruppen)** und anschließend **Create security group (Sicherheitsgruppe erstellen)**.
1. Legen Sie auf der Seite **Create security group (Sicherheitsgruppe erstellen)** die folgenden Werte fest:
+ **Name ** der Sicherheitsgruppe — **example-dual-stack-securitygroup**
+ **Beschreibung ** — **Dual-stack security group**
+ **VPC ** — Wählen Sie die VPC, die Sie zuvor erstellt haben, zum Beispiel: ** vpc-example-dual-stack. **
1. Fügen Sie der Sicherheitsgruppe Regeln für den eingehenden Datenverkehr hinzu.
1. Legen Sie die IP-Adresse fest, die für die Verbindung mit EC2-Instances in Ihrer VPC mit Secure Shell (SSH) verwendet werden soll. Um Ihre öffentliche IP-Adresse in einem anderen Browserfenster oder einer anderen Registerkarte zu ermitteln, können Sie den Dienst unter verwenden. [ https://checkip.amazonaws.com ](https://checkip.amazonaws.com)
Ein Beispiel für einen IPv4-Adressbereich (Internet Protocol Version 4) ist`203.0.113.25/32`. Ein Beispiel für einen Internet Protocol Version 6 (IPv6)-Adressbereich ist `2001:db8:1234:1a00::/64`.
In vielen Fällen können Sie eine Verbindung über einen Internetdienstanbieter (ISP) oder hinter Ihrer Firewall ohne statische IP-Adresse herstellen. Suchen Sie in diesem Fall den Bereich der IP-Adressen, die von Client-Computern verwendet werden.
**Warnung**
Wenn Sie `0.0.0.0/0` für IPv4 oder `::0` für IPv6 verwenden, lassen Sie für alle IP-Adressen den Zugriff auf Ihre öffentlichen Instances mit SSH zu. Dieser Ansatz ist zwar für kurze Zeit in einer Testumgebung zulässig, aber für Produktionsumgebungen sehr unsicher. Autorisieren Sie in Produktionsumgebungen nur eine bestimmte IP-Adresse bzw. einen bestimmten Adressbereich für den Zugriff auf Ihre Instances.
1. Wählen Sie im Abschnitt **Eingehende Regeln** die Option **Regel hinzufügen** aus.
1. Legen Sie die folgenden Werte für Ihre neue eingehende Regel fest, um SSH den Zugriff auf Ihre Amazon-EC2-Instance zu erlauben. Nachdem Sie dies getan haben, können Sie eine Verbindung zu Ihrer EC2-Instance herstellen, um Anwendungen oder andere Dienstprogramme zu installieren. Geben Sie eine IP-Adresse an, damit Sie auf Ihre EC2-Instance zugreifen können:
+ **Geben Sie ** — ein **SSH**
+ **Quelle ** — Die IP-Adresse oder der Bereich, den Sie in Schritt a erstellt haben. Ein Beispiel für einen IPv4-Adressbereich ist **203.0.113.25/3** 2. Ein Beispiel für einen IPv6-Adressbereich ist. **2001:DB8::/32**
1. Wählen Sie **Regel hinzufügen** aus.
1. Wählen Sie **Create security group** (Sicherheitsgruppe erstellen) aus, um die Sicherheitsgruppe zu erstellen.
Notieren Sie sich die Sicherheitsgruppen-ID, da Sie sie später in einem anderen Verfahren benötigen.
## Schritt 3: Erstellen Sie eine VPC-Sicherheitsgruppe für einen privaten Cluster
Um Ihren Cluster privat zu halten, erstellen Sie eine zweite Sicherheitsgruppe für den privaten Zugriff. Um eine Verbindung zu privaten Clustern in Ihrer VPC herzustellen, fügen Sie Ihrer VPC-Sicherheitsgruppe Regeln für eingehenden Verkehr hinzu. Diese lassen ausschließlich Datenverkehr von Ihrer Amazon-EC2-Instance zu.
**Um eine VPC-Sicherheitsgruppe zu erstellen **
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie **VPC Dashboard (VPC-Dashboard)**, **Security Groups (Sicherheitsgruppen)** und anschließend **Create security group (Sicherheitsgruppe erstellen)**.
1. Legen Sie auf der Seite **Create security group (Sicherheitsgruppe erstellen)** die folgenden Werte fest:
+ **Name ** der Sicherheitsgruppe — **example-dual-stack-cluster-securitygroup**
+ **Beschreibung ** — **Dual-stack cluster security group**
+ **VPC ** — Wählen Sie die VPC, die Sie zuvor erstellt haben, zum Beispiel: vpc-example-dual-stack ** **
1. Fügen Sie der Sicherheitsgruppe Regeln für den eingehenden Datenverkehr hinzu.
1. Wählen Sie im Abschnitt **Eingehende Regeln** die Option **Regel hinzufügen** aus.
1. Legen Sie die folgenden Werte für Ihre neue Regel für eingehenden Datenverkehr fest, um DocumentDB-Verkehr auf Port 27017 von Ihrer Amazon EC2-Instance aus zuzulassen. Nachdem Sie dies getan haben, können Sie von Ihrer EC2-Instance aus eine Verbindung zu Ihrem Cluster herstellen. Auf diese Weise können Sie Daten von Ihrer EC2-Instance an Ihre Datenbank senden.
+ **Geben Sie ** — ein **Custom TCP**
+ **Quelle ** — Die ID der EC2-Sicherheitsgruppe, die Sie zuvor in diesem Thema erstellt haben, zum Beispiel: ** ** sg-9edd5cfb.
1. Wählen Sie **Create security group** (Sicherheitsgruppe erstellen) aus, um die Sicherheitsgruppe zu erstellen.
## Schritt 4: Erstellen Sie eine Subnetzgruppe
Eine Subnetzgruppe ist eine Sammlung von Subnetzen, die Sie in einer VPC erstellen und die Sie dann für Ihre Cluster festlegen. Mithilfe einer Subnetzgruppe können Sie beim Erstellen von Clustern eine bestimmte VPC angeben. Um eine Subnetzgruppe zu erstellen, die `DUAL` kompatibel ist, müssen alle Subnetze kompatibel sein. `DUAL` Um mit `DUAL` kompatibel zu sein, muss einem Subnetz ein IPv6 CIDR zugeordnet sein.
**Um eine Subnetzgruppe zu erstellen **
1. Identifizieren Sie die privaten Subnetze für Ihre Datenbank in der VPC.
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie **VPC Dashboard** (VPC-Dashboard) und dann **Subnets** (Subnetze) aus.
1. Notieren Sie sich die Subnetz-IDs der Subnetze, die Sie in Schritt 1 erstellt haben, zum Beispiel: ** example-dual-stack-subnet-private1-us-west-2a und ** example-dual-stack-subnet-private2-us-west-2b. ** ** Sie benötigen die Subnetz-IDs, wenn Sie Ihre Subnetzgruppe erstellen.
1. Melden Sie sich bei der AWS-Managementkonsole an und öffnen Sie die Amazon DocumentDB-Konsole unter. [ https://console.aws.amazon.com/docdb ](https://console.aws.amazon.com/docdb)
Stellen Sie sicher, dass Sie eine Verbindung zur Amazon DocumentDB-Konsole herstellen, nicht zur Amazon VPC-Konsole.
1. Wählen Sie im Navigationsbereich **Subnetzgruppe** aus.
1. Wählen Sie **Erstellen** aus.
1. Legen Sie auf der ** Seite „Subnetzgruppe ** erstellen“ im Abschnitt „**Subnetzgruppendetails“ die folgenden Werte fest: **
+ **Name — ** **example-dual-stack-cluster-subnet-group**
+ **Beschreibung ** — **Dual-stack cluster subnet group**
1. Legen ** Sie im ** Abschnitt Subnetze hinzufügen die folgenden Werte fest:
+ **VPC ** — Wählen Sie die VPC, die Sie zuvor erstellt haben, zum Beispiel: vpc-example-dual-stack ** **
+ **Availability Zones ** — Wählen Sie beide Availability Zones aus, die in Schritt 1 erstellt wurden. Beispiel: ** us-west-2a und us-west-2b ** ** **
+ **Subnetze ** — Wählen Sie die privaten Subnetze aus, die Sie in Schritt 1 erstellt haben.
1. Wählen Sie **Erstellen** aus.
Ihre neue Subnetzgruppe wird in der Liste der Subnetzgruppen auf der DocumentDB-Konsole angezeigt. Sie können die Subnetzgruppe auswählen, um Details im Detailbereich anzuzeigen. Diese Informationen umfassen alle Subnetze, die der Gruppe zugeordnet sind.
## Schritt 5: Erstellen Sie eine Amazon EC2-Instance im Dual-Stack-Modus
Um eine Amazon EC2-Instance zu erstellen, folgen Sie den Anweisungen unter [ Starten einer EC2-Instance mithilfe des Assistenten zum Starten von Instances in der Konsole ](https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/ec2-launch-instance-wizard.html) im * Amazon Elastic Compute Cloud-Benutzerhandbuch. *
Legen Sie auf der Seite **Configure Instance Details (Konfigurieren von Instance-Detail)s** wie im Folgenden gezeigt die folgenden Werte fest und behalten Sie die Standardwerte für die anderen Werte bei:
+ **Netzwerk ** — Wählen Sie eine vorhandene VPC mit öffentlichen und privaten Subnetzen aus, z. B. ** vpc-example-dual-stack-vpc (vpc-identifier**), das in erstellt wurde. * * [Schritt 1: Erstellen Sie eine VPC mit privaten und öffentlichen Subnetzen](#ds-vpc-private-public-subnets)
+ **Subnetz ** — Wählen Sie ein vorhandenes öffentliches Subnetz aus, z. B. Subnet Identifier \| example-dual-stack-subnet-public1-us-east-2a \| us-east-2a, erstellt in. ** * * ** [Schritt 2: Erstellen Sie eine VPC-Sicherheitsgruppe für eine öffentliche Amazon EC2-Instance](#ds-vpc-public-security-group)
+ **Auto-assign **Öffentliche ** IP — ** Wählen Sie „Aktivieren“.
+ **Auto-assign IPv6-IP ** — Wählen Sie „**Aktivieren**“.
+ **Firewall (Sicherheitsgruppen) ** ** Wählen Sie eine vorhandene Sicherheitsgruppe ** aus. —
+ **Allgemeine Sicherheitsgruppen ** — Wählen Sie eine vorhandene Sicherheitsgruppe aus, z. B. die ** ** example-dual-stack-securitygroup, die in erstellt wurde. [Schritt 2: Erstellen Sie eine VPC-Sicherheitsgruppe für eine öffentliche Amazon EC2-Instance](#ds-vpc-public-security-group) Stellen Sie sicher, dass die von Ihnen gewählte Sicherheitsgruppe Regeln für eingehenden Datenverkehr für Secure Shell (SSH) und HTTP-Zugriff enthält.
## Schritt 6: Erstellen Sie einen Cluster im Dual-Stack-Modus
In diesem Schritt erstellen Sie einen DB-Cluster, der im Dual-Stack-Modus ausgeführt wird. **\!\!\! Hinweis: Dieser Abschnitt muss bearbeitet werden, sobald die IPv6-Updates an der Konsole vorgenommen wurden\!\!\! **
**So erstellen Sie einen Cluster im Dual-Stack-Modus **
1. Melden Sie sich bei der AWS-Managementkonsole an und öffnen Sie die Amazon DocumentDB-Konsole unter. [ https://console.aws.amazon.com/docdb ](https://console.aws.amazon.com/docdb)
1. Wählen Sie in der oberen rechten Ecke der Konsole den Ort aus, an AWS-Region dem Sie den DocumentDB-Cluster erstellen möchten. In diesem Beispiel wird die Region USA Ost (Ohio) verwendet.
1. Klicken Sie im Navigationsbereich auf **Cluster**.
1. Wählen Sie auf der Seite mit der ** ** Cluster-Liste die Option Create aus. ** **
1. Stellen Sie auf der ** Seite „Amazon DocumentDB-Cluster ** erstellen“ sicher, dass die ** Instance-based ** Cluster-Option ausgewählt ist.
1. Wählen Sie im ** Abschnitt ** Konnektivität unter ** Netzwerktyp ** die Option ** Dual-stack Modus ** aus.
1. Aktivieren Sie unten auf der Seite die Option Erweiterte Einstellungen ** anzeigen**.
1. Stellen Sie im ** Abschnitt ** Netzwerkeinstellungen die folgenden Werte ein:
+ **Virtual Private Cloud (VPC) ** — Wählen Sie eine vorhandene VPC mit öffentlichen und privaten Subnetzen aus, z. B. ** vpc-example-dual-stack (vpc-identifier**), das in erstellt wurde. * * [Schritt 1: Erstellen Sie eine VPC mit privaten und öffentlichen Subnetzen](#ds-vpc-private-public-subnets)
Die VPC muss Subnetze in verschiedenen Availability Zones haben.
+ **Subnetzgruppe ** — Wählen Sie eine Subnetzgruppe für die VPC aus, z. B. example-dual-stack-cluster-subnet-group created in. ** ** [Schritt 4: Erstellen Sie eine Subnetzgruppe](#ds-vpc-subnet-group)
+ ******Öffentlicher Zugriff ** — Wählen Sie Nein.
+ **VPC-Sicherheitsgruppe (Firewall) ** — Wählen Sie Bestehende ** ** auswählen aus.
+ **Bestehende VPC-Sicherheitsgruppen ** — Wählen Sie eine vorhandene VPC-Sicherheitsgruppe aus, die für den privaten Zugriff konfiguriert ist, z. B. ** ** example-dual-stack-cluster-securitygroup created in. [Schritt 3: Erstellen Sie eine VPC-Sicherheitsgruppe für einen privaten Cluster](#ds-vpc-private-security-group)
Entfernen Sie andere Sicherheitsgruppen wie die Standardsicherheitsgruppe, indem Sie das jeweilige **X** wählen.
+ **Availability Zone — Wählen Sie die Availability Zone aus, die Sie in Schritt 1 erstellt haben. ** Beispiel: ** us-west-2a**.
Um Cross-AZ-Verkehr zu vermeiden, stellen Sie sicher, dass sich der Cluster und die EC2-Instance in derselben Availability Zone befinden.
1. Geben Sie für die verbleibenden Abschnitte Ihre Cluster-Einstellungen an. Weitere Informationen zu den einzelnen Einstellungen finden Sie unter [Erstellen eines Amazon DocumentDB-Clusters](db-cluster-create.md).
## Schritt 7: Stellen Sie eine Verbindung zu Ihrer Amazon EC2-Instance und Ihrem DB-Cluster her
Nachdem Sie Ihre Amazon EC2-Instance und Ihren DocumentDB-Cluster im Dual-Stack-Modus erstellt haben, können Sie mithilfe des IPv6-Protokolls eine Verbindung zu den einzelnen Instanzen herstellen. Um mithilfe des IPv6-Protokolls eine Verbindung zu einer EC2-Instance herzustellen, folgen Sie den Anweisungen unter [ Verbinden Sie Ihre EC2-Instance ](https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/connect.html) im Amazon Elastic Compute Cloud-Benutzerhandbuch. * *
Um von der EC2-Instance aus eine Verbindung zu Ihrem DocumentDB-Cluster herzustellen[Schritt 5: Installieren Sie die MongoDB Shell](connect-ec2-manual.md#manual-connect-ec2.install-mongo-shell), folgen Sie den Anweisungen im Thema Amazon EC2 manuell verbinden (und fahren Sie mit den nachfolgenden Schritten 6 und Schritt 7 im gleichen Verfahren fort).
## Löschen der VPC
Sie können eine VPC und die anderen darin verwendeten Ressourcen löschen, wenn sie nicht mehr benötigt werden.
**Anmerkung**
Wenn Sie der VPC, die Sie in diesem Thema erstellt haben, Ressourcen hinzugefügt haben, müssen Sie diese möglicherweise löschen, bevor Sie die VPC löschen können. Zu diesen Ressourcen können beispielsweise Amazon EC2-Instances oder DocumentDB-Cluster gehören. Weitere Informationen finden Sie unter [Löschen Ihrer VPC](https://docs.aws.amazon.com/vpc/latest/userguide/delete-vpc.html) im *Amazon VPC User Guide*.
**Um eine VPC und zugehörige Ressourcen zu löschen **
1. Löschen Sie die Subnetzgruppe:
1. Melden Sie sich bei der AWS-Managementkonsole an und öffnen Sie die Amazon DocumentDB-Konsole unter. [ https://console.aws.amazon.com/docdb ](https://console.aws.amazon.com/docdb)
1. Wählen Sie im Navigationsbereich **Subnetzgruppe** aus.
1. Wählen Sie die Subnetzgruppe aus, die Sie löschen möchten, z. B. example-dual-stack-cluster-subnet-group. ** **
1. Wählen Sie **Löschen**, und wählen Sie dann im Bestätigungsfenster **Löschen**.
1. Notieren Sie sich die VPC-ID.
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen ** Sie ** VPC ** Dashboard ** und dann Your VPCs aus.
1. Identifizieren Sie in der Liste die VPC, die Sie erstellt haben, z. B. vpc-example-dual-stack. ** **
1. Notieren Sie die **VPC ID** (VPC-ID) der VPC, die Sie erstellt haben. Sie benötigen die VPC-ID in späteren Schritten.
1. Löschen der Sicherheitsgruppen:
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie **VPC Dashboard** und dann **Sicherheitsgruppen**.
1. Wählen Sie die Sicherheitsgruppe für den Amazon DocumentDB-Cluster aus, z. B. example-dual-stack-securitygroup. ** **
1. Wählen Sie für ** Aktionen die Option Sicherheitsgruppen ** ** löschen ** und dann im Bestätigungsdialogfeld Löschen aus. ** **
1. Zurück auf der ** Seite „**Sicherheitsgruppen“ wählen Sie die Sicherheitsgruppe für die Amazon EC2-Instance aus, z. B. ** ** example-securitygroup.
1. Wählen Sie für ** Aktionen ** die Option Sicherheitsgruppen ** ** löschen und dann im Bestätigungsdialogfeld ** Löschen ** aus.
1. Löschen des NAT-Gateways:
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie **VPC Dashboard** und dann **Sicherheitsgruppen**.
1. Wählen Sie das NAT-Gateway der VPC aus, die Sie erstellt haben. Verwenden Sie die VPC-ID, um das richtige NAT-Gateway zu identifizieren.
1. Wählen Sie unter **Actions** (Aktionen) die Option **Delete NAT gateway** (NAT-Gateway löschen) aus.
1. Geben Sie im Bestätigungsdialogfeld den Text ein**delete**, und wählen Sie dann ** Löschen aus**.
1. Löschen der VPC:
1. Öffnen Sie die Amazon-VPC-Konsole unter [https://console.aws.amazon.com/vpc](https://console.aws.amazon.com/vpc).
1. Wählen Sie ** VPC Dashboard ** und dann ** Your ** VPCs aus.
1. Wählen Sie die VPC aus, die Sie löschen möchten, z. B. vpc-example-dual-stack. ** **
1. Wählen Sie für Aktionen die Option VPC löschen aus. ** **
Auf der Bestätigungsseite werden weitere Ressourcen angezeigt, die der VPC zugeordnet sind, die ebenfalls gelöscht werden, einschließlich der damit verknüpften Subnetze.
1. Geben Sie im Bestätigungsdialogfeld den Text ein**delete**, und wählen Sie dann ** Löschen ** aus.
1. Geben Sie die elastische IP-Adresse frei:
1. Öffnen Sie die EC2-Konsole unter [ https://console.aws.amazon.com/ec2](https://console.aws.amazon.com/ec2).
1. Klicken Sie auf**EC2-Dashboard**Klicken Sie auf und danach auf**Elastische IP-Adressen**aus.
1. Wählen Sie die Elastic-IP-Adresse aus, die Sie freigeben möchten.
1. Wählen Sie unter **Actions** (Aktionen) die Option **Release Elastic IP addresses** (Elastic-IP-Adressenfreigeben) aus.
1. Wählen Sie im Bestätigungsdialogfeld die Option ** Release**.