Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Fehlerbehebung bei Verbindungen
Die folgenden Informationen können Ihnen bei der Behebung häufig auftretender Probleme mit Verbindungen zu Ressourcen in AWS CodeBuild AWS CodeDeploy, und helfen AWS CodePipeline.
Topics
Ein Berechtigungsfehler erscheint, wenn ich versuche, eine Verbindung zu verwenden.
Die Verbindung befindet sich nicht im Status „Available (Verfügbar)“ oder ist nicht mehr ausstehend
Der Host befindet sich nicht im Status „Available (Verfügbar)“
Fehlerbehebung bei Webhook-VPC-Endpunkten (PrivateLink) für Enterprise Server-Verbindungen GitHub
Fehlerbehebung für einen Host, der vor dem 24. November 2020 erstellt wurde
Die Verbindung für ein Repository konnte nicht hergestellt werden GitHub
GitHub Bearbeiten Sie die Berechtigungen Ihrer Enterprise Server-Verbindungs-App
Berechtigungsfehler aufgrund eines Dienstpräfixes in Ressourcen, die mit der Konsole erstellt wurden
Verbindungs- und Host-Setup für installierte Anbieter, die Organisationen unterstützen
Ich kann keine Verbindungen erstellen
Möglicherweise verfügen Sie nicht über Berechtigungen zum Erstellen einer Verbindung. Weitere Informationen finden Sie unter Berechtigungen und Beispiele fürAWS CodeConnections.
Ein Berechtigungsfehler erscheint, wenn ich versuche, eine Verbindung zu erstellen oder abzuschließen
Die folgende Fehlermeldung wird möglicherweise zurückgegeben, wenn Sie versuchen, eine Verbindung in der CodePipeline Konsole herzustellen oder anzuzeigen.
Benutzer: username ist nicht berechtigt,: permission auf der Ressource: auszuführen connection-ARN
Wenn diese Nachricht erscheint, stellen Sie sicher, dass Sie über ausreichend Berechtigungen verfügen.
Die Berechtigungen zum Erstellen und Anzeigen von Verbindungen in der AWS Command Line Interface (AWS CLI) oder in der AWS-Managementkonsole sind nur ein Teil der Berechtigungen, die Sie benötigen, um Verbindungen auf der Konsole zu erstellen und abzuschließen. Benutzer, die nur bestimmte Aufgaben ausführen müssen, brauchen nur die Berechtigungen zum einfachen Anzeigen, Bearbeiten oder Erstellen einer Verbindung und zum anschließenden Abschluss der ausstehenden Verbindung. Weitere Informationen finden Sie unter Berechtigungen und Beispiele fürAWS CodeConnections.
Ein Berechtigungsfehler erscheint, wenn ich versuche, eine Verbindung zu verwenden.
Eine oder beide der folgenden Fehlermeldungen werden möglicherweise zurückgegeben, wenn Sie versuchen, eine Verbindung in der CodePipeline Konsole zu verwenden, obwohl Sie über die Berechtigungen zum Auflisten, Abrufen und Erstellen von Berechtigungen verfügen.
Sie haben Ihr Konto nicht authentifiziert.
Benutzer: username ist nicht berechtigt,: codestar-connections: auf der Ressource auszuführen: UseConnection connection-ARN
Wenn das vorkommt, stellen Sie sicher, dass Sie über ausreichende Berechtigungen verfügen.
Die benötigen die Berechtigungen zum Verwenden einer Verbindung und zum Auflisten der verfügbaren Repositorys am Providerspeicherort. Weitere Informationen finden Sie unter Berechtigungen und Beispiele fürAWS CodeConnections.
Die Verbindung befindet sich nicht im Status „Available (Verfügbar)“ oder ist nicht mehr ausstehend
Wenn die Konsole meldet, dass eine Verbindung nicht verfügbar ist, wählen Sie Complete connection (Verbindung abschließen) aus.
Wenn Sie die Verbindung abschließen möchten und eine Meldung erscheint, dass sich die Verbindung nicht im Zustand „pending (asusstehend)“ befindet, können Sie die Anforderung abbrechen: die Verbindung hat denn bereits den Zustand „available (verfügbar)“.
Wenn Ihre Verbindung zum GitHub Enterprise Server AWS über einen Proxy oder eine Firewall über das öffentliche Internet erfolgt, kann ein blockierter Installations-Webhook die Verbindung im Status belassen. Pending Siehe GitHub Die Enterprise Server-Verbindung bleibt im Status Ausstehend (ausgehender Proxy oder Firewall blockiert den Installations-Webhook).
Fügen Sie GitClone Berechtigungen für Verbindungen hinzu
Wenn Sie eine AWS CodeStar Verbindung in einer Quellaktion und einer CodeBuild Aktion verwenden, gibt es zwei Möglichkeiten, das Eingabeartefakt an den Build zu übergeben:
-
Der Standardwert: Die Quellaktion erzeugt eine ZIP-Datei, die den Code enthält, den CodeBuild herunterlädt.
-
Git-Klon: Der Quellcode kann direkt in die Build-Umgebung heruntergeladen werden.
Der Git-Klon-Modus ermöglicht es Ihnen, mit dem Quellcode als funktionierendes Git-Repository zu interagieren. Um diesen Modus zu verwenden, müssen Sie Ihrer CodeBuild Umgebung Berechtigungen zur Verwendung der Verbindung gewähren.
Um Ihrer CodeBuild Servicerollenrichtlinie Berechtigungen hinzuzufügen, erstellen Sie eine vom Kunden verwaltete Richtlinie, die Sie Ihrer CodeBuild Servicerolle zuordnen. Mit den folgenden Schritten wird eine Richtlinie erstellt, bei der die UseConnection-Berechtigung im action-Feld und der Amazon-Ressourcenname (ARN) der Verbindung im Resource-Feld angegeben wird.
Um die UseConnection Berechtigungen mithilfe der Konsole hinzuzufügen
-
Um den Verbindungs-ARN für Ihre Pipeline zu finden, öffnen Sie die Pipeline und wählen Sie das (i)-Symbol in der Quellaktion aus. Der Konfigurationsbereich wird geöffnet, und der Verbindungs-ARN wird neben angezeigt ConnectionArn. Sie fügen den Verbindungs-ARN zu Ihrer CodeBuild Servicerollenrichtlinie hinzu.
-
Um Ihre CodeBuild Servicerolle zu finden, öffnen Sie das in Ihrer Pipeline verwendete Build-Projekt und navigieren Sie zur Registerkarte Build-Details.
-
Wählen Sie im Bereich „Environment (Umgebung)“ den Link Service role (Servicerolle). Dadurch wird die AWS Identity and Access Management (IAM-) Konsole geöffnet, in der Sie eine neue Richtlinie hinzufügen können, die den Zugriff auf Ihre Verbindung gewährt.
-
Wählen Sie in der IAM-Konsole Attach policies (Richtlinien anhängen) und dann Create policy (Richtlinie erstellen).
Verwenden Sie die folgende Beispielrichtlinienvorlage. Fügen Sie Ihren Verbindungs-ARN in das
Resource-Feld ein, wie in diesem Beispiel gezeigt:Fügen Sie auf der Registerkarte JSON Ihre Richtlinie ein.
-
Wählen Sie Richtlinie prüfen. Geben Sie einen Namen für die Richtlinie ein (beispielsweise
connection-permissions) und wählen Sie dann Create policy (Richtlinie erstellen) aus. -
Kehren Sie zur Seite Attach Permissions (Berechtigungen anhängen) für die Servicerolle zurück, aktualisieren Sie die Richtlinienliste und wählen Sie die gerade erstellte Richtlinie aus. Wählen Sie Richtlinien anfügen.
Der Host befindet sich nicht im Status „Available (Verfügbar)“
Wenn die Konsole eine Meldung anzeigt, dass sich ein Host nicht im Status Available (Verfügbar) befindet, wählen Sie Set up host (Host einrichten) aus.
Der erste Schritt zur Host-Erstellung führt dazu, dass der erstellte Host jetzt im Zustand Pending (Ausstehend) ist. Um den Host in den Zustand Available (Verfügbar) zu bringen, müssen Sie festlegen, dass der Host in der Konsole eingerichtet werden soll. Weitere Informationen finden Sie unter Einrichten eines ausstehenden Hosts.
Anmerkung
Sie können die AWS CLI nicht verwenden, um einen Pending Host einzurichten.
Fehlerbehebung bei einem Host mit Verbindungsfehlern
Verbindungen und Hosts können in den Fehlerzustand übergehen, wenn die zugrunde liegende GitHub App gelöscht oder geändert wird. Hosts und Verbindungen im Fehlerstatus können nicht wiederhergestellt werden und der Host muss neu erstellt werden.
-
Aktionen wie das Ändern des App-PEM-Schlüssels oder das Ändern des App-Namens (nach der ersten Erstellung) führen dazu, dass der Host und alle zugehörigen Verbindungen in den Fehlerzustand wechseln.
Wenn die Konsole oder die CLI einen Host zurückgibt, der im Zustand Error (Fehler) ist, oder eine Verbindung, die mit einem solchen fehlerhaften Host verknüpft ist, müssen Sie den folgenden Schritte ausführen:
-
Löschen Sie die Hostressource, erstellen Sie sie neu, und installieren Sie dann die Host-Registrierungs-App neu. Weitere Informationen finden Sie unter Erstellen eines Hosts.
Anmerkung
Wenn eine Verbindung im Pending Status (und nicht im Error Status) verbleibt, weil sie AWS keinen Installations-Webhook erhalten hat, können Sie sie wiederherstellen, ohne den Host oder die Verbindung zu löschen. Siehe GitHub Die Enterprise Server-Verbindung bleibt im Status Ausstehend (ausgehender Proxy oder Firewall blockiert den Installations-Webhook).
Ich kann keine Verbindung für meinen Host erstellen
Um eine Verbindung oder einen Host zu erstellen, müssen die folgenden Bedingungen erfüllt sein.
-
Ihr Host muss sich im Zustand AVAILABLE (VERFÜGBAR) befinden. Weitere Informationen finden Sie unter
-
Verbindungen müssen in derselben Region wie der Host erstellt werden.
Fehlerbehebung bei der VPC-Konfiguration für Ihren Host
Wenn Sie eine Hostressource erstellen, müssen Sie Netzwerkverbindungs- oder VPC-Informationen für die Infrastruktur angeben, auf der Ihre GitHub Enterprise Server-Instance installiert ist. Verwenden Sie zur Fehlerbehebung bei der VPC- oder Subnetzkonfiguration für Ihren Host die hier gezeigten VPC-Informationen als Beispiel.
Anmerkung
Verwenden Sie diesen Abschnitt zur Fehlerbehebung im Zusammenhang mit Ihrer GitHub Enterprise Server-Host-Konfiguration in einer Amazon VPC. Informationen zur Fehlerbehebung im Zusammenhang mit Ihrer Verbindung, die für die Verwendung des Webhook-Endpunkts für VPC (PrivateLink) konfiguriert ist, finden Sie unter. Fehlerbehebung bei Webhook-VPC-Endpunkten (PrivateLink) für Enterprise Server-Verbindungen GitHub
In diesem Beispiel würden Sie den folgenden Prozess verwenden, um die VPC und den Server zu konfigurieren, auf denen Ihre GitHub Enterprise Server-Instance installiert wird:
-
Erstellen Sie eine VPC. Weitere Informationen finden Sie unter https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#Create-VPC.
-
Erstellen eines Subnetzes in der VPC Weitere Informationen finden Sie unter https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#AddaSubnet.
-
Starten einer Instance in der VPC Weitere Informationen finden Sie unter https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#VPC_Launch_Instance.
Anmerkung
Jede VPC kann jeweils nur einem Host (GitHub Enterprise Server-Instance) zugeordnet werden.
Die folgende Abbildung zeigt eine EC2-Instance, die mit dem GitHub Enterprise AMI gestartet wurde.
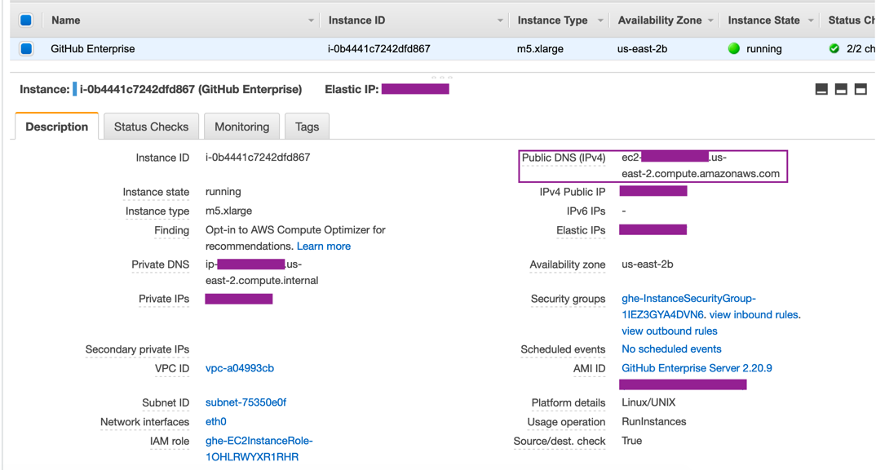
Wenn Sie eine VPC für eine GitHub Enterprise Server-Verbindung verwenden, müssen Sie bei der Einrichtung Ihres Hosts Folgendes für Ihre Infrastruktur angeben:
-
VPC-ID: Die VPC für den Server, auf dem Ihre GitHub Enterprise Server-Instance installiert ist, oder eine VPC, die über VPN oder Direct Connect Zugriff auf Ihre installierte GitHub Enterprise Server-Instance hat.
-
Subnetz-ID oder IDs: Das Subnetz für den Server, auf dem Ihre GitHub Enterprise Server-Instance installiert ist, oder ein Subnetz mit Zugriff auf Ihre installierte GitHub Enterprise Server-Instance über VPN oder Direct Connect.
-
Sicherheitsgruppe oder Gruppen: Die Sicherheitsgruppe für den Server, auf dem Ihre GitHub Enterprise Server-Instance installiert ist, oder eine Sicherheitsgruppe mit Zugriff auf Ihre installierte GitHub Enterprise Server-Instance über VPN oder Direct Connect.
-
Endpoint (Endpunkt): Halten Sie Ihren Server-Endpunkt bereit und fahren Sie mit dem nächsten Schritt fort.
Weitere Hinweise zur Arbeit mit VPCs und Subnetzen finden Sie unter Dimensionierung der VPC und der Subnetze für IPv4 im Amazon-VPC-Benutzerhandbuch.
Topics
Ich kann keinen Host im Zustand „pending (ausstehend)“ abrufen
Wenn Ihr Host den Zustand VPC_CONFIG_FAILED_INITIALIZATION bekommt, liegt das wahrscheinlich an einem Problem mit der VPC, mit Subnetzen oder mit Sicherheitsgruppen, die Sie für Ihren Host ausgewählt haben.
-
Die VPC, Subnetze und Sicherheitsgruppen müssen alle dem Konto gehören, das den Host erstellt.
-
Die Subnetze und Sicherheitsgruppen müssen zur ausgewählten VPC gehören.
-
Die bereitgestellten Subnetze müssen alle in verschiedenen Availability-Zonen (AZ) liegen.
-
Der Benutzer, der den Host erstellt, muss über die folgenden IAM-Berechtigungen verfügen:
ec2:CreateNetworkInterface
ec2:CreateTags
ec2:DescribeDhcpOptionsec2:DescribeNetworkInterfaces
ec2:DescribeSubnets
ec2:DeleteNetworkInterface
ec2:DescribeVpcs
ec2:CreateVpcEndpoint
ec2:DeleteVpcEndpoints
ec2:DescribeVpcEndpoints
Ich kann keinen Host im Zustand „available (verfügbar)“ abrufen
Wenn Sie das CodeConnections App-Setup für Ihren Host nicht abschließen können, liegt das möglicherweise an einem Problem mit Ihren VPC-Konfigurationen oder Ihrer GitHub Enterprise Server-Instance.
-
Wenn Sie keine öffentliche Zertifizierungsstelle verwenden, müssen Sie Ihrem Host ein TLS-Zertifikat zur Verfügung stellen, das von Ihrer GitHub Enterprise Instance verwendet wird. Der TLS-Zertifikatwert sollte der öffentliche Schlüssel des Zertifikats sein.
-
Sie müssen Administrator der GitHub Enterprise Server-Instanz sein, um GitHub Apps erstellen zu können.
Mein connection/host hat funktioniert und funktioniert jetzt nicht mehr
Wenn a connection/host zuvor funktioniert hat und jetzt nicht funktioniert, kann dies an einer Konfigurationsänderung in Ihrer VPC liegen oder an einer Änderung der GitHub App. Überprüfen Sie, ob Folgendes der Fall ist:
-
Die Sicherheitsgruppe, die an die Hostressource angehängt ist, die Sie für Ihre Verbindung erstellt haben, hat sich jetzt geändert oder hat keinen Zugriff mehr auf den GitHub Enterprise Server. CodeConnections erfordert eine Sicherheitsgruppe, die mit der GitHub Enterprise Server-Instance verbunden ist.
-
Die IP-Adresse des DNS-Servers wurde kürzlich geändert. Sie können das anhand der DHCP-Optionen für die VPC überprüfen, die in der Hostressource angegeben sind, die Sie für die Verbindung erstellt haben. Beachten Sie, dass der Server nicht mehr funktioniert, wenn Sie kürzlich von AmazonProvided DNS auf einen benutzerdefinierten DNS-Server umgestellt oder angefangen haben, einen neuen benutzerdefinierten DNS-Server zu verwenden. host/connection Um dies zu beheben, löschen Sie Ihren vorhandenen Host und erstellen Sie ihn neu, wodurch die neuesten DNS-Einstellungen in unserer Datenbank gespeichert werden.
-
Die Netzwerk-ACLs-Einstellungen haben sich geändert und erlauben keine HTTP-Verbindungen mehr zu dem Subnetz, in dem sich Ihre GitHub Enterprise Server-Infrastruktur befindet.
-
Alle Konfigurationen der CodeConnections App auf Ihrem GitHub Enterprise Server haben sich geändert. Änderungen an einer der Konfigurationen, wie z. B. URLs oder App-Geheimnisse, können die Konnektivität zwischen Ihrer installierten GitHub Enterprise Server-Instance und unterbrechen CodeConnections.
Ich kann meine Netzwerkschnittstellen nicht löschen
Wenn Sie Ihre Netzwerkschnittstellen nicht löschen können, überprüfen Sie Folgendes:
-
Die Netzwerkschnittstellen, die von erstellt wurden, CodeConnections können nur gelöscht werden, indem der Host gelöscht wird. Sie können vom Benutzer nicht manuell gelöscht werden.
-
Sie benötigen die folgenden Berechtigungen:
ec2:DescribeNetworkInterfaces
ec2:DeleteNetworkInterface
Fehlerbehebung bei Webhook-VPC-Endpunkten (PrivateLink) für Enterprise Server-Verbindungen GitHub
Wenn Sie einen Host mit VPC-Konfiguration erstellen, entsteht dabei ein Webhook-VPC-Endpunkt.
Anmerkung
Verwenden Sie diesen Abschnitt zur Problembehandlung im Zusammenhang mit Ihrer Verbindung, die für die Verwendung des Webhook-Endpunkts für VPC () konfiguriert ist. PrivateLink Informationen zur Fehlerbehebung im Zusammenhang mit Ihrer GitHub Enterprise Server-Host-Konfiguration innerhalb einer Amazon VPC finden Sie unter. Fehlerbehebung bei der VPC-Konfiguration für Ihren Host
Wenn Sie eine Verbindung zu einem installierten Anbietertyp herstellen und angegeben haben, dass Ihr Server in einer VPC konfiguriert ist, dann wird Ihr Host AWS CodeConnections erstellt und der VPC-Endpunkt (PrivateLink) für Webhooks wird für Sie erstellt. Dadurch kann der Host Eventdaten über Webhooks über das Amazon-Netzwerk an Ihre integrierten AWS Dienste senden. Weitere Informationen finden Sie unter AWS CodeConnections und Schnittstellen-VPC-Endpunkte ()AWS PrivateLink.
Ich kann meine Webhook-VPC-Endpunkte nicht löschen
AWS CodeConnections verwaltet den Lebenszyklus der Webhook-VPC-Endpunkte für Ihren Host. Um den Endpunkt zu löschen, müssen Sie die entsprechende Hostressource löschen.
-
Die von erstellten Webhook-VPC-Endpunkte (PrivateLink) CodeConnections können nur gelöscht werden, indem der Host gelöscht wird. https://docs.aws.amazon.com/dtconsole/latest/userguide/connections-host-delete.html Sie können nicht manuell gelöscht werden.
-
Sie benötigen die folgenden Berechtigungen:
ec2:DescribeNetworkInterfaces
ec2:DeleteNetworkInterface
GitHub Die Enterprise Server-Verbindung bleibt im Status Ausstehend (ausgehender Proxy oder Firewall blockiert den Installations-Webhook)
Wenn Sie eine Verbindung zum GitHub Enterprise Server herstellen, die AWS über das öffentliche Internet erfolgt, muss Ihre GitHub Enterprise Server-Instanz einen einmaligen installation.created Webhook an senden. AWS Ihre Instance sendet diesen Webhook, nachdem Sie die GitHub App installiert haben, und AWS registriert die App-Installation erst, wenn sie den Webhook empfängt. Wenn ein ausgehender Proxy oder eine Firewall vor Ihrer GitHub Enterprise Server-Instanz diese Anfrage blockiert, wird die Installation AWS niemals registriert und Sie können die Verbindung nicht abschließen.
Symptome
-
Ihr Host erreicht den
AvailableStatus und die GitHub App wird erfolgreich auf GitHub Enterprise Server installiert, aber die Verbindung bleibt imPendingStatus. -
Wenn Sie die Verbindung verwenden, wird der folgende Fehler AWS zurückgegeben:
ProviderResourceNotFoundException: Die Installation istidnicht vorhanden
Dieser Fehler bedeutet, dass der Installations-Webhook AWS nicht empfangen wurde, sodass die Installation nie registriert wurde. Das bedeutet nicht, dass die Installations-ID ungültig ist.
Resolution (Auflösung)
-
Erlauben Sie ausgehendes HTTPS (Port 443) von Ihrer GitHub Enterprise Server-Instance (auch über einen beliebigen Proxy oder eine Firewall) zum CodeConnections Webhook-Endpunkt für Ihre AWS Region:.
https://region.codestar-connections.webhooks.aws/regionErsetzen Sie durch die AWS Region Ihres Hosts und Ihrer Verbindung. Zum Beispiel in der Region USA Ost (Nord-Virginia):https://us-east-1.codestar-connections.webhooks.aws/. Wenn Ihr Proxy Platzhalter unterstützt und Sie mehr als eine Region verwenden, können Sie dies zulassenhttps://*.codestar-connections.webhooks.aws/.Anmerkung
Ihre GitHub Enterprise Server-Instance sendet den
installation.createdWebhook nur einmal, wenn Sie die App installieren. Nachdem Sie den Endpunkt zugelassen haben, müssen Sie den Webhook mithilfe einer der folgenden Optionen erneut senden. Wenn Sie nur den Endpunkt zulassen, wird eine Verbindung, die sich bereits im Status befindet, nicht hergestellt.Pending -
Re-send den Installations-Webhook mit einer der folgenden Optionen. Sie müssen Ihren Host oder Ihre Verbindung nicht löschen, um eine Verbindung wiederherzustellen, die sich im
PendingStatus befindet.Option 1: Stellen Sie den fehlgeschlagenen Webhook erneut bereit (empfohlen)
-
Öffnen Sie in GitHub Enterprise Server als Besitzer der App die erweiterten Einstellungen der App. Wählen Sie in der Dropdownliste auf Ihrem Profilfoto die Option Einstellungen aus. Wähle Entwicklereinstellungen und dann GitHub Apps aus. Wählen Sie in der Liste der Apps den Namen der App für Ihre Verbindung aus (der Standard-App-Name ist AWS; wenn Sie beim Erstellen der Verbindung einen anderen Namen gewählt haben, wählen Sie stattdessen diesen Namen), und wählen Sie dann Advanced aus.
-
Suchen Sie unter Letzte Lieferungen nach der fehlgeschlagenen
installation.createdLieferung und erweitern Sie sie. -
Wähle Erneut ausliefern und bestätige, dass die Lieferung jetzt erfolgreich ist.
-
Kehren Sie zur Verbindung in der AWS Konsole zurück und wählen Sie Ausstehende Verbindung aktualisieren, um die Einrichtung abzuschließen.
Option 2: Installieren Sie die GitHub App erneut
-
Öffnen Sie in GitHub Enterprise Server die installierten Apps Ihrer Organisation. Wählen Sie die Einstellungen Ihrer Organisation und dann Installierte GitHub Apps aus.
-
Wählen Sie für die CodeConnections App „Konfigurieren“ und dann „Deinstallieren“.
-
Kehren Sie zur Verbindung in der AWS Konsole zurück und wählen Sie Ausstehende Verbindung aktualisieren aus. Wenn Sie den Flow abschließen, wird die App neu installiert und ein Webhook zur Neuinstallation gesendet.
-
Anmerkung
Dieser Abschnitt gilt für Hosts, die eine Verbindung über das öffentliche Internet herstellen. Wenn Ihr Host in einer Amazon VPC konfiguriert ist, wird der Webhook stattdessen über einen VPC-Endpunkt () PrivateLink bereitgestellt. Informationen zu dieser Konfiguration finden Sie unter. Fehlerbehebung bei Webhook-VPC-Endpunkten (PrivateLink) für Enterprise Server-Verbindungen GitHub
Fehlerbehebung für einen Host, der vor dem 24. November 2020 erstellt wurde
Ab dem 24. November 2020, bei der AWS CodeConnections Einrichtung Ihres Hosts, wird eine zusätzliche VPC-Endpoint (PrivateLink) -Unterstützung für Sie eingerichtet. Dieser Abschnitt behandelt die Problembehandlung bei Hosts, die davor erstellt wurden.
Weitere Informationen finden Sie unter AWS CodeConnections und Schnittstellen-VPC-Endpunkte ()AWS PrivateLink.
Topics
Ich habe einen Host, der vor dem 24. November 2020 erstellt wurde, und ich möchte VPC-Endpunkte () PrivateLink für Webhooks verwenden
Wenn Sie Ihren Host für GitHub Enterprise Server einrichten, wird der Webhook-Endpunkt für Sie erstellt. Verbindungen verwenden jetzt PrivateLink VPC-Webhook-Endpunkte. Wenn Sie Ihren Host vor dem 24. November 2020 erstellt haben und PrivateLink VPC-Webhook-Endpunkte verwenden möchten, müssen Sie zuerst Ihren Host löschen und dann einen neuen Host erstellen. https://docs.aws.amazon.com/dtconsole/latest/userguide/connections-host-create.html
Ich kann keinen Host im Zustand „available (verfügbar)“ abrufen (VPC-Fehler)
Wenn Ihr Host vor dem 24. November 2020 erstellt wurde und Sie das CodeConnections App-Setup für Ihren Host nicht abschließen können, kann dies an einem Problem mit Ihren VPC-Konfigurationen oder Ihrer GitHub Enterprise Server-Instance liegen.
Ihre VPC benötigt ein NAT-Gateway (oder einen ausgehenden Internetzugang), damit Ihre GitHub Enterprise Server-Instance ausgehenden Netzwerkverkehr für Webhooks senden kann. GitHub
Die Verbindung für ein Repository konnte nicht hergestellt werden GitHub
Problem:
Da für eine Verbindung zu einem GitHub Repository der AWS Connector verwendet wird GitHub, benötigen Sie die Berechtigungen des Organisationsinhabers oder Administratorberechtigungen für das Repository, um die Verbindung herzustellen.
Mögliche Korrekturen: Informationen zu den Berechtigungsstufen für ein GitHub Repository finden Sie unter https://docs.github.com/en/free-pro-team @ latest/github teams/permission /setting-up-and-managing-organizations-and- -levels-for-an-organization.
GitHub Bearbeiten Sie die Berechtigungen Ihrer Enterprise Server-Verbindungs-App
Wenn Sie die App für GitHub Enterprise Server am oder vor dem 23. Dezember 2020 installiert haben, müssen Sie möglicherweise Mitgliedern der Organisation Read-only Zugriff auf die App gewähren. Wenn Sie der GitHub App-Besitzer sind, gehen Sie wie folgt vor, um die Berechtigungen für die App zu bearbeiten, die bei der Erstellung Ihres Hosts installiert wurde.
Anmerkung
Sie müssen diese Schritte auf Ihrer GitHub Enterprise Server-Instanz ausführen und der GitHub App-Besitzer sein.
-
Wählen Sie in GitHub Enterprise Server in der Dropdownoption auf Ihrem Profilfoto die Option Einstellungen aus.
-
Wählen Sie Entwicklereinstellungen und dann GitHub Apps aus.
-
Wählen Sie in der Liste der Apps den Namen der App für Ihre Verbindung und dann Permissions and events (Berechtigungen und Ereignisse) in der Einstellungsanzeige aus.
-
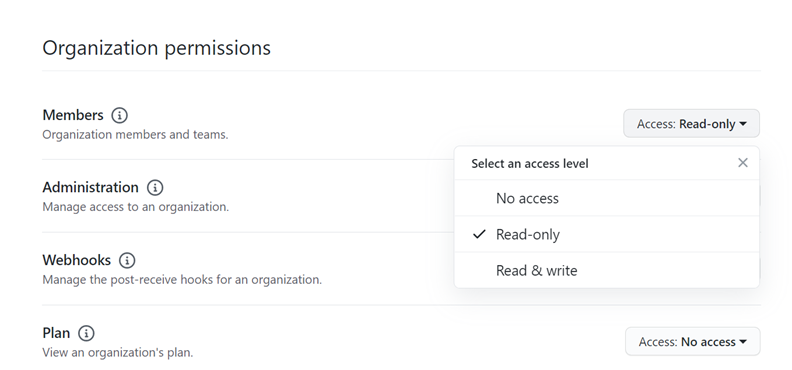
Wählen Sie unter Organisationsberechtigungen für Mitglieder Read-only aus der Dropdownliste Zugriff aus.
-
Geben Sie unter Add a note to users (Notiz für Benutzer eingeben) eine Begründung für die Änderung ein. Wählen Sie Änderungen speichern aus.
Verbindungsfehler beim Herstellen einer Verbindung zu GitHub: „Es ist ein Problem aufgetreten, stellen Sie sicher, dass Cookies in Ihrem Browser aktiviert sind“ oder „Ein Organisationsinhaber muss die GitHub App installieren“
Problem:
Um die Verbindung für ein GitHub Repository herzustellen, musst du der Inhaber der GitHub Organisation sein. Bei Repositorys, die keiner Organisation angehören, müssen Sie der Repository-Besitzer sein. Erstellt eine andere Person als der Organisationsbesitzer eine Verbindung, wird eine Anfrage für den Organisationsbesitzer erstellt, und einer der folgenden Fehler wird angezeigt:
Es ist ein Problem aufgetreten. Stellen Sie sicher, dass Cookies in Ihrem Browser aktiviert sind
ODER
Ein Organisationsinhaber muss die GitHub App installieren
Mögliche Korrekturen: Für Repositorys in einer GitHub Organisation muss der Organisationsinhaber die Verbindung zum GitHub Repository herstellen. Bei Repositorys, die keiner Organisation angehören, müssen Sie der Repository-Besitzer sein.
Das Verbindungsdienstpräfix in Ressourcen muss möglicherweise für IAM-Richtlinien aktualisiert werden
Am 29. März 2024 wurde der Dienst von AWS CodeStar Connections in umbenannt. AWS CodeConnections Ab dem 1. Juli 2024 stellt die Konsole Verbindungen mit codeconnections dem Ressourcen-ARN her. Ressourcen mit beiden Dienstpräfixen werden weiterhin in der Konsole angezeigt. Das Dienstpräfix für Ressourcen, die mit der Konsole erstellt wurden, lautetcodeconnections. Neue SDK/CLI Ressourcen werden mit codeconnections dem Ressourcen-ARN erstellt. Die erstellten Ressourcen erhalten automatisch das neue Dienstpräfix.
Im Folgenden sind die Ressourcen aufgeführt, die erstellt wurden in AWS CodeConnections:
-
Verbindungen
-
Hosts
Problem:
Ressourcen, die mit dem ARN erstellt wurden, werden nicht automatisch codestar-connections in das neue Dienstpräfix im Ressourcen-ARN umbenannt. Durch das Erstellen einer neuen Ressource wird eine Ressource mit dem Verbindungsdienstpräfix erstellt. IAM-Richtlinien mit dem codestar-connections Dienstpräfix funktionieren jedoch nicht für Ressourcen mit dem neuen Dienstpräfix.
Mögliche Korrekturen: Gehen Sie wie folgt vor, um Zugriffs- oder Berechtigungsprobleme für die Ressourcen zu vermeiden:
-
Aktualisieren Sie die IAM-Richtlinien für das neue Dienstpräfix. Andernfalls können umbenannte oder erstellte Ressourcen die IAM-Richtlinien nicht verwenden.
-
Aktualisieren Sie die Ressourcen für das neue Dienstpräfix, indem Sie sie mit der Konsole oder CLI/CDK/CFN erstellen.
Aktualisieren Sie die Aktionen, Ressourcen und Bedingungen in der Richtlinie nach Bedarf. Im folgenden Beispiel wurde das Resource Feld für beide Dienstpräfixe aktualisiert.
Berechtigungsfehler aufgrund eines Dienstpräfixes in Ressourcen, die mit der Konsole erstellt wurden
Derzeit haben Verbindungsressourcen, die mithilfe der Konsole erstellt werden, nur das codestar-connections Dienstpräfix. Bei Ressourcen, die mithilfe der Konsole erstellt wurden, müssen die Aktionen in den Richtlinienanweisungen codestar-connections als Dienstpräfix enthalten sein.
Anmerkung
Ab dem 1. Juli 2024 stellt die Konsole Verbindungen mit codeconnections dem Ressourcen-ARN her. Ressourcen mit beiden Dienstpräfixen werden weiterhin in der Konsole angezeigt.
Problem:
Wenn Sie mithilfe der Konsole eine Verbindungsressource erstellen, muss das codestar-connections Dienstpräfix in der Richtlinie verwendet werden. Wenn Sie eine Richtlinie mit dem codeconnections Dienstpräfix in der Richtlinie verwenden, erhalten Verbindungsressourcen, die mit der Konsole erstellt wurden, die folgende Fehlermeldung:
User:user_ARNis not authorized to perform: codestar-connections:actionon resource:resource_ARNbecause no identity-based policy allows the codestar-connections:actionaction
Mögliche Korrekturen: Bei Ressourcen, die mit der Konsole erstellt wurden, müssen die Aktionen der Richtlinienanweisung codestar-connections als Dienstpräfix enthalten sein, wie im Richtlinienbeispiel unter gezeigtBeispiel: Eine Richtlinie zum ErstellenAWS CodeConnectionsmit der Konsole.
Verbindungs- und Host-Setup für installierte Anbieter, die Organisationen unterstützen
Bei installierten Anbietern, die Organisationen unterstützen, wie z. B. GitHub Organisationen, wird kein verfügbarer Host übergeben. Sie erstellen für jede Verbindung in Ihrer Organisation einen neuen Host und stellen sicher, dass Sie dieselben Informationen in die folgenden Netzwerkfelder eingeben:
-
VPC-ID
-
Subnetz-ID
-
Sicherheitsgruppen-IDs
Lesen Sie die entsprechenden Schritte zum Erstellen einer GHS-Verbindung oder einer GitLab selbstverwalteten Verbindung.
Ich möchte die Limits bei Verbindungen erhöhen
Sie können eine Limiterhöhung für bestimmte Limits unter beantragen. CodeConnections Weitere Informationen finden Sie unter Kontingente für Verbindungen.
