Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Verwendung von Sicherheitskonfigurationen mit Amazon EMR WAL
Amazon EMR verschlüsselt automatisch sowohl Daten bei der Übertragung zwischen Ihrem Cluster und dem Amazon EMR WAL-Service als auch die Daten im Ruhezustand in Amazon EMR WAL. Weitere Informationen finden Sie unter Verschlüsselung im Ruhezustand für Amazon EMR WAL. Sie können auch eine Sicherheitskonfiguration verwenden, um Ihre eigenen Schlüssel vom AWS Key Management Service (KMS) -Service mitzubringen und die Daten zu verschlüsseln, die Sie in Amazon EMR WAL speichern.
Verwenden Sie eine der folgenden Methoden, um eine Sicherheitskonfiguration auszuwählen, wenn Sie einen Cluster erstellen:
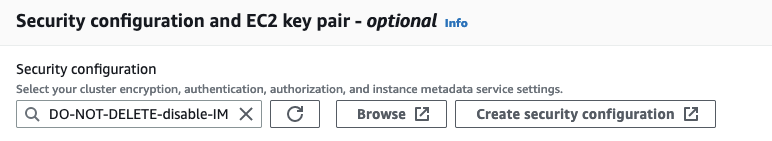
Weitere Informationen finden Sie unter Verschlüsselung im Ruhezustand für Amazon EMR WAL und Verwenden von Sicherheitskonfigurationen zum Einrichten der Cluster-Sicherheit im Amazon EMR Management Guide.
Weitere sicherheitsrelevante Informationen zu WAL finden Sie unter Verwenden von serviceverknüpften Rollen für das Write-Ahead-Logging.
