Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Verstehen AWS Private CA CA-Status
Der Status einer CA, die von verwaltet wird, AWS Private CA resultiert aus einer Benutzeraktion oder in einigen Fällen aus einer Serviceaktion. Beispielsweise ändert sich der Status einer Zertifizierungsstelle, wenn sie abläuft. Die Statusoptionen, die CA-Administratoren zur Verfügung stehen, hängen vom aktuellen Status der CA ab.
AWS Private CA kann die folgenden Statuswerte melden. Die Tabelle zeigt die in den einzelnen Bundesstaaten verfügbaren CA-Funktionen.
Anmerkung
Für alle Statuswerte außer DELETED und FAILED wird Ihnen die CA in Rechnung gestellt.
| Status | Zertifikate ausstellen | Validieren Sie Zertifikate mit OCSP | Generieren Sie CRLs | Generieren Sie Prüfungen | Sie können das CA-Zertifikat aktualisieren | Zertifikate können widerrufen werden | Die CA wird Ihnen in Rechnung gestellt |
|---|---|---|---|---|---|---|---|
CREATING— Die CA wird gerade erstellt. |
Nein | Nein | Nein | Nein | Nein | Nein | Ja |
|
|
Nein | Nein | Nein | Nein | Nein | Nein | Ja |
ACTIVE |
Ja | Ja | Ja | Ja | Ja | Ja | Ja |
DISABLED— Sie haben die CA manuell deaktiviert. |
Nein | Ja | Ja | Ja | Nein | Ja | Ja |
EXPIRED— Das CA-Zertifikat ist abgelaufen. ** |
Nein | Nein | Nein | Nein | Ja | Nein | Ja |
FAILED |
Die CreateCertificateAuthority Aktion ist fehlgeschlagen. Dies kann aufgrund eines Netzwerkausfalls, eines AWS Backend-Fehlers oder anderer Fehler auftreten. Eine fehlgeschlagene CA kann nicht wiederhergestellt werden. Löschen Sie die CA und erstellen Sie eine neue. |
Nein | |||||
DELETED |
Ihre CA befindet sich innerhalb des Wiederherstellungszeitraums, der eine Dauer von 7 bis 30 Tagen haben kann. Nach diesem Zeitraum wird sie endgültig gelöscht.
|
Nein | |||||
Um die Aktivierung abzuschließen, müssen Sie eine CSR generieren, ein signiertes CA-Zertifikat von einer CA abrufen und das Zertifikat in importieren. AWS Private CA Die CSR kann entweder an Ihre neue CA (zur Selbstsignierung) oder an eine lokale Stamm- oder untergeordnete CA übermittelt werden. Weitere Informationen finden Sie unter Installation des CA-Zertifikats.
Sie können den Status einer abgelaufenen CA nicht direkt ändern. Wenn Sie ein neues Zertifikat für die CA importieren, wird der Status auf AWS Private CA zurückgesetzt, es ACTIVE sei denn, er wurde vor Ablauf des Zertifikats auf DISABLED gesetzt.
Weitere Überlegungen zu abgelaufenen CA-Zertifikaten:
-
CA-Zertifikate werden nicht automatisch erneuert. Informationen zur Automatisierung der Verlängerung finden Sie AWS Certificate Manager unterWeisen Sie ACM Berechtigungen zur Verlängerung von Zertifikaten zu.
-
Wenn Sie versuchen, ein neues Zertifikat mit einer abgelaufenen CA auszustellen, wird die
IssueCertificate-APIInvalidStateExceptionzurückgegeben. Eine abgelaufene Stamm-CA muss ein neues Stamm-CA-Zertifikat selbst signieren, bevor sie neue untergeordnete Zertifikate ausstellen kann. -
The ListCertificateAuthorities- undDescribeCertificateAuthority-APIs geben den StatusEXPIREDzurück, wenn das CA-Zertifikat abgelaufen ist, unabhängig davon, ob der Status der CA aufACTIVEoderDISABLEDfestgelegt ist. Wenn jedoch die abgelaufene CA aufDELETEDfestgelegt wurde, ist der zurückgegebene StatusDELETED. -
Die
UpdateCertificateAuthority-API kann den Status einer abgelaufenen CA nicht aktualisieren. -
Die
RevokeCertificateAPI kann nicht verwendet werden, um abgelaufene Zertifikate, einschließlich eines CA-Zertifikats, zu widerrufen.
Beziehung zwischen CA-Status und CA-Lebenszyklus
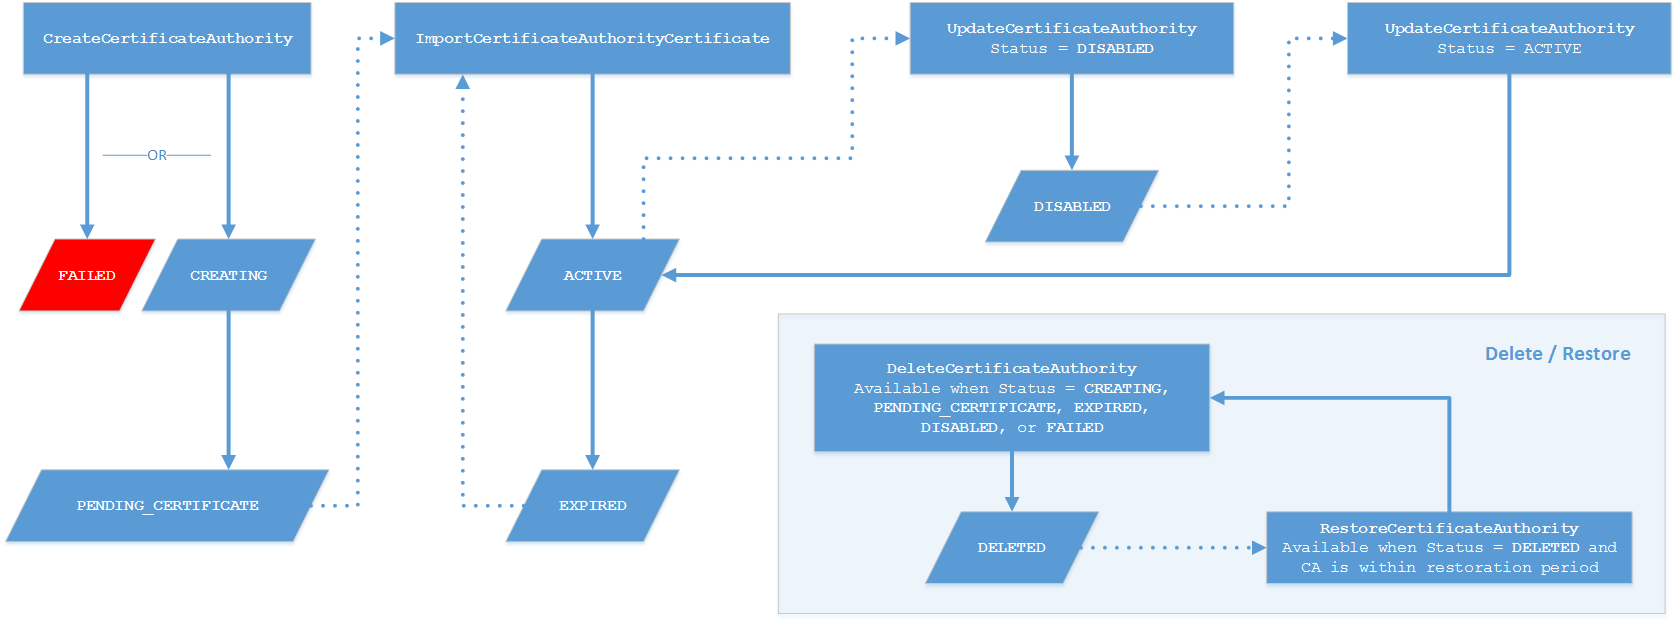
Das folgende Diagramm veranschaulicht den Lebenszyklus der CA als Interaktion von Verwaltungsaktionen mit dem Status der CA.

Verwaltungsmaßnahme |
|

Die Aktion führt zu einer Zustandsänderung |

Neuer Status ermöglicht neue Aktionen |
Oben im Diagramm werden Verwaltungsaktionen über die AWS Private CA -Konsole, die CLI oder die API angewendet. Die Aktionen führen die CA durch Erstellung, Aktivierung, Ablauf und Erneuerung. Der Status der CA ändert sich in Reaktion auf manuelle Aktionen oder automatisierte Aktualisierungen (wie anhand der durchgezogenen Linien angezeigt). In den meisten Fällen führt ein neuer Status zu einer neuen möglichen Aktion (dargestellt durch eine gepunktete Linie), die der CA-Administrator anwenden kann. Im Kasten unten rechts sehen Sie die möglichen Statuswerte, die Lösch- und Wiederherstellungsaktionen ermöglichen.
Themen
