Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Aktivieren AWS Resilience Hub Zugriff auf Ihren Amazon Elastic Kubernetes Service-Cluster
AWS Resilience Hub bewertet die Stabilität eines Amazon Elastic Kubernetes Service (Amazon EKS) -Clusters, indem es die Infrastruktur Ihres Amazon EKS-Clusters analysiert. AWS Resilience Hub verwendet die Konfiguration der rollenbasierten Zugriffskontrolle (RBAC) von Kubernetes, um andere Kubernetes (K8s) -Workloads zu bewerten, die als Teil des Amazon EKS-Clusters bereitgestellt werden. AWS Resilience Hub Um Ihren Amazon EKS-Cluster zur Analyse und Bewertung der Arbeitslast abzufragen, müssen Sie die folgenden Schritte ausführen:
-
Erstellen oder verwenden Sie eine vorhandene AWS Identity and Access Management (IAM-) Rolle in demselben Konto wie der Amazon EKS-Cluster.
-
Aktivieren Sie den IAM-Benutzer- und Rollenzugriff auf Ihren Amazon EKS-Cluster und gewähren Sie zusätzliche Leseberechtigungen für K8s-Ressourcen innerhalb des Amazon EKS-Clusters. Weitere Informationen zur Aktivierung des IAM-Benutzer- und Rollenzugriffs auf Ihren Amazon EKS-Cluster finden Sie unter Aktivieren des IAM-Benutzer- und Rollenzugriffs auf Ihren Cluster — Amazon EKS.
Der Zugriff auf Ihren Amazon EKS-Cluster mithilfe von IAM-Entitäten wird durch den AWS
IAM Authenticator für Kubernetes ermöglichtaws-auth
ConfigMap
Anmerkung
-
Weitere Informationen zu allen
aws-auth ConfigMapEinstellungen finden Sie unter Vollständiges Konfigurationsformatauf. GitHub -
Weitere Informationen zu verschiedenen IAM-Identitäten finden Sie unter Identitäten (Benutzer, Gruppen und Rollen) im IAM-Benutzerhandbuch.
-
Weitere Informationen zur Konfiguration der rollenbasierten Zugriffskontrolle (RBAC) von Kubernetes finden Sie unter RBAC-Autorisierung verwenden. https://kubernetes.io/docs/reference/access-authn-authz/rbac/
AWS Resilience Hub fragt Ressourcen in Ihrem Amazon EKS-Cluster mithilfe einer IAM-Rolle in Ihrem Konto ab. Damit Sie AWS Resilience Hub auf Ressourcen in Ihrem Amazon EKS-Cluster zugreifen können, AWS Resilience Hub muss die von verwendete IAM-Rolle einer Kubernetes-Gruppe mit ausreichenden Leseberechtigungen für Ressourcen in Ihrem Amazon EKS-Cluster zugeordnet sein.
AWS Resilience Hub ermöglicht den Zugriff auf Ihre Amazon EKS-Cluster-Ressourcen mithilfe einer der folgenden IAM-Rollenoptionen:
-
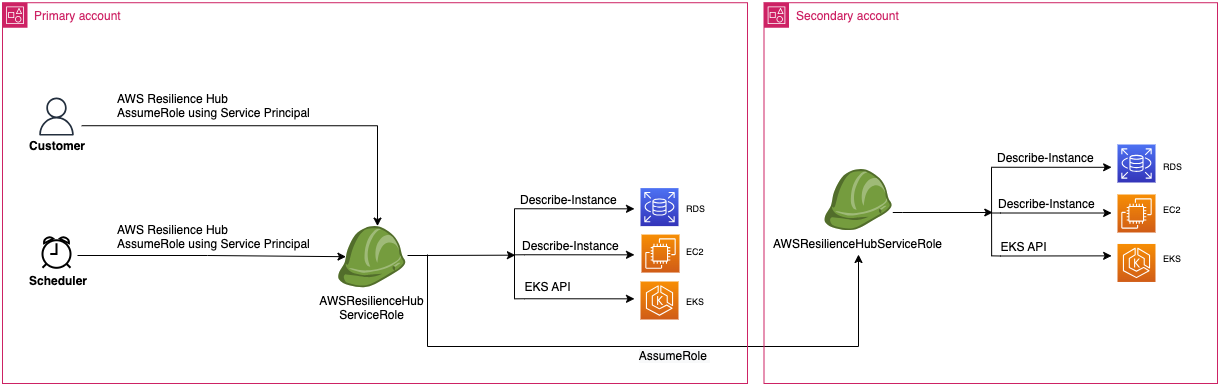
Wenn Ihre Anwendung so konfiguriert ist, dass sie rollenbasierten Zugriff für den Zugriff auf Ressourcen verwendet, wird die Aufruferrolle oder die sekundäre Kontorolle, an die Sie bei der Erstellung einer Anwendung weitergeleitet wurden, für den Zugriff auf Ihren Amazon EKS-Cluster AWS Resilience Hub während der Bewertung verwendet.
Das folgende konzeptionelle Diagramm zeigt, wie AWS Resilience Hub auf Amazon EKS-Cluster zugegriffen wird, wenn die Anwendung als rollenbasierte Anwendung konfiguriert ist.
-
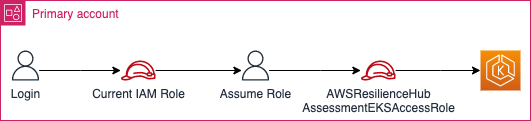
Wenn Ihre Anwendung so konfiguriert ist, dass sie den aktuellen IAM-Benutzer für den Zugriff auf Ressourcen verwendet, müssen Sie eine neue IAM-Rolle mit dem Namen
AwsResilienceHubAssessmentEKSAccessRolein demselben Konto wie das Amazon EKS-Cluster erstellen. Diese IAM-Rolle wird dann für den Zugriff auf Ihren Amazon EKS-Cluster verwendet.Das folgende konzeptionelle Diagramm zeigt, wie AWS Resilience Hub auf Amazon EKS-Cluster zugegriffen wird, die in Ihrem primären Konto bereitgestellt werden, wenn die Anwendung so konfiguriert ist, dass sie die aktuellen IAM-Benutzerberechtigungen verwendet.
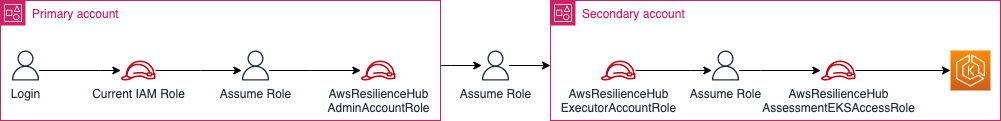
Das folgende konzeptionelle Diagramm zeigt, wie auf Amazon EKS-Cluster AWS Resilience Hub zugegriffen wird, die auf einem sekundären Konto bereitgestellt werden, wenn die Anwendung für die Verwendung der aktuellen IAM-Benutzerberechtigungen konfiguriert ist.