Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
 Netzwerk und Bereitstellung von Inhalten
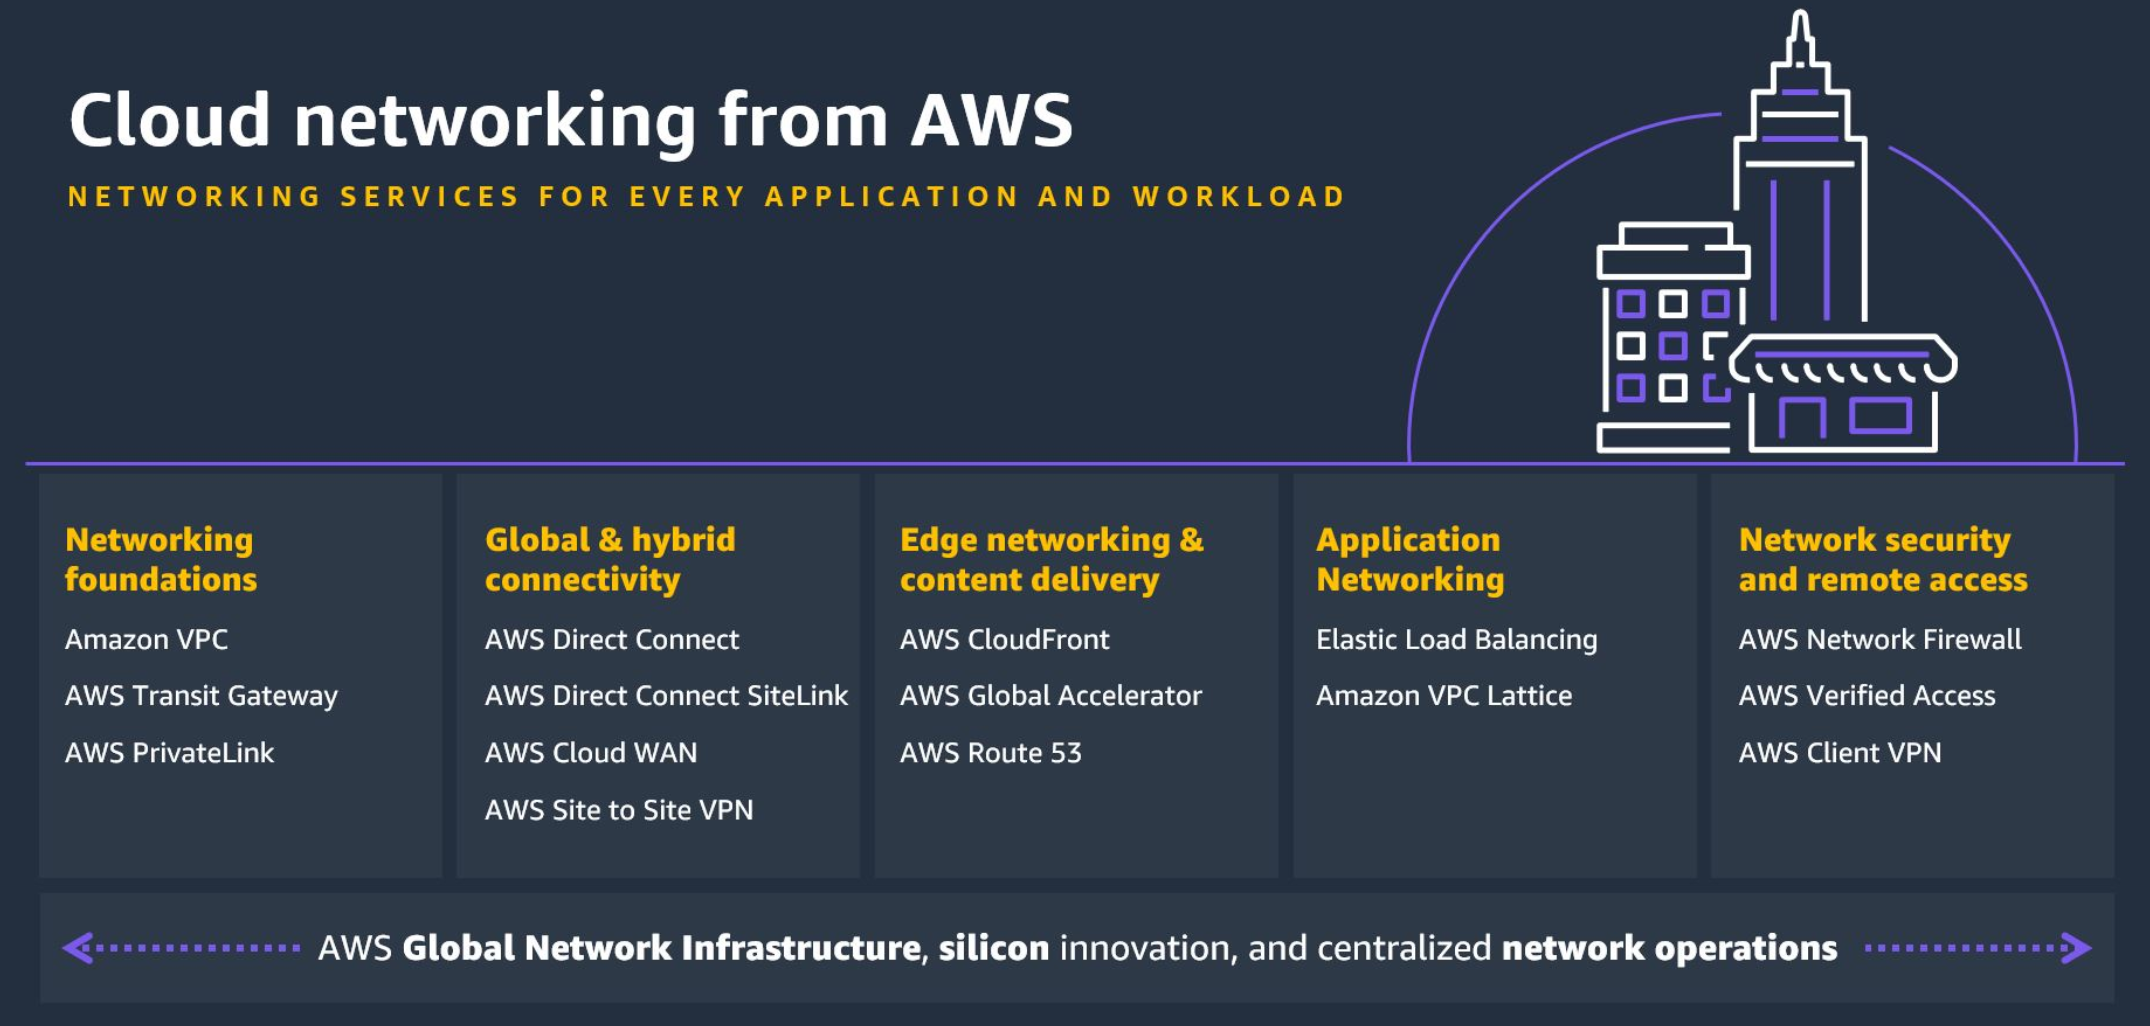
AWS bietet eine breite Palette von Netzwerk- und Inhaltsbereitstellungsdiensten, die ein Höchstmaß an Zuverlässigkeit, Sicherheit und Leistung in der Cloud bieten.
Jeder Dienst wird nach dem Diagramm beschrieben. Informationen zur Entscheidung, welcher Dienst Ihren Anforderungen am besten entspricht, finden Sie unter Auswählen eines AWS Netzwerks- und Inhaltsbereitstellungsdienstes. Allgemeine Informationen finden Sie unter AWS Netzwerk und Inhaltsbereitstellung
Dienstleistungen
Zurück zuAWS Dienstleistungen.
Amazon API Gateway
Amazon API Gateway
AWS App Mesh
AWS App Mesh
Moderne Anwendungen bestehen oft aus mehreren Microservices, die jeweils eine bestimmte Funktion erfüllen. Diese Architektur trägt dazu bei, die Verfügbarkeit und Skalierbarkeit der Anwendung zu erhöhen, da jede Komponente je nach Bedarf unabhängig skaliert werden kann und die Funktionalität automatisch herabsetzt, wenn eine Komponente ausfällt, anstatt offline zu gehen. Jeder Microservice interagiert über eine API mit allen anderen Microservices. Da die Anzahl der Microservices innerhalb einer Anwendung zunimmt, wird es immer schwieriger, die genaue Position von Fehlern zu lokalisieren, den Datenverkehr nach Ausfällen umzuleiten und Codeänderungen sicher bereitzustellen. Bisher mussten Sie dafür Überwachungs- und Steuerlogik direkt in Ihren Code integrieren und Ihre Microservices bei jeder Änderung erneut bereitstellen.
AWS App Mesh erleichtert die Ausführung von Microservices, indem für jeden Microservice in einer Anwendung eine konsistente Transparenz und Steuerung des Netzwerkverkehrs bereitgestellt wird. App Mesh macht es überflüssig, den Anwendungscode zu aktualisieren, um zu ändern, wie Überwachungsdaten gesammelt oder der Verkehr zwischen Microservices weitergeleitet wird. App Mesh konfiguriert jeden Microservice für den Export von Überwachungsdaten und implementiert eine konsistente Kommunikationssteuerungslogik in Ihrer gesamten Anwendung. Dadurch ist es einfach, schnell den genauen Ort von Fehlern zu lokalisieren und den Netzwerkverkehr automatisch umzuleiten, wenn es zu Ausfällen kommt oder Codeänderungen implementiert werden müssen.
Sie können App Mesh mit Amazon ECS
Amazon CloudFront
Amazon CloudFront
Sie können innerhalb weniger Minuten mit dem Content Delivery Network beginnen und dabei dieselben AWS Tools verwenden, mit denen Sie bereits vertraut sind: APIs, AWS-Managementkonsole CloudFormation, CLIs und SDKs. Amazon CDN bietet ein einfaches, nutzungsabhängiges Preismodell ohne Vorabgebühren oder erforderliche langfristige Verträge. Der Support für das CDN ist in Ihrem bestehenden Abonnement enthalten. Support
AWS Cloud Map
AWS Cloud Map
Moderne Anwendungen bestehen in der Regel aus mehreren Diensten, auf die über eine API zugegriffen werden kann und eine bestimmte Funktion ausführen. Jeder Dienst interagiert mit einer Vielzahl anderer Ressourcen wie Datenbanken, Warteschlangen, Objektspeichern und kundendefinierten Microservices. Außerdem müssen sie in der Lage sein, den Standort aller Infrastrukturressourcen zu finden, von denen er abhängt, um funktionieren zu können. In der Regel verwalten Sie alle diese Ressourcennamen und ihre Speicherorte im Anwendungscode manuell. Die manuelle Ressourcenverwaltung wird jedoch zeitaufwändig und fehleranfällig, wenn die Anzahl der abhängigen Infrastrukturressourcen zunimmt oder die Anzahl der Microservices je nach Datenverkehr dynamisch hoch- und herunterskaliert wird. Sie können auch Service Discovery-Produkte von Drittanbietern verwenden, dies erfordert jedoch die Installation und Verwaltung zusätzlicher Software und Infrastruktur.
AWS Cloud Map ermöglicht es Ihnen, alle Anwendungsressourcen wie Datenbanken, Warteschlangen, Microservices und andere Cloud-Ressourcen mit benutzerdefinierten Namen zu registrieren. AWS Cloud Map überprüft dann ständig den Zustand der Ressourcen, um sicherzustellen, dass der Standort aktuell ist. Die Anwendung kann dann anhand der Anwendungsversion und der Bereitstellungsumgebung die Registrierung nach dem Standort der benötigten Ressourcen abfragen.
Direct Connect
Direct Connect
Direct Connect ermöglicht es Ihnen, eine dedizierte Netzwerkverbindung zwischen Ihrem Netzwerk und einem der Direct Connect Standorte herzustellen. Mithilfe von virtuellen 802.1Q-LANs (VLANs) nach Industriestandard kann diese dedizierte Verbindung in mehrere virtuelle Schnittstellen partitioniert werden. Auf diese Weise können Sie dieselbe Verbindung verwenden, um auf öffentliche Ressourcen zuzugreifen, z. B. auf Objekte, die in Amazon S3 gespeichert sind, die den öffentlichen IP-Adressraum verwenden, und auf private Ressourcen wie EC2-Instances, die innerhalb einer VPC ausgeführt werden, die einen privaten IP-Adressraum verwenden, während gleichzeitig die Netzwerktrennung zwischen der öffentlichen und der privaten Umgebung gewahrt bleibt. Virtuelle Schnittstellen können jederzeit neu konfiguriert werden, um Ihren sich ändernden Anforderungen gerecht zu werden.
Elastic Load Balancing
Elastic Load Balancing
-
Application Load Balancer
eignet sich optimal für den Lastausgleich von HTTP- und HTTPS-Datenverkehr. Sie profitieren dadurch von einer erweiterten Anfrageweiterleitung, die es Ihnen ermöglicht, moderne Anwendungsarchitekturen mit Microservices und Containern bereitzustellen. Application Load Balancer arbeitet auf individueller Anforderungsebene (Layer 7) und leitet den Datenverkehr je nach Inhalt der Anfrage an Ziele innerhalb der Amazon Virtual Private Cloud (Amazon VPC) weiter. -
Network Load Balancer
eignet sich optimal für den Lastausgleich von TCP-Datenverkehr, wenn eine hohe Leistung erforderlich ist. Network Load Balancer arbeitet auf Verbindungsebene (Layer 4) und leitet den Datenverkehr zu Zielen innerhalb der Amazon Virtual Private Cloud (Amazon VPC) weiter. Er ist in der Lage, Millionen von Anfragen pro Sekunde zu verarbeiten und gleichzeitig extrem niedrige Latenzen aufrechtzuerhalten. Network Load Balancer ist außerdem für den Umgang mit plötzlichen und volatilen Verkehrsmustern optimiert. -
Gateway Load Balancer
erleichtert die Bereitstellung, Skalierung und Ausführung virtueller Netzwerk-Appliances von Drittanbietern. Gateway Load Balancer bietet Lastenausgleich und automatische Skalierung für Flotten von Drittanbieter-Appliances und ist für die Quelle und das Ziel des Datenverkehrs transparent. Aufgrund dieser Funktion eignet es sich hervorragend für die Arbeit mit Appliances von Drittanbietern für Sicherheit, Netzwerkanalysen und andere Anwendungsfälle. -
Classic Load Balancer
bietet grundlegenden Lastenausgleich über mehrere Amazon EC2-Instances hinweg und arbeitet sowohl auf Anforderungsebene als auch auf Verbindungsebene. Classic Load Balancer ist für Anwendungen vorgesehen, die innerhalb des Netzwerks erstellt wurden. EC2-Classic EC2-Classic wurde am 15. August 2022 in den Ruhestand verabschiedet.
AWS Global Accelerator
AWS Global Accelerator
Wenn Sie Ihren weltweiten Benutzern heute Anwendungen über das öffentliche Internet bereitstellen, können Ihre Benutzer mit inkonsistenter Verfügbarkeit und Leistung konfrontiert sein, wenn sie mehrere öffentliche Netzwerke durchqueren, um Ihre Anwendung zu erreichen. Diese öffentlichen Netzwerke sind oft überlastet, und jeder Hop kann ein Verfügbarkeits- und Leistungsrisiko mit sich bringen. AWS Global Accelerator nutzt das hochverfügbare und überlastungsfreie AWS globale Netzwerk, um den Internetverkehr von Ihren Benutzern zu Ihren Anwendungen weiterzuleiten und so das Benutzererlebnis AWS konsistenter zu gestalten.
Um die Verfügbarkeit Ihrer Anwendung zu verbessern, müssen Sie den Zustand Ihrer Anwendungsendpunkte überwachen und den Datenverkehr nur an funktionsfähige Endpunkte weiterleiten. AWS Global Accelerator verbessert die Anwendungsverfügbarkeit, indem der Zustand Ihrer Anwendungsendpunkte kontinuierlich überwacht und der Datenverkehr an die nächstgelegenen funktionstüchtigen Endpunkte weitergeleitet wird.
AWS Global Accelerator erleichtert außerdem die Verwaltung Ihrer globalen Anwendungen, indem statische IP-Adressen bereitgestellt werden, die als fester Einstiegspunkt zu Ihrer gehosteten Anwendung dienen. Dadurch entfällt AWS die Komplexität der Verwaltung bestimmter IP-Adressen für verschiedene Availability AWS-Regionen Zones. AWS Global Accelerator ist einfach einzurichten, zu konfigurieren und zu verwalten.
Integriertes privates WLAN an AWS
Das Integrated Private Wireless AWS On-Programm wurde entwickelt, um Unternehmen verwaltete und validierte private Mobilfunkangebote von führenden Kommunikationsdienstanbietern (CSPs) zur Verfügung zu stellen. Die Angebote integrieren die privaten 5G- und 4G LTE-Mobilfunknetze der CSPs mit AWS Diensten in AWS-Regionen
Das Programm nutzt auch das umfangreiche Fachwissen validierter globaler ISV-Partner ( AWS Independent Software Vendor), um die Amortisierungszeit für private Mobilfunkinstallationen zu verkürzen. Durch die Option „Integriertes privates WLAN“ AWS entfallen lange Planungszyklen und komplexe Integrationen, die normalerweise für die Einrichtung und Skalierung eines privaten drahtlosen Netzwerks erforderlich sind. Sie können jetzt ein sicheres, zuverlässiges privates drahtloses Netzwerk mit niedriger Latenz bereitstellen, um IoT-Workloads am AI/ML Netzwerkrand und skalierbar zu betreiben.
AWS PrivateLink
AWS PrivateLink
AWS Privates 5G
AWS Private 5G
Stellen Sie mit wenigen Klicks ein privates Mobilfunknetz bereit AWS-Managementkonsole, das Ihren Konnektivitätsanforderungen entspricht. Geben Sie zunächst die Konnektivitätsanforderungen für den gewünschten Standort, die Anzahl der Geräte, die Sie verbinden möchten, und das geografische Gebiet an, das sie abdecken sollen. AWS liefert vorintegrierte Hardware- und Softwarekomponenten (von beiden AWS und unseren AWS Partnern), die die Unternehmensanforderungen an die Konnektivität Ihres privaten Netzwerks erfüllen. AWS liefert und wartet die kleinen Mobilfunkeinheiten, Server, 5G-Kern, RAN-Software (Radio Access Network) und SIM-Karten, die für die Einrichtung eines privaten 5G-Netzwerks und den Anschluss von Geräten erforderlich sind. Sobald das Gerät eingeschaltet ist, wird das Mobilfunknetz AWS automatisch konfiguriert und bereitgestellt. Sie müssen lediglich die SIM-Karten in Ihre Geräte einlegen.
AWS Private 5G ist auch in AWS Identity and Access Management (IAM) integriert, sodass Sie sicher auf AWS Dienste und Ressourcen zugreifen und diese verwalten können, einschließlich aller Geräte, die mit Ihrem privaten 5G-Netzwerk verbunden sind. Private 5G verwaltet und wartet alle Software- und Hardwarekomponenten, um ein zuverlässiges, vorhersehbares Netzwerkverhalten und eine bedarfsgerechte Skalierung für eine beliebige Anzahl von Geräten und Sensoren zu gewährleisten.
Amazon Route 53
Amazon Route 53 www.example.com, in numerische IP-Adressen übersetzt werden, die Computer verwenden192.0.2.1, um sich miteinander zu verbinden. Amazon Route 53 ist ebenfalls vollständig mit IPv6 kompatibel.
Amazon Route 53 verbindet Benutzeranfragen effektiv mit der Infrastruktur, die darin ausgeführt wird AWS— wie EC2-Instances, Elastic Load Balancer oder Amazon S3-Buckets — und kann auch verwendet werden, um Benutzer an Infrastrukturen außerhalb weiterzuleiten. AWS Sie können Amazon Route 53 verwenden, um DNS-Zustandsprüfungen zu konfigurieren, um den Datenverkehr an fehlerfreie Endpunkte weiterzuleiten oder um den Zustand Ihrer Anwendung und ihrer Endpunkte unabhängig zu überwachen.
Amazon Route 53 Traffic Flow macht es Ihnen leicht, den Datenverkehr weltweit über eine Vielzahl von Routingtypen zu verwalten, darunter latenzbasiertes Routing, Geo-DNS und Weighted Round Robin. All dies kann mit DNS-Failover kombiniert werden, um eine Vielzahl von fehlertoleranten Architekturen mit niedriger Latenz zu ermöglichen. Mit dem einfachen visuellen Editor von Amazon Route 53 Traffic Flow können Sie ganz einfach verwalten, wie Ihre Endbenutzer zu den Endpunkten Ihrer Anwendung weitergeleitet werden — ob in einer einzelnen AWS Region oder auf der ganzen Welt. Amazon Route 53 bietet auch die Registrierung von Domainnamen — Sie können beispielsweise Domainnamen kaufen und verwalten. Amazon Route 53 konfiguriert automatisch die example.com DNS-Einstellungen für Ihre Domains.
AWS Transit Gateway
AWS Transit Gateway
Mit AWS Transit Gateway müssen Sie nur eine einzige Verbindung vom zentralen Gateway zu jeder Amazon VPC, jedem lokalen Rechenzentrum oder jeder Remote-Niederlassung in Ihrem Netzwerk herstellen und verwalten. Das Transit Gateway fungiert als Hub, der steuert, wie der Verkehr zwischen allen verbundenen Netzwerken, die wie Spokes wirken, weitergeleitet wird. Dieses Hub-and-Spoke-Modell vereinfacht die Verwaltung erheblich und senkt die Betriebskosten, da jedes Netzwerk nur mit dem Transit Gateway und nicht mit jedem anderen Netzwerk verbunden werden muss. Jede neue VPC wird einfach mit dem Transit Gateway verbunden und ist dann automatisch für jedes andere Netzwerk verfügbar, das mit dem Transit Gateway verbunden ist. Diese einfache Konnektivität macht es einfach, Ihr Netzwerk zu skalieren, wenn Sie wachsen.
AWS Verified Access
AWS Verified Access
Amazon VPC
Mit Amazon Virtual Private Cloud
Sie können die Netzwerkkonfiguration für Ihre VPC einfach anpassen. Sie können beispielsweise ein öffentlich zugängliches Subnetz für Ihre Webserver erstellen, das Zugriff auf das Internet hat, und Ihre Backend-Systeme, wie Datenbanken oder Anwendungsserver, in einem privaten Subnetz ohne Internetzugang platzieren. Sie können mehrere Sicherheitsebenen (einschließlich Sicherheitsgruppen und Netzwerkzugriffskontrolllisten) nutzen, um den Zugriff auf EC2-Instances in jedem Subnetz zu kontrollieren.
Darüber hinaus können Sie eine Hardware-VPN-Verbindung (Virtual Private Network) zwischen Ihrem Unternehmensrechenzentrum und Ihrer VPC einrichten und diese AWS Cloud als Erweiterung Ihres Unternehmensrechenzentrums nutzen.
Amazon VPC Lattice
Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN erstellt verschlüsselte Tunnel zwischen Ihrem Netzwerk und Ihren Amazon Virtual Private Clouds oder s. AWS Transit Gateway AWS Client VPN Verbindet Ihre Benutzer mithilfe eines VPN-Softwareclients zur AWS Verwaltung des Fernzugriffs mit unseren lokalen Ressourcen.
Zurück zu. AWS Dienstleistungen
