Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Imagen de Envoy
importante
Aviso de fin de soporte: el 30 de septiembre de 2026, AWS descontinuará el soporte para AWS App Mesh. Después del 30 de septiembre de 2026, ya no podrás acceder a la AWS App Mesh consola ni a AWS App Mesh los recursos. Para obtener más información, visite esta entrada de blog Cómo migrar de Amazon ECS Service Connect AWS App Mesh
AWS App Mesh es una red de servicios basada en el proxy de
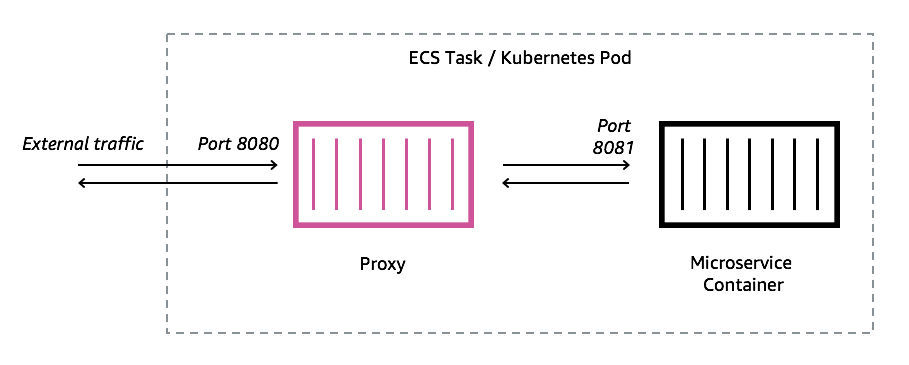
Debe añadir un proxy de Envoy a la tarea de Amazon ECS, al pod de Kubernetes o a la instancia de Amazon EC2 representada por su punto de conexión de App Mesh, como un nodo virtual o una puerta de enlace virtual. App Mesh vende una imagen de contenedor de proxy de Envoy que está parcheada con las últimas actualizaciones de vulnerabilidad y rendimiento. App Mesh comprueba cada nueva versión del proxy de Envoy comparándola con el conjunto de funciones de App Mesh antes de poner una nueva imagen a tu disposición.
Variantes de imagen de Envoy
App Mesh ofrece dos variantes de la imagen del contenedor proxy de Envoy. La diferencia entre ambas radica en la forma en que el proxy de Envoy se comunica con el plano de datos de App Mesh y en la forma en que los proxies de Envoy se comunican entre sí. Una es una imagen estándar, que se comunica con los puntos finales del servicio App Mesh estándar. La otra variante es FIPS-compliant la que se comunica con los puntos finales del servicio FIPS de App Mesh y aplica la criptografía FIPS en la comunicación TLS entre los servicios de App Mesh.
Puede elegir una imagen regional de la lista siguiente o una imagen de nuestro repositorio públicoaws-appmesh-envoy.
importante
-
A partir del 30 de junio de 2023, solo la imagen de Envoy
v1.17.2.0-prodo una versión posterior será compatible con App Mesh. Para los clientes actuales que ya utilizan una imagen de Envoy con anterioridadv1.17.2.0, aunque las actuales seguirán siendo compatibles, les recomendamos encarecidamente que migren a la versión más reciente. -
Como práctica recomendada, se recomienda encarecidamente actualizar la versión de Envoy a la última versión de forma periódica. Solo la versión más reciente de Envoy está validada con los parches de seguridad, las versiones de funciones y las mejoras de rendimiento más recientes.
-
La versión
1.17fue una actualización importante de Envoy. Consulte Updating/migrating la versión 1.17 de Envoy para obtener más información. -
La versión
1.20.0.1o posterior es compatible conARM64. -
Para obtener asistencia para
IPv6, se requiere la versión1.20o posterior de Envoy.
nota
El FIPS solo está disponible en las regiones de EE. UU. y Canadá.
- Todas las regiones compatibles se pueden
Region-codereemplazar por cualquier región que no seame-south-1ap-east-1,ap-southeast-3,,eu-south-1il-central-1, yaf-south-1. -
Standard
840364872350.dkr.ecr.region-code.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prodFIPS-compliant
840364872350.dkr.ecr.region-code.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod-fips me-south-1-
Standard
772975370895.dkr.ecr.me-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod ap-east-1-
Standard
856666278305.dkr.ecr.ap-east-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod ap-southeast-3-
Standard
909464085924.dkr.ecr.ap-southeast-3.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod eu-south-1-
Standard
422531588944.dkr.ecr.eu-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod il-central-1-
Standard
564877687649.dkr.ecr.il-central-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod af-south-1-
Standard
924023996002.dkr.ecr.af-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod Public repository-
Standard
public.ecr.aws/appmesh/aws-appmesh-envoy:v1.39.1.0-prodFIPS-compliant
public.ecr.aws/appmesh/aws-appmesh-envoy:v1.39.1.0-prod-fips
nota
Recomendamos asignar 512 unidades de CPU y al menos 64 MiB de memoria al contenedor de Envoy. En Fargate, la cantidad mínima de memoria que puede establecer es de 1024 MiB. La asignación de recursos al contenedor de Envoy se puede aumentar si los datos del contenedor u otras métricas indican que los recursos son insuficientes debido a una carga mayor.
nota
Todas las versiones de lanzamiento de la imagen aws-appmesh-envoy a partir de la v1.22.0.0 están diseñadas como una imagen de Docker sin distribución. Hicimos este cambio para poder reducir el tamaño de la imagen y reducir nuestra exposición a las vulnerabilidades en los paquetes no utilizados presentes en la imagen. Si está creando a partir de la imagen aws-appmesh-envoy y cuenta con algunas de las funcionalidades y paquetes base de AL2 (por ejemplo, yum), le sugerimos que copie los archivos binarios del interior de una imagen aws-appmesh-envoy para crear una nueva imagen de Docker con base en AL2.
Ejecute este script para generar una imagen de Docker personalizada con la etiqueta aws-appmesh-envoy:v1.22.0.0-prod-al2:
cat << EOF > Dockerfile
FROM public.ecr.aws/appmesh/aws-appmesh-envoy:v1.22.0.0-prod as envoy

FROM public.ecr.aws/amazonlinux/amazonlinux:2
RUN yum -y update && \
    yum clean all && \
    rm -rf /var/cache/yum

COPY --from=envoy /usr/bin/envoy /usr/bin/envoy
COPY --from=envoy /usr/bin/agent /usr/bin/agent
COPY --from=envoy /aws_appmesh_aggregate_stats.wasm /aws_appmesh_aggregate_stats.wasm

CMD [ "/usr/bin/agent" ]
EOF

docker build -f Dockerfile -t aws-appmesh-envoy:v1.22.0.0-prod-al2 .
El acceso a esta imagen de contenedor en Amazon ECR está controlado por AWS Identity and Access Management (IAM). Por lo tanto, debe usar IAM para comprobar que tiene acceso de lectura a Amazon ECR. Por ejemplo, al utilizar Amazon ECS, puede asignar un rol de ejecución de tareas adecuado a una tarea de Amazon ECS. Si utiliza políticas de IAM que limitan el acceso a recursos de Amazon ECR específicos, asegúrese de que permite el acceso al nombre de recurso de Amazon (ARN) específico de la región que identifica al repositorio aws-appmesh-envoy. Por ejemplo, en la región us-west-2, permite el acceso al siguiente recurso: arn:aws:ecr:us-west-2:840364872350:repository/aws-appmesh-envoy. Para obtener más información, consulte Políticas administradas de Amazon ECR. Si utiliza Docker en una instancia de Amazon EC2, autentique Docker en el repositorio. Para obtener más información, consulte Autenticación del registro.
De vez en cuando lanzamos nuevas características de App Mesh que dependen de los cambios de Envoy que aún no se han fusionado con las imágenes originales de Envoy. Para usar estas nuevas funciones de App Mesh antes de que los cambios de Envoy se fusionen de forma inicial, debes usar la imagen del contenedor de App Mesh-vended Envoy. Para ver una lista de los cambios, consulta los problemas relacionados con la Envoy Upstream etiqueta en la GitHub hoja de ruta de
