Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
# Integre aplicaciones de terceros en el espacio de trabajo del agente
El espacio de trabajo de agentes de Connect Customer brinda a sus agentes las herramientas y la orientación paso a paso para resolver los problemas rápidamente y ofrecer una mejor experiencia a los clientes con menos capacitación. El espacio de trabajo de los agentes incluye aplicaciones nativas y propias, como los perfiles de clientes, los casos y la asistencia a los agentes. También puede integrar aplicaciones de terceros.
**nota**
Third-party las aplicaciones solo se admiten en el espacio de trabajo de los agentes de Connect Customer; no se admiten en los escritorios de agentes personalizados.
Por ejemplo, puedes integrar un sistema de reservas propio o un panel de control de un sistema de gestión de reclamaciones de terceros en el espacio de trabajo de los agentes.
Los desarrolladores interesados en crear una aplicación de terceros pueden consultar la [Guía para desarrolladores de Agent Workspace](https://docs.aws.amazon.com/agentworkspace/latest/devguide/getting-started.html).
**Topics**
+ [Tipos de integración](#3p-apps-integration-types)
+ [Permisos de IAM necesarios](#onboard-3p-apps-requirements)
+ [Agregar una aplicación 3P](#onboard-3p-apps-how-to-integrate)
+ [Eliminar integraciones](#delete-3p-apps)
+ [Asignar permisos](assign-security-profile-3p-apps.md)
+ [Permisos de iframe para aplicaciones 3P](3p-apps-iframe-permissions.md)
+ [Eventos y solicitudes de aplicaciones 3P](3p-apps-events-requests.md)
+ [Acceda a las aplicaciones 3P en el espacio de trabajo del agente](3p-apps-agent-workspace.md)
+ [Configura la federación de SSO para aplicaciones 3P](3p-apps-sso.md)
+ [Usa la función de pantalla emergente de aplicaciones de terceros en el espacio de trabajo de los agentes de Connect Customer](no-code-ui-builder-app-integration.md)
+ [Taller para crear una aplicación de terceros](https://catalog.workshops.aws/amazon-connect-agent-empowerment/en-US/third-party-applications/test)
## Tipos de integración
Una integración conecta algo externo a Connect Customer con tu instancia. Creas una integración una vez para una AWS cuenta y una región, la asocias a una o más instancias y le concedes permisos. Elige un tipo de integración en la ** página ** Agregar integración. El tipo determina lo que configuras y cómo Connect Customer llega a la integración.
+ **Aplicación estándar**: una aplicación web que Connect Customer renderiza en un iframe en el espacio de trabajo del agente. Los agentes la abren desde el lanzador de ** aplicaciones**. Usted proporciona una URL de acceso, permisos de iframe y un alcance de contacto que se establece cuando la aplicación se actualiza. Usa este tipo para una aplicación en la que trabajen tus agentes, como una herramienta de búsqueda de pedidos o una aplicación de programación.
+ **Servicio**: una aplicación automática que se crea y que se ejecuta en segundo plano en el espacio de trabajo de los agentes. Un servicio se inicia cuando se carga el espacio de trabajo del agente y permanece activo durante el resto de la sesión. No tiene una interfaz para que un agente la abra. Utilice este tipo para tareas que se ejecutan por sí solas, como reaccionar ante eventos de contacto, como la conexión, la desconexión y el trabajo posterior al contacto, abrir una aplicación cuando se cumple una condición o completar un flujo de autenticación tan pronto como se inicie la sesión. Para obtener más información, consulte [ Creación de servicios de terceros ](https://docs.aws.amazon.com/agentworkspace/latest/devguide/building-3P-services.html) en la Guía para desarrolladores de * Agent Workspace*.
+ **Servidor MCP**: un servidor de Model Context Protocol que proporciona a los agentes de IA de Connect Customer un conjunto de herramientas a las que pueden llamar. Lo conectas a través de una AgentCore puerta de enlace de Bedrock en lugar de una URL de acceso, y cada puerta de enlace sirve a un servidor MCP. Para ver el procedimiento completo, consulte [Integre un servidor MCP con Connect Customer](3p-apps-mcp-server.md).
Los pasos siguientes describen cómo agregar una aplicación estándar.
## Permisos de IAM necesarios
Si utilizas políticas de IAM personalizadas para gestionar el acceso a aplicaciones de terceros, tus usuarios necesitan permisos de IAM adicionales. Además`AmazonConnect_FullAccess`, los usuarios necesitan lo siguiente:
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Action": [
"app-integrations:CreateApplication",
"app-integrations:GetApplication",
"iam:GetRolePolicy",
"iam:PutRolePolicy",
"iam:DeleteRolePolicy"
],
"Resource": "arn:aws:app-integrations:{{us-east-1}}:{{111122223333}}:application/*",
"Effect": "Allow"
}
]
}
```
------
## Agregue una aplicación de terceros
**nota**
Para añadir una integración a tus instancias, asegúrate de que la instancia utilice un Service-Linked rol (SLR). Si tu instancia actualmente no usa una SLR pero deseas agregar una integración, tendrás que migrarla a una SLR. La integración solo se puede añadir a las instancias que utilizan una SLR. Para obtener más información, consulte [Para las instancias creadas antes de octubre de 2018](connect-slr.md#migrate-slr).
1. Abra la [ consola Connect Customer ](https://console.aws.amazon.com/connect/) (https://console.aws.amazon.com/connect/).
1. En el panel de navegación, elija **Integraciones**. Si no ves este menú, significa que las aplicaciones 3P no están disponibles en tu AWS región. Para comprobar dónde están disponibles las aplicaciones 3P, consulta. [Disponibilidad de Connect Customer características por región](regions.md)
1. En la ** página de ** integraciones, seleccione ** Añadir integración. **

1. En la ** página ** Agregar integración, complete los ** campos de información de ** integración:
+ **Nombre para mostrar**: un nombre descriptivo para la aplicación 3P. El nombre aparece en los perfiles de seguridad y en la pestaña del espacio de trabajo del agente. Puede cambiarlo más adelante.
+ **Descripción (opcional)**: una descripción de la aplicación 3P. Los agentes no ven la descripción.
+ **Tipo de integración**: indica si la integración es una aplicación web estándar (aplicación 3P), un servicio (servicio 3P) o un servidor MCP. El tipo determina la forma en que los agentes interactúan con la integración.
+ **Identificador de integración**: nombre único para las integraciones de tipo aplicación o servicio estándar. Si solo tiene una aplicación por URL de acceso, le recomendamos que utilice el origen de la URL de acceso. No puede cambiar este nombre.
Complete los ** campos de detalles ** de la integración:
+ **Alcance del contacto**: indica si la aplicación web se actualiza para cada contacto o solo para cada nueva sesión de navegador. Esta configuración afecta a la frecuencia con la que la aplicación actualiza sus datos.
+ **Tiempo de espera de inicialización**: el tiempo máximo, en milisegundos, para establecer una conexión con el espacio de trabajo. Esta configuración ayuda a administrar los problemas de conexión y garantiza el inicio puntual de la aplicación.
Complete los campos de ** acceso**:
+ **URL de acceso**: la URL en la que está alojada la aplicación. La URL debe empezar por`https`, a menos que sea un host local. No todas las URL se pueden utilizar en iframes. Para obtener más información, consulte [Comprueba si una URL se puede enmarcar](#3p-apps-check-url-iframe).
+ **Orígenes aprobados (opcional)**: se deben permitir otras URL, si son diferentes de la URL de acceso. Cada URL debe empezar por`https`, a menos que se trate de un host local.
Añada permisos a [ los eventos y las solicitudes ](3p-apps-events-requests.md) y defina la configuración ** del ** Iframe. Ambos son opcionales.
En Asociación de ** instancias**, elige las instancias que pueden usar la aplicación:
+ Puedes conceder acceso a la aplicación a cualquier instancia de esta AWS cuenta y región.
+ Asociar la integración a una instancia es opcional, pero no puedes usar la aplicación hasta que lo hagas.
**nota**
En el caso de los servidores MCP, puedes elegir solo la instancia que esté configurada con la URL de detección de la puerta de enlace seleccionada.
1. Seleccione **Add Integration**.
1. Si la integración se crea correctamente, la ** página de detalles de la ** integración aparece con un banner de éxito.

Puede editar algunos atributos de una integración existente, como su nombre para mostrar, la URL de acceso y los permisos.
Si se produce un error al crear la integración o al asociarla a una instancia, aparece un mensaje de error. Sigue el mensaje para corregir el problema.
### Comprueba si una URL se puede enmarcar
No todas las URL se pueden utilizar en iframes. Hay dos formas de comprobar si una URL se puede enmarcar con iframe:
+ Usa la herramienta de terceros [ Iframe Tester ](https://iframetester.com) para comprobar si una URL puede enmarcarse.
+ Si una URL puede estar enmarcada, la página muestra una vista previa.
+ Si una URL no puede enmarcarse, la página mostrará un error en la vista previa. Es posible que el sitio web muestre un error aunque la aplicación aún pueda estar enmarcada en el espacio de trabajo del agente. Un desarrollador de aplicaciones puede restringir su aplicación para que solo se pueda incrustar en el espacio de trabajo del agente. Si recibió la aplicación de un desarrollador de aplicaciones, intente integrarla en el espacio de trabajo del agente.
+ Para usuarios técnicos: compruebe el contenido de la política de seguridad de la aplicación que desea integrar.
+ Firefox: abre el menú desplegable y, a continuación, selecciona ** Más herramientas**, Herramientas para desarrolladores ** web y ** Red**. **
+ Chrome: abre el menú de tres puntos y, a continuación, selecciona ** Más herramientas**, Herramientas para ** desarrolladores y Red**. ** **
+ Otros navegadores: busca la configuración de red en las herramientas para desarrolladores.
La `Content-Security-Policy frame-ancestors` directiva debería ser`https://{{your-instance}}.my.connect.aws`. Si la directiva es `same origin` o`deny`, Connect Customer no puede crear un iframe en la URL.
Esto es lo que puedes hacer si la aplicación no puede enmarcarse en forma de iframe:
+ Si controlas la aplicación o la URL, actualiza la política de seguridad del contenido de la aplicación. Para obtener más información, consulte [ las recomendaciones y prácticas recomendadas ](https://docs.aws.amazon.com/agentworkspace/latest/devguide/recommendations-and-best-practices.html) en la Guía para desarrolladores de * Agent Workspace*.
+ Si no controlas la aplicación o la URL, pide al desarrollador de la aplicación que actualice la política de seguridad del contenido de la aplicación.
### Ejemplo: agregar una aplicación y asignar permisos
El siguiente ejemplo muestra cómo incorporar una nueva aplicación y asignarle permisos en Consola de administración de AWS. En este ejemplo, se asignan seis permisos a la aplicación.
**Información básica y detalles de acceso **

**Permisos para la integración de datos del espacio de trabajo **

**Configuración de iframe**

## Eliminar integraciones
Si ya no necesitas una integración, puedes eliminarla. Para dejar de usar una integración temporalmente, desasociala de la instancia. La desasociación evita tener que volver a añadir la integración. Para eliminar una integración, abra, seleccione la integración y Consola de administración de AWS, a continuación, elija ** Eliminar. **
### Resolución de problemas
+ La eliminación falla si la integración sigue asociada a una instancia. Desasocie la integración de todas las instancias y, a continuación, elimínela.
**sugerencia**
Si creaste una integración antes del 15 de diciembre de 2023, es posible que tengas problemas para actualizar su asociación con las instancias. Primero tienes que actualizar tu política de IAM.
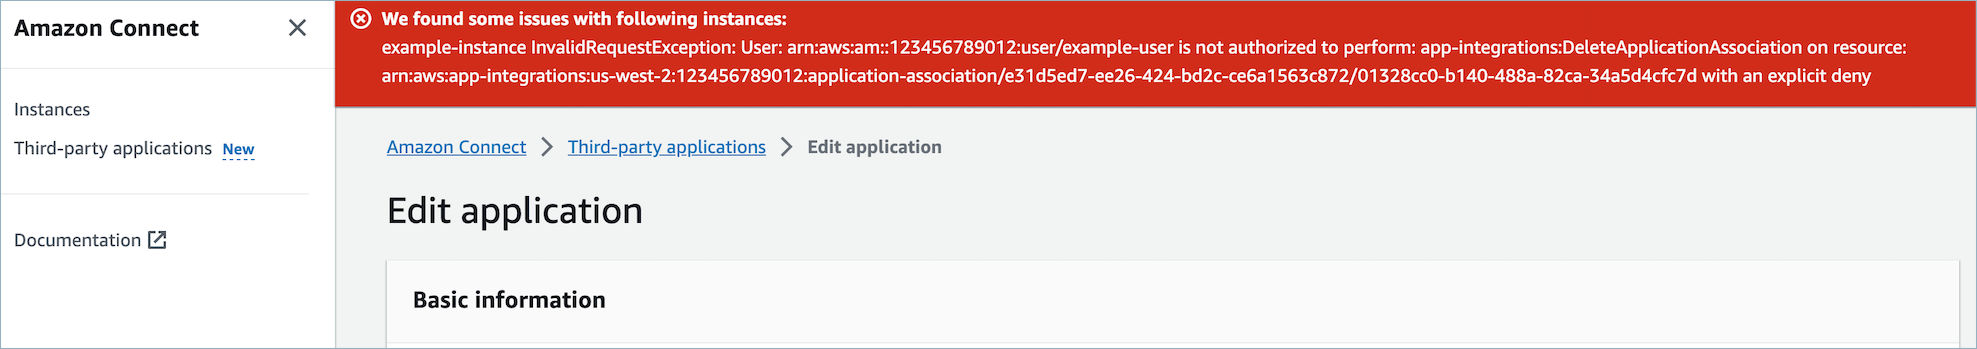
Actualiza tu política de IAM para incluir los siguientes permisos:
+ `app-integrations:CreateApplicationAssociation`
+ `app-integrations:DeleteApplicationAssociation`
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Action": [
"app-integrations:CreateApplication",
"app-integrations:GetApplication"
],
"Resource": "arn:aws:app-integrations:{{us-east-1}}:{{111122223333}}:application/*",
"Effect": "Allow"
},
{
"Action": [
"app-integrations:CreateApplicationAssociation",
"app-integrations:DeleteApplicationAssociation"
],
"Resource": "arn:aws:app-integrations:{{us-east-1}}:{{111122223333}}:application-association/*",
"Effect": "Allow"
},
{
"Action": [
"iam:GetRolePolicy",
"iam:PutRolePolicy",
"iam:DeleteRolePolicy"
],
"Resource": "arn:aws:iam::{{111122223333}}:role/aws-service-role/connect.amazonaws.com/AWSServiceRoleForAmazonConnect_*",
"Effect": "Allow"
}
]
}
```
------