Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Slurm contabilidad con AWS ParallelCluster
A partir de la versión 3.3.0, AWS ParallelCluster admite la Slurm contabilidad con el parámetro de configuración del clúster SlurmSettings/Base de datos.
A partir de la versión 3.10.0, AWS ParallelCluster admite la Slurm contabilidad con un Slurmdbd externo con el parámetro de configuración del clúster/. SlurmSettings ExternalSlurmdbd Se recomienda usar un Slurmdbd externo si hay varios clústeres que comparten la misma base de datos.
Con la contabilidad de Slurm, puede integrar una base de datos contable externa para hacer lo siguiente:
-
Administre los usuarios o grupos de usuarios del clúster y otras entidades. Con esta capacidad, puede utilizar las funciones más avanzadas, como el cumplimiento Slurm de los límites de recursos, la distribución equitativa y la QoS.
-
Recopile y guarde datos del trabajo, como el usuario que lo ejecutó, la duración del trabajo y los recursos que utiliza. Puede ver los datos guardados con la utilidad
sacct.
nota
AWS ParallelCluster admite la Slurm contabilidad de los servidores de bases de Slurm datos MySQL compatibles.
Trabajando con Slurm contabilidad mediante sistemas externos Slurmdbd in AWS ParallelCluster v3.10.0 y versiones posteriores
Antes de configurar la contabilidad de Slurm, debe disponer de un servidor de bases de datos de Slurmdbd externo, que se conecte a un servidor de base de datos externo existente.
Para configurarlo, defina lo siguiente:
-
La dirección del Slurmdbd servidor externo en ExternalSlurmdbd/Host. El servidor debe existir y ser accesible desde el nodo principal.
-
La clave de acceso para comunicarse con el Slurmdbd servidor externo en MungeKeySecretArn.
Para ver un tutorial, consulte Crear un clúster con un externo Slurmdbd contabilidad.
nota
Usted es responsable de administrar las entidades contables de la base de datos de Slurm.
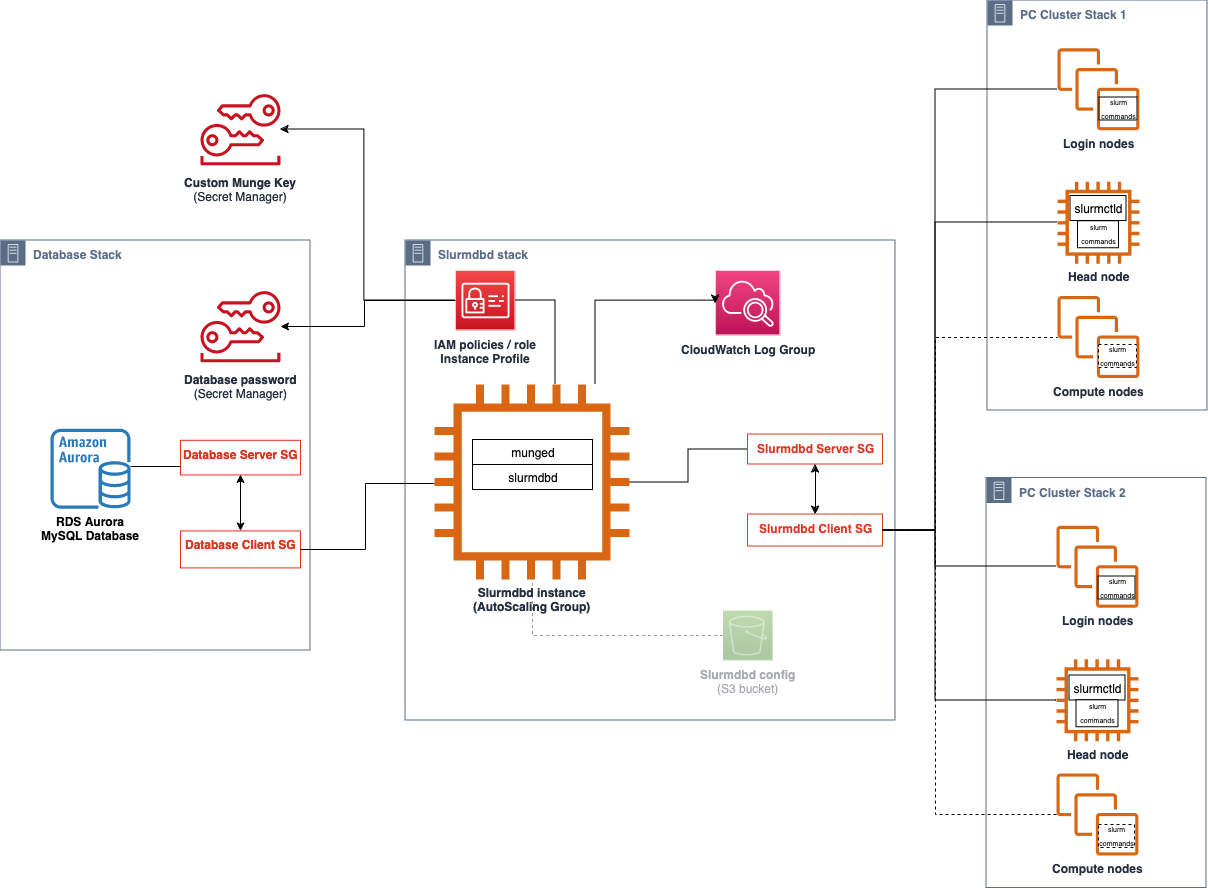
La arquitectura de la función de SlurmDB soporte AWS ParallelCluster externo permite que varios clústeres compartan la misma SlurmDB base de datos.
aviso
El tráfico entre el exterior AWS ParallelCluster y el externo no SlurmDB está cifrado. Se recomienda ejecutar el clúster y el SlurmDB externo en una red de confianza.
Trabajando con Slurm contabilidad mediante el nodo principal Slurmdbd in AWS ParallelCluster v3.3.0 y versiones posteriores
Antes de configurar la contabilidad de Slurm, debe disponer de un servidor de base de datos externo y de una base de datos que utilice el protocolo mysql.
Para configurar la Slurm contabilidad con AWS ParallelCluster, debe definir lo siguiente:
-
La URI del servidor de base de datos externo en Database/Uri. El servidor debe existir y ser accesible desde el nodo principal.
-
Credenciales para acceder a la base de datos externa que se definen en Base de datos/PasswordSecretArny Base de datos/UserName. AWS ParallelCluster utiliza esta información para configurar la contabilidad a Slurm nivel y el
slurmdbdservicio en el nodo principal.slurmdbdes el demonio que administra la comunicación entre el clúster y el servidor de bases de datos.
Para ver un tutorial, consulte Crear un clúster con Slurm contabilidad.
nota
AWS ParallelCluster realiza un arranque básico de la base de datos de Slurm cuentas configurando al usuario predeterminado del clúster como administrador de la base de datos en la Slurm base de datos. AWS ParallelCluster no agrega ningún otro usuario a la base de datos de contabilidad. El cliente debe encargarse de administrar las entidades de contabilidad de la base de datos de Slurm.
AWS ParallelCluster se configura slurmdbdStorageLocslurmdbd configuración. Tenga en cuenta la siguiente situación. Una base de datos que está presente en el servidor de bases de datos incluye un nombre de clúster que no se corresponde con un nombre de clúster activo. En este caso, puede crear un clúster nuevo con ese nombre para asignarlo a esa base de datos. Slurm reutiliza la base de datos para el nuevo clúster.
aviso
-
No recomendamos configurar más de un clúster para usar la misma base de datos a la vez. Si lo hace, puede provocar problemas de rendimiento o incluso situaciones de bloqueo de la base de datos.
-
Si la contabilidad de Slurm está habilitada en el nodo principal de un clúster, recomendamos usar un tipo de instancia con una CPU potente, más memoria y un mayor ancho de banda de la red. La contabilidad de Slurm puede aumentar la presión sobre el nodo principal del clúster.
En la arquitectura actual de la función de AWS ParallelCluster Slurm contabilidad, cada clúster tiene su propia instancia del slurmdbd demonio, tal y como se muestra en el siguiente ejemplo de configuración del diagrama.
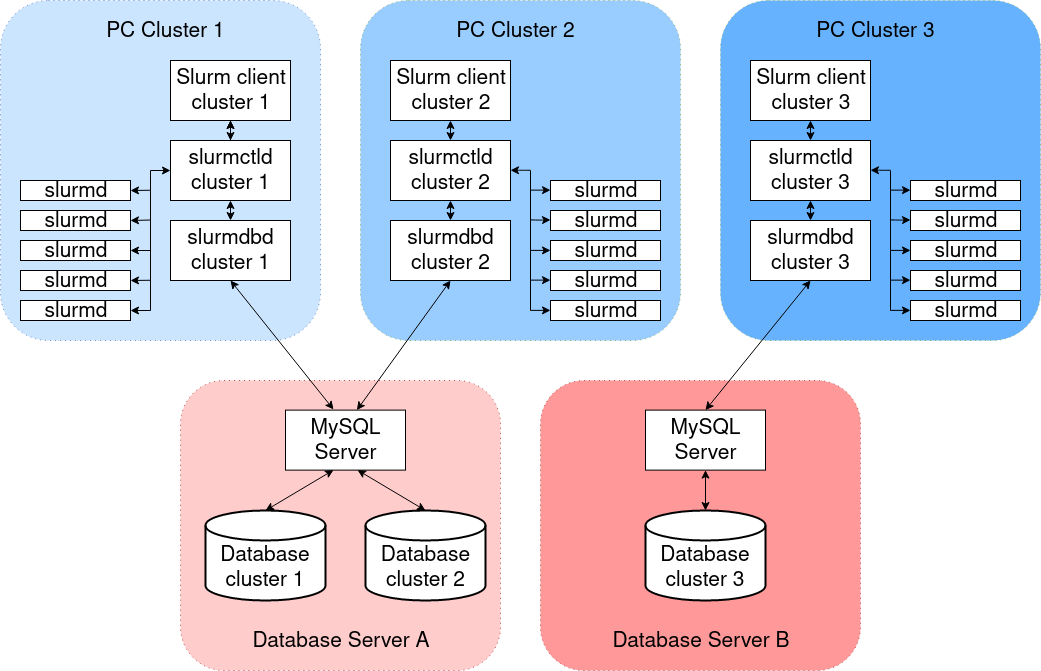
Si va a añadir funcionalidades personalizadas de varios clústeres o de federación de Slurm a su entorno de clústeres, todos los clústeres deben hacer referencia a la misma instancia de slurmdbd. Para esta alternativa, le recomendamos que habilite la AWS ParallelCluster Slurm contabilidad en un clúster y configure manualmente los demás clústeres para que se conecten a los slurmdbd que están alojados en el primer clúster.
Si utilizas AWS ParallelCluster versiones anteriores a la 3.3.0, consulta el método alternativo para implementar la Slurm contabilidad que se describe en esta entrada del blog sobre HPC.
Slurm consideraciones contables
Base de datos y clúster en diferentes VPC
Para habilitar la contabilidad de Slurm, se necesita un servidor de base de datos que sirva de backend para las operaciones de lectura y escritura que realiza el daemon slurmdbd. Antes de crear o actualizar el clúster para habilitar la contabilidad de Slurm, el nodo principal debe poder acceder al servidor de base de datos.
Si necesita implementar el servidor de base de datos en una VPC distinta de la que usa el clúster, tenga en cuenta lo siguiente:
-
Para habilitar la comunicación entre el
slurmdbddel clúster y el servidor de bases de datos, debe configurar la conectividad entre las dos VPC. Para obtener más información, consulte Interconexión de VPC en la Guía del usuario de Amazon Virtual Private Cloud. -
Debe crear el grupo de seguridad que desee asociar al nodo principal de la VPC del clúster. Una vez emparejadas las dos VPC, está disponible la creación de enlaces cruzados entre los grupos de seguridad de la base de datos y los del clúster. Para obtener más información, consulte Reglas del grupo de seguridad en la Guía del usuario de Amazon Virtual Private Cloud.
Configurar el cifrado TLS entre slurmdbd y el servidor de base de datos
Con la configuración de Slurm cuentas predeterminada que AWS ParallelCluster proporciona, slurmdbd establece una conexión cifrada por TLS con el servidor de la base de datos, si el servidor admite el cifrado por TLS. AWS los servicios de bases de datos, como Amazon RDS, Amazon Aurora admiten el cifrado TLS de forma predeterminada.
Puede requerir conexiones seguras en el servidor configurando el parámetro require_secure_transport en el servidor de la base de datos. Esto se configura en la plantilla proporcionada CloudFormation .
Siguiendo las prácticas recomendadas de seguridad, le recomendamos que habilite también la verificación de identidad del servidor en el cliente de slurmdbd. Para ello, configure el StorageParameters slurmdbd.conf. Cargue el certificado de entidad de certificación del servidor en el nodo principal del clúster. A continuación, defina la opción SSL_CAStorageParameters en slurmdbd.conf como la ruta del certificado de entidad de certificación del servidor en el nodo principal. De este modo, se habilita la verificación de la identidad del servidor en slurmdbd. Tras realizar estos cambios, reinicie el servicio slurmdbd para volver a establecer la conectividad con el servidor de la base de datos con la verificación de identidad habilitada.
Actualización de credenciales de la base de datos
Para actualizar los valores de la base de datos/UserNameo PasswordSecretArn, primero debe detener la flota de procesamiento. Supongamos que el valor secreto que está almacenado en el AWS Secrets Manager secreto cambia y su ARN no cambia. En esta situación, el clúster no actualiza automáticamente la contraseña de la base de datos con el nuevo valor. Para actualizar el clúster con el nuevo valor secreto, ejecute el siguiente comando desde el nodo principal.
$sudo /opt/parallelcluster/scripts/slurm/update_slurm_database_password.sh
aviso
Para evitar perder datos de contabilidad, le recomendamos que cambie únicamente la contraseña de la base de datos cuando la flota de computación esté detenida.
Supervisión de la base de datos
Le recomendamos que habilite las funciones de supervisión de los servicios de AWS base de datos. Para obtener más información, consulte la documentación sobre el monitoreo de Amazon RDS o el monitoreo de Amazon Aurora.
