Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Configuración de AS2
Para crear un AS2-enabled servidor, también debe especificar los siguientes componentes:
-
Acuerdos: los acuerdos bilaterales con socios comerciales o asociaciones definen la relación entre las dos partes que intercambian mensajes (archivos). Para definir un acuerdo, Transfer Family combina un servidor, un perfil local, un perfil de socio, un certificado y otros atributos. Transfer Family AS2-inbound procesa los acuerdos de uso.
-
Certificados: los certificados de clave pública (X.509) se utilizan en la comunicación AS2 para el cifrado y la verificación de los mensajes. Los certificados también se utilizan para los puntos de conexión de los conectores.
-
Perfiles locales y perfiles de socios: un perfil local define la organización o «parte» local (servidor de AS2-enabled Transfer Family). Del mismo modo, un perfil de socio define la empresa asociada remota, externa a Transfer Family.
Si bien no es obligatorio para todos los AS2-enabled servidores, para las transferencias salientes se necesita un conector. Un conector captura los parámetros de una conexión de salida. El conector es necesario para enviar archivos a un servidor externo del cliente, que no sea un AWS servidor.
El siguiente diagrama muestra la relación entre los objetos AS2 que participan en los procesos de entrada y salida.
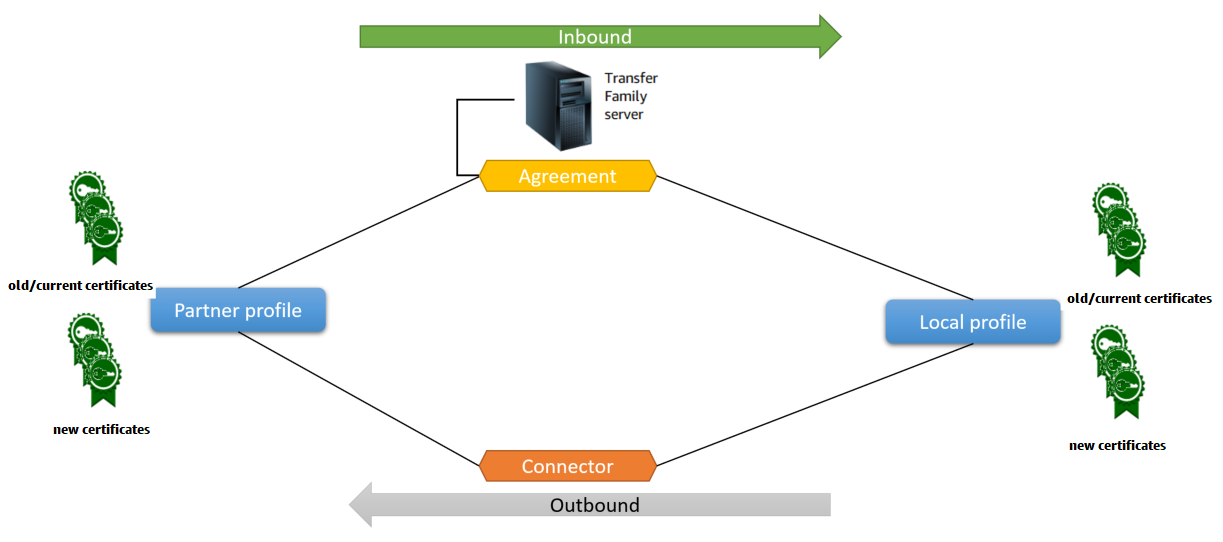
Para obtener un ejemplo integral de una configuración de AS2, consulte Configurar una configuración de AS2.
Configuraciones AS2
En este tema, se describen las configuraciones, características y capacidades admitidas para las transferencias que utilizan el protocolo Applicability Statement 2 (AS2), incluidos los cifrados y resúmenes aceptados.
Firma, cifrado, compresión, MDN
Tanto para las transferencias entrantes como para las salientes, los siguientes elementos son obligatorios u opcionales:
-
Cifrado: obligatorio (para el transporte HTTP, que es el único método de transporte compatible actualmente). Los mensajes no cifrados solo se aceptan si los reenvía un TLS-terminating proxy, como un balanceador de carga de aplicaciones (ALB), y si el
X-Forwarded-Proto: httpsencabezado está presente. -
Firma: opcional
-
Compresión: opcional (el único algoritmo de compresión compatible actualmente es ZLIB)
-
Aviso de disposición de mensajes (MDN): opcional
Cifrados
Se admiten los siguientes cifrados para las transferencias entrantes y salientes:
-
AES128_CBC
-
AES192_CBC
-
AES256_CBC
-
3DES (solo para compatibilidad con versiones anteriores)
Resúmenes
Se admiten los siguientes resúmenes:
-
Firma entrante y MDN: SHA1, SHA256, SHA384, SHA512
-
Firma saliente y MDN: SHA1, SHA256, SHA384, SHA512
MDN
Para las respuestas de MDN, se admiten ciertos tipos, como los siguientes:
-
Transferencias entrantes: síncronas y asíncronas
-
Transferencias salientes: sincrónicas y asincrónicas
-
Simple Mail Transfer Protocol (SMTP) (correo electrónico MDN): no se admite.
Transporte
-
Transferencias entrantes: HTTP es el único transporte admitido actualmente y debe especificarlo de forma explícita.
nota
Si necesita usar HTTPS para las transferencias entrantes, puede cancelar TLS en un equilibrador de carga de aplicación o un equilibrador de carga de red. Esto se describe en Recibir mensajes de AS2 a través de HTTPS.
-
Transferencias salientes: si proporciona una URL HTTP, también debe especificar un algoritmo de cifrado. Si proporciona una dirección HTTPS, tiene la opción de especificar NINGUNA para el algoritmo de cifrado.
Cuotas y limitaciones de AS2
En esta sección, se analizan las cuotas y limitaciones de AS2
Cuotas de AS2
Existen las siguientes cuotas para el AS2 file transfer. Para solicitar un aumento de una cuota ajustable, consulte las Servicio de AWS cuotas en Referencia general de AWS.
| Name | Predeterminado | Ajustable |
|---|---|---|
| Cantidad máxima de archivos por solicitud saliente | 10 | No |
| Número máximo de solicitudes salientes por segundo | 100 | No |
| Número máximo de solicitudes entrantes por segundo | 100 | No |
| Ancho de banda de salida máximo por cuenta (las solicitudes SFTP y AS2 salientes contribuyen a este valor) | 50 MB por segundo | No |
Cuotas de manejo de secretos
AWS Transfer Family realiza llamadas AWS Secrets Manager en nombre de los clientes de AS2 que utilizan la autenticación básica. Además, Secrets Manager realiza llamadas a AWS KMS.
nota
Estas cuotas no son específicas para el uso que hagas de los secretos en Transfer Family, sino que se comparten entre todos los servicios de tu empresa Cuenta de AWS.
En el caso de Secrets ManagerGetSecretValue, la cuota que se aplica es la combinación de tasas DescribeSecret y solicitudes de GetSecretValue API, tal y como se describe en AWS Secrets Manager
las cuotas.
| Name | Valor | Description (Descripción) |
|---|---|---|
| Porcentaje combinado de solicitudes DescribeSecret y GetSecretValue de API | Cada región admitida: 10 000 por segundo | El número máximo de transacciones por segundo para DescribeSecret las operaciones de GetSecretValue API combinadas. |
AWS KMS En este caso, se aplican las siguientes cuotasDecrypt. Para obtener más información, consulta las cuotas de solicitud para cada operación AWS KMS de la API
| Nombre de la cuota | Límite predeterminado (solicitudes por segundo) |
|---|---|
|
Cuota de tasas de solicitud de operaciones criptográficas (simétricas) |
Estas cuotas compartidas varían según la AWS KMS clave utilizada en la solicitud Región de AWS y el tipo de clave. Cada cuota se calcula por separado.
|
|
Cuotas de solicitudes del almacén de claves personalizado notaEsta cuota solo se aplica si se utiliza un almacén de claves externo. |
Las cuotas de solicitudes del almacén de claves personalizado se calculan por separado para cada almacén de claves personalizado.
|
Limitaciones conocidas
-
Server-side No se admite TCP keep-alive. La conexión se agota después de 350 segundos de inactividad, a menos que el cliente envíe paquetes keep-alive.
-
Para que el servicio acepte un acuerdo activo y aparezca en los CloudWatch registros de Amazon, los mensajes deben contener encabezados AS2 válidos.
-
El servidor desde el que se reciben los mensajes AWS Transfer Family para AS2 debe admitir el atributo de protección del algoritmo de sintaxis criptográfica de mensajes (CMS) para validar las firmas de los mensajes, tal como se define en el RFC 6211. https://datatracker.ietf.org/doc/html/rfc6211
Este atributo no es compatible con algunos productos anteriores de IBM Sterling. -
Los identificadores de mensajes duplicados dan como resultado un mensaje de: documento duplicado.
processed/Warning -
La longitud de la clave de los certificados AS2 debe ser de al menos 2048 bits y, como máximo, de 4096.
-
Al enviar mensajes AS2 o mDNS asincrónicos al punto final HTTPS de un socio comercial, los mensajes o mDNS deben utilizar un certificado SSL válido firmado por una autoridad de certificación (CA) de confianza pública. Self-signed Actualmente, los certificados solo se admiten para las transferencias salientes.
-
El punto de conexión debe ser compatible con el protocolo TLS de la versión 1.2 y con un algoritmo criptográfico permitido por la política de seguridad (tal y como se describe en Políticas de seguridad para AWS Transfer Family servidores).
-
Actualmente, no se admiten varios archivos adjuntos ni la mensajería de intercambio de certificados (CEM) de la versión 1.2 de AS2.
-
Actualmente, la autenticación básica solo se admite para los mensajes salientes.
-
Puede adjuntar un flujo de trabajo de procesamiento de archivos a un servidor de Transfer Family que utilice el protocolo AS2; sin embargo, los mensajes AS2 no ejecutan los flujos de trabajo conectados al servidor.
Características y funciones básicas de AS2
En las siguientes tablas, se enumeran las características y las capacidades disponibles para los recursos de Transfer Family que utilizan AS2.
Características de AS2
Transfer Family ofrece las siguientes características para AS2.
| Característica | Compatible con AWS Transfer Family |
|---|---|
| Certificación Drummond |
Sí |
| AWS CloudFormation apoyo | Sí |
| CloudWatchMétricas de Amazon | Sí |
| SHA-2 algoritmos criptográficos | Sí |
| Soporte para Amazon S3 | Sí |
| Compatibilidad con Amazon EFS | No |
| Mensajes programados | Sí 1 |
| AWS Transfer Family Flujos de trabajo administrados | No |
| Mensajería de intercambio de certificados (CEM) | No |
| TLS mutuo (mTLS) | No |
| Soporte para certificados autofirmados | Sí |
1. Los mensajes programados salientes están disponibles mediante AWS Lambda funciones de programación con Amazon EventBridge
Capacidades de envío y recepción de AS2
La siguiente tabla proporciona una lista de las capacidades de envío y recepción de AWS Transfer Family AS2.
| Funcionalidad | Entrante: recepción con el servidor | Saliente: envío con conector |
|---|---|---|
| Transporte cifrado TLS (HTTPS) | Sí 1 |
Sí |
| Non-TLS Transporte (HTTP) | Sí |
Sí 2 |
| MDN sincrónico | Sí | Sí |
| Compresión de mensajes | Sí | Sí |
| MDN asincrónico | Sí | Sí |
| Dirección IP estática | Sí | Sí |
| Traiga su propia dirección IP | Sí | No |
| Múltiples archivos adjuntos | No | No |
| Autenticación básica | No | Sí |
| Reiniciar AS2 | No aplicable | No |
| Fiabilidad de AS2 | No | No |
| Asunto personalizado por mensaje | No aplicable | No |
1. El transporte cifrado TLS entrante está disponible con el balanceador de carga de red (NLB) o el balanceador de carga de aplicaciones (ALB)
2. El transporte saliente sin TLS solo está disponible cuando el cifrado está activado
