Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
 Redes y entrega de contenido
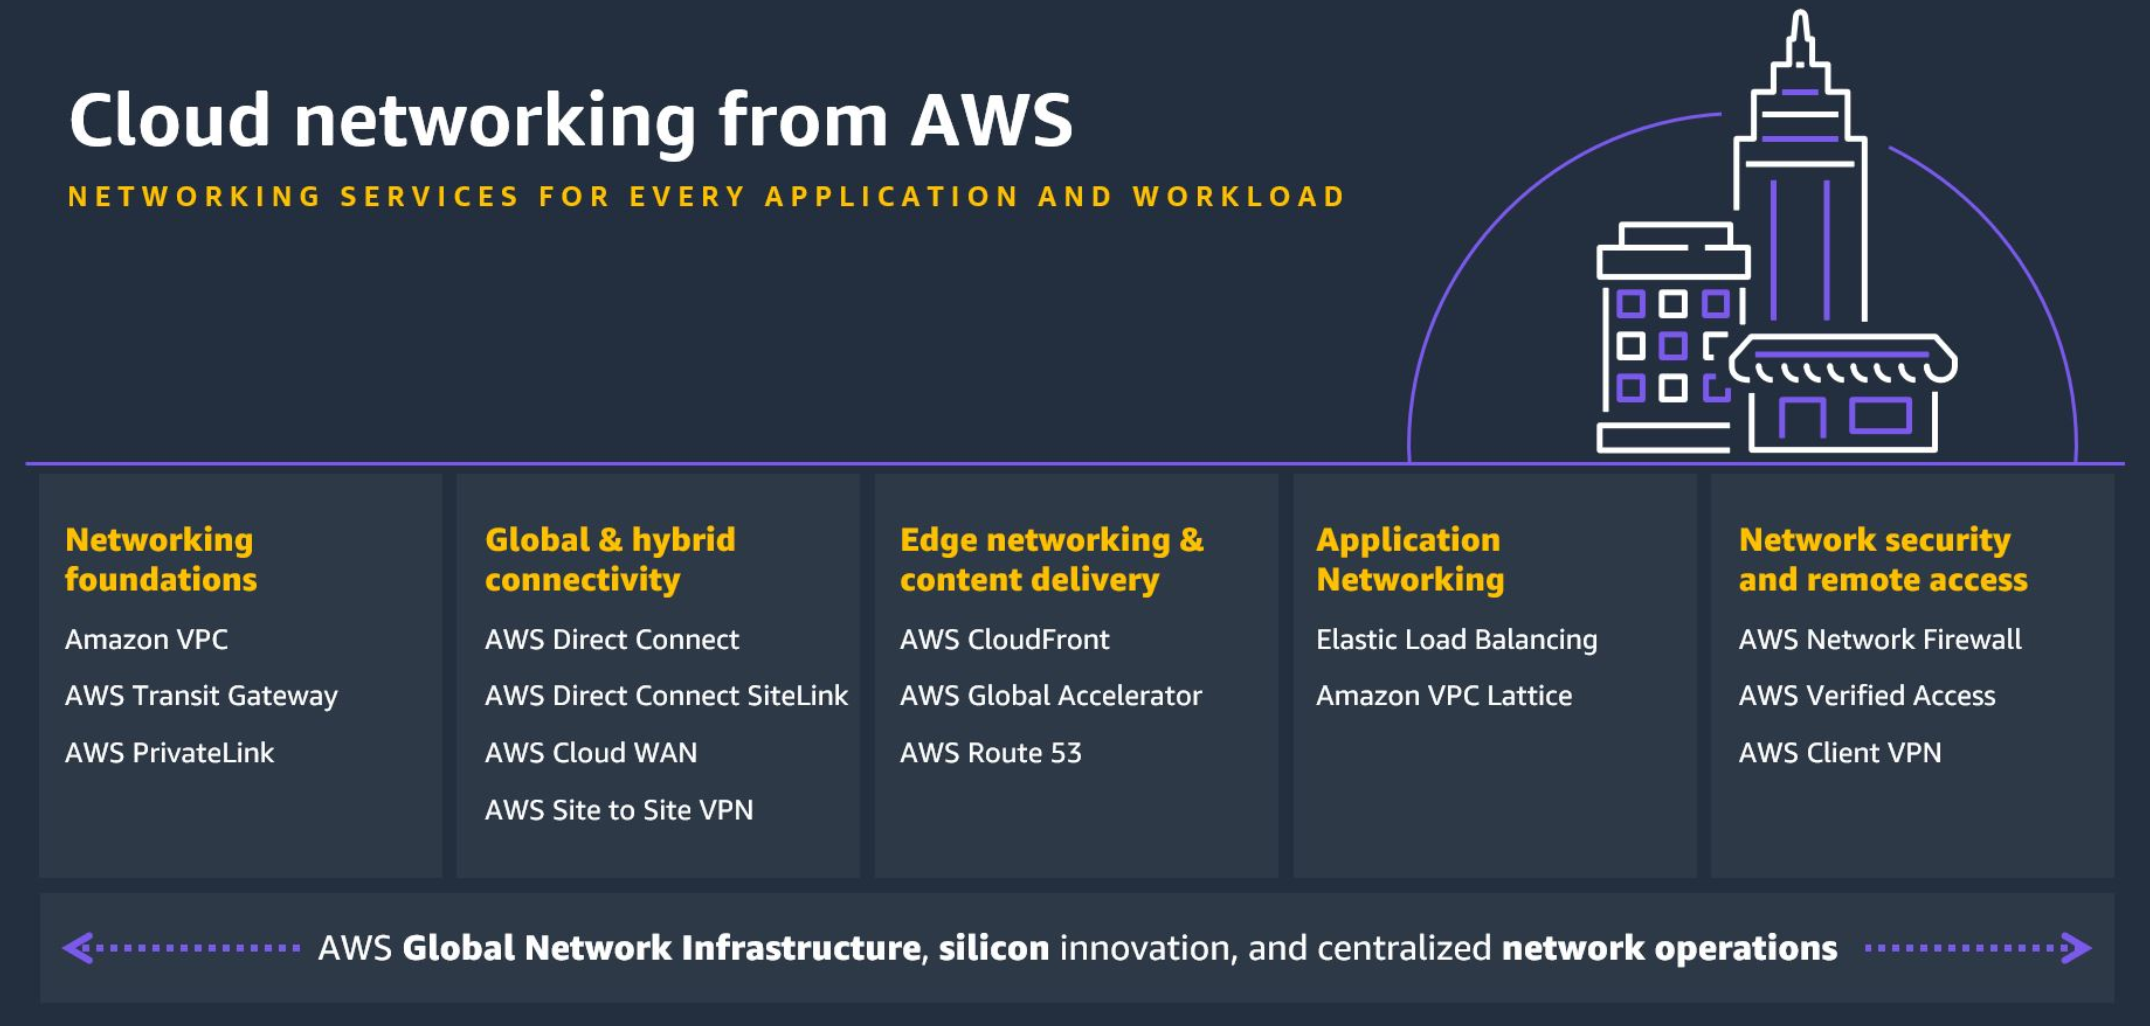
AWS ofrece un amplio conjunto de servicios de redes y entrega de contenido que proporcionan el nivel más alto de confiabilidad, seguridad y rendimiento en la nube.
Cada servicio se describe después del diagrama. Para ayudarlo a decidir qué servicio se adapta mejor a sus necesidades, consulte Cómo elegir un servicio AWS de redes y entrega de contenido. Para obtener más información, consulte Redes y entrega de contenido de AWS
Services
Vuelva a AWSServicios de .
Amazon API Gateway
Amazon API Gateway
AWS App Mesh
AWS App Mesh
Las aplicaciones modernas suelen estar compuestas de varios microservicios, cada uno de los cuales desempeña una función específica. Esta arquitectura ayuda a aumentar la disponibilidad y la escalabilidad de la aplicación al permitir que cada componente se escale de manera independiente en función de la demanda y degradando automáticamente la funcionalidad cuando se produce un error en un componente en lugar de quedar sin conexión. Cada microservicio interactúa con todos los demás microservicios a través de una API. A medida que aumenta el número de microservicios dentro de una aplicación, se vuelve cada vez más difícil determinar la ubicación exacta de los errores, redirigir el tráfico tras los fallos e implementar con seguridad los cambios de código. Anteriormente, para ello era necesario crear una lógica de supervisión y control directamente en el código y volver a implementar los microservicios cada vez que se producían cambios.
AWS App Mesh facilita la ejecución de microservicios al proporcionar una visibilidad uniforme y controles de tráfico de red para cada microservicio de una aplicación. App Mesh elimina la necesidad de actualizar el código de la aplicación para cambiar la forma en que se recopilan los datos de supervisión o se enruta el tráfico entre microservicios. App Mesh configura cada microservicio para exportar los datos de supervisión e implementa una lógica de control de comunicaciones coherente en toda la aplicación. Esto permite identificar con rapidez la ubicación exacta de los errores y redirigir automáticamente el tráfico de la red cuando se producen fallos o cuando es necesario implementar cambios en el código.
Puede usar App Mesh con Amazon ECS
Amazon CloudFront
Amazon CloudFront
Puede empezar a usar la red de entrega de contenido en cuestión de minutos, utilizando las mismas AWS herramientas con las que ya está familiarizado: API Consola de administración de AWS CloudFormation, CLI y SDK. Amazon CDN ofrece un modelo de precios sencillo de pago por uso, sin cuotas iniciales ni requisitos de contratos a largo plazo, y la compatibilidad con la CDN está incluida en su suscripción actual. Soporte
AWS Cloud Map
AWS Cloud Map
Las aplicaciones modernas suelen estar compuestas por varios servicios a los que se puede acceder a través de una API y que desempeñan una función específica. Cada servicio interactúa con una variedad de otros recursos, como bases de datos, colas, almacenes de objetos y microservicios definidos por el cliente, y también deben poder encontrar la ubicación de todos los recursos de infraestructura de los que depende para poder funcionar. Por lo general, se administran manualmente todos estos nombres de recursos y sus ubicaciones dentro del código de la aplicación. Sin embargo, la administración manual de los recursos requiere una gran inversión de tiempo y es propensa a errores a medida que aumenta la cantidad de recursos de infraestructura dependientes o se amplía y reduce dinámicamente la cantidad de microservicios en función del tráfico. También puede utilizar productos de detección de servicios de terceros, pero esto requiere instalar y administrar software e infraestructura adicionales.
AWS Cloud Map le permite registrar cualquier recurso de la aplicación, como bases de datos, colas, microservicios y otros recursos en la nube, con nombres personalizados. AWS Cloud Map luego comprueba constantemente el estado de los recursos para asegurarse de que la ubicación esté actualizada. A continuación, la aplicación puede consultar en el registro la ubicación de los recursos necesarios en función de la versión de la aplicación y del entorno de implementación.
Direct Connect
Direct Connect
Direct Connect le permite establecer una conexión de red dedicada entre su red y una de las Direct Connect ubicaciones. Al utilizar las LAN virtuales (VLAN) 802.1Q estándar del sector, esta conexión dedicada se puede dividir en varias interfaces virtuales. Esto le permite utilizar la misma conexión para acceder a recursos públicos, como objetos almacenados en Amazon S3 mediante un espacio de direcciones IP públicas, así como recursos privados, como instancias de EC2 que se ejecutan en una VPC, mediante un espacio de direcciones IP privado, a la vez que se mantiene la separación de la red entre los entornos público y privado. Las interfaces virtuales se pueden reconfigurar en cualquier momento para adaptarlas a sus necesidades cambiantes.
Elastic Load Balancing
Elastic Load Balancing
-
El equilibrador de carga de aplicación
es el más adecuado para el equilibrio de carga del tráfico de HTTP y HTTPS y entrega un direccionamiento de solicitudes avanzado enfocado a la entrega de arquitecturas de aplicaciones modernas, incluidos los microservicios y los contenedores. Al operar según las solicitudes individuales (capa siete), el Equilibrador de carga de aplicación dirige el tráfico a los destinos dentro de Amazon Virtual Private Cloud (Amazon VPC) en función del contenido de la solicitud. -
El equilibrador de carga de red
es el más adecuado para el equilibrio de carga del tráfico de TCP donde se necesite un rendimiento extremo. Al operar según las conexiones (capa cuatro), el Equilibrador de carga de red dirige el tráfico a los destinos dentro de Amazon Virtual Private Cloud (Amazon VPC) y es capaz de gestionar millones de solicitudes por segundo a la vez que mantiene latencias ultrabajas. El Equilibrador de carga de red también está optimizado para gestionar patrones de tráfico repentinos y volátiles. -
El Equilibrador de carga de puerta de enlace
facilita la implementación, el escalado y la ejecución de dispositivos de redes virtuales de terceros. Al proporcionar equilibrio de carga y escalado automático para flotas de dispositivos de terceros, el Equilibrador de carga de puerta de enlace es transparente para el origen y el destino del tráfico. Esta capacidad hace que resulte idóneo para trabajar con dispositivos de terceros para la seguridad, el análisis de redes y otros casos de uso. -
El Equilibrador de carga clásico
proporciona un equilibrio de carga básico en varias instancias de Amazon EC2 y funciona tanto en las solicitudes como en las conexiones. El balanceador de carga clásico está diseñado para aplicaciones que se crearon dentro de la EC2-Classic red. EC2-Classic se retiró el 15 de agosto de 2022.
AWS Global Accelerator
AWS Global Accelerator
En la actualidad, si entrega aplicaciones a sus usuarios de todo el mundo a través de la Internet pública, es posible que sus usuarios se enfrenten a una disponibilidad y un rendimiento incoherentes al atravesar varias redes públicas para llegar a su aplicación. Estas redes públicas suelen estar congestionadas y cada salto puede suponer un riesgo para la disponibilidad y el rendimiento. AWS Global Accelerator utiliza la red AWS global de alta disponibilidad y libre de congestión para dirigir el tráfico de Internet de sus usuarios a sus aplicaciones en línea AWS, haciendo que la experiencia de los usuarios sea más uniforme.
Para mejorar la disponibilidad de la aplicación, debe supervisar el estado de los puntos finales de la aplicación y dirigir el tráfico únicamente a los puntos finales en buen estado. AWS Global Accelerator mejora la disponibilidad de las aplicaciones mediante la supervisión continua del estado de los puntos finales de las aplicaciones y el enrutamiento del tráfico a los puntos finales en buen estado más cercanos.
AWS Global Accelerator también facilita la administración de sus aplicaciones globales al proporcionar direcciones IP estáticas que actúan como punto de entrada fijo a la aplicación alojada en ella, AWS lo que elimina la complejidad de administrar direcciones IP específicas para diferentes Regiones de AWS zonas de disponibilidad. AWS Global Accelerator es fácil de configurar, configurar y administrar.
La conexión inalámbrica privada integrada está activada AWS
El AWS programa Integrated Private Wireless on está diseñado para ofrecer a las empresas ofertas inalámbricas privadas administradas y validadas de los principales proveedores de servicios de comunicaciones (CSP). Las ofertas integran las redes inalámbricas 5G y 4G LTE privadas de los CSP con AWS servicios en todas Regiones de AWS
El programa también utiliza la amplia experiencia de socios validados de proveedores de software AWS independientes (ISV) a nivel mundial para acelerar la rentabilidad de la implementación inalámbrica privada. Integrated Private Wireless on AWS elimina los largos ciclos de planificación y las complejas integraciones que normalmente se requieren para configurar y escalar una red inalámbrica privada. Ahora puede implementar una red inalámbrica privada segura, confiable y de baja latencia para alimentar AI/ML las cargas de trabajo de IoT en el borde y a escala.
AWS PrivateLink
AWS PrivateLink
AWS Private 5G
AWS
Con unos pocos clics Consola de administración de AWS, implemente una red celular privada que cumpla con sus requisitos de conectividad. Comience por especificar los requisitos de conectividad para la ubicación deseada, la cantidad de dispositivos que desea conectar y el área geográfica que cubrirán. AWS entregará componentes de hardware y software preintegrados (tanto AWS de nuestros socios como de nuestros AWS socios) que cumplan con los requisitos de conectividad empresarial de su red privada. AWS suministra y mantiene las unidades de radio de células pequeñas, los servidores, el núcleo 5G, el software de red de acceso por radio (RAN) y las tarjetas SIM necesarias para configurar una red 5G privada y conectar los dispositivos. Una vez que el equipo está encendido, configura e implementa AWS automáticamente la red celular. Lo único que tiene que hacer es insertar las tarjetas SIM en los dispositivos.
AWS El 5G privado también está integrado con AWS Identity and Access Management (IAM), lo que te ayuda a acceder y administrar de forma segura los AWS servicios y recursos, incluidos todos los dispositivos conectados a tu red 5G privada. Private 5G administra y mantiene todos los componentes de software y hardware para ofrecer un comportamiento de red fiable y predecible y un escalado bajo demanda para adaptarse a cualquier número de dispositivos y sensores.
Amazon Route 53
Amazon Route 53www.example.com, en direcciones IP numéricas, como 192.0.2.1, que los equipos utilizan para conectarse entre sí. Amazon Route 53 también es totalmente compatible con IPv6.
Amazon Route 53 conecta de manera eficaz las solicitudes de los usuarios con la infraestructura en ejecución AWS, como las instancias EC2, los balanceadores de carga elásticos o los cubos de Amazon S3, y también se puede usar para dirigir a los usuarios a una infraestructura externa. AWS Puede utilizar Amazon Route 53 para configurar comprobaciones de estado de DNS para direccionar el tráfico a puntos de conexión en buen estado o para supervisar de manera independiente el estado de su aplicación y sus puntos de conexión.
El flujo de tráfico de Amazon Route 53 le facilita la administración del tráfico a nivel mundial a través de una variedad de tipos de enrutamiento, como el enrutamiento basado en la latencia, el DNS basado en la ubicación geográfica y el WRR, todos los cuales se pueden combinar con la conmutación por error de DNS para habilitar una variedad de arquitecturas de baja latencia y con tolerancia a errores. Con el sencillo editor visual del flujo de tráfico de Amazon Route 53, puede administrar fácilmente la forma en que los usuarios finales se dirigen a los puntos finales de su aplicación, ya sea en una sola región o distribuidos por todo el mundo. AWS Amazon Route 53 también ofrece el registro de nombres de dominio: puede comprar y administrar nombres de dominio, como example.com, y Amazon Route 53 configurará automáticamente los ajustes de DNS para sus dominios.
AWS Transit Gateway
AWS Transit Gateway
Con AWS Transit Gateway, solo tiene que crear y administrar una única conexión desde la puerta de enlace central a cada Amazon VPC, centro de datos local u oficina remota de su red. La Transit Gateway actúa como un centro que controla cómo se enruta el tráfico entre todas las redes conectadas que actúan como radios. Este modelo central y radial simplifica considerablemente la administración y reduce los costos operativos, ya que cada red solo tiene que conectarse a la Transit Gateway y no a todas las demás redes. Cualquier VPC nueva simplemente se conecta a la Transit Gateway y, a continuación, se pone a disposición automáticamente para todas las demás redes que estén conectadas a la Transit Gateway. Esta facilidad de conectividad simplifica la ampliación de su red a medida que crece.
Acceso verificado de AWS
Acceso verificado de AWS
Amazon VPC
Amazon Virtual Private Cloud
Es fácil personalizar la configuración de red de su VPC. Por ejemplo, puede crear una subred de cara al público para los servidores web con acceso a Internet y colocar los sistemas backend, como bases de datos o servidores de aplicaciones, en una subred de uso privado sin acceso a Internet. Puede utilizar varias capas de seguridad, como grupos de seguridad y listas de control de acceso a la red, para ayudar a controlar el acceso a las instancias EC2; desde cada subred.
Además, puede crear una conexión de red privada virtual (VPN) de hardware entre su centro de datos corporativo y su VPC y utilizarla Nube de AWS como una extensión de su centro de datos corporativo.
Amazon VPC Lattice
Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN crea túneles cifrados entre su red y sus nubes o AWS Transit Gateway nubes privadas virtuales de Amazon. Para administrar el acceso remoto, AWS Client VPN conecta a sus usuarios a los recursos locales AWS o locales mediante un cliente de software VPN.
Vuelva a AWSServicios de .
