Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Mettre en œuvre l' AWS.DeactivateUser opération
Vue d'ensemble de la désactivation des utilisateurs
La désactivation des jetons d'accès utilisateur fournis est requise lorsqu'un AWS client supprime son compte client ou lorsqu'un utilisateur final souhaite dissocier son compte du système du système du AWS client. Dans les deux cas d'utilisation, les intégrations gérées doivent faciliter ce flux de travail à l'aide du connecteur C2C.
L'image ci-dessous illustre la dissociation d'un compte d'utilisateur final du système
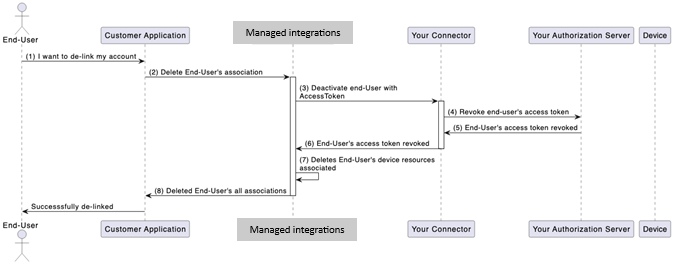
Flux de travail de désactivation des utilisateurs
-
L'utilisateur lance le processus de dissociation entre le compte du AWS client et le serveur d'autorisation tiers associé au connecteur C2C.
-
Le client initie la suppression de l'association de l'utilisateur par le biais d'intégrations gérées pour AWS IoT Device Management.
-
Managed Integrations lance le processus de désactivation sur demande adressée à votre connecteur via l'
AWS.DeactivateUserinterface d'exploitation.-
Pour OAuth 2.0, le jeton d'accès de l'utilisateur est inclus dans l'en-tête. Pour l'autorisation générale, la AWS Secrets Manager référence est incluse dans l'en-tête.
-
-
Votre connecteur C2C accepte la demande et effectue les étapes de désactivation nécessaires. Pour OAuth 2.0, cela inclut l'appel de votre serveur d'autorisation pour révoquer le jeton et tout accès qu'il fournit. Pour l'autorisation générale, cela peut inclure des opérations de nettoyage ou la notification de votre plateforme tierce.
-
Par exemple, les événements provenant d'un compte utilisateur non lié ne doivent plus être envoyés à Managed Integrations après leur exécution.
AWS.DeactivateUser
-
-
Votre serveur d'autorisation ou une plateforme tierce traite la désactivation et renvoie une réponse à votre connecteur C2C.
-
Votre connecteur C2C envoie aux intégrations gérées pour AWS IoT Device Management un ACK indiquant que la désactivation a été traitée.
-
Managed Integrations supprime toutes les ressources appartenant à l'utilisateur final associées à votre serveur de ressources.
-
Managed Integrations envoie un ACK au client, indiquant que toutes les associations relatives à votre système ont été supprimées.
-
Le client informe l'utilisateur final que son compte a été dissocié de votre plateforme.
Prérequis pour AWS.DeactivateUser
Les conditions suivantes doivent être remplies pour que votre connecteur C2C gère correctement la désactivation de l'utilisateur :
-
Gestion des demandes : La fonction Lambda du connecteur C2C reçoit un message de demande des intégrations gérées pour gérer l'opération.
AWS.DeactivateUser -
Révocation ou nettoyage du jeton :
-
Pour OAuth 2.0 : le connecteur C2C doit révoquer le jeton OAuth 2.0 fourni et le jeton d'actualisation correspondant de l'utilisateur au sein de votre serveur d'autorisation.
-
Pour l'autorisation générale : le connecteur C2C doit effectuer toutes les étapes de nettoyage ou de désactivation requises par votre plate-forme tierce.
-
Exemples de demandes
Demande OAuth 2.0 :
Voici un exemple de AWS.DeactivateUser demande que votre connecteur recevra pour OAuth 2.0 :
{
     "header": {
         "auth": {
             "token": "ashriu32yr97feqy7afsaf",
             "type": "OAuth2.0"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
Exemple d'autorisation générale :
{
     "header": {
         "auth": {
             "secretsManager": {
                 "arn": "arn:aws:secretsmanager:us-east-1:123456789012:secret:my-secret-abc123",
                 "versionId": "EXAMPLE1-90ab-cdef-fedc-ba987EXAMPLE"
             },
             "type": "GeneralAuthorization"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
