Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Tutorial: Selesaikan konfigurasi yang diperlukan untuk menyambung ke instans Anda menggunakan EC2 Instance Connect
Untuk menyambung ke instans menggunakan EC2 Instance Connect di konsol Amazon EC2, Anda harus terlebih dahulu menyelesaikan konfigurasi prasyarat yang memungkinkan Anda untuk berhasil menyambung ke instans. Tujuan dari tutorial ini adalah untuk memandu Anda melalui tugas untuk menyelesaikan konfigurasi prasyarat.
Ikhtisar tutorial
Dalam tutorial ini, Anda akan menyelesaikan empat tugas berikut:
-
Tugas 1: Memberikan izin yang diperlukan untuk menggunakan EC2 Instance Connect
Pertama, Anda akan membuat kebijakan IAM yang berisi izin IAM yang memungkinkan Anda untuk mendorong kunci publik ke metadata instance. Anda akan melampirkan kebijakan ini ke identitas IAM Anda (pengguna, grup pengguna, atau peran) sehingga identitas IAM Anda mendapatkan izin ini.
-
Tugas 2: Izinkan lalu lintas masuk dari layanan EC2 Instance Connect ke instans Anda
Kemudian Anda akan membuat grup keamanan yang memungkinkan lalu lintas dari layanan EC2 Instance Connect ke instans Anda. Ini diperlukan saat Anda menggunakan EC2 Instance Connect di konsol Amazon EC2 untuk menyambung ke instans Anda.
-
Tugas 3: Luncurkan instance Anda
Anda kemudian akan meluncurkan instance EC2 menggunakan AMI yang sudah diinstal sebelumnya dengan EC2 Instance Connect dan Anda akan menambahkan grup keamanan yang Anda buat pada langkah sebelumnya.
-
Tugas 4: Hubungkan ke instance Anda
Terakhir, Anda akan menggunakan EC2 Instance Connect di konsol Amazon EC2 untuk terhubung ke instans Anda. Jika Anda dapat terhubung, maka Anda dapat yakin bahwa konfigurasi prasyarat yang Anda selesaikan di Tugas 1, 2, dan 3 berhasil.
Tugas 1: Memberikan izin yang diperlukan untuk menggunakan EC2 Instance Connect
Saat Anda terhubung ke sebuah instans menggunakan EC2 Instance Connect, API EC2 Instance Connect mendorong kunci publik SSH ke metadata instans yang tetap bertahan selama 60 detik. Anda memerlukan kebijakan IAM yang dilampirkan ke identitas IAM Anda (pengguna, grup pengguna, atau peran) untuk memberi Anda izin yang diperlukan untuk mendorong kunci publik ke metadata instans.
Tujuan tugas
Anda akan membuat kebijakan IAM yang memberikan izin untuk mendorong kunci publik ke instance. Tindakan spesifik yang diizinkan adalahec2-instance-connect:SendSSHPublicKey. Anda juga harus mengizinkan ec2:DescribeInstances tindakan tersebut sehingga Anda dapat melihat dan memilih instans Anda di konsol Amazon EC2.
Setelah membuat kebijakan, Anda akan melampirkan kebijakan ke identitas IAM Anda (pengguna, grup pengguna, atau peran) sehingga identitas IAM Anda mendapatkan izin.
Anda akan membuat kebijakan yang dikonfigurasi sebagai berikut:
penting
Kebijakan IAM yang dibuat dalam tutorial ini adalah kebijakan yang sangat permisif; ini memungkinkan Anda untuk terhubung ke instance apa pun menggunakan nama pengguna AMI apa pun. Tutorial ini menggunakan kebijakan yang sangat permisif ini untuk menjaga tutorial tetap sederhana dan fokus pada konfigurasi spesifik yang diajarkan tutorial ini. Namun, di lingkungan produksi, sebaiknya kebijakan IAM dikonfigurasi untuk memberikan izin hak istimewa ter kecil. Untuk contoh kebijakan IAM, lihat Berikan izin IAM untuk EC2 instans Connect.
Untuk membuat dan melampirkan kebijakan IAM yang memungkinkan Anda menggunakan EC2 Instance Connect untuk menyambung ke instans Anda
-
Pertama buat kebijakan IAM
Buka konsol IAM di https://console.aws.amazon.com/iam/
. -
Di panel navigasi, pilih Kebijakan.
-
Pilih Buat kebijakan.
-
Pada halaman Tentukan izin, lakukan hal berikut:
-
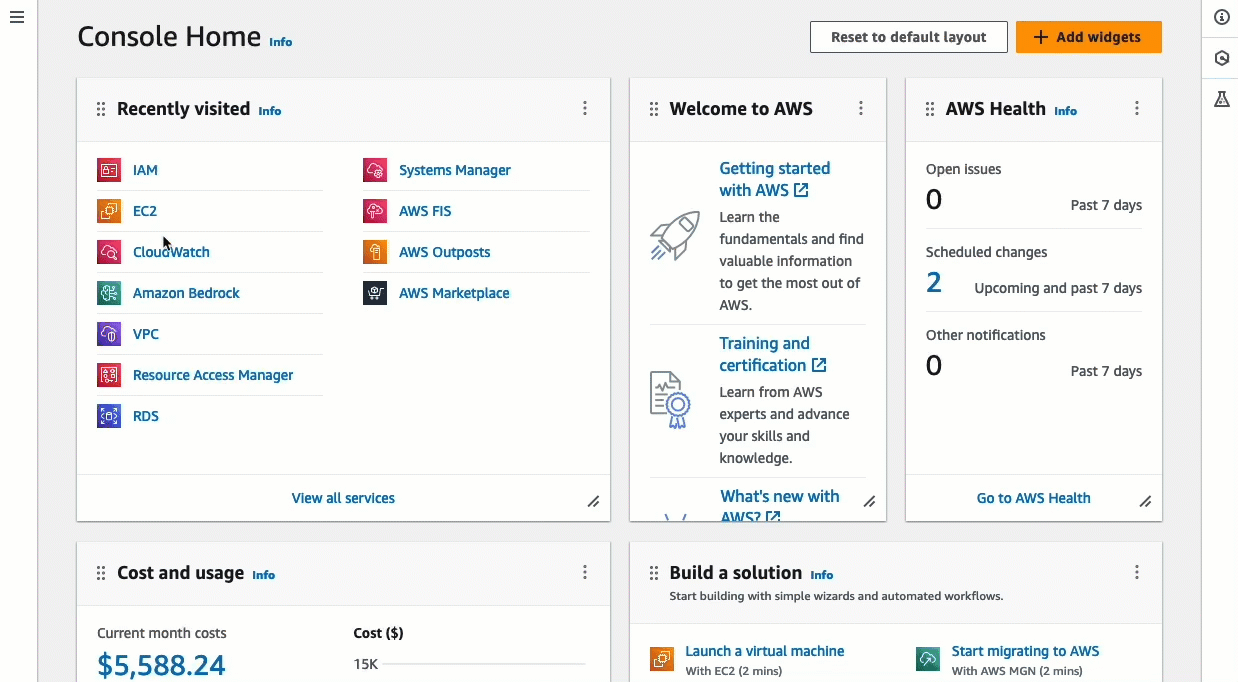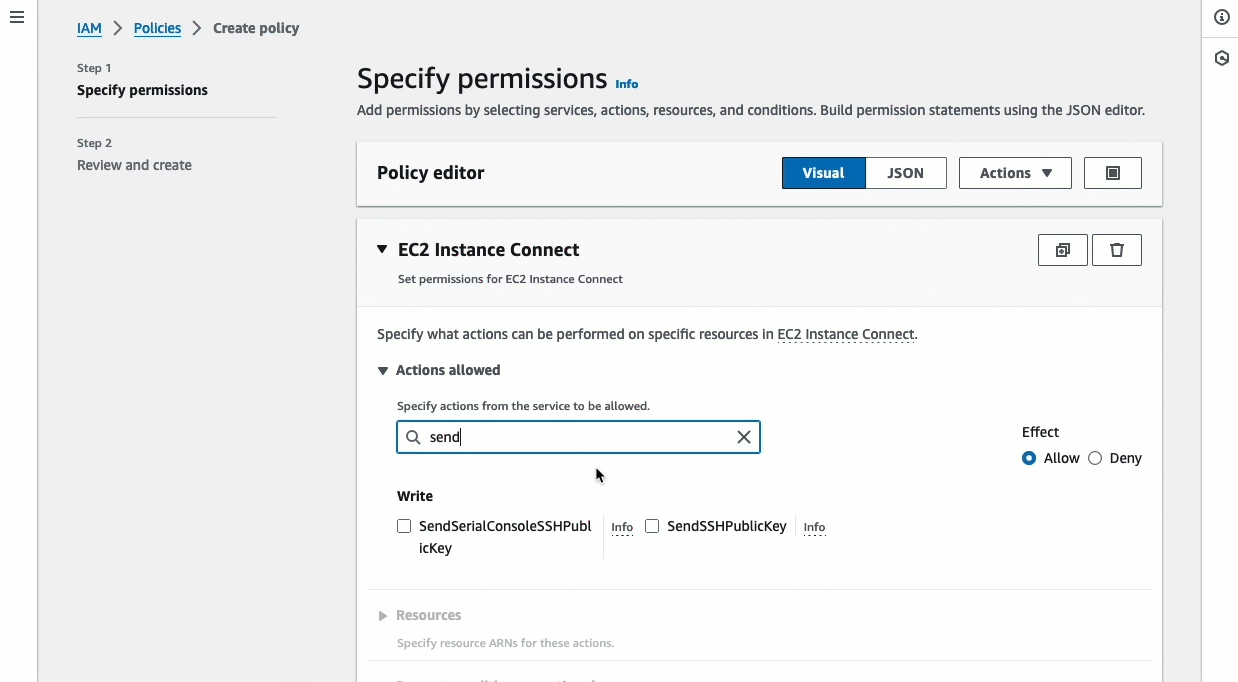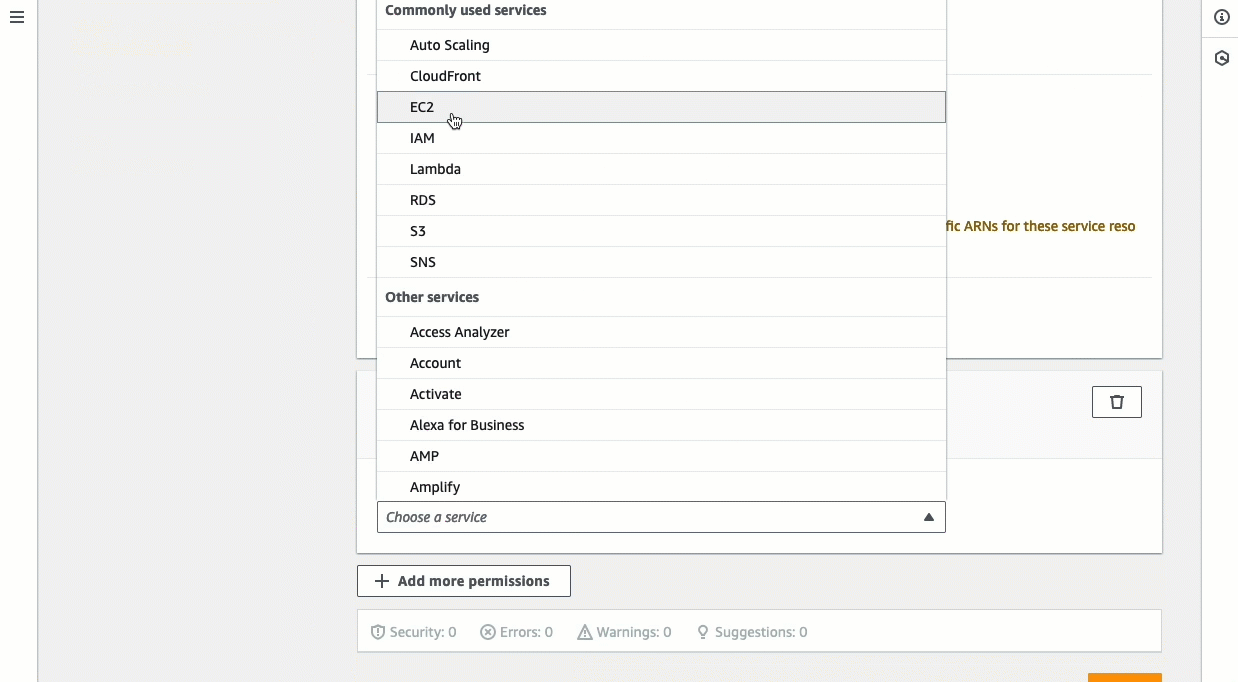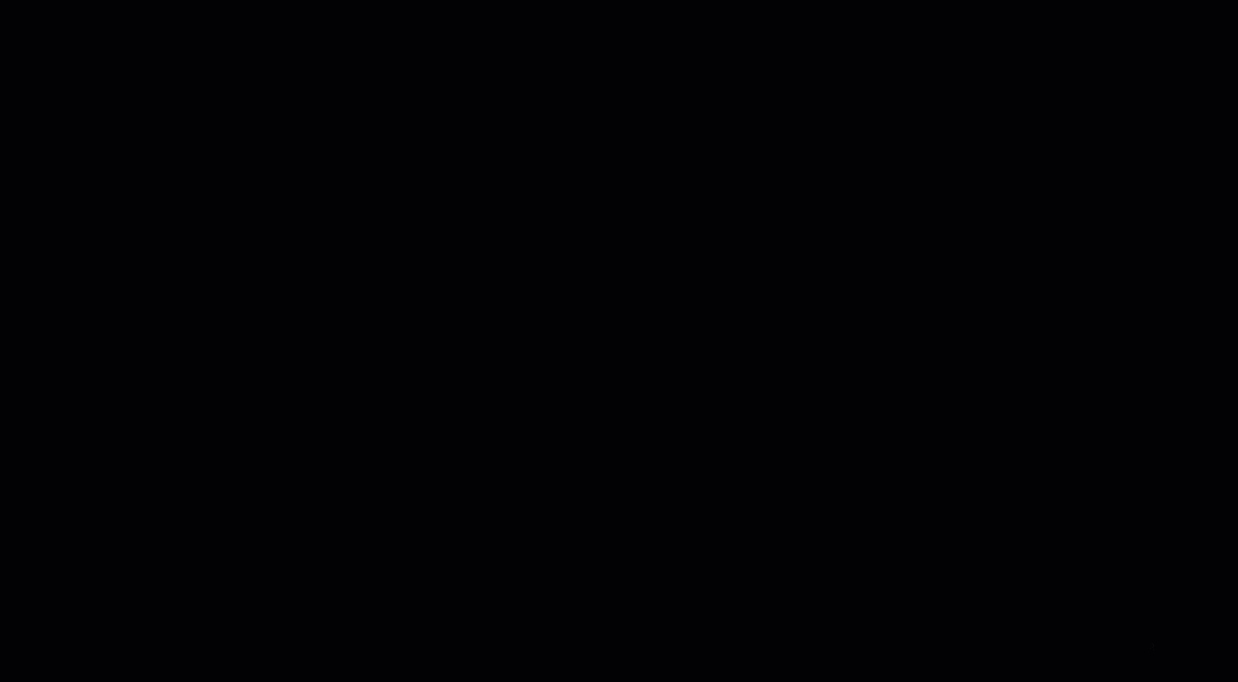
Untuk Layanan, pilih EC2 Instance Connect.
-
Di bawah Tindakan diizinkan, di bidang pencarian mulai mengetik
senduntuk menampilkan tindakan yang relevan, lalu pilih SendSSHPublicKey. -
Di bawah Sumber Daya, pilih Semua. Untuk lingkungan produksi, kami sarankan menentukan instance dengan ARN-nya, tetapi untuk tutorial ini, Anda mengizinkan semua instance.
-
Pilih Tambahkan izin lainnya.
-
Untuk Layanan , pilih EC2.
-
Di bawah Tindakan diizinkan, di bidang pencarian mulai mengetik
describeinuntuk menampilkan tindakan yang relevan, lalu pilih DescribeInstances. -
Pilih Berikutnya.
-
-
Pada halaman Tinjau dan buat, lakukan hal berikut:
-
Untuk Nama kebijakan, masukkan nama untuk kebijakan tersebut.
-
Pilih Buat kebijakan.
-
-
Kemudian lampirkan kebijakan ke identitas Anda
-
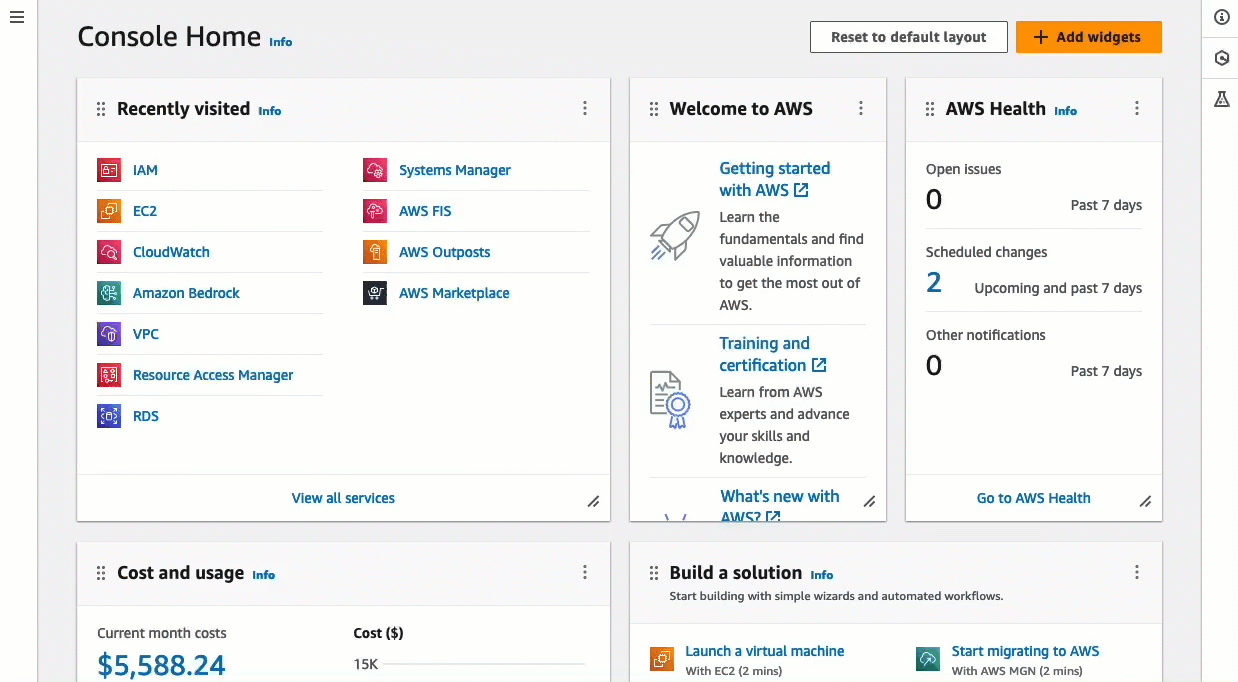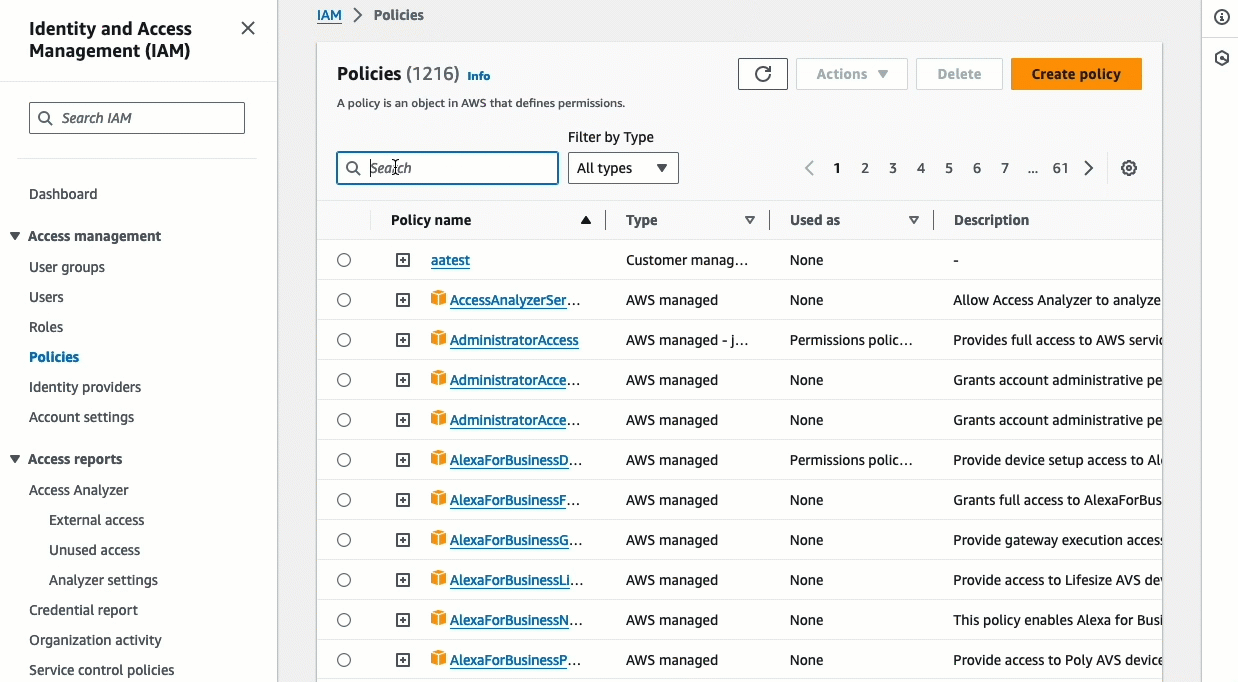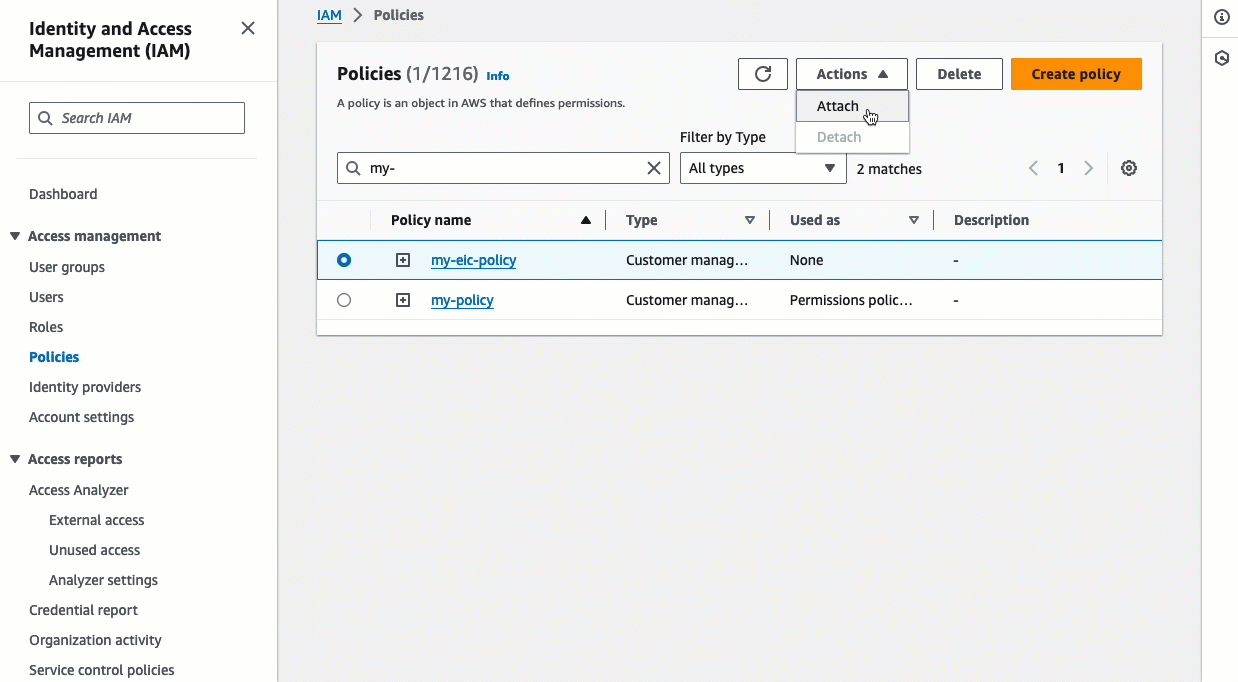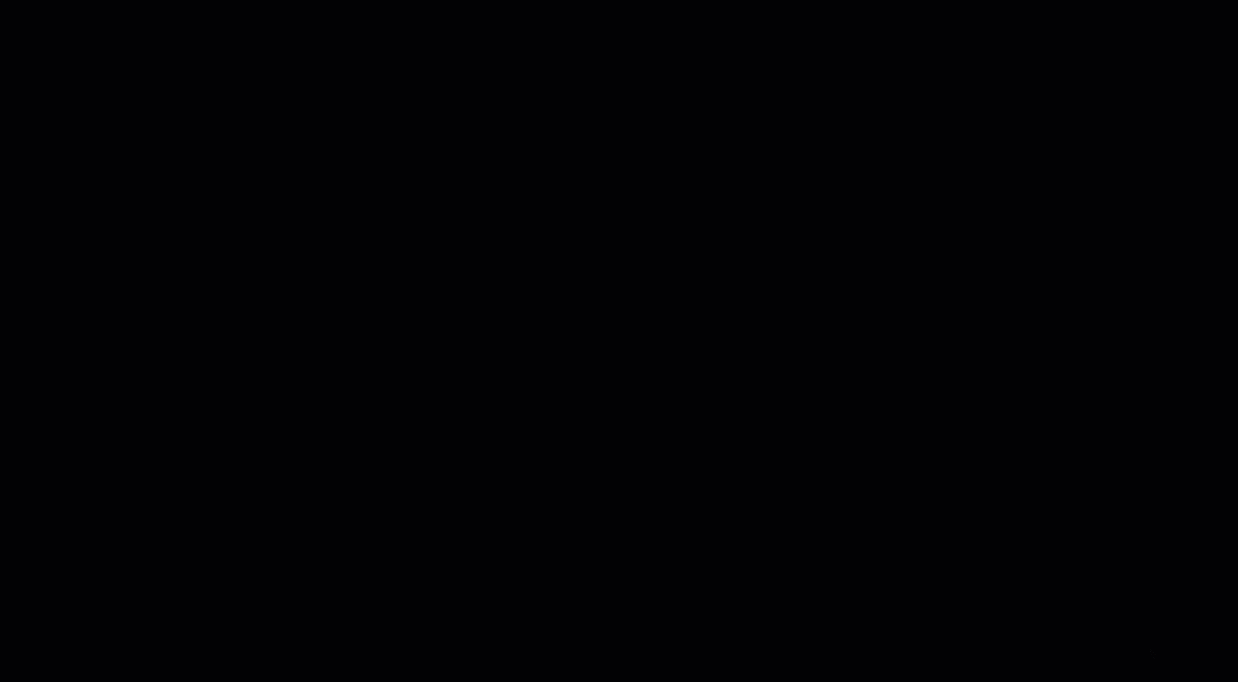
Di konsol IAM, di panel navigasi, pilih Kebijakan.
-
Dalam daftar kebijakan, pilih tombol opsi di sebelah nama kebijakan yang Anda buat. Anda dapat menggunakan kotak pencarian untuk memfilter daftar kebijakan.
-
Pilih Tindakan, Lampirkan.
-
Di bawah entitas IAM, pilih kotak centang di sebelah identitas Anda (pengguna, grup pengguna, atau peran). Anda dapat menggunakan kotak pencarian untuk memfilter daftar entitas.
-
Pilih Lampirkan kebijakan.
-
Tugas 2: Izinkan lalu lintas masuk dari layanan EC2 Instance Connect ke instans Anda
Saat Anda menggunakan Koneksi Instans EC2 di konsol Amazon EC2 untuk menyambung ke instans, lalu lintas yang harus diizinkan untuk mencapai instans adalah lalu lintas dari layanan EC2 Instance Connect. Ini berbeda dengan menghubungkan dari komputer lokal Anda ke instance; dalam hal ini, Anda harus mengizinkan lalu lintas dari komputer lokal Anda ke instance Anda. Untuk mengizinkan lalu lintas dari layanan EC2 Instance Connect, Anda harus membuat grup keamanan yang mengizinkan lalu lintas SSH masuk dari rentang alamat IP untuk layanan EC2 Instance Connect.
AWS menggunakan daftar awalan untuk mengelola rentang alamat IP. Nama-nama daftar awalan EC2 Instance Connect adalah sebagai berikut, dengan region diganti dengan kode Wilayah:
-
Nama daftar awalan IPv4:
com.amazonaws.region.ec2-instance-connect -
Nama daftar awalan IPv6:
com.amazonaws.region.ipv6.ec2-instance-connect
Tujuan tugas
Anda akan membuat grup keamanan yang memungkinkan lalu lintas SSH masuk pada port 22 dari daftar awalan IPv4 di Wilayah tempat instance Anda berada.
Untuk membuat grup keamanan yang mengizinkan lalu lintas masuk dari layanan EC2 Instance Connect ke instans Anda
Buka konsol Amazon EC2 di https://console.aws.amazon.com/ec2/
. -
Di panel navigasi, pilih Security Groups (Grup Keamanan).
-
Pilih Buat grup keamanan.
-
Di Detail dasar, lakukan hal berikut:
-
Untuk Nama grup keamanan, masukkan nama yang berarti untuk grup keamanan Anda.
-
Untuk Deskripsi, masukkan deskripsi yang berarti untuk grup keamanan Anda.
-
-
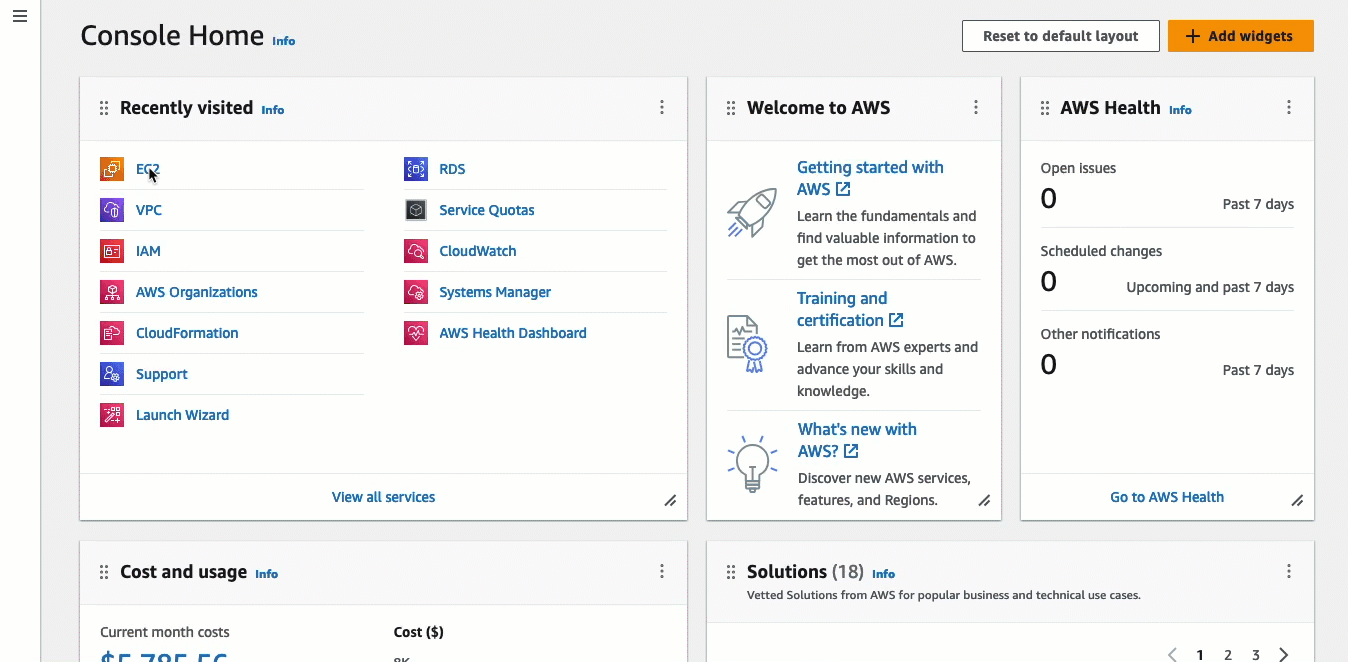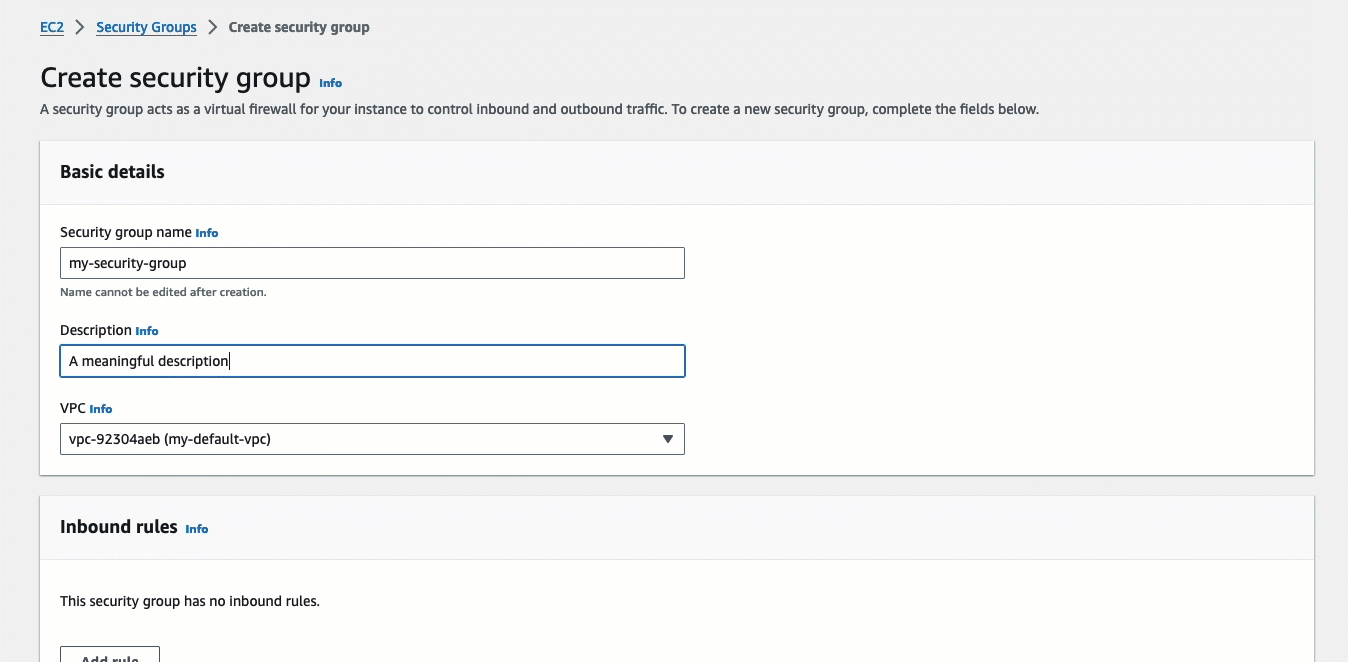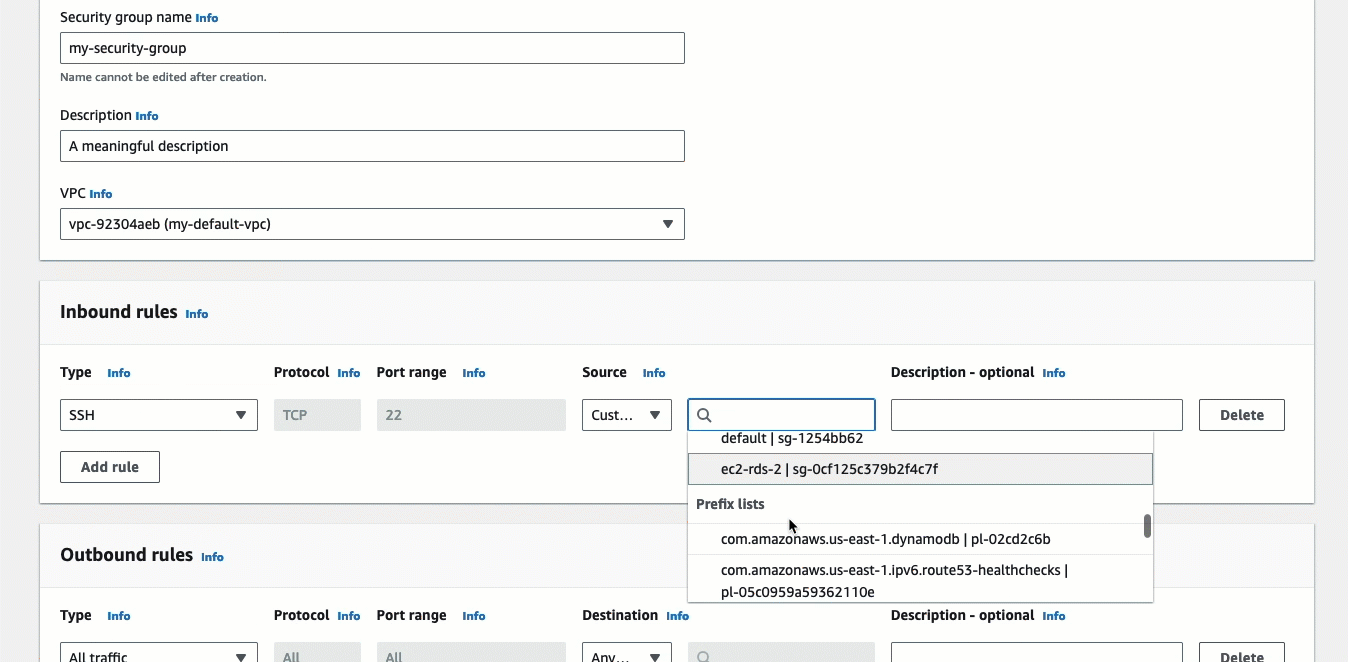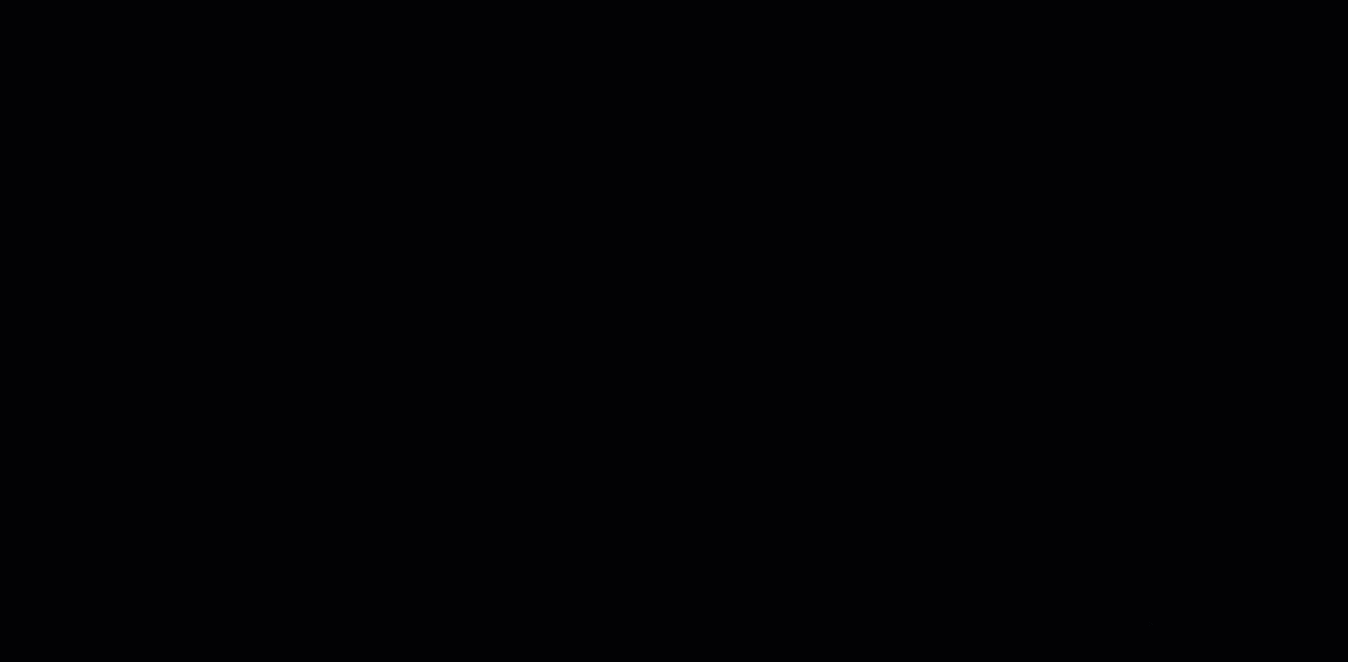
Di bawah aturan masuk, lakukan hal berikut:
-
Pilih Tambahkan aturan.
-
Untuk Tipe, pilih SSH.
-
Untuk Sumber, tinggalkan Custom.
-
Di bidang di sebelah Sumber, pilih daftar awalan untuk EC2 Instance Connect.
Misalnya, jika instance Anda berada di Wilayah AS Timur (Virginia Utara) (
us-east-1) dan pengguna Anda akan terhubung ke alamat IPv4 publiknya, pilih daftar awalan berikut: com.amazonaws.us-east-1.ec2-instance-connect
-
-
Pilih Buat grup keamanan.
Tugas 3: Luncurkan instance Anda
Saat meluncurkan instance, Anda harus menentukan AMI yang berisi informasi yang diperlukan untuk meluncurkan instance. Anda dapat memilih untuk meluncurkan instans dengan atau tanpa EC2 Instance Connect yang sudah diinstal sebelumnya. Dalam tugas ini, Anda menentukan AMI yang sudah diinstal sebelumnya dengan EC2 Instance Connect.
Jika Anda meluncurkan instans tanpa EC2 Instance Connect yang sudah diinstal sebelumnya, dan Anda ingin menggunakan EC2 Instance Connect untuk menyambung ke instans, Anda harus melakukan langkah-langkah konfigurasi tambahan. Langkah-langkah ini berada di luar lingkup tutorial ini.
Tujuan tugas
Anda akan meluncurkan instance dengan Amazon Linux 2023 AMI, yang sudah diinstal sebelumnya dengan EC2 Instance Connect. Anda juga harus menentukan grup keamanan yang Anda buat sebelumnya sehingga Anda dapat menggunakan EC2 Instance Connect di konsol Amazon EC2 untuk menyambung ke instans Anda. Karena Anda akan menggunakan EC2 Instance Connect untuk menyambung ke instans, yang mendorong kunci publik ke metadata instans Anda, Anda tidak perlu menentukan kunci SSH saat meluncurkan instans.
Untuk meluncurkan instans yang dapat menggunakan EC2 Instance Connect di konsol Amazon EC2 untuk koneksi
Buka konsol Amazon EC2 di https://console.aws.amazon.com/ec2/
. -
Di bilah navigasi di bagian atas layar, Wil AWS ayah saat ini ditampilkan (misalnya, Irlandia). Pilih Wilayah tempat peluncuran instans Anda. Pilihan ini penting karena Anda membuat grup keamanan yang mengizinkan lalu lintas untuk Wilayah tertentu, jadi Anda harus memilih Wilayah yang sama untuk meluncurkan instans Anda.
-
Dari dasbor konsol Amazon EC2, pilih Luncurkan instans.
-
(Opsional) Pada Nama dan tanda, untuk Nama, masukkan nama deskriptif untuk instans Anda.
-
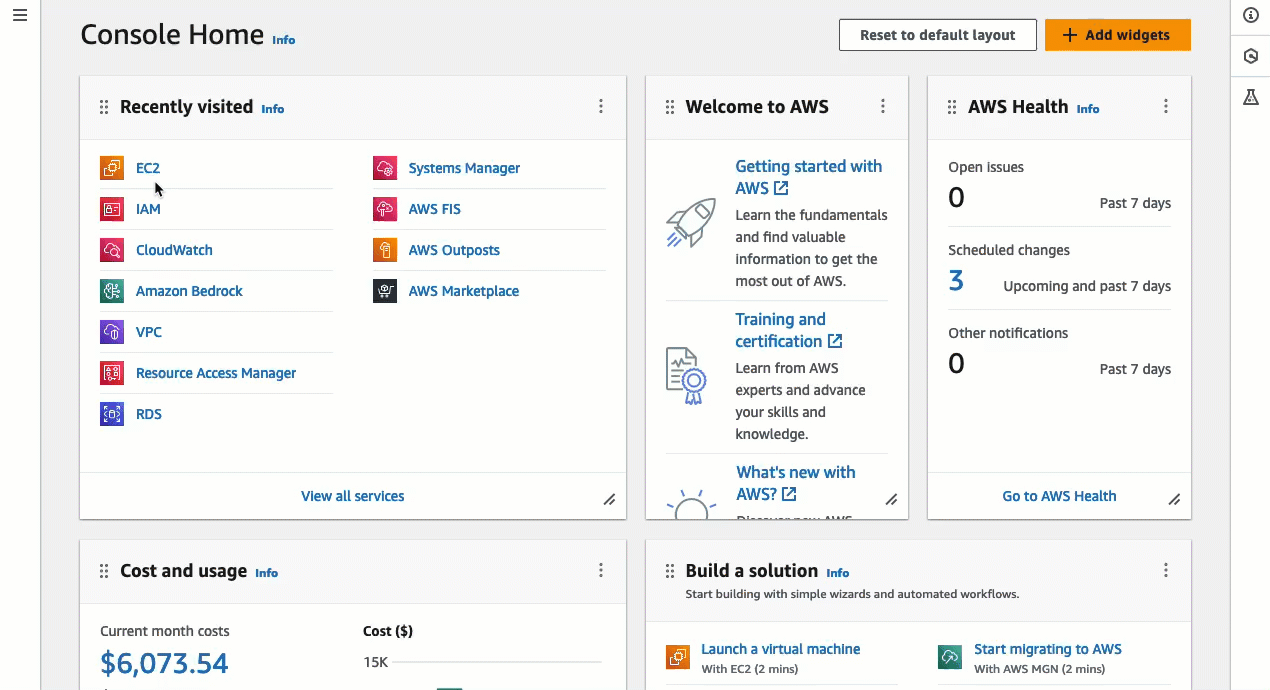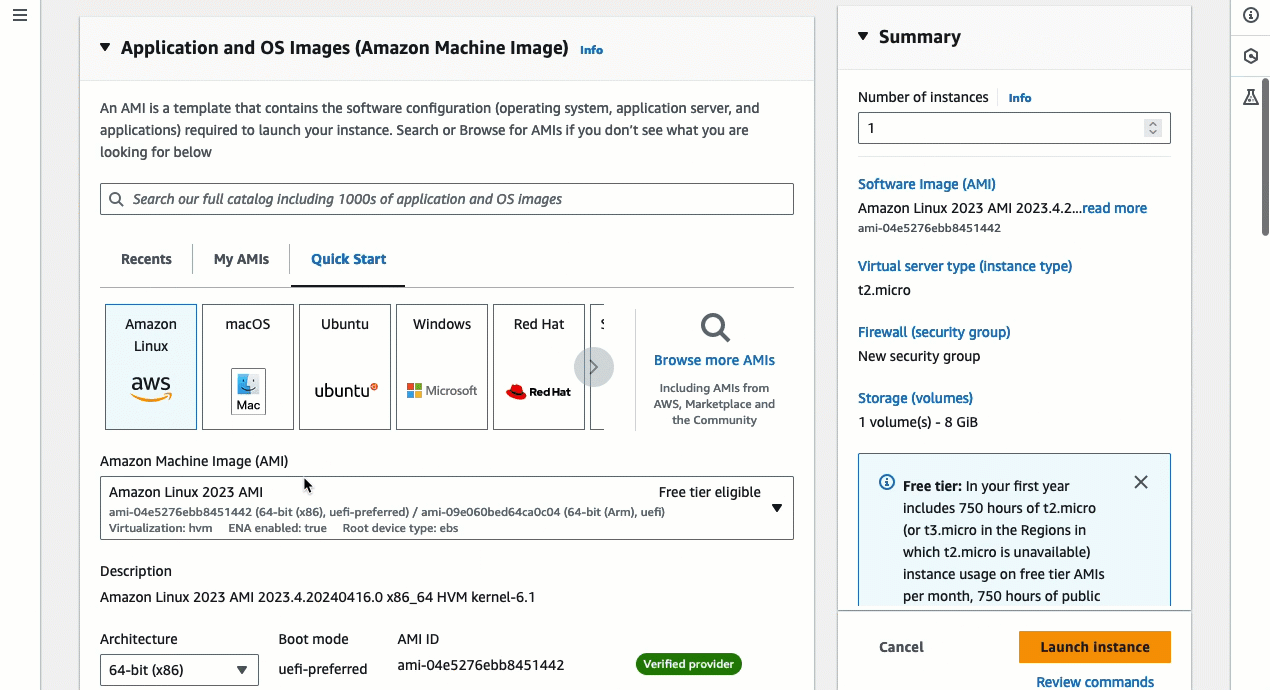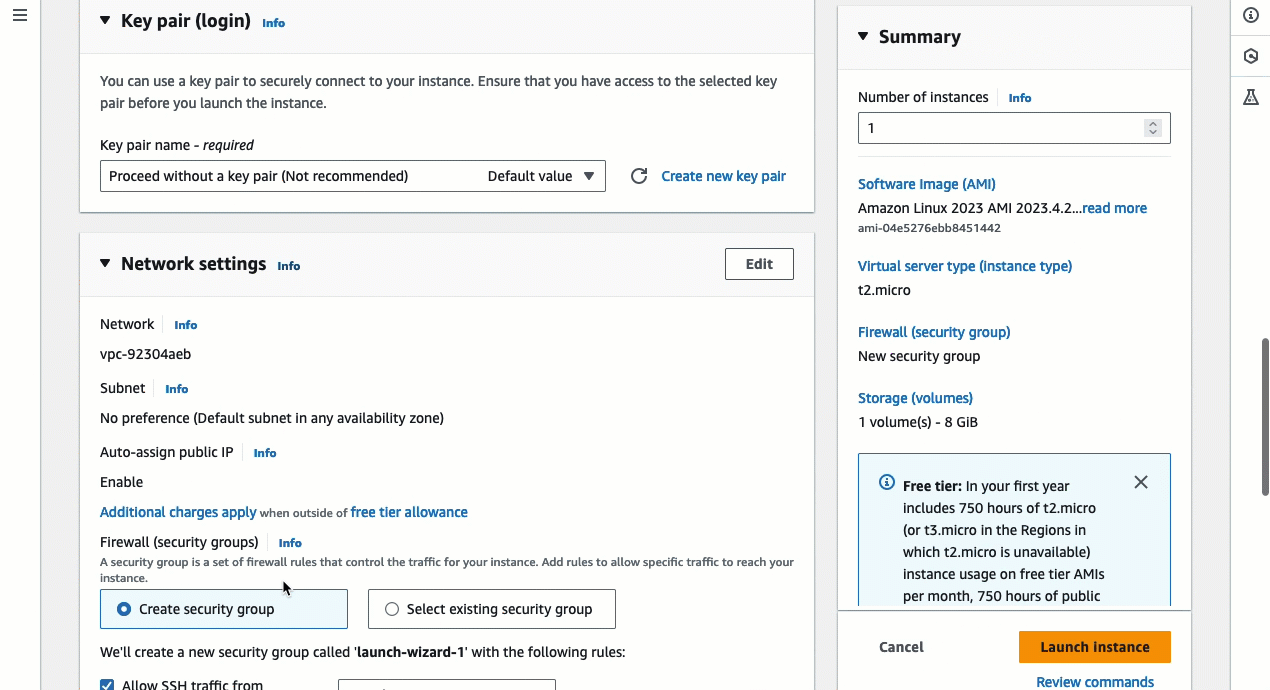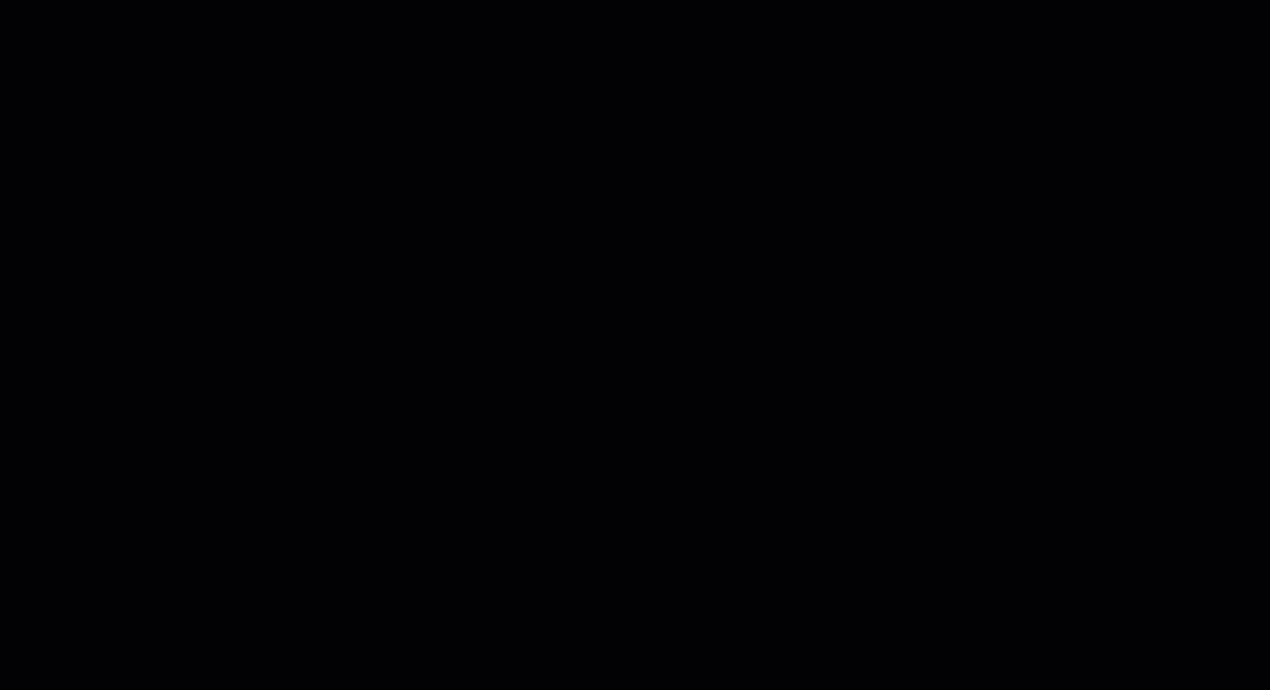
Di bawah Aplikasi dan Gambar OS (Gambar Mesin Amazon), pilih Mulai Cepat. Amazon Linux dipilih secara default. Di bawah Amazon Machine Image (AMI), Amazon Linux 2023 AMI dipilih secara default. Pertahankan pilihan default untuk tugas ini.
-
Di bawah Jenis Inst ance, untuk Jenis Inst ance, pertahankan pilihan default, atau pilih jenis instans yang berbeda.
-
Di bawah Pasangan kunci (login), untuk Nama pasangan kunci, pilih L anjutkan tanpa pasangan kunci (Tidak disarankan). Saat Anda menggunakan EC2 Instance Connect untuk menyambung ke instans, EC2 Instance Connect mendorong pasangan kunci ke metadata instans, dan pasangan kunci inilah yang digunakan untuk koneksi.
-
Pada Pengaturan jaringan, lakukan hal berikut:
-
Untuk IP Auto-assign publik, tinggalkan Aktifkan.
catatan
Untuk menggunakan EC2 Instance Connect di konsol Amazon EC2 untuk menyambung ke instans, instans harus memiliki alamat IPv4 atau IPv6 publik.
-
Untuk Firewall (grup keamanan), pilih Pilih grup keamanan yang ada.
-
Di bawah Grup keamanan umum, pilih grup keamanan yang Anda buat sebelumnya.
-
-
Di panel Ringkasan, pilih Luncurkan instans.
Tugas 4: Hubungkan ke instance Anda
Saat Anda terhubung ke sebuah instans menggunakan EC2 Instance Connect, API EC2 Instance Connect mendorong kunci publik SSH ke metadata instans yang tetap bertahan selama 60 detik. Daemon SSH menggunakan AuthorizedKeysCommand dan AuthorizedKeysCommandUser untuk mencari kunci publik dari metadata instance untuk otentikasi, dan menghubungkan Anda ke instance.
Tujuan tugas
Dalam tugas ini, Anda akan terhubung ke instans menggunakan EC2 Instance Connect di konsol Amazon EC2. Jika Anda menyelesaikan prasyarat Tugas 1, 2, dan 3, koneksi harus berhasil.
Langkah-langkah untuk menyambung ke instance Anda
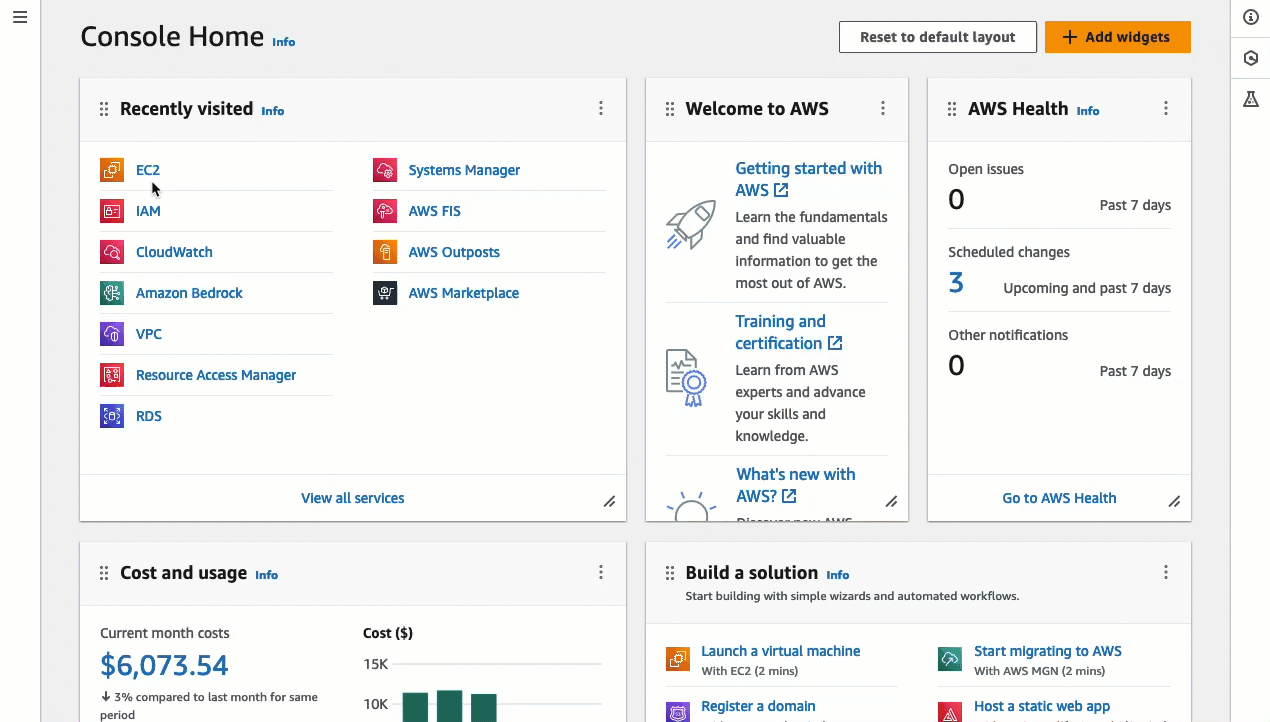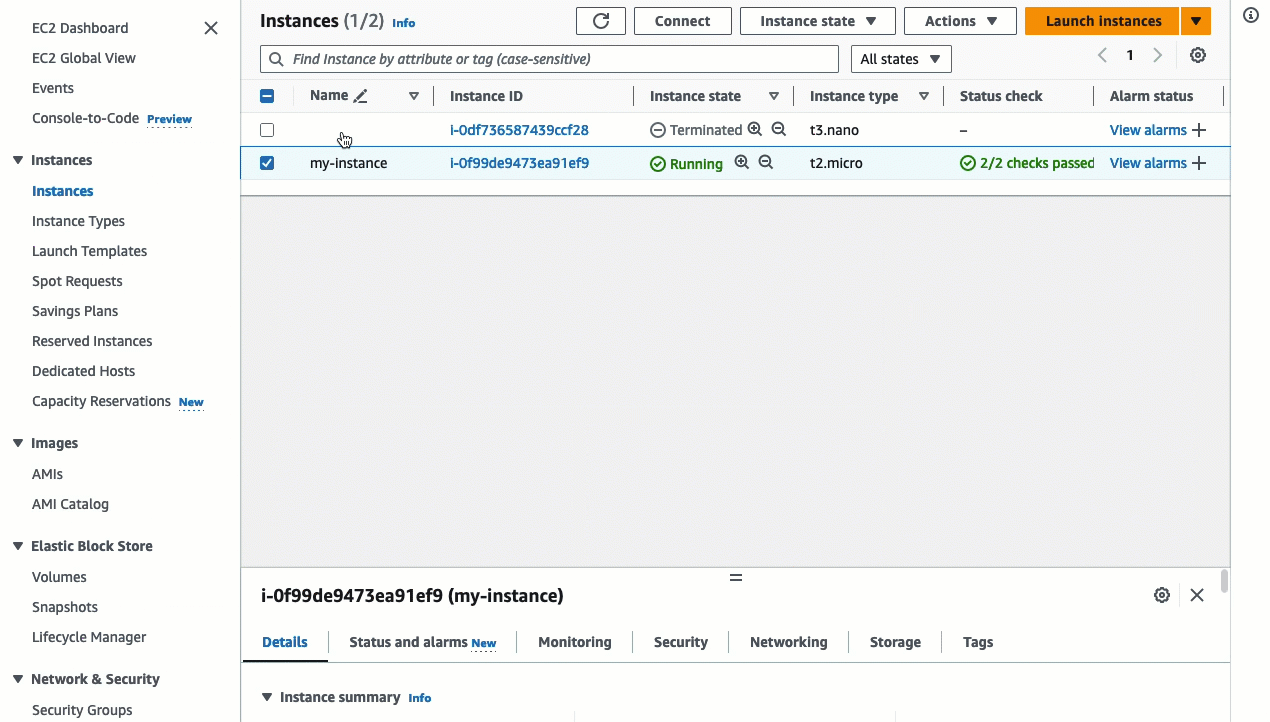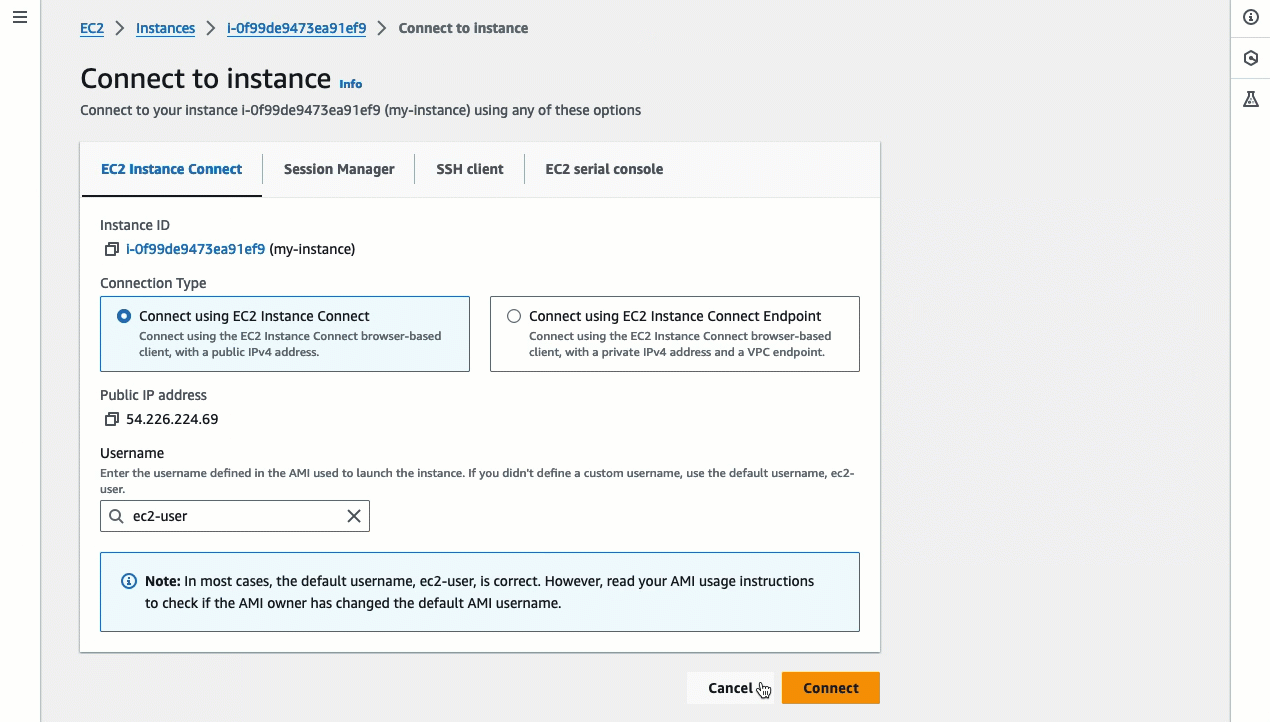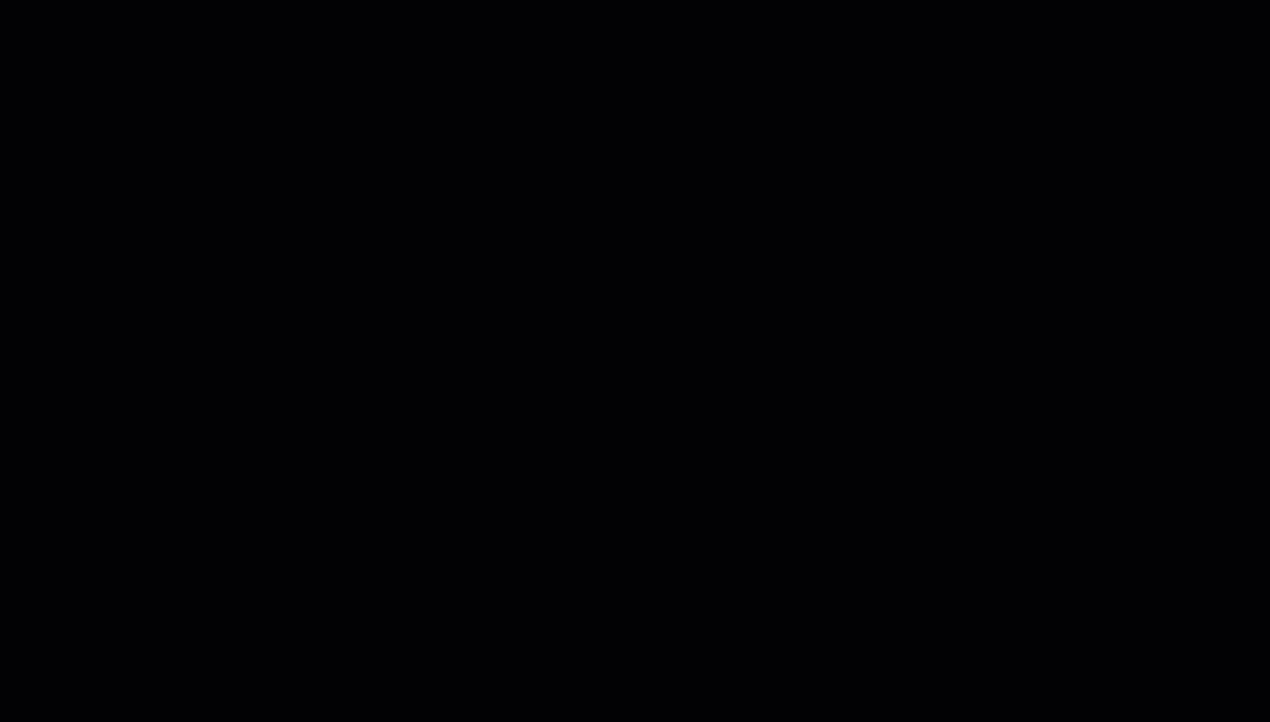
Gunakan langkah-langkah berikut untuk menyambung ke instance Anda. Untuk melihat animasi langkah-langkahnya, lihatMelihat animasi: Sambungkan ke instance Anda.
Untuk menghubungkan instans menggunakan EC2 Instance Connect di konsol Amazon EC2
Buka konsol Amazon EC2 di https://console.aws.amazon.com/ec2/
. -
Di bilah navigasi di bagian atas layar, Wil AWS ayah saat ini ditampilkan (misalnya, Irlandia). Pilih Wilayah tempat instance Anda berada.
-
Di panel navigasi, pilih Instans.
-
Pilih instance Anda dan pilih Hubun gkan.
-
Pilih tab EC2 Instance Connect.
-
Pilih Hubungkan menggunakan IP Publik.
-
Pilih Hubungkan.
Jendela terminal terbuka di browser, dan Anda terhubung ke instance Anda.