Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Bagaimana AWS Config Bekerja
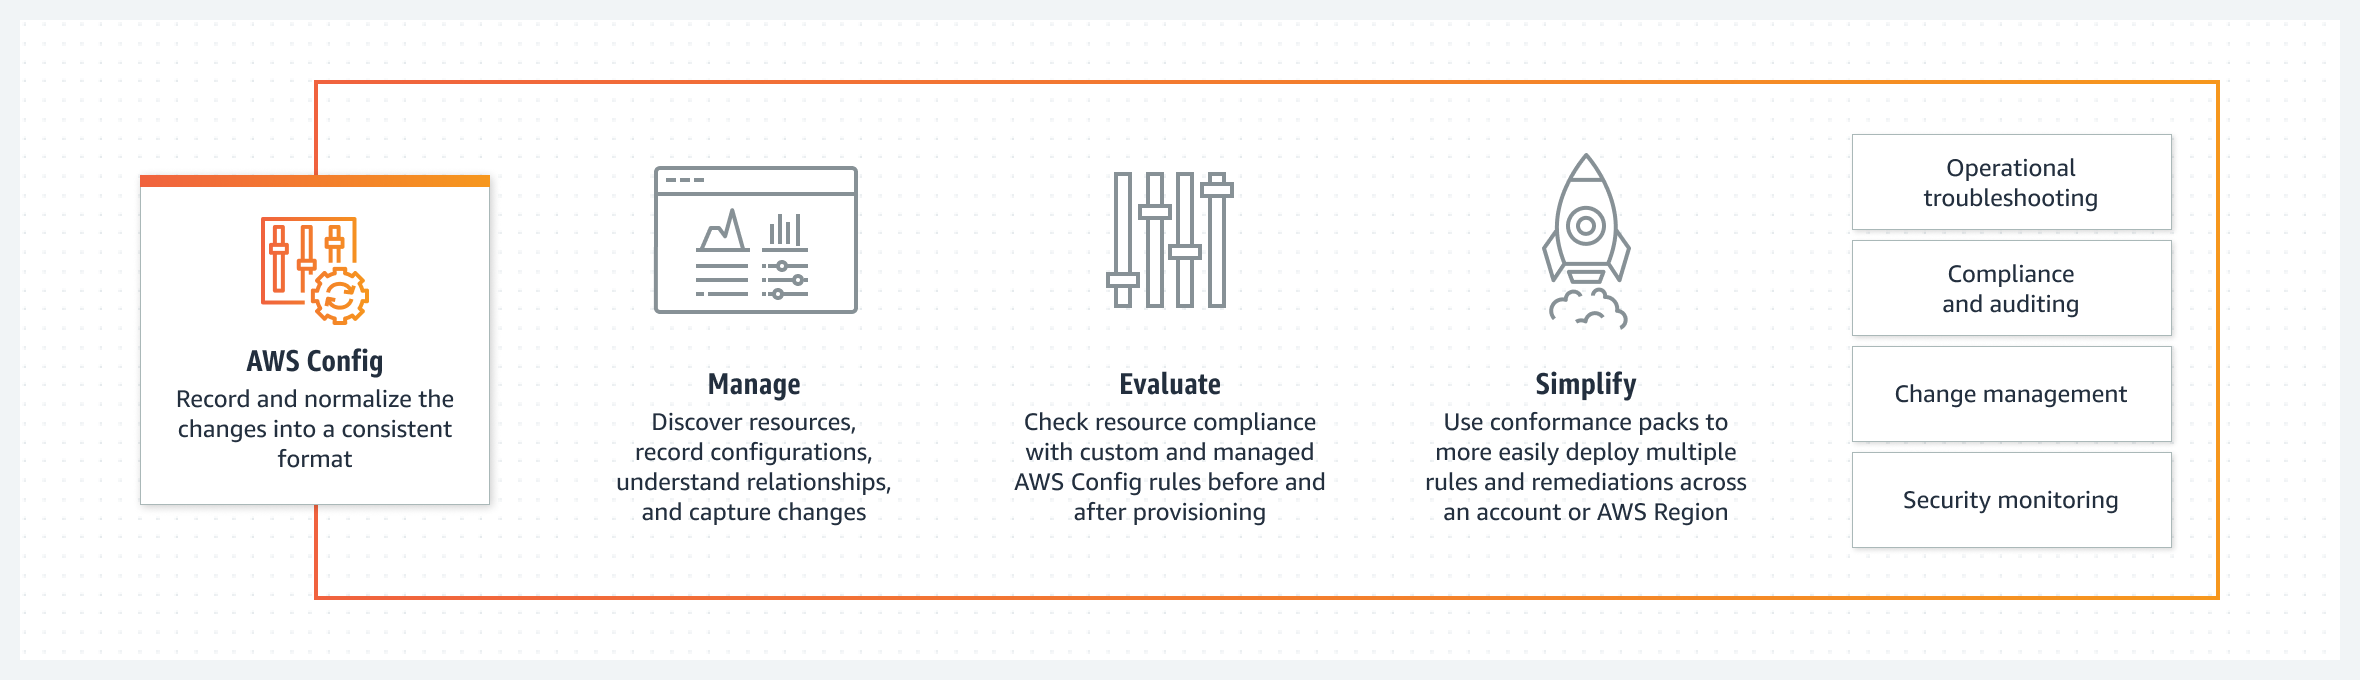
AWS Config memberikan tampilan terperinci tentang konfigurasi sumber AWS daya di AWS akun Anda. Ini mencakup bagaimana sumber daya terkait satu sama lain dan bagaimana sumber daya tersebut dikonfigurasi di masa lalu sehingga Anda dapat melihat bagaimana konfigurasi dan hubungan berubah dari waktu ke waktu.
Sumber AWS daya adalah entitas yang dapat Anda gunakan AWS, seperti instans Amazon Elastic Compute Cloud (EC2), volume Amazon Elastic Block Store (EBS), grup keamanan, atau Amazon Virtual Private Cloud (VPC). Untuk daftar lengkap AWS sumber daya yang didukung oleh AWS Config, lihatJenis Sumber Daya yang Didukung untuk AWS Config.
Penemuan Sumber Daya
Saat Anda menghidup AWS Config kan, pertama kali menemukan AWS sumber daya yang didukung yang ada di akun Anda dan menghasilkan item konfigurasi untuk setiap sumber daya.
AWS Config juga menghasilkan item konfigurasi ketika konfigurasi sumber daya berubah, dan menyimpan catatan historis item konfigurasi sumber daya Anda sejak Anda memulai perekam konfigurasi. Secara default, AWS Config membuat item konfigurasi untuk setiap sumber daya yang didukung di wilayah tersebut. Jika Anda tidak AWS Config ingin membuat item konfigurasi untuk semua sumber daya yang didukung, Anda dapat menentukan jenis sumber daya yang ingin dilacak.
Sebelum menentukan jenis sumber daya AWS Config untuk dilacak, periksa C akupan Sumber Daya berdasarkan Ketersediaan Wilayah untuk melihat apakah jenis sumber daya didukung di Wil AWS ayah tempat Anda menyiapkan AWS Config. Jika jenis sumber daya didukung oleh AWS Config setidaknya satu Wilayah, Anda dapat mengaktifkan perekaman jenis sumber daya tersebut di semua Wilayah yang didukung oleh AWS Config, bahkan jika jenis sumber daya yang ditentukan tidak didukung Wil AWS ayah tempat Anda menyiapkan AWS Config.
Pelacakan Sumber Daya
AWS Config melacak semua perubahan pada sumber daya Anda dengan memanggil Panggilan Deskripsikan atau Daftar API untuk setiap sumber daya di akun Anda. Layanan menggunakan panggilan API yang sama untuk menangkap detail konfigurasi untuk semua sumber daya terkait.
Misalnya, menghapus aturan keluar dari grup keamanan VPC menyebabkan panggilan Descri AWS Config be API dipanggil pada grup keamanan. AWS Config kemudian memanggil panggilan Describe API pada semua instance yang terkait dengan grup keamanan. Konfigurasi terbaru dari grup keamanan (sumber daya) dan setiap instans (sumber daya terkait) dicatat sebagai item konfigurasi dan dikirimkan dalam aliran konfigurasi ke bucket Amazon Simple Storage Service (Amazon S3).
AWS Config juga melacak perubahan konfigurasi yang tidak diprakarsai oleh API. AWS Config memeriksa konfigurasi sumber daya secara berkala dan menghasilkan item konfigurasi untuk konfigurasi yang telah berubah.
Jika Anda menggunakan AWS Config aturan, AWS Config terus mengevaluasi konfigurasi AWS sumber daya Anda untuk pengaturan yang diinginkan. Tergantung pada aturan, AWS Config akan mengevaluasi sumber daya Anda baik sebagai respons terhadap perubahan konfigurasi atau secara berkala. Setiap aturan dikaitkan dengan AWS Lambda fungsi, yang berisi logika evaluasi untuk aturan. Saat AWS Config mengevaluasi sumber daya Anda, ia memanggil fungsi aturan. AWS Lambda Fungsi mengembalikan status kepatuhan sumber daya yang dievaluasi. Jika sumber daya melanggar ketentuan aturan, tandai AWS Config sumber daya dan aturan sebagai tidak sesuai. Saat status kepatuhan sumber daya berubah, AWS Config mengirimkan pemberitahuan ke topik Amazon SNS Anda.
Pengiriman Item Konfigurasi
AWS Config dapat mengirimkan item konfigurasi melalui salah satu saluran berikut:
Bucket Amazon S3
AWS Config melacak perubahan dalam konfigurasi sumber AWS daya Anda, dan secara teratur mengirimkan detail konfigurasi yang diperbarui ke bucket Amazon S3 yang Anda tentukan. Untuk setiap jenis sumber daya yang AWS Config merekam, ia mengirimkan file riwayat konfigurasi setiap enam jam. Setiap file riwayat konfigurasi berisi detail tentang sumber daya yang berubah dalam periode enam jam tersebut. Setiap file menyertakan sumber daya dari satu jenis, seperti instans Amazon EC2 atau volume Amazon EBS. Jika tidak ada perubahan konfigurasi yang terjadi, AWS Config tidak mengirim file.
AWS Config mengirimkan snapshot konfigurasi ke bucket Amazon S3 Anda saat Anda menggunakan perintah deliver-config-snapshot dengan AWS CLI, atau saat Anda menggunakan tindakan dengan API. DeliverConfigSnapshot AWS Config Snapshot konfigurasi berisi detail konfigurasi untuk semua sumber daya yang AWS Config merekam di Anda Akun AWS. File riwayat konfigurasi dan snapshot konfigurasi dalam format JSON.
catatan
AWS Config hanya mengirimkan file riwayat konfigurasi dan snapshot konfigurasi ke bucket S3 yang ditentukan; AWS Config tidak mengubah kebijakan siklus hidup untuk objek di bucket S3. Anda dapat menggunakan kebijakan siklus hidup untuk menentukan apakah Anda ingin menghapus atau mengarsipkan objek ke Amazon Glacier. Untuk informasi selengkapnya, lihat M engelola Konfigurasi Siklus Hidup di Panduan Pengguna Layanan Penyimpanan Sederhana Amazon. Anda juga dapat melihat posting blog Peng
Topik Amazon SNS
Topik Amazon Simple Notification Service (Amazon SNS) adalah saluran komunikasi yang digunakan Amazon SNS untuk mengirimkan pesan (atau pemberitahuan) ke titik akhir berlangganan seperti alamat email atau klien. Jenis notifikasi Amazon SNS lainnya termasuk pesan notifikasi push ke aplikasi di ponsel, notifikasi Short Message Service (SMS) ke SMS-enabled ponsel dan ponsel pintar, dan permintaan HTTP POST. Untuk hasil terbaik, gunakan Amazon SQS sebagai titik akhir notifikasi untuk topik SNS, lalu proses informasi dalam notifikasi secara terprogram.
AWS Config menggunakan topik Amazon SNS yang Anda tentukan untuk mengirimi Anda pemberitahuan. Jenis notifikasi yang Anda terima ditunjukkan oleh nilai messageType kunci di badan pesan, seperti pada contoh berikut:
"messageType": "ConfigurationHistoryDeliveryCompleted"
Pemberitahuan dapat berupa salah satu jenis pesan berikut.
| Jenis pesan | Deskripsi |
|---|---|
| ComplianceChangeNotification | Jenis kepatuhan sumber daya yang AWS Config mengevaluasi telah berubah. Jenis kepatuhan menunjukkan apakah sumber daya sesuai dengan AWS Config aturan tertentu, dan diwakili oleh ComplianceType kunci dalam pesan. Pesan termasuk newEvaluationResult dan oldEvaluationResult objek untuk perbandingan. |
| ConfigRulesEvaluationStarted | AWS Config mulai mengevaluasi aturan Anda terhadap sumber daya yang ditentukan. |
| ConfigurationSnapshotDeliveryStarted | AWS Config mulai mengirimkan snapshot konfigurasi ke bucket Amazon S3 Anda. Nama bucket Amazon S3 disediakan untuk s3Bucket kunci dalam pesan. |
| ConfigurationSnapshotDeliveryCompleted | AWS Config berhasil mengirimkan snapshot konfigurasi ke bucket Amazon S3 Anda. |
| ConfigurationSnapshotDeliveryFailed | AWS Config gagal mengirimkan snapshot konfigurasi ke bucket Amazon S3 Anda. |
| ConfigurationHistoryDeliveryCompleted | AWS Config berhasil mengirimkan riwayat konfigurasi ke bucket Amazon S3 Anda. |
| ConfigurationItemChangeNotification | Sumber daya telah dibuat, dihapus, atau diubah dalam konfigurasi. Pesan ini menyertakan detail item konfigurasi yang AWS Config dibuat untuk perubahan ini, dan itu termasuk jenis perubahan. Pemberitahuan ini dikirimkan dalam beberapa menit setelah perubahan dan secara kolektif dikenal sebagai aliran konfigurasi. |
| OversizedConfigurationItemChangeNotification | Jenis pesan ini dikirimkan ketika pemberitahuan perubahan item konfigurasi melebihi ukuran maksimum yang diizinkan oleh Amazon SNS. Pesan tersebut mencakup ringkasan item konfigurasi. Dengan pengecualian pesan SMS, pesan Amazon SNS dapat berisi hingga 256 KB data teks, termasuk XML, JSON, dan teks yang tidak diformat. Anda dapat melihat notifikasi lengkap di lokasi bucket Amazon S3 yang ditentukan. |
| OversizedConfigurationItemChangeDeliveryFailed | AWS Config gagal mengirimkan pemberitahuan perubahan item konfigurasi yang terlalu besar ke bucket Amazon S3 Anda. |
Misalnya pemberitahuan, lihatPemberitahuan yang AWS Config Mengirim ke topik Amazon SNS. Untuk informasi selengkapnya tentang Amazon SNS, lihat Panduan Developer Amazon Simple Notification Service.
catatan
Mengapa saya tidak dapat melihat perubahan konfigurasi terbaru saya?
AWS Config biasanya merekam perubahan konfigurasi ke sumber daya Anda segera setelah perubahan terdeteksi, atau pada frekuensi yang Anda tentukan. Namun, ini berdasarkan upaya terbaik dan kadang-kadang bisa memakan waktu lebih lama. Jika masalah berlanjut setelah beberapa saat, hubungi Dukungan
Kontrol Akses ke AWS Config
AWS Identity and Access Management adalah layanan web yang memungkinkan pelanggan Amazon Web Services (AWS) untuk mengelola pengguna dan izin pengguna.
Untuk memberikan akses dan menambahkan izin bagi pengguna, grup, atau peran Anda:
-
Pengguna dan grup di AWS IAM Identity Center:
Buat rangkaian izin. Ikuti instruksi di Buat rangkaian izin dalam Panduan Pengguna AWS IAM Identity Center .
-
Pengguna yang dikelola di IAM melalui penyedia identitas:
Buat peran untuk federasi identitas. Ikuti instruksi dalam Buat peran untuk penyedia identitas pihak ketiga (federasi) dalam Panduan Pengguna IAM.
-
Pengguna IAM:
-
Buat peran yang dapat diambil pengguna Anda. Ikuti instruksi dalam Buat peran untuk pengguna IAM dalam Panduan Pengguna IAM.
-
(Tidak disarankan) Lampirkan kebijakan langsung ke pengguna atau tambahkan pengguna ke grup pengguna. Ikuti petunjuk dalam Menambahkan izin ke pengguna (konsol) dalam Panduan Pengguna IAM.
-
