Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Detail aktivitas untuk volume panggilan API Keseluruhan
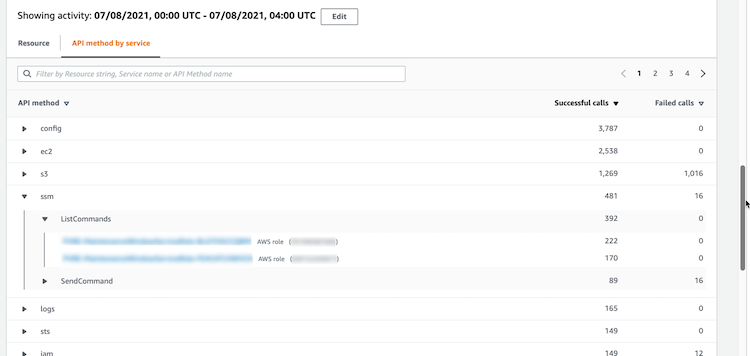
Detail aktivitas untuk volume panggilan API Kesel uruhan menunjukkan panggilan API yang dikeluarkan selama rentang waktu yang dipilih.
Untuk menampilkan detail aktivitas untuk satu interval waktu, pilih interval waktu pada grafik.
Untuk menampilkan detail aktivitas untuk waktu cakupan saat ini, pilih Tampilkan detail untuk waktu cakupan.
Perhatikan bahwa Detective mulai menyimpan dan menampilkan nama layanan untuk panggilan API mulai 14 Juli 2021. Tanggal itu disorot pada timeline panel profil. Untuk aktivitas yang terjadi sebelum tanggal tersebut, nama layanan adalah Layanan tidak dikenal.
Konten detail aktivitas (pengguna, peran, akun, sesi peran, instans EC2, bucket S3)
Untuk pengguna IAM, peran IAM, akun, sesi peran, instans EC2, dan bucket S3, detail aktivitas berisi informasi berikut:
-
Setiap tab menyediakan informasi tentang kumpulan panggilan API yang dikeluarkan selama rentang waktu yang dipilih.
Untuk bucket S3, informasi mencerminkan panggilan API yang dilakukan ke bucket S3.
Panggilan API dikelompokkan berdasarkan layanan yang memanggilnya. Untuk bucket S3, layanannya selalu Amazon S3. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
-
Untuk setiap entri, detail aktivitas menunjukkan jumlah panggilan yang berhasil dan gagal. Tab alamat IP yang diamati juga menunjukkan lokasi setiap alamat IP.
-
Setiap entri menunjukkan informasi tentang siapa yang melakukan panggilan. Untuk akun, detail aktivitas mengidentifikasi pengguna atau peran. Untuk peran, detail aktivitas mengidentifikasi sesi peran. Untuk pengguna dan sesi peran, detail aktivitas mengidentifikasi pengenal kunci akses (AKID).
Perhatikan bahwa mulai 14 Juli 2021, untuk profil akun, detail aktivitas menunjukkan pengguna atau peran, bukan AKID. Untuk profil peran, detail aktivitas menunjukkan sesi peran alih-alih AKID. Untuk aktivitas yang terjadi sebelum 14 Juli 2021, penelepon terdaftar sebagai Sumber daya Tidak dikenal.
Detail aktivitas berisi tab berikut:
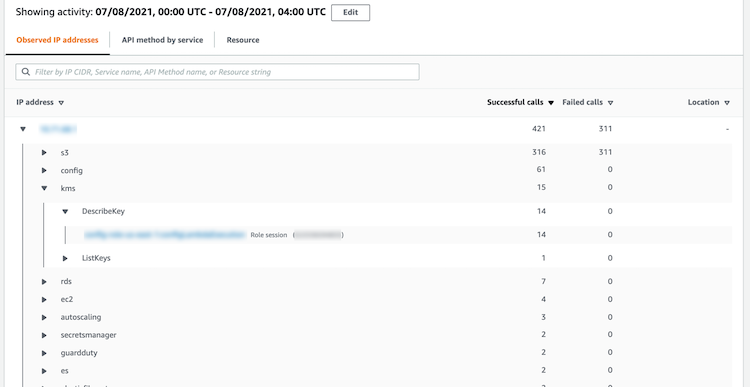
- Alamat IP yang diamati
-
Awalnya menampilkan daftar alamat IP yang digunakan untuk mengeluarkan panggilan API.
Anda dapat memperluas setiap alamat IP untuk menampilkan daftar panggilan API yang dikeluarkan dari alamat IP tersebut. Panggilan API dikelompokkan berdasarkan layanan yang memanggilnya. Untuk bucket S3, layanannya selalu Amazon S3. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
Anda kemudian dapat memperluas setiap panggilan API untuk menampilkan daftar pemanggil dari alamat IP tersebut. Tergantung pada profilnya, pemanggil mungkin pengguna, peran, sesi peran, atau AKID.
- Metode API berdasarkan layanan
-
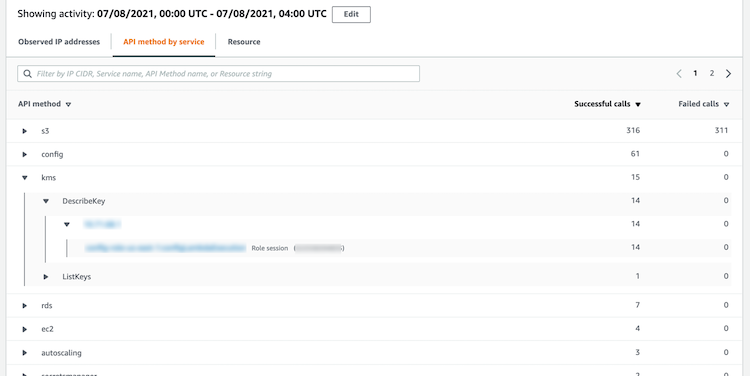
Awalnya menampilkan daftar panggilan API yang dikeluarkan. Panggilan API dikelompokkan berdasarkan layanan yang mengeluarkan panggilan. Untuk bucket S3, layanannya selalu Amazon S3. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
Anda dapat memperluas setiap metode API untuk menampilkan daftar alamat IP dari mana panggilan dikeluarkan.
Anda kemudian dapat memperluas setiap alamat IP untuk menampilkan daftar AKID yang mengeluarkan panggilan API dari alamat IP tersebut.
- Sumber Daya atau ID Kunci Akses
-
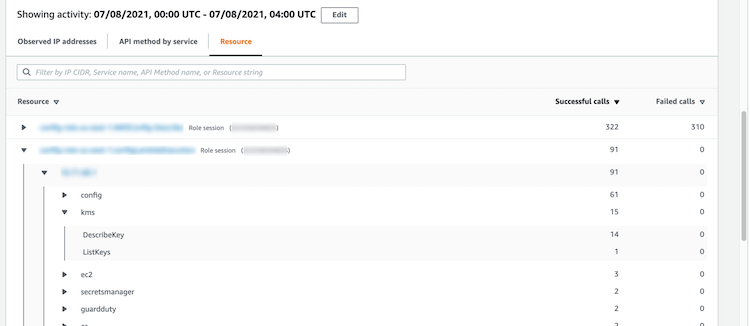
Awalnya menampilkan daftar pengguna, peran, sesi peran, atau AKID yang digunakan untuk mengeluarkan panggilan API.
Anda dapat memperluas setiap pemanggil untuk menampilkan daftar alamat IP dari mana pemanggil mengeluarkan panggilan API.
Anda kemudian dapat memperluas setiap alamat IP untuk menampilkan daftar panggilan API yang dikeluarkan dari alamat IP tersebut oleh pemanggil itu. Panggilan API dikelompokkan berdasarkan layanan yang mengeluarkan panggilan. Untuk bucket S3, layanannya selalu Amazon S3. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
Konten detail aktivitas (alamat IP)
Untuk alamat IP, detail aktivitas berisi informasi berikut:
-
Setiap tab menyediakan informasi tentang kumpulan panggilan API yang dikeluarkan selama rentang waktu yang dipilih. Panggilan API dikelompokkan berdasarkan layanan yang mengeluarkan panggilan. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
-
Untuk setiap entri, detail aktivitas menunjukkan jumlah panggilan yang berhasil dan gagal.
Detail aktivitas berisi tab berikut:
- Sumber daya
-
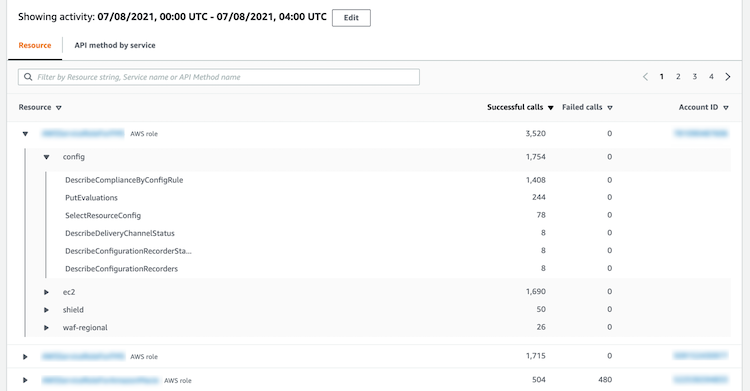
Awalnya menampilkan daftar sumber daya yang mengeluarkan panggilan API dari alamat IP.
Untuk setiap sumber daya, daftar mencakup nama sumber daya, jenis, dan AWS akun.
Anda dapat memperluas setiap sumber daya untuk menampilkan daftar panggilan API yang dikeluarkan sumber daya dari alamat IP. Panggilan API dikelompokkan berdasarkan layanan yang mengeluarkan panggilan. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
- Metode API berdasarkan layanan
-
Awalnya menampilkan daftar panggilan API yang dikeluarkan. Panggilan API dikelompokkan berdasarkan layanan yang mengeluarkan panggilan. Jika Detektif tidak dapat menentukan layanan yang mengeluarkan panggilan, panggilan tersebut terdaftar di bawah Layanan Tidak Dikenal.
Anda dapat memperluas setiap panggilan API untuk menampilkan daftar sumber daya yang mengeluarkan panggilan API dari alamat IP selama periode waktu yang dipilih.
Menyortir detail aktivitas
Anda dapat mengurutkan detail aktivitas berdasarkan kolom daftar mana pun.
Saat Anda mengurutkan menggunakan kolom pertama, hanya daftar tingkat atas yang diurutkan. Daftar tingkat yang lebih rendah selalu diurutkan berdasarkan jumlah panggilan API yang berhasil.
Memfilter detail aktivitas
Anda dapat menggunakan opsi pemfilteran untuk fokus pada subset atau aspek tertentu dari aktivitas yang diwakili dalam detail aktivitas.
Pada semua tab, Anda dapat memfilter daftar dengan salah satu nilai di kolom pertama.
Untuk menambahkan filter
-
Pilih kotak filter.
-
Dari Properti, pilih properti yang akan digunakan untuk pemfilteran.
-
Berikan nilai yang akan digunakan untuk penyaringan. Filter mendukung nilai parsional. Misalnya, saat Anda memfilter berdasarkan metode API, jika Anda memfilter berdasarkan
Instance, hasilnya menyertakan operasi API apa pun yangInstanceada dalam namanya. Jadi keduanyaListInstanceAssociationsdanUpdateInstanceInformationakan cocok.Untuk nama layanan, metode API, dan alamat IP, Anda dapat menentukan nilai atau memilih filter bawaan.
Untuk substring API Umum, pilih substring yang mewakili jenis operasi, seperti,
ListCreate, atau.DeleteSetiap nama metode API dimulai dengan tipe operasi.Untuk pola CIDR, Anda dapat memilih untuk hanya menyertakan alamat IP publik, alamat IP pribadi, atau alamat IP yang cocok dengan pola CIDR tertentu.
-
Pilih opsi Boolean
ResourceatauService: Berisi atau! : Tidak mengandung; atauAPI methodatauIP address= Sama dengan atau! : Tidak sama dengan mengatur filter.
Untuk menghapus filter, pilih ikon x di sudut kanan atas.
Untuk menghapus semua filter, pilih H apus filter.
Memilih rentang waktu untuk detail aktivitas
Saat pertama kali menampilkan detail aktivitas, rentang waktu adalah waktu cakupan atau interval waktu yang dipilih. Anda dapat mengubah rentang waktu untuk detail aktivitas.
Untuk mengubah rentang waktu untuk detail aktivitas
-
Pilih Edit.
-
Pada jendela Edit waktu, pilih waktu mulai dan akhir yang akan digunakan.
Untuk mengatur jendela waktu ke waktu cakupan default untuk profil, pilih Setel ke waktu cakupan default.
-
Pilih Perbarui jendela waktu.
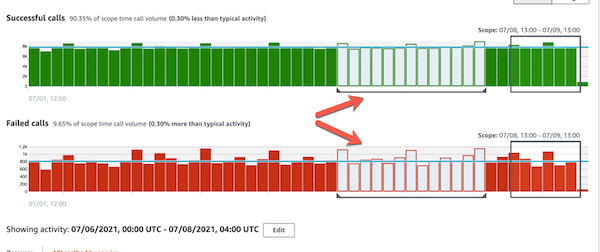
Rentang waktu untuk detail aktivitas disorot pada bagan panel profil.
Mengkueri log mentah
Amazon Detective terintegrasi dengan Amazon Security Lake, yang berarti Anda dapat menanyakan dan mengambil data log mentah yang disimpan oleh Security Lake. Untuk detail lebih lanjut tentang integrasi ini, lihatIntegrasi Detektif Amazon dengan Amazon Security Lake.
Dengan menggunakan integrasi ini, Anda dapat mengumpulkan dan menanyakan log dan peristiwa dari sumber-sumber berikut yang didukung oleh Security Lake secara asli.
-
AWS CloudTrail acara manajemen versi 1.0 dan setelahnya
-
Amazon Virtual Private Cloud (Amazon VPC) Flow Log versi 1.0 dan setelahnya
-
Layanan Amazon Elastic Kubernetes (Amazon EKS) Log Audit versi 2.0
catatan
Tidak ada biaya tambahan untuk menanyakan log data mentah di Detective. Biaya penggunaan untuk AWS Layanan lain, termasuk Amazon Athena, masih berlaku dengan tarif yang dipublikasikan.
Untuk menanyakan log mentah
-
Pilih detail tampilan untuk waktu cakupan.
-
Dari sini, Anda dapat mulai Ku eri log mentah.
-
Di tabel pratinjau log mentah, Anda dapat melihat log dan peristiwa yang diambil dengan menanyakan data dari Security Lake. Untuk detail lebih lanjut tentang log peristiwa mentah, Anda dapat melihat data yang ditampilkan di Amazon Athena.
Dari tabel log mentah kueri, Anda dapat Mem batalkan permintaan kueri, Melihat hasil di Amazon Athena, dan Unduh hasil sebagai file nilai yang dipisahkan koma (.csv).
Jika Anda melihat log di Detective, tetapi kueri tidak menghasilkan hasil, itu bisa terjadi karena alasan berikut.
-
Log mentah mungkin tersedia di Detective sebelum muncul di tabel log Security Lake. Coba lagi nanti.
-
Log mungkin hilang dari Danau Keamanan. Jika Anda menunggu untuk jangka waktu yang lama, ini menunjukkan bahwa log hilang dari Security Lake. Hubungi administrator Security Lake Anda untuk menyelesaikan masalah.
