Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Melaksanakan AWS.DeactivateUser operasi
Ikhtisar penonaktifan pengguna
Penonaktifan token akses pengguna yang disediakan diperlukan ketika pelanggan menghapus akun AWS pelanggan mereka; atau ketika pengguna akhir ingin memutuskan tautan akun mereka di sistem dari sistem AWS pelanggan. Dalam kedua kasus penggunaan integrasi terkelola perlu memfasilitasi alur kerja ini menggunakan konektor C2C.
Gambar di bawah ini menggambarkan delinking akun pengguna akhir dari sistem
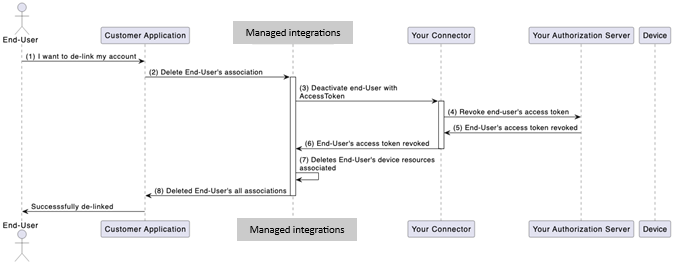
Alur kerja penonaktifan pengguna
-
Pengguna memulai proses delinking antara akun AWS pelanggan dan server otorisasi pihak ketiga yang terkait dengan konektor C2C.
-
Pelanggan memulai penghapusan asosiasi pengguna melalui integrasi terkelola untuk AWS IoT Device Management.
-
Integrasi Terkelola memulai proses penonaktifan melalui permintaan ke konektor Anda menggunakan antarmuka operasi.
AWS.DeactivateUser-
Untuk OAuth 2.0, token akses pengguna disertakan dalam header. Untuk Otorisasi Umum, AWS Secrets Manager referensi disertakan dalam header.
-
-
Konektor C2C Anda menerima permintaan dan melakukan langkah-langkah penonaktifan yang diperlukan. Untuk OAuth 2.0, ini termasuk memanggil server otorisasi Anda untuk mencabut token dan akses apa pun yang disediakannya. Untuk Otorisasi Umum, ini mungkin termasuk operasi pembersihan atau memberi tahu platform pihak ketiga Anda.
-
Misalnya, peristiwa dari akun pengguna yang tidak ditautkan seharusnya tidak lagi dikirim ke Integrasi Terkelola setelah dilakukan.
AWS.DeactivateUser
-
-
Server otorisasi atau platform pihak ketiga Anda memproses penonaktifan dan mengirimkan respons kembali ke konektor C2C Anda.
-
Konektor C2C Anda mengirimkan integrasi terkelola untuk AWS IoT Device Management ACK yang penonaktifan telah diproses.
-
Integrasi Terkelola menghapus semua sumber daya yang dimiliki oleh pengguna akhir yang terkait dengan server sumber daya Anda.
-
Integrasi Terkelola mengirimkan ACK ke pelanggan, yang menyatakan semua asosiasi yang berkaitan dengan sistem Anda dihapus.
-
Pelanggan memberi tahu pengguna akhir bahwa akun mereka telah dibatalkan tautannya dari platform Anda.
AWS.DeactivateUser Persyaratan
Persyaratan berikut harus dipenuhi agar konektor C2C Anda berhasil menangani penonaktifan pengguna:
-
Penanganan Permintaan: Fungsi Lambda konektor C2C menerima pesan permintaan dari integrasi terkelola untuk menangani operasi.
AWS.DeactivateUser -
Pencabutan Token/Pembersihan:
-
Untuk OAuth 2.0: Konektor C2C harus mencabut token OAuth 2.0 yang disediakan dan token penyegaran yang sesuai dari pengguna dalam server otorisasi Anda.
-
Untuk Otorisasi Umum: Konektor C2C harus melakukan langkah-langkah pembersihan atau penonaktifan yang diperlukan oleh platform pihak ketiga Anda.
-
Minta Contoh
Permintaan OAuth 2.0:
Berikut ini adalah contoh AWS.DeactivateUser permintaan yang konektor Anda akan menerima untuk OAuth 2.0:
{
     "header": {
         "auth": {
             "token": "ashriu32yr97feqy7afsaf",
             "type": "OAuth2.0"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
Contoh Otorisasi Umum:
{
     "header": {
         "auth": {
             "secretsManager": {
                 "arn": "arn:aws:secretsmanager:us-east-1:123456789012:secret:my-secret-abc123",
                 "versionId": "EXAMPLE1-90ab-cdef-fedc-ba987EXAMPLE"
             },
             "type": "GeneralAuthorization"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
