Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Siapkan cluster sumber dan target
Sebelum membuat Replicator MSK, Anda perlu menyiapkan cluster sumber dan cluster target. Bagian ini mencakup persyaratan untuk menyiapkan replikasi antara cluster Amazon MSK (Penyediaan atau Tanpa Server).
catatan
MSK Replicator juga mendukung replikasi antara cluster Apache Kafka yang dikelola sendiri dan cluster Amazon MSK Provisioned. Jika Anda bermigrasi dari penerapan Kafka yang dikelola sendiri, lihat Bermigrasi dari cluster Apache Kafka non-MSK ke Amazon MSK Provisioned dan Siapkan prasyarat untuk MSK Replicator dengan cluster Apache Kafka yang dikelola sendiri untuk prasyarat khusus untuk cluster yang dikelola sendiri.
Siapkan cluster sumber
Jika Anda sudah memiliki cluster sumber MSK, pastikan itu memenuhi persyaratan yang dijelaskan di bagian ini. Jika tidak, ikuti langkah-langkah ini untuk membuat cluster sumber MSK Provisioned atau Serverless.
Buat cluster MSK Provisioned atau Serverless dengan kontrol akses IAM diaktifkan di Wilayah sumber. Cluster sumber Anda harus memiliki minimal tiga broker.
Untuk Replikator MSK lintas wilayah, jika sumbernya adalah cluster yang disediakan, konfigurasikan dengan konektivitas pribadi multi-VPC diaktifkan untuk skema kontrol akses IAM. Perhatikan bahwa jenis autentikasi yang tidak diautentikasi tidak didukung saat Multi-VPC dihidupkan. Anda tidak perlu mengaktifkan konektivitas pribadi multi-VPC untuk skema otentikasi lain (MTL atau). SASL/SCRAM Anda dapat mengonfigurasi konektivitas pribadi multi-VPC di detail cluster konsol Set elan jaringan atau dengan API.
UpdateConnectivityLihat Pemilik kluster mengaktifkan Multi-VPC. Jika cluster sumber Anda adalah cluster Tanpa Server MSK, Anda tidak perlu mengaktifkan konektivitas pribadi multi-VPC.Untuk MSK Replicator wilayah yang sama, cluster sumber MSK tidak memerlukan konektivitas pribadi multi-VPC dan cluster masih dapat diakses oleh klien lain menggunakan jenis autentikasi yang tidak diautentikasi.
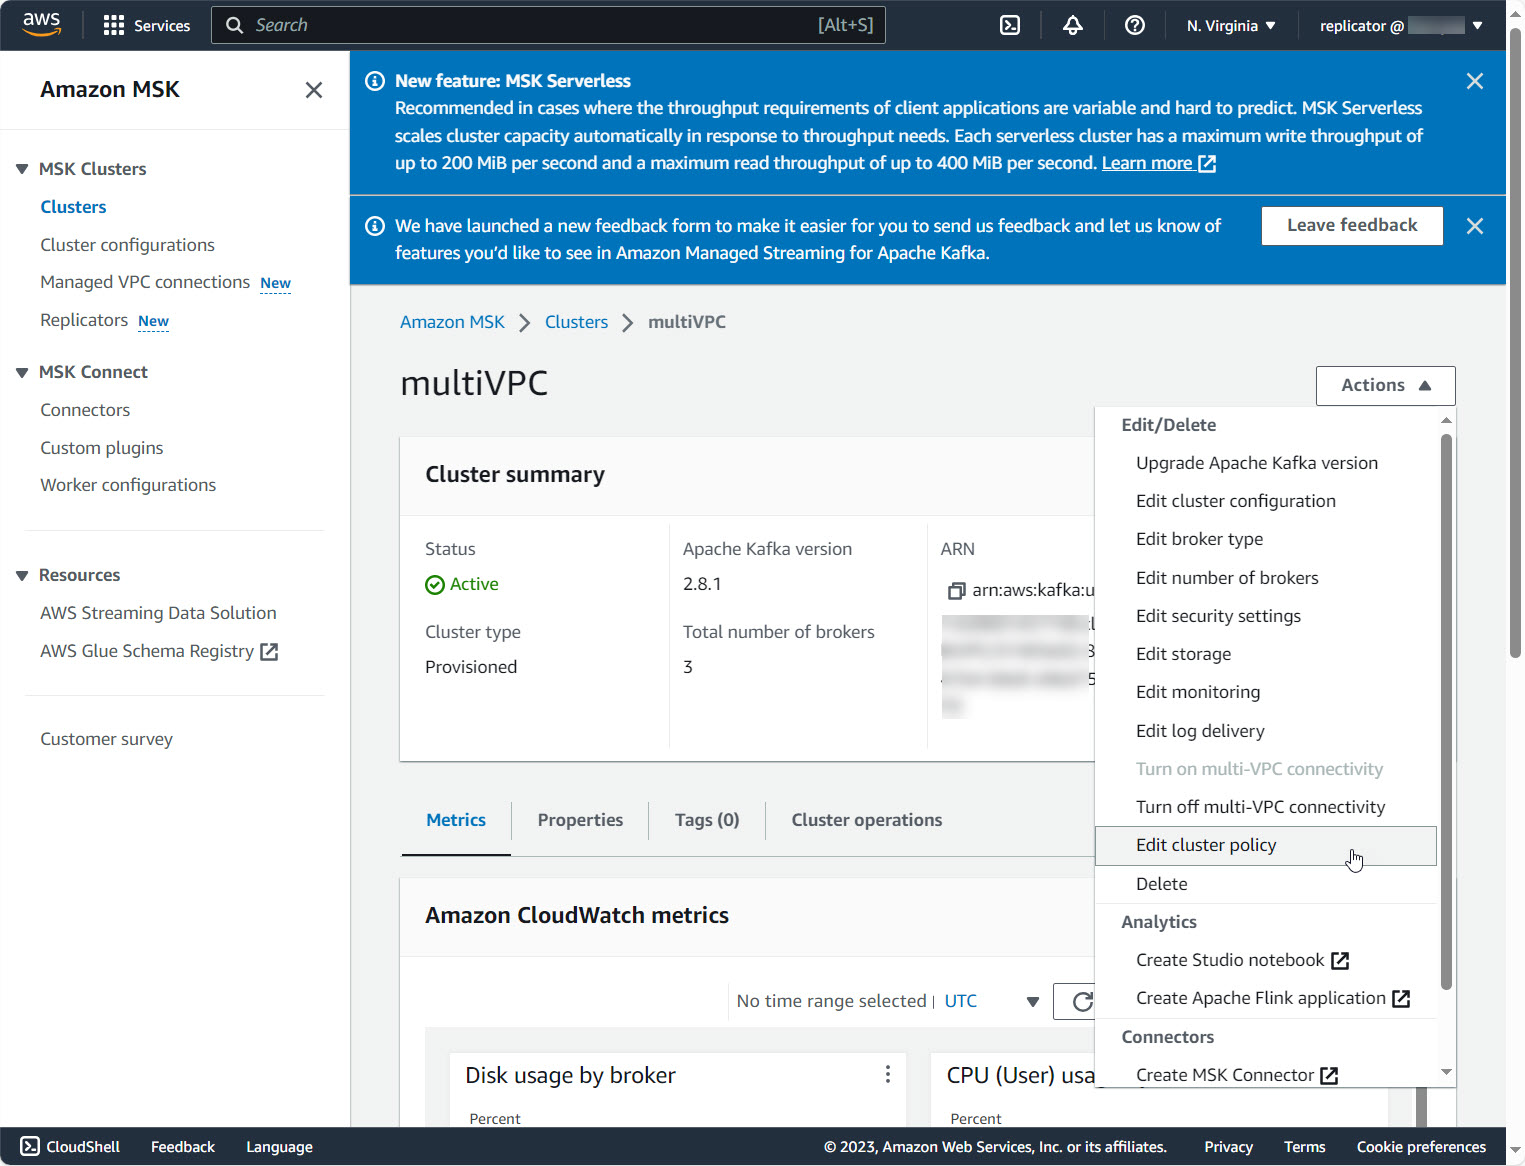
Untuk Replikator MSK lintas wilayah, Anda harus melampirkan kebijakan izin berbasis sumber daya ke cluster sumber. Hal ini memungkinkan MSK untuk terhubung ke cluster ini untuk mereplikasi data. Anda dapat melakukan ini menggunakan prosedur CLI atau AWS Konsol di bawah ini. Lihat juga, kebijakan berbasis sumber daya Amazon MSK. Anda tidak perlu melakukan langkah ini untuk Replikator MSK wilayah yang sama.
Siapkan cluster target
Buat cluster target MSK (Penyediaan atau Tanpa Server) dengan kontrol akses IAM diaktifkan. Cluster target tidak memerlukan konektivitas pribadi multi-VPC. Cluster target dapat berada di Wil AWS ayah yang sama atau Wilayah yang berbeda sebagai cluster sumber. Cluster sumber dan target harus berada di AWS akun yang sama. Cluster target Anda harus memiliki minimal tiga broker.
