Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Mengintegrasikan OpenSearch saluran pipa Amazon Ingestion dengan layanan dan aplikasi lain
Agar berhasil menyerap data ke dalam pipeline Amazon Ing OpenSearch estion, Anda harus mengonfigurasi aplikasi klien Anda (sumber) untuk mengirim data ke titik akhir pipeline. Sumber Anda mungkin klien seperti log Fluent Bit, OpenTelemetry Collector, atau bucket S3 sederhana. Konfigurasi yang tepat berbeda untuk setiap klien.
Perbedaan penting selama konfigurasi sumber (dibandingkan dengan mengirim data langsung ke domain OpenSearch Layanan atau koleksi OpenSearch Tanpa Server) adalah nama AWS layanan (osis) dan titik akhir host, yang harus menjadi titik akhir pipeline.
Membangun titik akhir konsumsi
Untuk menelan data ke dalam pipeline, kirimkan ke titik akhir penyerapan. Untuk menemukan URL penyerapan, navigasikan ke halaman pengaturan Pipeline dan salin URL Ingestion.
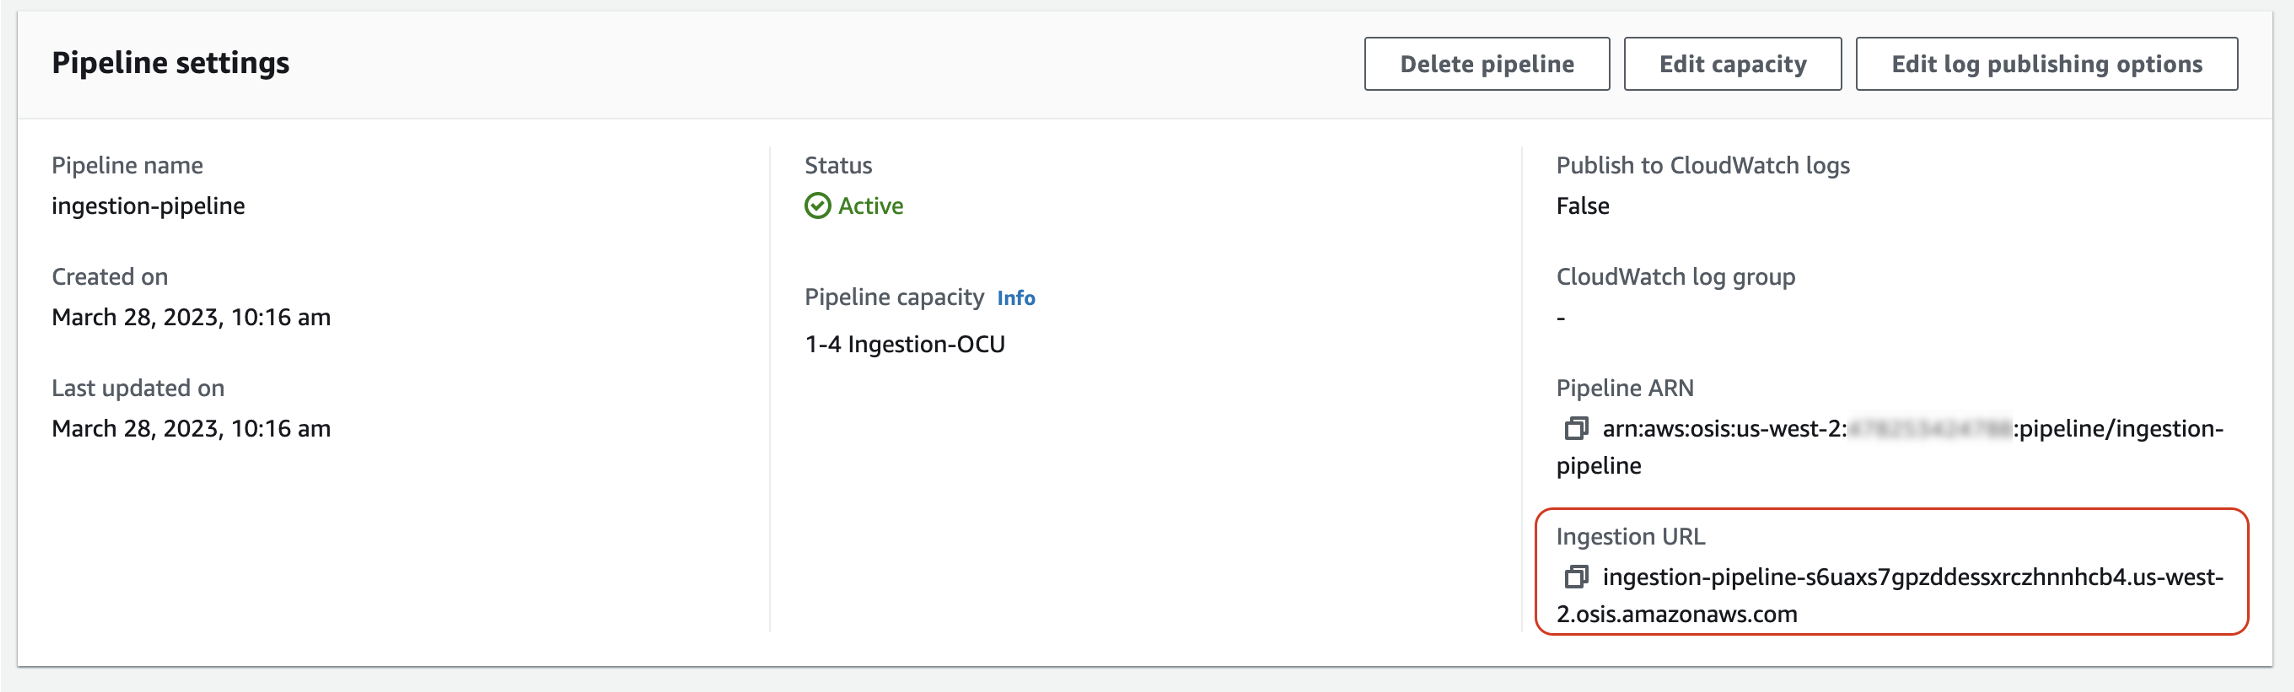
Untuk membangun titik akhir penyerapan penuh untuk sumber berbasis tarik seperti pelacakan oTel
Misalnya, katakanlah konfigurasi pipeline Anda memiliki jalur penyerapan berikut:

Titik akhir penyerapan penuh, yang Anda tentukan dalam konfigurasi klien Anda, akan mengambil format berikut:https://.ingestion-pipeline-abcdefg.us-east-1.osis.amazonaws.com/my/test_path
Membuat peran konsumsi
Semua permintaan untuk Ing OpenSearch estion harus ditandatangani dengan Tanda Tangan Versi 4. Paling tidak, peran yang menandatangani permintaan harus diberikan izin untuk osis:Ingest tindakan tersebut, yang memungkinkannya mengirim data ke pipeline Ing OpenSearch estion.
Misalnya, kebijakan AWS Identity and Access Management (IAM) berikut memungkinkan peran yang sesuai untuk mengirim data ke satu pipeline:
catatan
Untuk menggunakan peran untuk semua pipeline, ganti ARN di Resource elemen dengan wildcard (*).
Menyediakan akses penyerapan lintas akun
catatan
Anda hanya dapat menyediakan akses penyerapan lintas akun untuk pipeline publik, bukan saluran VPC.
Anda mungkin perlu memasukkan data ke dalam pipeline dari yang berbeda Akun AWS, seperti akun yang menampung aplikasi sumber Anda. Jika prinsipal yang menulis ke pipeline berada di akun yang berbeda dari pipeline itu sendiri, Anda perlu mengonfigurasi prinsipal untuk mempercayai peran IAM lain untuk menyerap data ke dalam pipeline.
Untuk mengonfigurasi izin penyerapan lintas akun
-
Buat peran penyerapan dengan
osis:Ingestizin (dijelaskan di bagian sebelumnya) dalam yang Akun AWS sama dengan pipeline. Untuk petunjuk, lihat Membuat peran IAM. -
Lampirkan kebijakan kepercayaan ke peran penyerapan yang memungkinkan prinsipal di akun lain untuk mengasumsikannya:
-
Di akun lain, konfigurasikan aplikasi klien Anda (misalnya, Fluent Bit) untuk mengambil peran penyerapan. Agar ini berfungsi, akun aplikasi harus memberikan izin kepada pengguna aplikasi atau peran untuk mengambil peran penyerapan.
Contoh kebijakan berbasis identitas berikut memungkinkan prinsipal terlampir untuk mengasumsikan
ingestion-roledari akun pipeline:
Aplikasi klien kemudian dapat menggunakan AssumeRole operasi untuk mengasumsikan ingestion-role dan menelan data ke dalam pipeline terkait.
Langkah selanjutnya
Setelah mengekspor data ke pipeline, Anda dapat men anyakan data tersebut dari domain OpenSearch Layanan yang dikonfigurasi sebagai sink untuk pipeline. Sumber daya berikut dapat membantu Anda memulai:
