Pemberitahuan akhir dukungan: Pada 7 Oktober 2026, dukungan AWS akan berakhir untuk AWS Proton. Setelah 7 Oktober 2026, Anda tidak akan lagi dapat mengakses AWS Proton konsol atau AWS Proton sumber daya. Infrastruktur yang Anda gunakan akan tetap utuh. Untuk informasi selengkapnya, lihat Panduan AWS Proton Penghentian Layanan dan Migrasi.
Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Bagaimana AWS Proton infrastruktur penyediaan
AWS Proton dapat menyediakan infrastruktur dengan salah satu dari beberapa cara:
-
AWS-managed provisioning — AWS Proton memanggil mesin penyediaan atas nama Anda. Metode ini hanya mendukung bundel AWS CloudFormation template. Untuk informasi selengkapnya, lihat CloudFormation File iAc.
-
CodeBuild penyedi aan — AWS Proton digunakan AWS CodeBuild untuk menjalankan perintah shell yang Anda berikan. Perintah Anda dapat membaca input yang AWS Proton menyediakan, dan bertanggung jawab untuk penyediaan atau deprovisioning infrastruktur dan menghasilkan nilai keluaran. Bundel template untuk metode ini mencakup perintah Anda dalam file manifes dan program, skrip, atau file lain yang mungkin diperlukan perintah ini.
Sebagai contoh untuk menggunakan penyedi CodeBuild aan, Anda dapat menyertakan kode yang menggunakan AWS sumber daya AWS Cloud Development Kit (AWS CDK) untuk menyediakan, dan manifes yang menginstal CDK dan menjalankan kode CDK Anda.
Untuk informasi selengkapnya, lihat CodeBuild bundel templat penyediaan.
catatan
Anda dapat menggunakan penye CodeBuild diaan dengan lingkungan dan layanan. Saat ini Anda tidak dapat menyediakan komponen dengan cara ini.
-
Self-managed penyedi aan — AWS Proton mengeluarkan pull request (PR) ke repositori yang Anda sediakan, tempat sistem penerapan infrastruktur Anda menjalankan proses penyediaan. Metode ini hanya mendukung bundel template Terraform. Untuk informasi selengkapnya, lihat File Terraform IAc.
AWS Proton menentukan dan menetapkan metode penyediaan untuk setiap lingkungan dan layanan secara terpisah. Saat Anda membuat atau memperbarui lingkungan atau layanan, periksa bundel AWS Proton template yang Anda berikan, dan tentukan metode penyediaan yang ditunjukkan oleh bundel templat. Di tingkat lingkungan, Anda menyediakan parameter yang mungkin diperlukan lingkungan dan layanan potensial untuk metode penyediaannya—AWS Identity and Access Management (IAM), koneksi akun lingkungan, atau repositori infrastruktur.
Pengembang yang menggunakan AWS Proton untuk menyediakan layanan memiliki pengalaman yang sama terlepas dari metode penyediaan. Pengembang tidak perlu mengetahui metode penyediaan dan tidak perlu mengubah apa pun dalam proses penyediaan layanan. Template layanan menetapkan metode penyediaan, dan setiap lingkungan tempat pengembang menerapkan layanan untuk menyediakan parameter yang diperlukan untuk penyediaan instans layanan.
Diagram berikut merangkum beberapa ciri utama dari metode penyediaan yang berbeda. Bagian yang mengikuti tabel memberikan rincian tentang setiap metode.
| Metode penyediaan | Templat | Disediakan oleh | Status dilacak oleh |
|---|---|---|---|
AWS-dikelola |
manifes, skema, file IAc () CloudFormation |
AWS Proton (melalui CloudFormation) |
AWS Proton (melalui CloudFormation) |
CodeBuild |
manifes (dengan perintah), skema, dependensi perintah (misalnya AWS CDK kode) |
AWS Proton (melalui CodeBuild) |
AWS Proton (perintah Anda mengembalikan status melalui CodeBuild) |
dikelola sendiri |
manifes, skema, file IAc (Terraform) |
Kode Anda (melalui tindakan Git) |
Kode Anda (diteruskan AWS melalui panggilan API) |
Bagaimana AWS-pekerjaan penyediaan yang dikelola
Ketika lingkungan atau layanan menggunakan penyedi AWS aan yang dikelola, infrastruktur disediakan sebagai berikut:
-
Pel AWS Proton anggan (administrator atau pengembang) menciptakan AWS Proton sumber daya (lingkungan atau layanan). Pelanggan memilih template untuk sumber daya dan menyediakan parameter yang diperlukan. Untuk informasi lebih lanjut, lihat bagian berikut,Pertimbangan untuk AWS-penyediaan yang dikelola.
-
AWS Proton merender CloudFormation template lengkap untuk penyediaan sumber daya.
-
AWS Proton panggilan CloudFormation untuk memulai penyediaan menggunakan template yang dirender.
-
AWS Proton terus memantau penye CloudFormation baran.
-
Saat penyediaan selesai, AWS Proton laporkan kembali kesalahan jika terjadi kegagalan, dan menangkap output penyediaan, seperti ID VPC Amazon, jika berhasil.
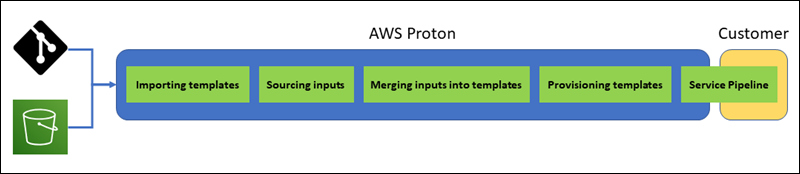
Diagram berikut menunjukkan bahwa AWS Proton menangani sebagian besar langkah-langkah ini secara langsung.
Pertimbangan untuk AWS-penyediaan yang dikelola
-
Peran penyediaan infrastruktur — Ketika lingkungan atau instans layanan yang berjalan di dalamnya mungkin menggunakan penyedi AWS aan yang dikelola, administrator perlu mengonfigurasi peran IAM (baik secara langsung atau sebagai bagian dari koneksi akun AWS Proton lingkungan). AWS Proton menggunakan peran ini untuk menyediakan infrastruktur sumber daya penyediaan AWS yang dikelola ini. Peran harus memiliki izin untuk digunakan CloudFormation untuk membuat semua sumber daya yang disertakan oleh templat sumber daya ini.
Untuk informasi selengkapnya, lihat Peran IAM dan AWS Proton Contoh kebijakan peran layanan IAM.
-
Penyediaan layanan — Ketika pengembang menerapkan instance layanan yang menggunakan penyediaan AWS yang dikelola ke lingkungan, AWS Proton menggunakan peran yang disediakan untuk lingkungan tersebut untuk menyediakan infrastruktur untuk instans layanan. Pengembang tidak melihat peran ini dan tidak dapat mengubahnya.
-
Layanan dengan pipeline — Template layanan yang menggunakan penyedi AWS aan yang dikelola dapat menyertakan definisi pipeline yang ditulis dalam skema CloudFormation YAML. AWS Proton juga membuat pipa dengan menelepon CloudFormation. Peran AWS Proton yang digunakan untuk membuat pipeline terpisah dari peran untuk setiap lingkungan individu. Peran ini disediakan secara AWS Proton terpisah, hanya sekali di tingkat AWS akun, dan digunakan untuk menyediakan dan mengelola semua pipeline yang AWS dikelola. Peran ini harus memiliki izin untuk membuat pipeline dan sumber daya lain yang dibutuhkan pipeline Anda.
Prosedur berikut menunjukkan cara menyediakan peran pipeline ke AWS Proton.
Cara kerja CodeBuild penyediaan
Ketika suatu lingkungan atau layanan menggunakan penye CodeBuild diaan, infrastruktur disediakan sebagai berikut:
-
Pel AWS Proton anggan (administrator atau pengembang) menciptakan AWS Proton sumber daya (lingkungan atau layanan). Pelanggan memilih template untuk sumber daya dan menyediakan parameter yang diperlukan. Untuk informasi lebih lanjut, lihat bagian berikut,Pertimbangan untuk penye CodeBuild diaan.
-
AWS Proton merender file input dengan nilai parameter input untuk penyediaan sumber daya.
-
AWS Proton panggilan CodeBuild untuk memulai pekerjaan. CodeBuild Pekerjaan menjalankan perintah shell pelanggan yang ditentukan dalam template. Perintah ini menyediakan infrastruktur yang diinginkan, sementara secara opsional membaca nilai input.
-
Saat penyediaan selesai, perintah pelanggan akhir mengembalikan status penyediaan CodeBuild dan memanggil tindakan NotifyResourceDeploymentStatusChange AWS Proton API untuk memberikan output, seperti ID VPC Amazon, jika ada.
penting
Pastikan perintah Anda mengembalikan status penyediaan dengan benar CodeBuild dan memberikan output. Jika tidak, tidak AWS Proton dapat melacak status penyediaan dengan benar dan tidak dapat memberikan output yang benar ke instans layanan.
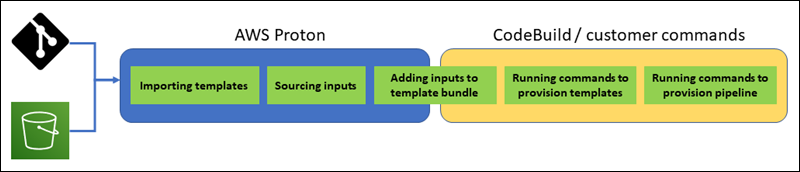
Diagram berikut menggambarkan langkah-langkah yang AWS Proton dilakukan dan langkah-langkah yang dilakukan perintah Anda dalam suatu CodeBuild pekerjaan.
Pertimbangan untuk penye CodeBuild diaan
-
Peran penyedi aan infrastruktur — Ketika lingkungan atau instans layanan yang berjalan di dalamnya mungkin menggunakan penye CodeBuild-based diaan, administrator perlu mengonfigurasi peran IAM (baik secara langsung atau sebagai bagian dari koneksi akun AWS Proton lingkungan). AWS Proton menggunakan peran ini untuk menyediakan infrastruktur sumber daya penyedi CodeBuild aan ini. Peran harus memiliki izin untuk digunakan CodeBuild untuk membuat semua sumber daya yang Anda perintahkan dalam templat penyediaan sumber daya ini.
Untuk informasi selengkapnya, lihat Peran IAM dan AWS Proton Contoh kebijakan peran layanan IAM.
-
Penyediaan layanan — Saat pengembang menerapkan instance layanan yang menggunakan penyedi CodeBuild aan ke lingkungan, AWS Proton menggunakan peran yang disediakan untuk lingkungan tersebut untuk menyediakan infrastruktur untuk instans layanan. Pengembang tidak melihat peran ini dan tidak dapat mengubahnya.
-
Layanan dengan pipeline — Template layanan yang menggunakan penye CodeBuild diaan dapat menyertakan perintah untuk menyediakan pipeline. AWS Proton juga membuat pipa dengan menelepon CodeBuild. Peran AWS Proton yang digunakan untuk membuat pipeline terpisah dari peran untuk setiap lingkungan individu. Peran ini disediakan secara AWS Proton terpisah, hanya sekali di tingkat AWS akun, dan digunakan untuk menyediakan dan mengelola semua CodeBuild-based pipeline. Peran ini harus memiliki izin untuk membuat pipeline dan sumber daya lain yang dibutuhkan pipeline Anda.
Prosedur berikut menunjukkan cara menyediakan peran pipeline ke AWS Proton.
Cara kerja penyediaan yang dikelola sendiri
Saat lingkungan dikonfigurasi untuk menggunakan penyediaan yang dikelola sendiri, infrastruktur disediakan sebagai berikut:
-
Pel AWS Proton anggan (administrator atau pengembang) menciptakan AWS Proton sumber daya (lingkungan atau layanan). Pelanggan memilih template untuk sumber daya dan menyediakan parameter yang diperlukan. Untuk lingkungan, pelanggan juga menyediakan repositori infrastruktur tertaut. Untuk informasi lebih lanjut, lihat bagian berikut,Pertimbangan untuk penyediaan yang dikelola sendiri.
-
AWS Proton merender template Terraform lengkap. Ini terdiri dari satu atau lebih file Terraform, berpotensi dalam beberapa folder, dan file
.tfvarsvariabel. AWS Proton menulis nilai parameter yang disediakan pada panggilan pembuatan sumber daya ke dalam file variabel ini. -
AWS Proton mengirimkan PR ke repositori infrastruktur dengan template Terraform yang dirender.
-
Ketika pelanggan (administrator atau pengembang) menggabungkan PR, otomatisasi pelanggan memicu mesin penyediaan untuk memulai infrastruktur penyediaan menggunakan template gabungan.
catatan
Jika pelanggan (administrator atau pengembang) menutup PR, AWS Proton mengenali PR sebagai tertutup dan menandai penerapan sebagai dibatalkan.
-
Saat penyediaan selesai, otomatisasi pelanggan memanggil tindakan NotifyResourceDeploymentStatusChange AWS Proton API untuk menunjukkan penyelesaian, memberikan status (berhasil atau gagal), dan memberikan output, seperti ID VPC Amazon, jika ada.
penting
Pastikan kode otomatisasi Anda memanggil kembali AWS Proton dengan status dan output penyediaan. Jika tidak, AWS Proton mungkin menganggap penyediaan sebagai tertunda lebih lama dari yang seharusnya, dan terus menampilkan status Sed ang berjalan.
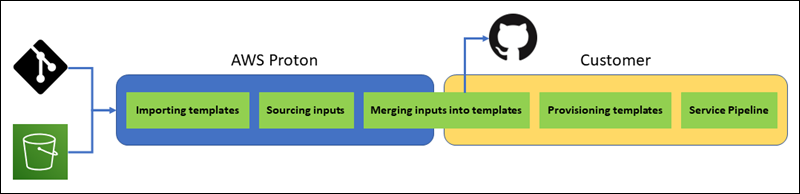
Diagram berikut menggambarkan langkah-langkah yang dilakukan AWS Proton dan langkah-langkah yang dilakukan sistem penyediaan Anda sendiri.
Pertimbangan untuk penyediaan yang dikelola sendiri
-
Repositori infrastruktur — Ketika administrator mengonfigurasi lingkungan untuk penyediaan yang dikelola sendiri, mereka perlu menyediakan repositori infrastruktur tertaut. AWS Proton mengirimkan PR ke repositori ini untuk menyediakan infrastruktur lingkungan dan semua instance layanan yang digunakan untuk itu. Tindakan otomatisasi milik pelanggan di repositori harus mengambil peran IAM dengan izin untuk membuat semua sumber daya yang disertakan lingkungan dan templat layanan Anda, dan identitas yang mencerminkan akun tujuan. AWS Untuk contoh Tind GitHub akan yang mengambil peran, lihat Meng asumsikan Peran
dalam dokumentasi Tindakan “Konfigurasi AWS Kredensi” Untuk GitHub Tindakan. -
Iz in — Kode penyediaan Anda harus diautentikasi dengan akun seperlunya (misalnya, mengotentikasi ke AWS akun) dan memberikan otorisasi penyediaan sumber daya (misalnya, memberikan peran).
-
Penyediaan layanan — Ketika pengembang menerapkan instance layanan yang menggunakan penyediaan yang dikelola sendiri ke lingkungan, AWS Proton mengirimkan PR ke repositori yang terkait dengan lingkungan untuk menyediakan infrastruktur untuk instance layanan. Pengembang tidak melihat repositori dan tidak dapat mengubahnya.
catatan
Pengembang yang membuat layanan menggunakan proses yang sama terlepas dari metode penyediaan, dan perbedaannya diabstraksikan darinya. Namun, dengan penyediaan yang dikelola sendiri, pengembang mungkin mengalami respons yang lebih lambat, karena mereka perlu menunggu sampai seseorang (yang mungkin bukan diri mereka sendiri) menggabungkan PR di repositori infrastruktur sebelum penyediaan dapat dimulai.
-
Layanan dengan pipeline — Template layanan untuk lingkungan dengan penyediaan yang dikelola sendiri dapat mencakup definisi pipeline (misalnya, AWS CodePipeline pipeline), yang ditulis dalam Terraform HCL. AWS Proton Untuk memungkinkan penyediaan pipeline ini, administrator menyediakan repositori pipeline tertaut ke AWS Proton. Saat menyediakan pipeline, tindakan otomatisasi milik pelanggan di repositori harus mengambil peran IAM dengan izin untuk menyediakan pipeline, dan identitas yang mencerminkan akun tujuan. AWS Repositori pipa dan peran terpisah dari yang digunakan untuk setiap lingkungan individu. Repositori tertaut disediakan AWS Proton secara terpisah, hanya sekali di tingkat AWS akun, dan digunakan untuk menyediakan dan mengelola semua pipeline. Peran harus memiliki izin untuk membuat pipeline dan sumber daya lain yang dibutuhkan pipeline Anda.
Prosedur berikut menunjukkan cara menyediakan repositori pipa dan peran untuk AWS Proton.
-
Penghapusan sumber daya yang disediakan sendiri — Modul Terraform mungkin menyertakan elemen konfigurasi yang diperlukan untuk operasi Terraform, selain definisi sumber daya. Oleh karena itu, tidak AWS Proton dapat menghapus semua file Terraform untuk lingkungan atau instance layanan. Sebagai gant AWS Proton inya, tandai file untuk dihapus dan perbarui bendera di metadata PR. Otomatisasi Anda dapat membaca bendera itu dan menggunakannya untuk memicu perintah penghancuran terraform.
