Amazon Redshift tidak akan lagi mendukung penggunaan Python UDF setelah 30 Juni 2026. Kami akan mulai menegakkannya secara bertahap. Untuk informasi lebih lanjut tentang detail opsi akhir masa pakai dan migrasi Python, lihat posting blog
Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Grup keamanan VPC
Saat Anda menyediakan cluster Amazon Redshift atau grup kerja Amazon Redshift Serverless, akses dibatasi secara default sehingga tidak ada yang memiliki akses ke klaster tersebut. Untuk memberikan akses masuk kepada pengguna lain, Anda mengaitkannya dengan grup keamanan. Jika Anda menggunakan EC2-VPC platform, Anda dapat menggunakan grup keamanan Amazon VPC yang ada atau menentukan yang baru. Anda kemudian mengaitkannya dengan cluster atau workgroup seperti yang dijelaskan berikut. Jika Anda berada di EC2-Classic platform, Anda menentukan grup keamanan dan mengaitkannya dengan cluster atau kelompok kerja Anda. Untuk informasi selengkapnya tentang menggunakan grup keamanan di EC2-Classic platform, lihatGrup keamanan Amazon Redshift.
Grup keamanan VPC terdiri dari seperangkat aturan yang mengontrol akses ke instance pada VPC, seperti cluster Anda. Aturan individual menetapkan akses berdasarkan rentang alamat IP atau grup keamanan VPC lainnya. Saat Anda mengaitkan grup keamanan VPC dengan cluster atau grup kerja, aturan yang ditentukan dalam grup keamanan VPC mengontrol akses.
Setiap cluster yang Anda sediakan di EC2-VPC platform memiliki satu atau lebih grup keamanan Amazon VPC yang terkait dengannya. Amazon VPC menyediakan grup keamanan VPC yang disebut default, yang dibuat secara otomatis saat Anda membuat VPC. Setiap cluster yang Anda luncurkan di VPC secara otomatis dikaitkan dengan grup keamanan VPC default jika Anda tidak menentukan grup keamanan VPC yang berbeda saat sumber daya Redshift Anda. Anda dapat mengaitkan grup keamanan VPC dengan cluster saat membuat cluster, atau Anda dapat mengaitkan grup keamanan VPC nanti dengan memodifikasi cluster.
Tangkapan layar berikut menunjukkan aturan default untuk grup keamanan VPC default.
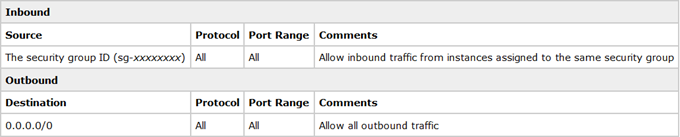
Anda dapat mengubah aturan untuk grup keamanan VPC default sesuai kebutuhan.
Jika grup keamanan VPC default sudah cukup untuk Anda, Anda tidak perlu membuat lebih banyak. Namun, Anda dapat membuat grup keamanan VPC tambahan secara opsional untuk mengelola akses masuk dengan lebih baik. Misalnya, Anda menjalankan layanan di cluster Amazon Redshift atau kelompok kerja tanpa server, dan Anda memiliki beberapa tingkat layanan berbeda yang Anda berikan kepada pelanggan Anda. Jika Anda tidak ingin memberikan akses yang sama di semua tingkat layanan, Anda mungkin ingin membuat grup keamanan VPC terpisah, satu untuk setiap tingkat layanan. Anda kemudian dapat mengaitkan grup keamanan VPC ini dengan cluster atau grup kerja Anda.
Anda dapat membuat hingga 100 grup keamanan VPC untuk VPC dan mengaitkan grup keamanan VPC dengan beberapa cluster dan grup kerja. Namun, perhatikan bahwa ada batasan jumlah grup keamanan VPC yang dapat Anda kaitkan dengan cluster atau grup kerja.
Amazon Redshift segera menerapkan perubahan pada grup keamanan VPC. Jadi, jika Anda telah mengaitkan grup keamanan VPC dengan cluster, aturan akses cluster masuk dalam grup keamanan VPC yang diperbarui segera berlaku.
Anda dapat membuat dan memodifikasi grup keamanan VPC di https://console.aws.amazon.com/vpc/
