Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Membuat, memperbarui, dan melihat logging untuk server
Untuk semua AWS Transfer Family server, kami menyediakan logging terstruktur. Sebaiknya gunakan logging terstruktur untuk semua server Transfer Family yang baru dan yang sudah ada. Manfaat menggunakan logging terstruktur meliputi:
-
Menerima log dalam format JSON terstruktur.
-
Kueri log Anda dengan Amazon CloudWatch Logs Insights, yang secara otomatis menemukan bidang berformat JSON.
-
Berbagi grup log di seluruh AWS Transfer Family sumber daya memungkinkan Anda menggabungkan aliran log dari beberapa server ke dalam satu grup log, sehingga memudahkan pengelolaan konfigurasi pemantauan dan pengaturan retensi log.
-
Buat metrik dan visualisasi agregat yang dapat ditambahkan ke CloudWatch dasbor.
-
Lacak data penggunaan dan kinerja dengan menggunakan grup log untuk membuat metrik log konsolidasi, visualisasi, dan dasbor.
Untuk mengaktifkan logging untuk alur kerja yang dilampirkan ke server, Anda harus menggunakan peran logging.
catatan
Saat Anda menambahkan peran logging, grup logging selalu/aws/transfer/, dan tidak dapat diubah. Ini berarti, bahwa kecuali Anda mengirim log server terstruktur Anda ke grup yang sama, Anda akan masuk ke dua grup logging terpisah.your-serverID
Jika Anda tahu bahwa Anda akan mengaitkan alur kerja dengan server Anda, dan karenanya perlu menambahkan peran logging, Anda dapat mengatur logging terstruktur untuk log ke grup log default/aws/transfer/.your-serverID
Untuk memodifikasi grup logging Anda, lihat StructuredLogDestinations di Refer AWS Transfer Family ensi API.
Jika Anda membuat server baru dengan menggunakan konsol Transfer Family, logging diaktifkan secara default. Setelah membuat server, Anda dapat menggunakan operasi UpdateServer API untuk mengubah konfigurasi logging Anda. Lihat perinciannya di StructuredLogDestinations.
Saat ini, untuk alur kerja, jika Anda ingin logging diaktifkan, Anda harus menentukan peran logging:
-
Jika Anda mengaitkan alur kerja dengan server, menggunakan operasi
CreateServeratauUpdateServerAPI, sistem tidak secara otomatis membuat peran logging. Jika Anda ingin mencatat peristiwa alur kerja Anda, Anda perlu melampirkan peran logging secara eksplisit ke server. -
Jika Anda membuat server menggunakan konsol Transfer Family dan Anda melampirkan alur kerja, log dikirim ke grup log yang berisi ID server dalam nama. Formatnya
/aws/transfer/, misalnya,server-id/aws/transfer/s-1111aaaa2222bbbb3. Log server dapat dikirim ke grup log yang sama atau yang berbeda.
Pertimbangan pencatatan untuk membuat dan mengedit server di konsol
-
Server baru yang dibuat melalui konsol hanya mendukung logging JSON terstruktur, kecuali alur kerja dilampirkan ke server.
-
Tidak ada logging bukanlah pilihan untuk server baru yang Anda buat di konsol.
-
Server yang ada dapat mengaktifkan logging JSON terstruktur melalui konsol kapan saja.
-
Mengaktifkan logging JSON terstruktur melalui konsol menonaktifkan metode logging yang ada, sehingga tidak membebankan biaya dua kali lipat kepada pelanggan. Pengecualiannya adalah jika alur kerja dilampirkan ke server.
-
Jika Anda mengaktifkan logging JSON terstruktur, Anda tidak dapat menonaktifkannya nanti melalui konsol.
-
Jika Anda mengaktifkan logging JSON terstruktur, Anda dapat mengubah tujuan grup log melalui konsol kapan saja.
-
Jika Anda mengaktifkan logging JSON terstruktur, Anda tidak dapat mengedit peran logging melalui konsol jika Anda telah mengaktifkan kedua jenis logging melalui API. Pengecualiannya adalah jika server Anda memiliki alur kerja yang terpasang. Namun, peran logging tetap muncul di Detail tambahan.
Pertimbangan logging untuk membuat dan mengedit server menggunakan API atau SDK
-
Jika Anda membuat server baru melalui API, Anda dapat mengonfigurasi salah satu atau kedua jenis logging, atau memilih tidak ada logging.
-
Untuk server yang ada, aktifkan dan nonaktifkan logging JSON terstruktur kapan saja.
-
Anda dapat mengubah grup log melalui API kapan saja.
-
Anda dapat mengubah peran logging melalui API kapan saja.
Untuk mengaktifkan logging terstruktur, Anda harus masuk ke akun dengan izin berikut
-
logs:CreateLogDelivery -
logs:DeleteLogDelivery -
logs:DescribeLogGroups -
logs:DescribeResourcePolicies -
logs:GetLogDelivery -
logs:ListLogDeliveries -
logs:PutResourcePolicy -
logs:UpdateLogDelivery
Contoh kebijakan tersedia di bagian iniKonfigurasikan CloudWatch peran pencatatan.
Membuat logging untuk server
Saat Anda membuat server baru, pada halaman Konfigurasi detail tambahan, Anda dapat menentukan grup log yang ada, atau membuat yang baru.
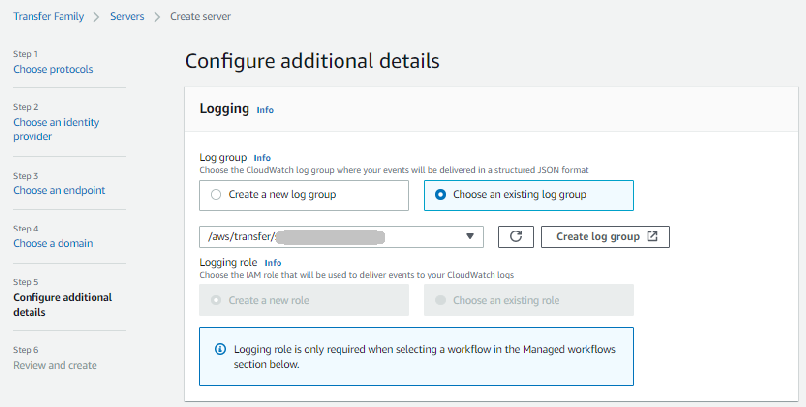
Jika Anda memilih Buat grup log, CloudWatch konsol (https://console.aws.amazon.com/cloudwatch/
Memperbarui logging untuk server
Detail untuk pencatatan tergantung pada skenario untuk pembaruan Anda.
catatan
Ketika Anda memilih logging JSON terstruktur, mungkin ada penundaan, dalam kasus yang jarang terjadi, di mana Transfer Family berhenti masuk dalam format lama, tetapi membutuhkan waktu untuk mulai masuk dalam format JSON baru. Hal ini dapat mengakibatkan peristiwa yang tidak dicatat. Tidak akan ada gangguan layanan, tetapi Anda harus berhati-hati mentransfer file selama jam pertama setelah mengubah metode logging Anda, karena log dapat dijatuhkan.
Jika Anda mengedit server yang ada, opsi Anda bergantung pada status server.
-
Server sudah mengaktifkan peran logging, tetapi tidak mengaktifkan logging JSON terstruktur.
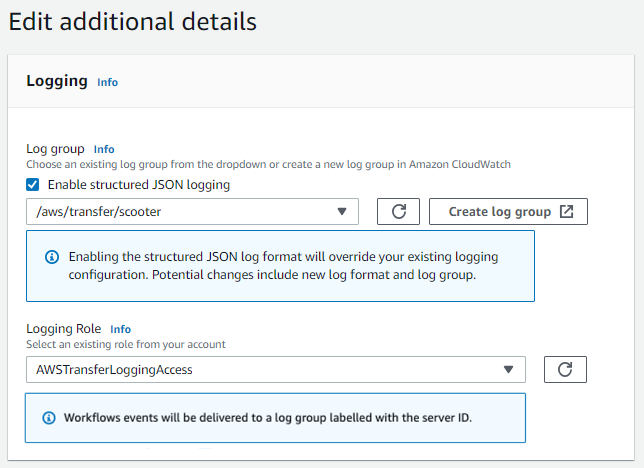
-
Server tidak mengaktifkan logging apa pun.
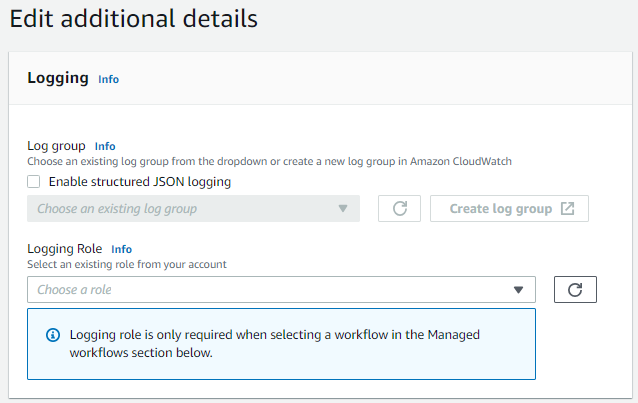
-
Server sudah mengaktifkan logging JSON Terstruktur, tetapi tidak memiliki peran logging yang ditentukan.
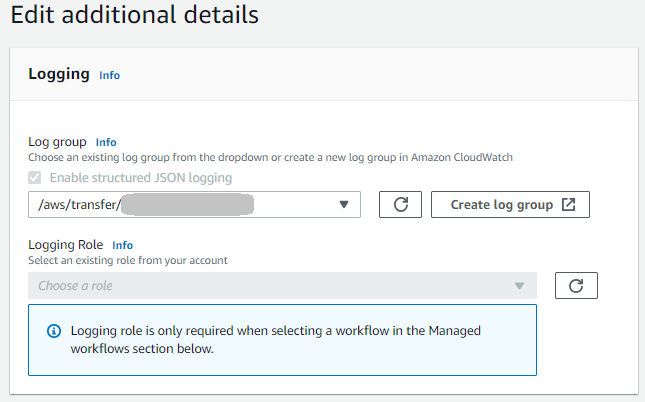
-
Server sudah mengaktifkan logging JSON Terstruktur, dan juga memiliki peran logging yang ditentukan.
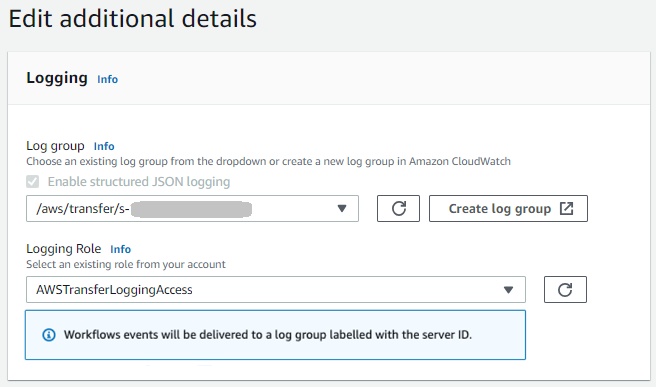
Melihat konfigurasi server
Detail untuk halaman konfigurasi server tergantung pada skenario Anda:
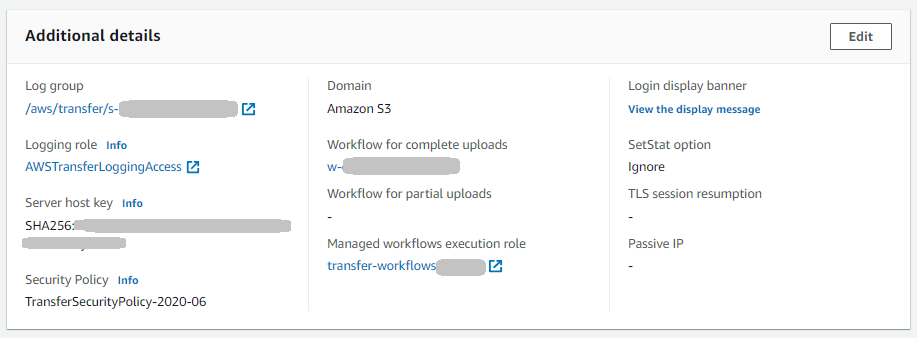
Bergantung pada skenario Anda, halaman konfigurasi server mungkin terlihat seperti salah satu contoh berikut:
-
Tidak ada pencatatan yang diaktifkan.
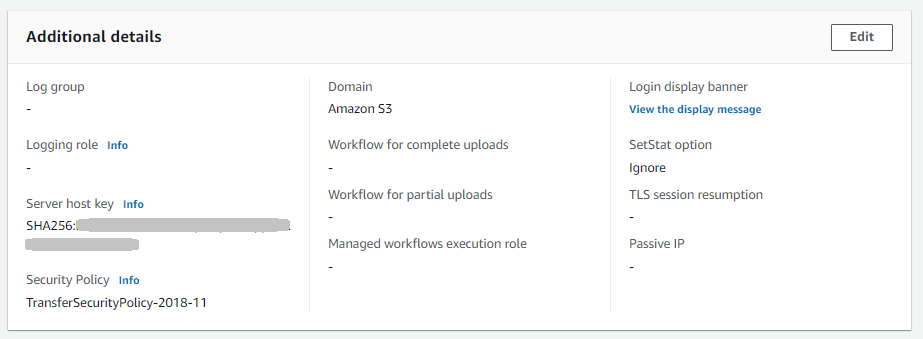
-
Logging JSON terstruktur diaktifkan.
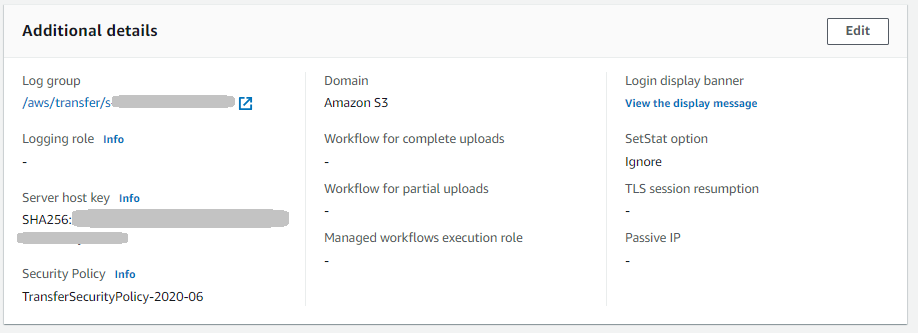
-
Peran logging diaktifkan, tetapi logging JSON terstruktur tidak diaktifkan.
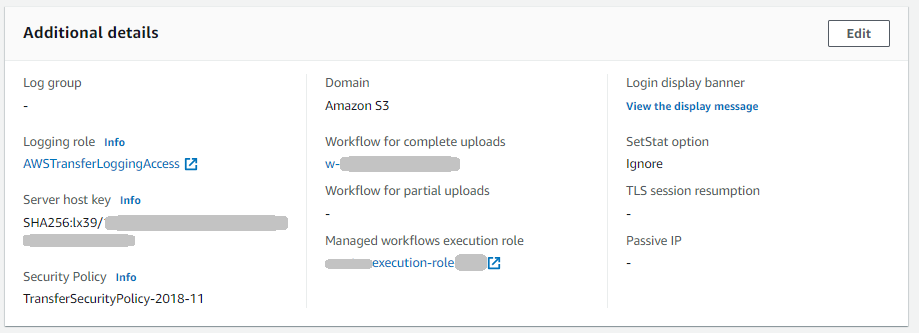
-
Kedua jenis logging (peran logging dan logging JSON terstruktur) diaktifkan.