Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Kelola kunci PGP
Untuk mengelola kunci PGP Anda, gunakan AWS Secrets Manager.
catatan
Nama rahasia Anda termasuk ID server Transfer Family Anda. Ini berarti Anda seharusnya sudah mengidentifikasi atau membuat server sebelum Anda dapat menyimpan informasi kunci PGP Anda. AWS Secrets Manager
Jika Anda ingin menggunakan satu kunci dan frasa sandi untuk semua pengguna Anda, Anda dapat menyimpan informasi blok kunci PGP di bawah nama rahasiaaws/transfer/, di mana ID untuk server-id/@pgp-defaultserver-iduser-name
Anda dapat membuat kunci untuk pengguna tertentu. Dalam hal ini, format untuk nama rahasia adalahaws/transfer/, di mana server-id/user-nameuser-name
catatan
Anda dapat menyimpan maksimal 3 kunci pribadi PGP, per server Transfer Family, per pengguna.
Untuk mengkonfigurasi kunci PGP untuk digunakan dengan dekripsi
-
Tergantung pada versi GPG yang Anda gunakan, jalankan salah satu perintah berikut untuk menghasilkan pasangan kunci PGP.
-
Jika Anda menggunakan
GnuPGversi 2.3.0 atau yang lebih baru, jalankan perintah berikut:gpg --full-gen-keyAnda dapat memilih
RSA, atau, jika Anda memilihECC, Anda dapat memilih salah satuNIST,BrainPoolatauCurve25519untuk kurva elips. Jika Anda menjalankan sebagaigpg --gen-keygantinya, Anda membuat pasangan kunci yang menggunakan algoritma enkripsi ECC Curve 25519. -
Untuk versi
GnuPGsebelum 2.3.0, Anda dapat menggunakan perintah berikut, karena RSA adalah tipe enkripsi default.gpg --gen-key
penting
Selama proses pembuatan kunci, Anda harus memberikan frasa sandi dan alamat email. Pastikan untuk mencatat nilai-nilai ini. Anda harus memberikan frasa sandi saat memasukkan detail kunci AWS Secrets Manager nanti dalam prosedur ini. Dan Anda harus memberikan alamat email yang sama untuk mengekspor kunci pribadi di langkah berikutnya.
-
-
Jalankan perintah berikut untuk mengekspor kunci pribadi. Untuk menggunakan perintah ini, ganti
private.pgpmarymajor@example.comgpg --outputprivate.pgp--armor --export-secret-keymarymajor@example.com -
Gunakan AWS Secrets Manager untuk menyimpan kunci PGP Anda.
-
Masuk ke Konsol Manajemen AWS dan buka AWS Secrets Manager konsol di https://console.aws.amazon.com/secretsmanager/
. -
Pada panel navigasi kiri, pilih Rahasia.
-
Pada halaman Rahasia, pilih Simpan rahasia baru.
-
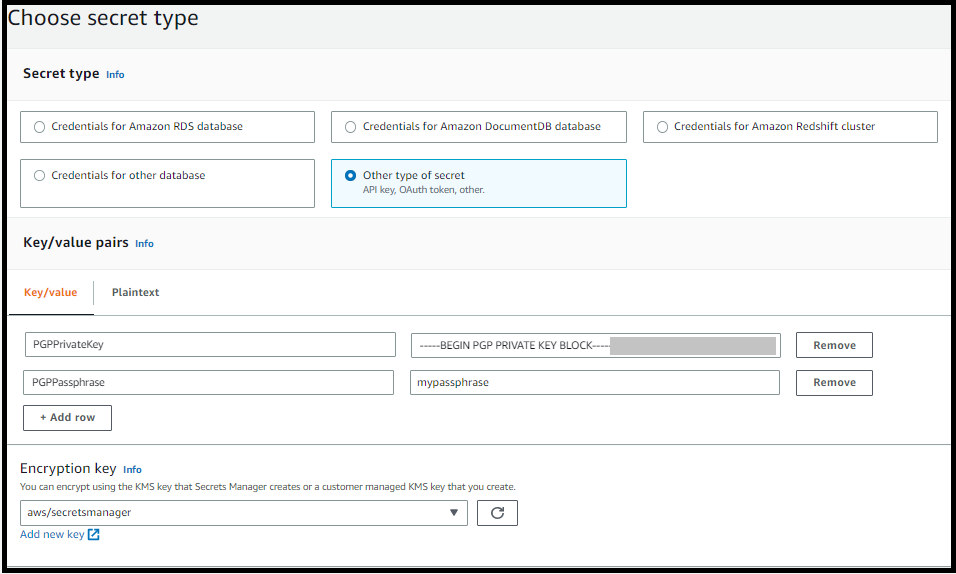
Pada halaman Pilih jenis rahasia, untuk Jenis rahasia, pilih Jenis rahasia lainnya.
-
Di bagian Key/value pasangan, pilih Key/value tab.
-
Kunci - Masuk
PGPPrivateKey.catatan
Anda harus memasukkan
PGPPrivateKeystring dengan tepat: jangan menambahkan spasi sebelum atau di antara karakter. -
value — Tempelkan teks kunci pribadi Anda ke bidang nilai. Anda dapat menemukan teks kunci pribadi Anda dalam file (misalnya,
private.pgp) yang Anda tentukan saat mengekspor kunci Anda sebelumnya dalam prosedur ini. Kuncinya dimulai dengan-----BEGIN PGP PRIVATE KEY BLOCK-----dan diakhiri dengan-----END PGP PRIVATE KEY BLOCK-----.catatan
Pastikan bahwa blok teks hanya berisi kunci pribadi dan tidak mengandung kunci publik juga.
-
-
Pilih Tambahkan baris dan di bagian Key/value pasangan, pilih Key/value tab.
-
Kunci - Masuk
PGPPassphrase.catatan
Anda harus memasukkan
PGPPassphrasestring dengan tepat: jangan menambahkan spasi sebelum atau di antara karakter. -
value — Masukkan frasa sandi yang Anda gunakan saat membuat pasangan kunci PGP.
catatan
Anda dapat menambahkan hingga 3 set kunci dan frasa sandi. Untuk menambahkan set kedua, tambahkan dua baris baru, dan masukkan
PGPPrivateKey2danPGPPassphrase2untuk kunci, dan tempel kunci pribadi dan frasa sandi lainnya. Untuk menambahkan set ketiga, nilai kunci harusPGPPrivateKey3danPGPPassphrase3. -
-
Pilih Berikutnya.
-
Pada halaman Konfigurasi rahasia, masukkan nama dan deskripsi untuk rahasia Anda.
-
Jika Anda membuat kunci default, yaitu kunci yang dapat digunakan oleh pengguna Transfer Family mana pun, masukkan
aws/transfer/. Gantiserver-id/@pgp-defaultserver-id -
Jika Anda membuat kunci untuk digunakan oleh pengguna Transfer Family tertentu, masukkan
aws/transfer/. Gantiserver-id/user-nameserver-iduser-nameuser-name
-
-
Pilih Berikutnya dan terima default pada halaman Konfigurasi rotasi. Lalu pilih Selanjutnya.
-
Pada halaman Review, pilih Store untuk membuat dan menyimpan rahasia.
-
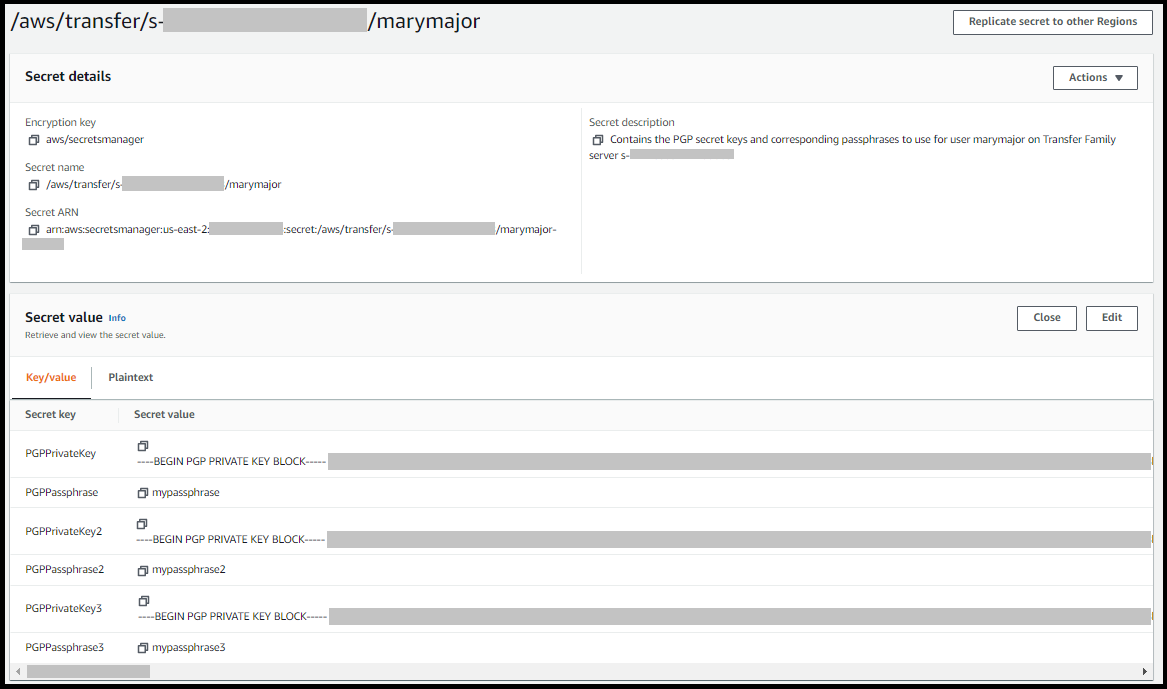
Tangkapan layar berikut menunjukkan detail untuk pengguna marymajor untuk server Transfer Family tertentu. Contoh ini menunjukkan tiga kunci dan frasa sandi yang sesuai.