Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
 Jaringan dan Pengiriman Konten
AWS menawarkan serangkaian layanan jaringan dan pengiriman konten yang memberikan tingkat keandalan, keamanan, dan kinerja tertinggi di cloud.
Setiap layanan dijelaskan setelah diagram. Untuk membantu Anda memutuskan layanan mana yang paling sesuai dengan kebutuhan Anda, lihat Memilih layanan AWS jaringan dan pengiriman konten. Untuk informasi umum, lihat AWS Jaringan dan Pengiriman Konten
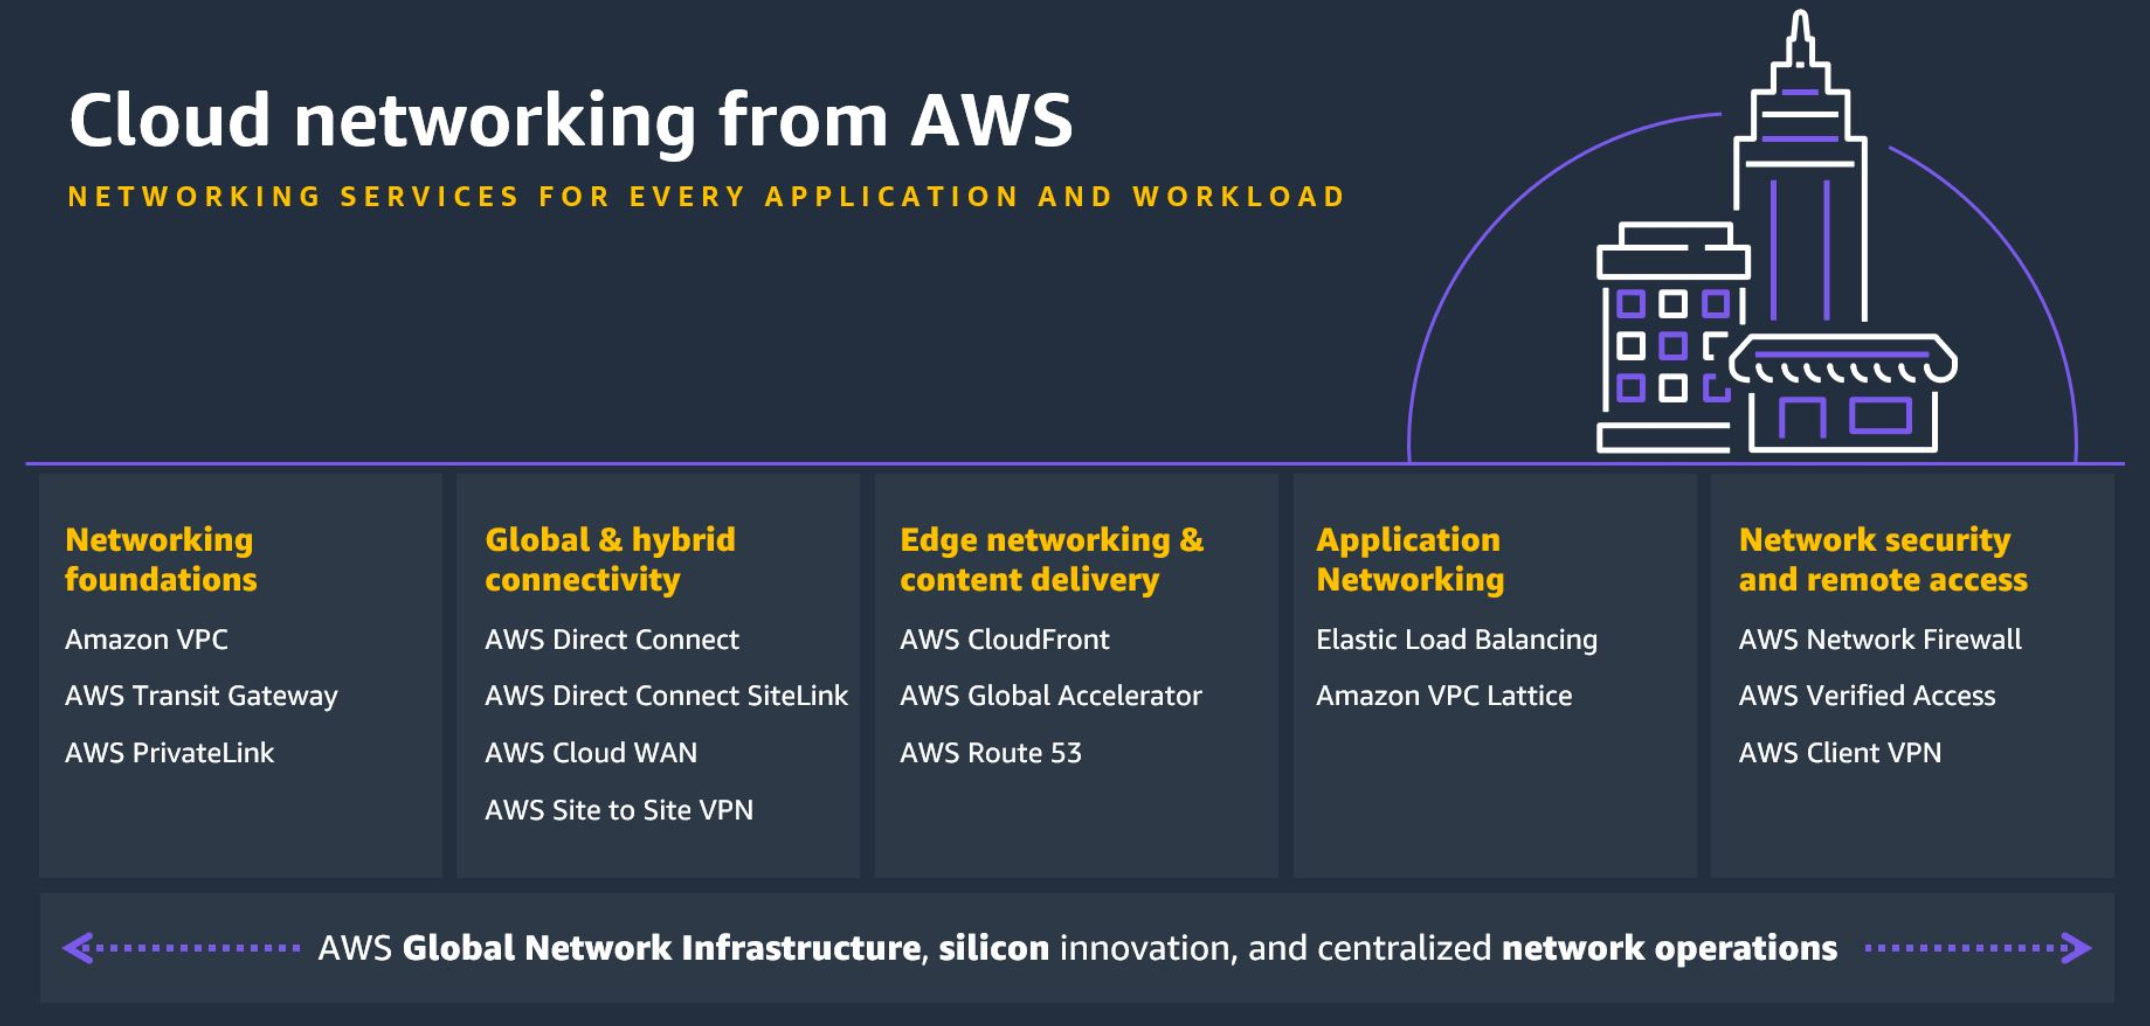
Layanan
Kembali keAWS layanan.
Amazon API Gateway
Amazon API Gateway
AWS App Mesh
AWS App Mesh
Aplikasi modern sering terdiri dari beberapa layanan mikro yang masing-masing melakukan fungsi tertentu. Arsitektur ini membantu meningkatkan ketersediaan dan skalabilitas aplikasi dengan memungkinkan setiap komponen untuk menskalakan secara independen berdasarkan permintaan, dan secara otomatis menurunkan fungsionalitas ketika komponen gagal alih-alih offline. Setiap layanan mikro berinteraksi dengan semua layanan mikro lainnya melalui API. Seiring bertambahnya jumlah layanan mikro dalam aplikasi, menjadi semakin sulit untuk menentukan lokasi kesalahan yang tepat, merutekan ulang lalu lintas setelah kegagalan, dan menerapkan perubahan kode dengan aman. Sebelumnya, ini mengharuskan Anda untuk membangun logika pemantauan dan kontrol langsung ke dalam kode Anda dan menyebarkan kembali layanan mikro Anda setiap kali ada perubahan.
AWS App Mesh membuatnya mudah untuk menjalankan layanan mikro dengan menyediakan visibilitas yang konsisten dan kontrol lalu lintas jaringan untuk setiap layanan mikro dalam aplikasi. App Mesh menghilangkan kebutuhan untuk memperbarui kode aplikasi untuk mengubah cara data pemantauan dikumpulkan atau lalu lintas dialihkan antar layanan mikro. App Mesh mengonfigurasi setiap layanan mikro untuk mengekspor data pemantauan dan mengimplementasikan logika kontrol komunikasi yang konsisten di seluruh aplikasi Anda. Ini membuatnya mudah untuk dengan cepat menentukan lokasi kesalahan yang tepat dan secara otomatis merutekan ulang lalu lintas jaringan ketika ada kegagalan atau ketika perubahan kode perlu diterapkan.
Anda dapat menggunakan App Mesh dengan Amazon ECS
Amazon CloudFront
Amazon CloudFront
Anda dapat memulai dengan jaringan pengiriman konten dalam hitungan menit, menggunakan AWS alat yang sama yang sudah Anda kenal: API,, Konsol Manajemen AWS CloudFormation, CLI, dan SDK. Amazon CDN menawarkan model harga bayar sesuai penggunaan yang sederhana tanpa biaya di muka atau kontrak jangka panjang yang diperlukan, dan dukungan untuk CDN disertakan dalam langganan Anda yang ada. Dukungan
AWS Cloud Map
AWS Cloud Map
Aplikasi modern biasanya terdiri dari beberapa layanan yang dapat diakses melalui API dan melakukan fungsi tertentu. Setiap layanan berinteraksi dengan berbagai sumber daya lain seperti database, antrian, penyimpanan objek, dan layanan mikro yang ditentukan pelanggan, dan mereka juga harus dapat menemukan lokasi semua sumber daya infrastruktur yang bergantung padanya, agar berfungsi. Anda biasanya mengelola semua nama sumber daya ini secara manual dan lokasinya dalam kode aplikasi. Namun, manajemen sumber daya manual menjadi memakan waktu dan rawan kesalahan karena jumlah sumber daya infrastruktur yang bergantung meningkat atau jumlah layanan mikro dinaikkan dan turun secara dinamis berdasarkan lalu lintas. Anda juga dapat menggunakan produk penemuan layanan pihak ketiga, tetapi ini memerlukan penginstalan dan pengelolaan perangkat lunak dan infrastruktur tambahan.
AWS Cloud Map memungkinkan Anda untuk mendaftarkan sumber daya aplikasi apa pun seperti database, antrian, layanan mikro, dan sumber daya cloud lainnya dengan nama khusus. AWS Cloud Map kemudian terus-menerus memeriksa kesehatan sumber daya untuk memastikan lokasinya mutakhir. Aplikasi kemudian dapat menanyakan registri untuk lokasi sumber daya yang dibutuhkan berdasarkan versi aplikasi dan lingkungan penerapan.
Direct Connect
Direct Connect
Direct Connect memungkinkan Anda membuat koneksi jaringan khusus antara jaringan Anda dan salah satu Direct Connect lokasi. Menggunakan LAN virtual 802.1Q (VLAN) standar industri, koneksi khusus ini dapat dipartisi menjadi beberapa antarmuka virtual. Ini memungkinkan Anda menggunakan koneksi yang sama untuk mengakses sumber daya publik, seperti objek yang disimpan di Amazon S3 menggunakan ruang alamat IP publik, dan sumber daya pribadi seperti instans EC2 yang berjalan dalam VPC menggunakan ruang alamat IP pribadi, sambil mempertahankan pemisahan jaringan antara lingkungan publik dan pribadi. Antarmuka virtual dapat dikonfigurasi ulang kapan saja untuk memenuhi kebutuhan Anda yang berubah.
Elastic Load Balancing
Elastic Lo
-
Penyeimbang Beban Aplikasi
sangat ideal untuk menyeimbangkan beban lalu lintas HTTP dan HTTPS dan menyediakan perutean permintaan lanjutan yang ditPenyeimbang Beban Aplikasiargetkan pada pengiriman arsitektur aplikasi modern, termasuk layanan mikro dan kontainer. Beroperasi pada tingkat permintaan individu (Lapisan tujuh), Application Load Balancer merutekan lalu lintas ke target dalam Amazon Virtual Private Cloud (Amazon VPC) berdasarkan konten permintaan. -
Penyeimbang Beban Jaringan
sangat ideal untuk menyeimbangkan beban lalu lintas TCP yang memerlukan kinerja ekstrem. Beroperasi pada tingkat koneksi (Lapisan empat), Network Load Balancer merutekan lalu lintas ke target dalam Amazon Virtual Private Cloud (Amazon VPC) dan mampu menangani jutaan permintaan per detik sambil mempertahankan latensi ultra-rendah. Network Load Balancer juga dioptimalkan untuk menangani pola lalu lintas yang tiba-tiba dan tidak stabil. -
Gateway Load Balancer
memudahkan penyebaran, skala, dan menjalankan peralatan jaringan virtual pihak ketiga. Menyediakan penyeimbangan beban dan penskalaan otomatis untuk armada peralatan pihak ketiga, Gateway Load Balancer transparan terhadap sumber dan tujuan lalu lintas. Kemampuan ini membuatnya sangat cocok untuk bekerja dengan peralatan pihak ketiga untuk keamanan, analisis jaringan, dan kasus penggunaan lainnya. -
Classic Load Balancer
menyediakan penyeimbangan beban dasar di beberapa instans Amazon EC2 dan beroperasi pada tingkat permintaan dan tingkat koneksi. Classic Load Balancer ditujukan untuk aplikasi yang dibangun di dalam EC2-Classic jaringan. EC2-Classic pensiun pada 15 Agustus 2022.
AWS Global Accelerator
AWS Global Accelerator
Saat ini, jika Anda mengirimkan aplikasi ke pengguna global Anda melalui internet publik, pengguna Anda mungkin menghadapi ketersediaan dan kinerja yang tidak konsisten saat mereka melintasi beberapa jaringan publik untuk mencapai aplikasi Anda. Jaringan publik ini sering padat dan setiap lompatan dapat menimbulkan risiko ketersediaan dan kinerja. AWS Global Accelerator menggunakan jaringan AWS global yang sangat tersedia dan bebas kemacetan untuk mengarahkan lalu lintas internet dari pengguna Anda ke aplikasi Anda AWS, membuat pengalaman pengguna Anda lebih konsisten.
Untuk meningkatkan ketersediaan aplikasi, Anda harus memantau kesehatan titik akhir aplikasi dan merutekan lalu lintas hanya ke titik akhir yang sehat. AWS Global Accelerator meningkatkan ketersediaan aplikasi dengan terus memantau kesehatan titik akhir aplikasi Anda dan merutekan lalu lintas ke titik akhir sehat terdekat.
AWS Global Accelerator juga membuatnya lebih mudah untuk mengelola aplikasi global Anda dengan menyediakan alamat IP statis yang bertindak sebagai titik masuk tetap ke aplikasi Anda yang dihosting di AWS mana menghilangkan kerumitan mengelola alamat IP tertentu untuk Zona Ketersediaan yang berbeda Wilayah AWS . AWS Global Accelerator mudah diatur, dikonfigurasi dan dikelola.
Nirkabel Pribadi Terintegrasi aktif AWS
AWS Program Integrated Private Wireless on dirancang untuk menyediakan perusahaan dengan penawaran nirkabel pribadi yang terkelola dan divalidasi dari Penyedia Layanan Komunikasi (CSP) terkemuka. Penawaran ini mengintegrasikan jaringan nirkabel 5G dan 4G LTE pribadi CSP dengan AWS layanan di seluruh Wilayah AWS
Program ini juga menggunakan keahlian yang kaya dari mitra Vendor Perangkat Lunak AWS Independen (ISV) global yang divalidasi untuk mempercepat waktu hingga nilai untuk penyebaran nirkabel pribadi. Integrated Private Wireless on AWS menghilangkan siklus perencanaan yang panjang dan integrasi kompleks yang biasanya diperlukan untuk mengatur dan menskalakan jaringan nirkabel pribadi. Anda sekarang dapat menerapkan jaringan nirkabel pribadi yang aman, andal, dan latensi rendah untuk memberi daya AI/ML dan beban kerja IoT di tepi dan dalam skala besar.
AWS PrivateLink
AWS PrivateLink
AWS 5G pribadi
AWS Private 5G
Dengan beberapa klik Konsol Manajemen AWS, gunakan jaringan seluler pribadi yang memenuhi persyaratan konektivitas Anda. Mulailah dengan menentukan persyaratan konektivitas untuk lokasi yang diinginkan, jumlah perangkat yang ingin Anda sambungkan, dan area geografis yang akan dicakup. AWS akan memberikan komponen perangkat keras dan perangkat lunak pra-terintegrasi (dari keduanya AWS dan AWS Mitra kami) yang memenuhi persyaratan konektivitas perusahaan dari jaringan pribadi Anda. AWS memberikan dan memelihara unit radio sel kecil, server, inti 5G, perangkat lunak jaringan akses radio (RAN), dan kartu SIM yang diperlukan untuk mengatur jaringan 5G pribadi dan menghubungkan perangkat. Setelah peralatan dinyalakan, secara AWS otomatis mengkonfigurasi dan menyebarkan jaringan seluler. Yang perlu Anda lakukan adalah memasukkan kartu SIM ke perangkat Anda.
AWS Private 5G juga terintegrasi dengan AWS Identity and Access Management (IAM), yang membantu Anda mengakses dan mengelola AWS layanan dan sumber daya dengan aman, termasuk semua perangkat yang terhubung ke jaringan 5G Pribadi Anda. Private 5G mengelola dan memelihara semua komponen perangkat lunak dan perangkat keras untuk memberikan perilaku jaringan yang andal dan dapat diprediksi serta penskalaan sesuai permintaan untuk mengakomodasi sejumlah perangkat dan sensor.
Amazon Route 53
Amazon Route 53 www.example.com, seperti, ke alamat IP numerik, seperti192.0.2.1, yang digunakan komputer untuk terhubung satu sama lain. Amazon Route 53 juga sepenuhnya sesuai dengan IPv6.
Amazon Route 53 secara efektif menghubungkan permintaan pengguna ke infrastruktur yang berjalan di AWS— seperti instans EC2, penyeimbang beban elastis, atau bucket Amazon S3 — dan juga dapat digunakan untuk merutekan pengguna ke infrastruktur di luar. AWS Anda dapat menggunakan Amazon Route 53 untuk mengonfigurasi pemeriksaan kesehatan DNS untuk merutekan lalu lintas ke titik akhir yang sehat atau untuk memantau kesehatan aplikasi Anda dan titik akhir secara independen.
Alur lalu lintas Amazon Route 53 memudahkan Anda mengelola lalu lintas secara global melalui berbagai jenis perutean, termasuk perutean berbasis latensi, Geo DNS, dan round robin berbobot—yang semuanya dapat digabungkan dengan DNS Failover untuk mengaktifkan berbagai arsitektur latensi rendah dan toleran kesalahan. Menggunakan editor visual sederhana aliran lalu lintas Amazon Route 53, Anda dapat dengan mudah mengelola cara pengguna akhir Anda dialihkan ke titik akhir aplikasi Anda—baik di satu Wil AWS ayah atau didistribusikan di seluruh dunia. Amazon Route 53 juga menawarkan Pendaftaran Nama Domain—Anda dapat membeli dan mengelola nama domain seperti example.com dan Amazon Route 53 akan secara otomatis mengonfigurasi pengaturan DNS untuk domain Anda.
AWS Transit Gateway
AWS Transit Gateway
Dengan AWS Transit Gateway, Anda hanya perlu membuat dan mengelola satu koneksi dari gateway pusat ke setiap Amazon VPC, pusat data lokal, atau kantor jarak jauh di seluruh jaringan Anda. Transit Gateway bertindak sebagai hub yang mengontrol bagaimana lalu lintas dialihkan di antara semua jaringan yang terhubung yang bertindak seperti jari-jari. Model hub dan spoke ini secara signifikan menyederhanakan manajemen dan mengurangi biaya operasional karena setiap jaringan hanya harus terhubung ke Gateway Transit dan tidak ke setiap jaringan lainnya. Setiap VPC baru hanya terhubung ke Transit Gateway dan kemudian secara otomatis tersedia untuk setiap jaringan lain yang terhubung ke Gateway Transit. Kemudahan konektivitas ini memudahkan untuk menskalakan jaringan Anda saat Anda tumbuh.
Akses Terverifikasi AWS
Akses Terverifikasi AWS
Amazon VPC
Amazon Virtual Private Cloud
Anda dapat dengan mudah menyesuaikan konfigurasi jaringan untuk VPC Anda. Misalnya, Anda dapat membuat subnet yang menghadap publik untuk server web Anda yang memiliki akses ke Internet, dan menempatkan sistem backend Anda, seperti database atau server aplikasi, di subnet yang menghadap ke pribadi tanpa akses Internet. Anda dapat memanfaatkan beberapa lapisan keamanan (termasuk grup keamanan dan daftar kontrol akses jaringan) untuk membantu mengontrol akses ke instans EC2 di setiap subnet.
Selain itu, Anda dapat membuat koneksi jaringan pribadi virtual (VPN) perangkat keras antara pusat data perusahaan Anda dan VPC Anda dan memanfaatkannya AWS Cloud sebagai perpanjangan dari pusat data perusahaan Anda.
Amazon VPC Lattice
Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN membuat terowongan terenkripsi antara jaringan Anda dan Amazon Virtual Private Cloud atau AWS Transit Gateway s Anda. Untuk mengelola akses jarak jauh, AWS Client VPN hubungkan pengguna Anda ke AWS atau sumber daya lokal menggunakan klien perangkat lunak VPN.
Kembali keAWS layanan.
