Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Integrasikan SAML 2.0 dengan Personal WorkSpaces
catatan
SAML 2.0 hanya tersedia jika direktori Pri WorkSpaces badi dikelola melalui Directory Service termasuk Simple AD, AD Connector, dan direktori Man AWS aged Microsoft AD. Fitur ini tidak berlaku untuk direktori yang dikelola oleh Amazon WorkSpaces, yang biasanya menggunakan Pusat Identitas IAM untuk otentikasi pengguna, bukan federasi SAML 2.0.
Mengintegrasikan SAML 2.0 dengan otentikasi sesi desktop memungkinkan pengguna Anda menggunakan kredentif penyedia identitas (IdP) SAML 2.0 yang ada dan metode otentikasi melalui browser web default mereka. WorkSpaces Dengan menggunakan IdP Anda untuk mengotentikasi pengguna WorkSpaces, Anda dapat melindungi WorkSpaces dengan menggunakan fitur IdP seperti otentikasi multi-faktor dan kebijakan akses kontekstual.
Alur kerja autentikasi
Bagian berikut menjelaskan alur kerja otentikasi yang dimulai oleh aplikasi WorkSpaces klien, WorkSpaces Akses Web, dan penyedia identitas SAML 2.0 (IdP):
Ketika aliran dimulai oleh IdP. Misalnya, ketika pengguna memilih aplikasi di portal pengguna IdP di browser web.
Ketika aliran dimulai oleh WorkSpaces klien. Misalnya, ketika pengguna membuka aplikasi klien dan masuk.
Ketika aliran dimulai oleh Ak WorkSpaces ses Web. Misalnya, ketika pengguna membuka Akses Web di browser dan masuk.
Dalam contoh ini, pengguna masuk user@example.com untuk masuk ke IdP. IdP memiliki aplikasi penyedia layanan SAML 2.0 yang dikonfigurasi untuk WorkSpaces direktori dan pengguna diotorisasi untuk aplikasi WorkSpaces SAML 2.0. Pengguna membuat a WorkSpace untuk nama pengguna mereka,user, di direktori yang diaktifkan untuk otentikasi SAML 2.0. Selain itu, pengguna menginstal aplikasi WorkSpaces klien
Aliran yang diprakarsai oleh penyedia identitas (IdP) dengan aplikasi klien
Alu IdP-initiated r ini memungkinkan pengguna untuk secara otomatis mendaftarkan aplikasi WorkSpaces klien di perangkat mereka tanpa harus memasukkan kode WorkSpaces pendaftaran. Pengguna tidak masuk ke alur mereka WorkSpaces menggunakan al IdP-initiated ur. WorkSpaces otentikasi harus berasal dari aplikasi klien.
-
Menggunakan browser web mereka, pengguna masuk ke IdP.
-
Setelah masuk ke IdP, pengguna memilih WorkSpaces aplikasi dari portal pengguna IdP.
-
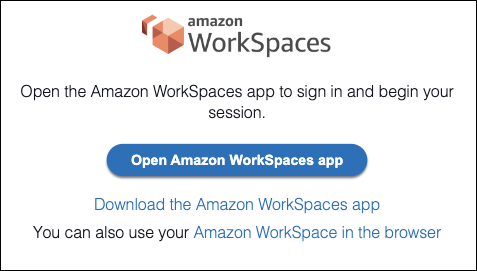
Pengguna diarahkan ke halaman ini di browser, dan aplikasi WorkSpaces klien dibuka secara otomatis.
-
Aplikasi WorkSpaces klien sekarang terdaftar dan pengguna dapat terus mendaftar dengan mengklik Lanjutkan untuk masuk WorkSpaces.
Aliran yang diprakarsai oleh penyedia identitas (IdP) dengan Akses Web
Alu IdP-initiated r Akses Web memungkinkan pengguna untuk secara otomatis mendaftarkan mereka WorkSpaces melalui browser web tanpa harus memasukkan kode WorkSpaces pendaftaran. Pengguna tidak masuk ke alur mereka WorkSpaces menggunakan al IdP-initiated ur. WorkSpaces otentikasi harus berasal dari Web Access.
-
Menggunakan browser web mereka, pengguna masuk ke IdP.
-
Setelah masuk ke IdP, pengguna mengklik WorkSpaces aplikasi dari portal pengguna IdP.
-
Pengguna diarahkan ke halaman ini di browser. Untuk membuka WorkSpaces, pilih Amazon WorkSpaces di browser.
-
Aplikasi WorkSpaces klien sekarang terdaftar dan pengguna dapat terus masuk melalui Ak WorkSpaces ses Web.
WorkSpaces aliran yang diprakarsai klien
Alur yang diprakarsai klien memungkinkan pengguna untuk masuk ke mereka WorkSpaces setelah masuk ke IdP.
-
Pengguna meluncurkan aplikasi WorkSpaces klien (jika belum berjalan) dan mengklik Lanjutkan untuk masuk WorkSpaces.
-
Pengguna diarahkan ke browser web default mereka untuk masuk ke IdP. Jika pengguna sudah masuk ke IdP di browser mereka, mereka tidak perlu masuk lagi dan akan melewati langkah ini.
-
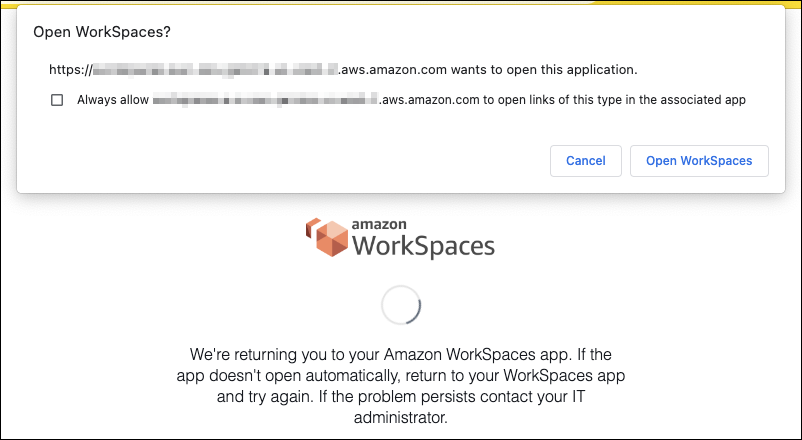
Setelah masuk ke IdP, pengguna diarahkan ke pop-up. Ikuti petunjuk untuk mengizinkan browser web Anda membuka aplikasi klien.
-
Pengguna diarahkan ke aplikasi WorkSpaces klien untuk menyelesaikan login ke aplikasi mereka WorkSpace. WorkSpaces nama pengguna diisi secara otomatis dari pernyataan IdP SAML 2.0. Saat Anda menggunakan otentik asi berbasis sertifikat (CBA), pengguna secara otomatis masuk.
-
Pengguna masuk ke mereka WorkSpace.
WorkSpaces Ali Access-initiated ran web
Alur Access-initiated Web memungkinkan pengguna untuk masuk ke mereka WorkSpaces setelah masuk ke IdP.
-
Pengguna meluncurkan Ak WorkSpaces ses Web dan memilih Masuk.
-
Di tab browser yang sama, pengguna diarahkan ke portal IdP. Jika pengguna sudah masuk ke IdP di browser mereka, mereka tidak perlu masuk lagi dan dapat melewati langkah ini.
-
Setelah masuk ke IdP, pengguna diarahkan ke halaman ini di browser, dan mengklik Masuk ke WorkSpaces.
-
Pengguna diarahkan ke aplikasi WorkSpaces klien untuk menyelesaikan login ke aplikasi mereka WorkSpace. WorkSpaces nama pengguna diisi secara otomatis dari pernyataan IdP SAML 2.0. Saat Anda menggunakan otentik asi berbasis sertifikat (CBA), pengguna secara otomatis masuk.
-
Pengguna masuk ke mereka WorkSpace.
