Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Mengkonfigurasi VPC untuk Pribadi WorkSpaces
WorkSpaces meluncurkan Anda WorkSpaces di cloud pribadi virtual (VPC).
Anda dapat membuat VPC dengan dua subnet pribadi untuk Anda WorkSpaces dan gateway NAT di subnet publik. Atau, Anda dapat membuat VPC dengan dua subnet publik untuk Anda WorkSpaces dan mengaitkan alamat IP publik atau alamat IP Elastic dengan masing-masing. WorkSpace
Untuk informasi selengkapnya tentang pertimbangan desain VPC, lihat Prakti k Terbaik untuk VPC dan Jaringan di WorkSpaces Deployments Amazon
Daftar Isi
Persyaratan
Subnet VPC Anda harus berada di Zona Ketersediaan yang berbeda di Wilayah tempat Anda meluncurkan. WorkSpaces Availability Zone berada di lokasi yang berjauhan yang ditata sedemikian rupa agar terisolasi dari kegagalan Availability Zone lain. Dengan meluncurkan instans dalam Availability Zone yang terpisah, Anda dapat melindungi aplikasi Anda dari kegagalan di satu lokasi. Setiap subnet harus berada sepenuhnya dalam satu Availability Zone dan tidak dapat memperluas zona.
catatan
Amazon WorkSpaces tersedia dalam subset Zona Ketersediaan di setiap Wilayah yang didukung. Untuk menentukan Zona Ketersediaan mana yang dapat Anda gunakan untuk subnet VPC yang Anda gunakan WorkSpaces, lihat. Zona Ketersediaan untuk Pri WorkSpaces badi
Konfigurasi VPC dengan subnet privat dan gateway NAT
Jika Anda menggunakan Directory Service untuk membuat Microsoft Ter AWS kelola atau AD Sederhana, sebaiknya Anda mengonfigurasi VPC dengan satu subnet publik dan dua subnet pribadi. Konfigurasikan direktori Anda WorkSpaces untuk meluncurkan subnet pribadi Anda. Untuk menyediakan akses internet ke WorkSpaces subnet pribadi, konfigurasikan gateway NAT di subnet publik.
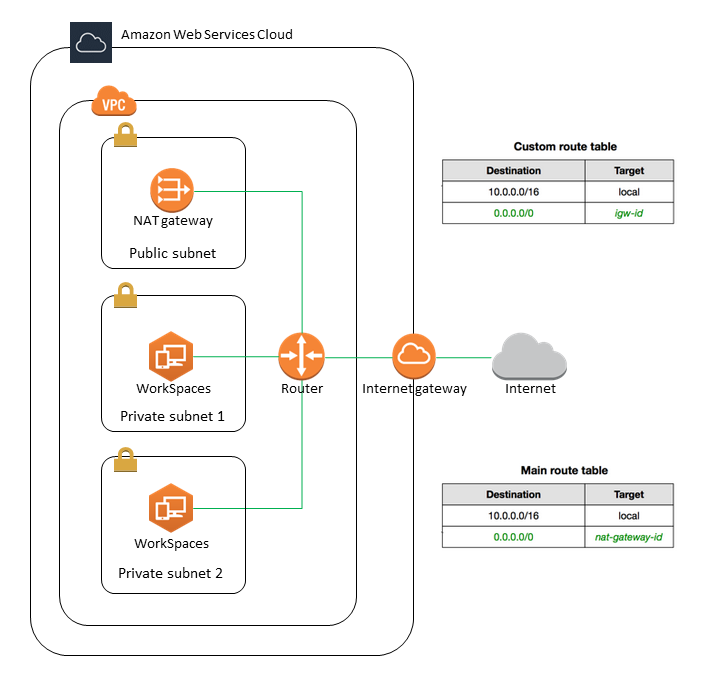
Untuk membuat VPC dengan satu subnet publik dan dua subnet pribadi
-
Buka konsol Amazon VPC di https://console.aws.amazon.com/vpc/
. -
Pilih Buat VPC.
-
Pada Sumber daya yang akan dibuat, pilih VPC dan lainnya.
-
Untuk Pembuatan otomatis tanda nama, masukkan nama untuk VPC.
-
Untuk mengkonfigurasi subnet, lakukan hal berikut:
-
Untuk Jumlah Zona Ketersediaan, pilih 1 atau 2, tergantung kebutuhan Anda.
-
Perluas Kustomisasi AZ dan pilih Zona Ketersediaan Anda. Jika tidak AWS , pilih mereka untuk Anda. Untuk membuat pilihan yang tepat, lihatZona Ketersediaan untuk Pri WorkSpaces badi.
-
Untuk Jumlah subnet publik, pastikan Anda memiliki satu subnet publik per Zona Ketersediaan.
-
Untuk Jumlah subnet pribadi, pastikan Anda memiliki setidaknya satu subnet pribadi per Zona Ketersediaan.
-
Masukkan blok CIDR untuk setiap subnet. Untuk informasi selengkapnya, lihat Ukuran Subnet di Panduan Pengguna Amazon VPC.
-
-
Untuk gateway NAT, pilih 1 per AZ.
-
Pilih Buat VPC.
Blok IPv6 CIDR
Anda dapat mengaitkan blok IPv6 CIDR dengan VPC dan subnetnya, dan mengonfigurasi subnet tersebut untuk secara otomatis menetapkan alamat IPv6 ke instans yang baru diluncurkan. Untuk subnet yang dibuat pelanggan, pengalamatan IPv6 yang ditetapkan secara otomatis dinonaktifkan secara default. Untuk melihat atau memperbarui pengaturan ini di konsol Amazon VPC, pilih Subnet di panel navigasi, pilih subnet target, lalu pilih Tindakan, Ubah pengaturan IP penet apan otomatis.
Mengonfigurasi VPC dengan subnet publik
Jika mau, Anda bisa membuat VPC dengan dua subnet publik. Untuk menyediakan akses internet ke WorkSpaces subnet publik, konfigurasikan direktori untuk menetapkan alamat IP Elastic secara otomatis atau secara manual menetapkan alamat IP Elastic untuk masing-masing WorkSpace.
Langkah 1: Buat VPC
Buat VPC dengan satu subnet publik seperti berikut.
Untuk membuat VPC
-
Buka konsol Amazon VPC di https://console.aws.amazon.com/vpc/
. -
Pilih Buat VPC.
-
Pada Sumber daya yang akan dibuat, pilih VPC dan lainnya.
-
Untuk Pembuatan otomatis tanda nama, masukkan nama untuk VPC.
-
Untuk mengkonfigurasi subnet, lakukan hal berikut:
-
Untuk Jumlah Zona Ketersediaan, pilih 2.
-
Perluas Kustomisasi AZ dan pilih Zona Ketersediaan Anda. Jika tidak AWS , pilih mereka untuk Anda. Untuk membuat pilihan yang tepat, lihatZona Ketersediaan untuk Pri WorkSpaces badi.
-
Untuk Jumlah subnet publik, pilih 2.
-
Untuk Jumlah subnet pribadi, pilih 0.
-
Masukkan blok CIDR untuk setiap subnet publik. Untuk informasi selengkapnya, lihat Ukuran Subnet di Panduan Pengguna Amazon VPC.
-
-
Pilih Buat VPC.
Blok IPv6 CIDR
Anda dapat mengaitkan blok IPv6 CIDR dengan VPC dan subnetnya, dan mengonfigurasi subnet tersebut untuk secara otomatis menetapkan alamat IPv6 ke instans yang baru diluncurkan. Untuk subnet yang dibuat pelanggan, pengalamatan IPv6 yang ditetapkan secara otomatis dinonaktifkan secara default. Untuk melihat atau memperbarui pengaturan ini di konsol Amazon VPC, pilih Subnet di panel navigasi, pilih subnet target, lalu pilih Tindakan, Ubah pengaturan IP penet apan otomatis.
Langkah 2: Tetapkan alamat IP publik ke Anda WorkSpaces
Anda dapat menetapkan alamat IP publik ke Anda WorkSpaces secara otomatis atau manual. Untuk menggunakan tugas otomatis, lihat Konfigurasikan alamat IP publik otomatis untuk Pri WorkSpaces badi. Untuk menetapkan alamat IP publik secara manual, gunakan prosedur berikut.
Untuk menetapkan alamat IP publik ke alamat secara WorkSpace manual
-
Buka WorkSpaces konsol di https://console.aws.amazon.com/workspaces/v2/home
. -
Di panel navigasi, pilih WorkSpaces.
-
Perluas baris (pilih ikon panah) untuk WorkSpace dan catat nilai WorkSpace IP. Ini adalah alamat IP pribadi utama dari WorkSpace.
-
Buka konsol Amazon EC2 di https://console.aws.amazon.com/ec2/
. -
Di panel navigasi, pilih IP Elastis. Jika Anda tidak memiliki alamat IP Elastis yang tersedia, pilih Mengaitkan alamat IP Elastis lalu pilih Grup alamat IPv4 Amazon atau Grup alamat IPv4 milik pelanggan, lalu pilih Alokasi. Catat alamat IP yang baru.
-
Di panel navigasi, pilih Antarmuka Jaringan.
-
Pilih antarmuka jaringan untuk Anda WorkSpace. Untuk menemukan antarmuka jaringan untuk Anda WorkSpace, masukkan nilai WorkSpace IP (yang Anda catat sebelumnya) di kotak pencarian, lalu tekan Enter. Nilai WorkSpace IP cocok dengan alamat IPv4 pribadi utama untuk antarmuka jaringan. Perhatikan bahwa ID VPC dari antarmuka jaringan cocok dengan ID WorkSpaces VPC Anda.
-
Pilih Tindakan, Kelola Alamat IP. Pilih Tetapkan IP baru, lalu pilih Ya, Perbarui. Catat alamat IP yang baru.
-
Pilih Tindakan, Kaitkan Alamat.
-
Pada halaman Kaitkan Alamat IP Elastis, pilih alamat IP Elastis dari Alamat. Untuk Kaitkan ke alamat IP privat, tentukan alamat IP privat baru, lalu pilih Kaitkan Alamat.
