Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Creazione di una policy IAM personalizzata per Database Insights
Per gli utenti che non dispongono della AmazonRDSPerformanceInsightsFullAccess policy AmazonRDSPerformanceInsightsReadOnly or, puoi concedere l'accesso a Database Insights creando o modificando una policy IAM gestita dall'utente. Quando si allega la policy a un set di autorizzazioni o a un ruolo IAM, il destinatario può utilizzare Database Insights.
Per creare una policy personalizzata
Aprire la console IAM all'indirizzo https://console.aws.amazon.com/iam/
. -
Nel riquadro di navigazione, scegli Policy.
-
Scegli Create Policy (Crea policy).
-
Nella pagina Crea policy, seleziona l’opzione JSON.
-
Copiare e incollare il testo fornito nella sezione del documento di policy JSON nella Guida di riferimento sulle policy gestite da AWS per la policy AmazonRDSPerformanceInsightsReadOnly o AmazonRDSPerformanceInsightsFullAccess.
-
Scegliere Esamina policy.
-
Specifica un nome per la policy e, facoltativamente, una descrizione e quindi scegli Crea policy.
Ora è possibile collegare la policy a un set di autorizzazioni o un ruolo. La seguente procedura presuppone che si disponga già di un utente disponibile allo scopo.
Per collegare la policy a un utente
Aprire la console IAM all'indirizzo https://console.aws.amazon.com/iam/
. -
Nel pannello di navigazione, seleziona Utenti.
-
Seleziona un utente esistente dall'elenco.
Importante
Per utilizzare Database Insights, assicurati di avere accesso ad Amazon RDS oltre alla policy personalizzata. Ad esempio, la policy predefinita
AmazonRDSPerformanceInsightsReadOnlyconcede l'accesso in sola lettura ad Amazon RDS. Per ulteriori informazioni, consulta Gestione dell’accesso tramite policy. -
Nella pagina Summary (Riepilogo), scegli Add permissions (Aggiungi autorizzazioni).
-
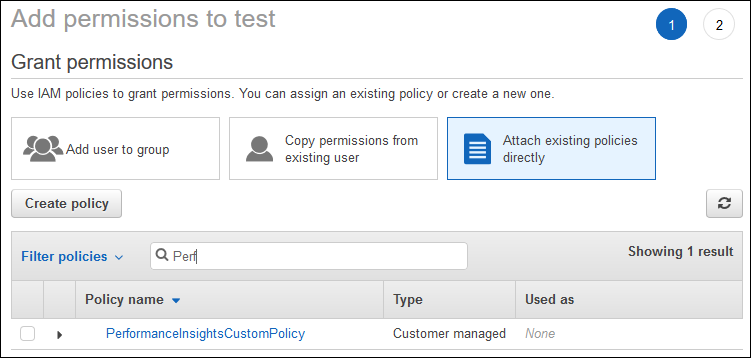
Scegli Attach existing policies directly (Collega direttamente le policy esistenti). In Cerca digita i primi caratteri del nome della policy, come mostrato nella seguente immagine.
-
Scegli la policy e quindi seleziona Next: Review (Successivo: Rivedi).
-
Scegli Add Permissions (Aggiungi autorizzazioni).
