Amazon Monitron non è più aperto a nuovi clienti. I clienti esistenti possono continuare a utilizzare il servizio normalmente. Per funzionalità simili ad Amazon Monitron, consulta il nostro post sul blog.
Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Esportazione dei dati con la console
Argomenti
Fase 1: Configurazione del bucket Amazon S3
-
Aprire la console Amazon S3
. -
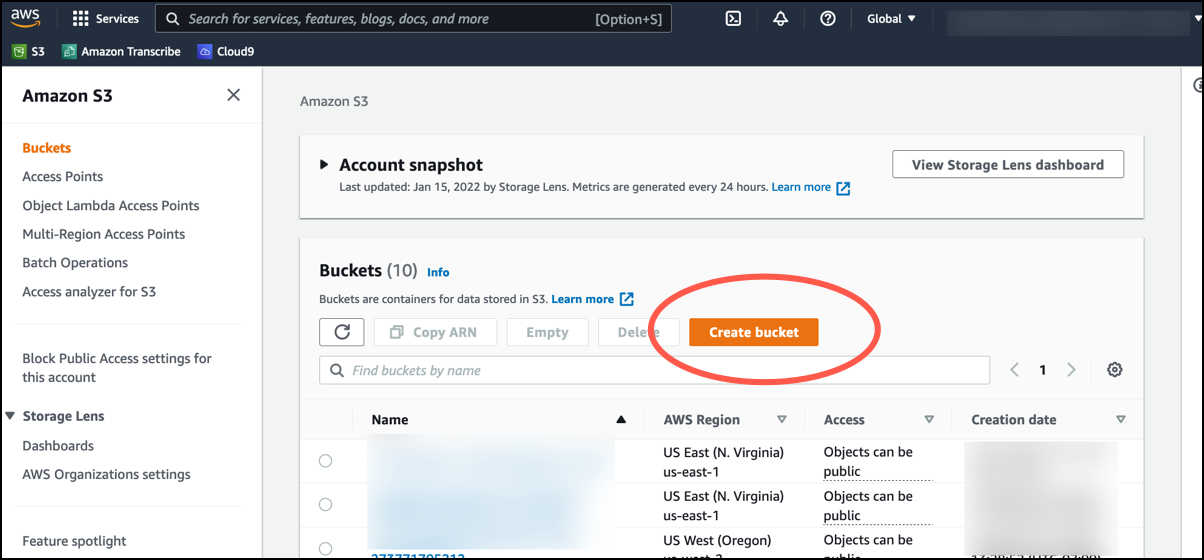
Scegliere Create bucket (Crea bucket).
-
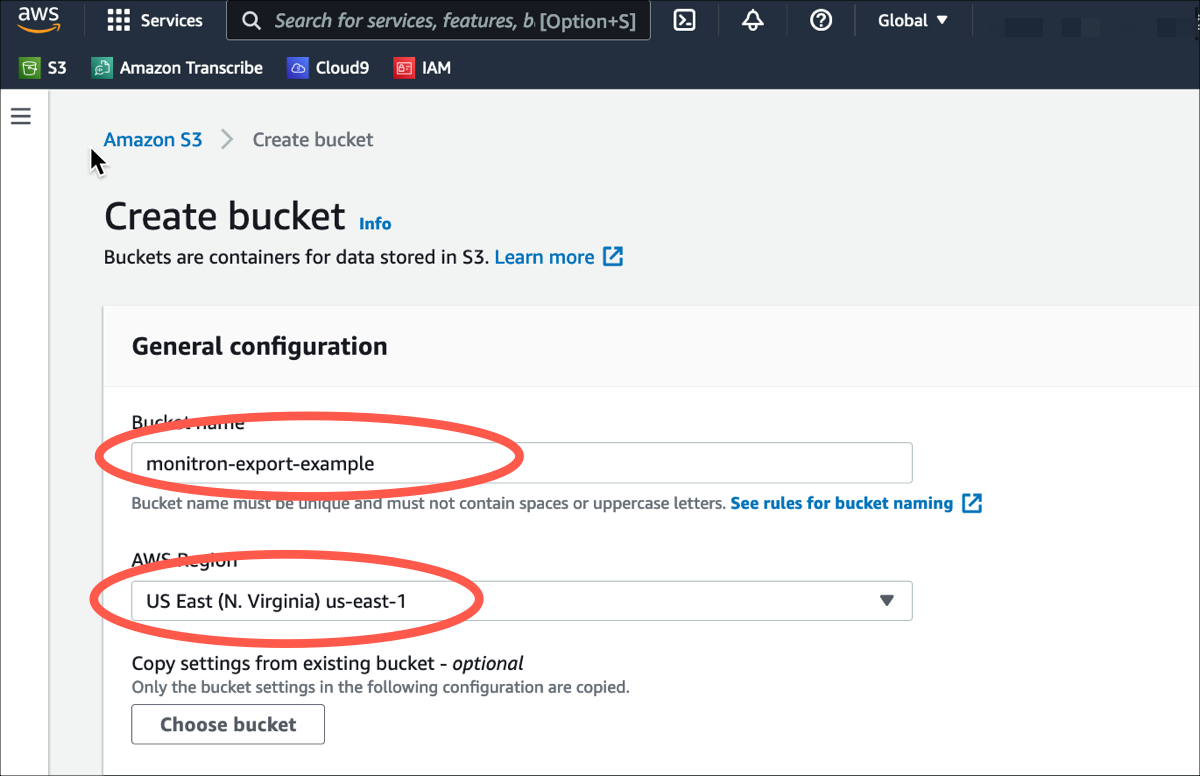
Assegna un nome al bucket e seleziona una regione appropriata. Quindi, nella parte inferiore della pagina, scegli Crea bucket.
Importante
Al momento, Amazon Monitron è supportato solo in tre regioni:
-
Stati Uniti orientali (Virginia settentrionale) us-east-1
-
UE (Irlanda) eu-west-1
-
Asia Pacifico (Sydney) ap-south-east-2
Pertanto, il tuo bucket Amazon S3 deve trovarsi in una di queste regioni.
Inoltre, deve essere la stessa regione in cui stai utilizzando il servizio Amazon Monitron.
-
-
Esamina le altre opzioni sulla pagina e fai le scelte appropriate, in base alle tue esigenze e politiche di sicurezza.
Importante
È tua responsabilità adottare le misure appropriate per proteggere i tuoi dati. Consigliamo vivamente di utilizzare la crittografia lato server e di bloccare l'accesso pubblico al bucket.
-
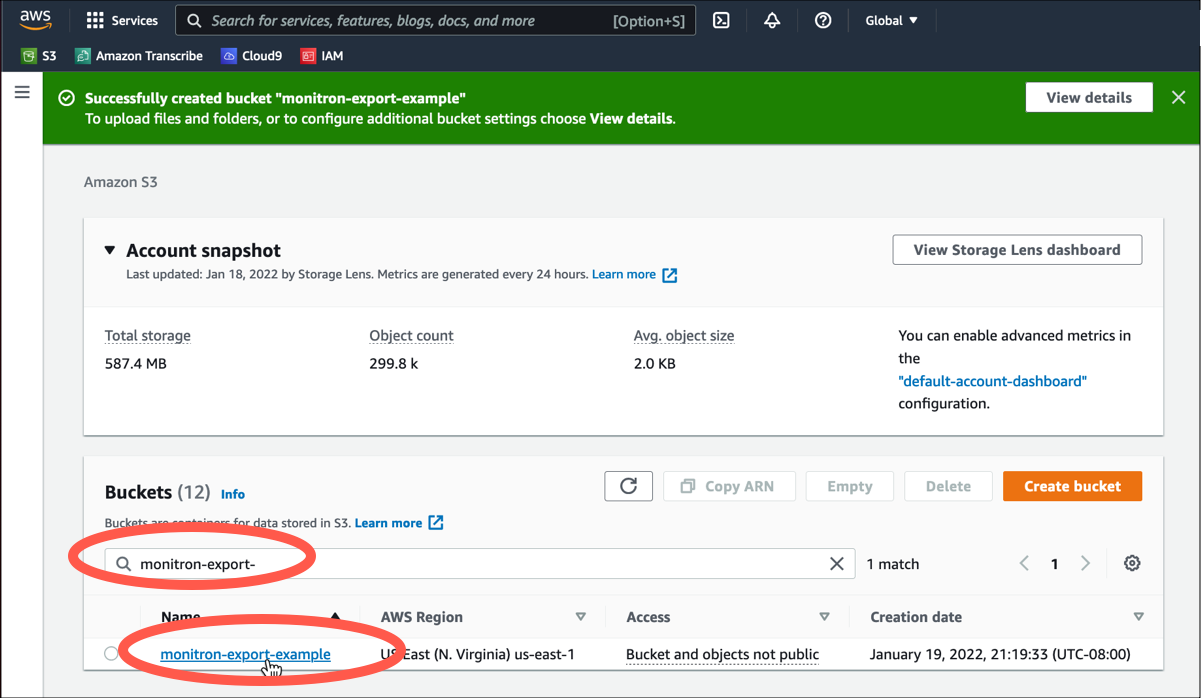
Usando la casella di ricerca, trova il bucket che hai appena creato, quindi sceglilo.
-
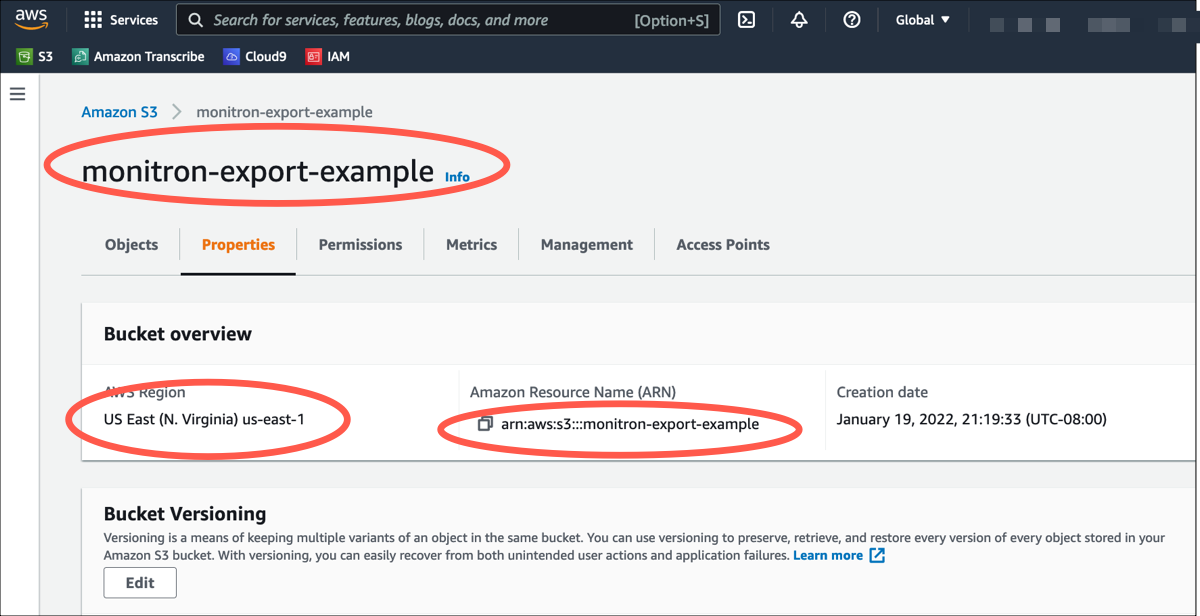
Dalla scheda Proprietà, annota il nome, l'ARN e la regione del bucket.
Passaggio 2: autorizza Amazon Monitron ad accedere ad Amazon S3
-
Apri la console IAM
e scegli Policy. 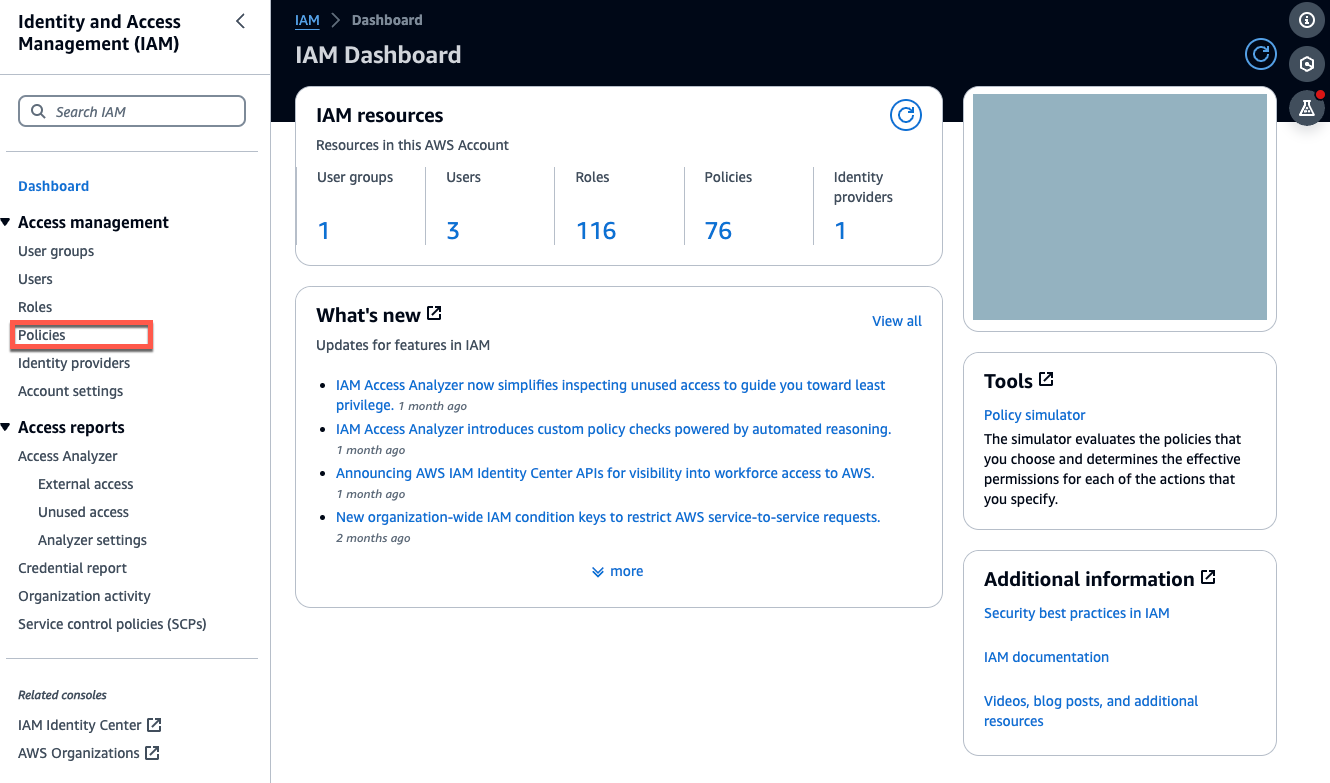
-
Scegli Crea policy.
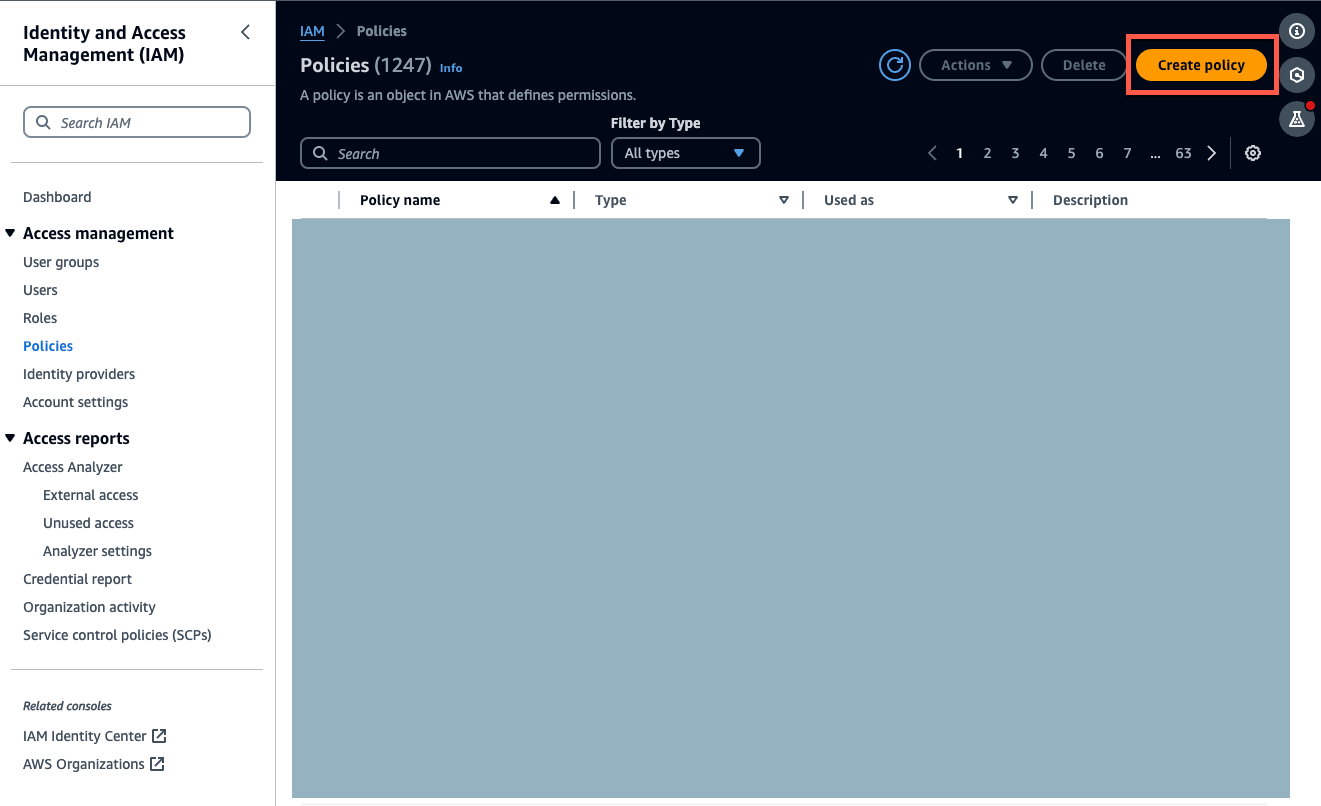
-
Seleziona la scheda JSON.
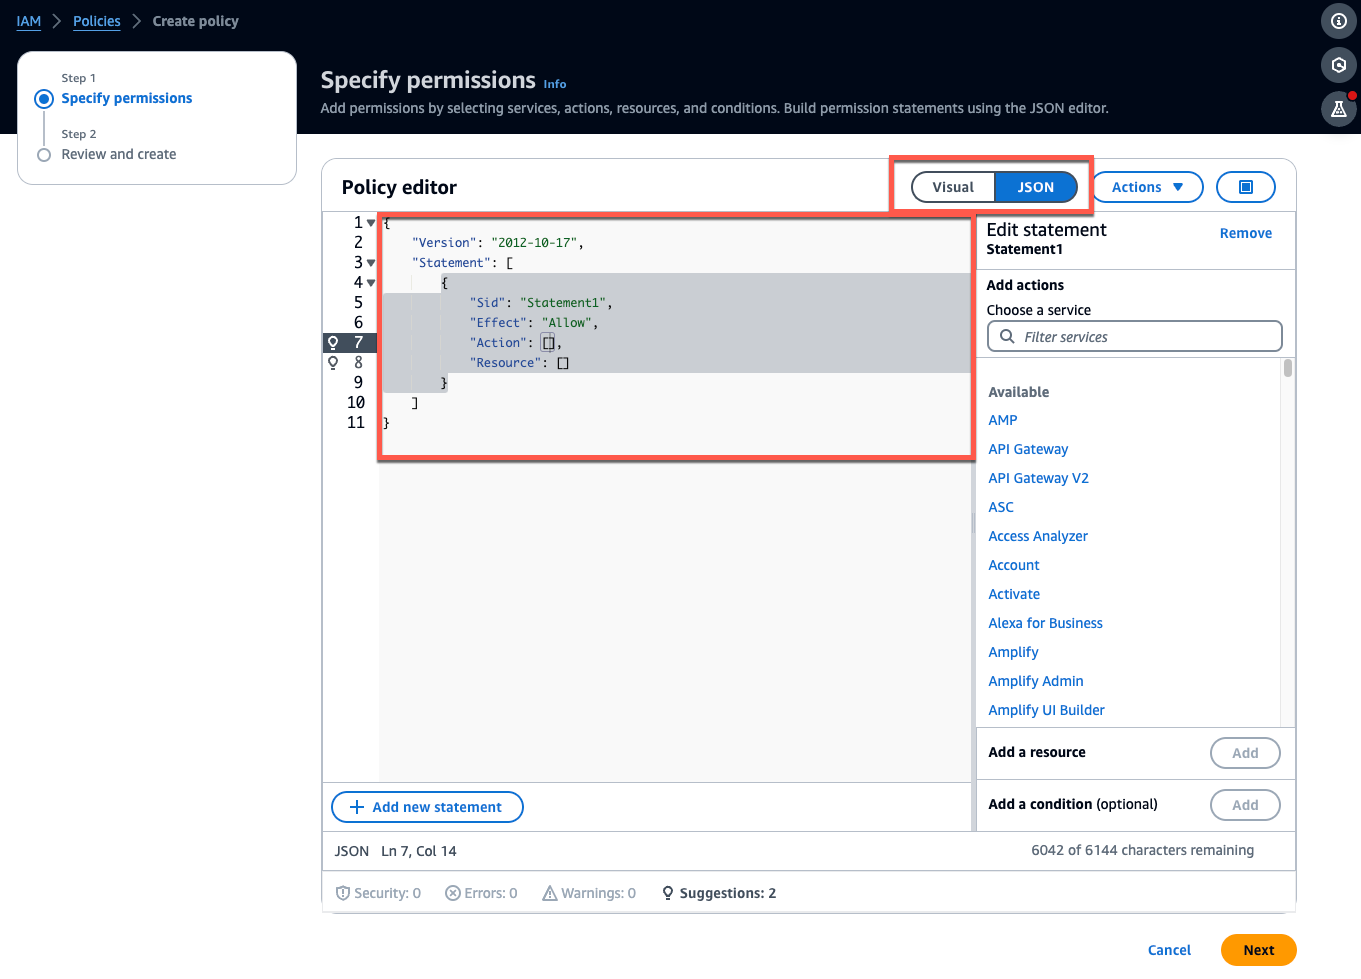
-
Elimina il testo JSON predefinito in modo che il modulo sia vuoto.
-
Incolla la politica di accesso al bucket.
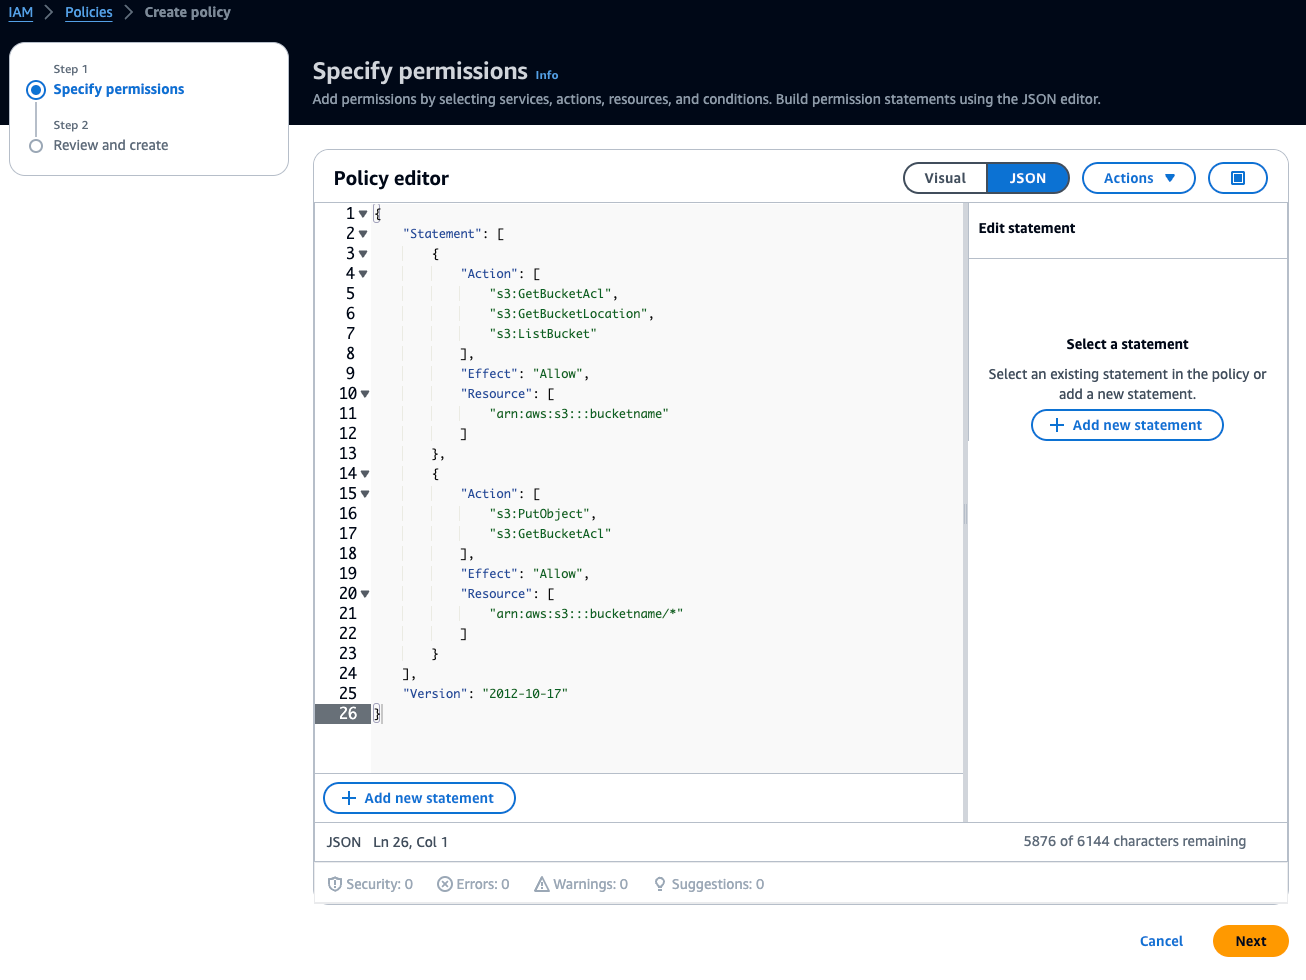
-
Seleziona Avanti.
-
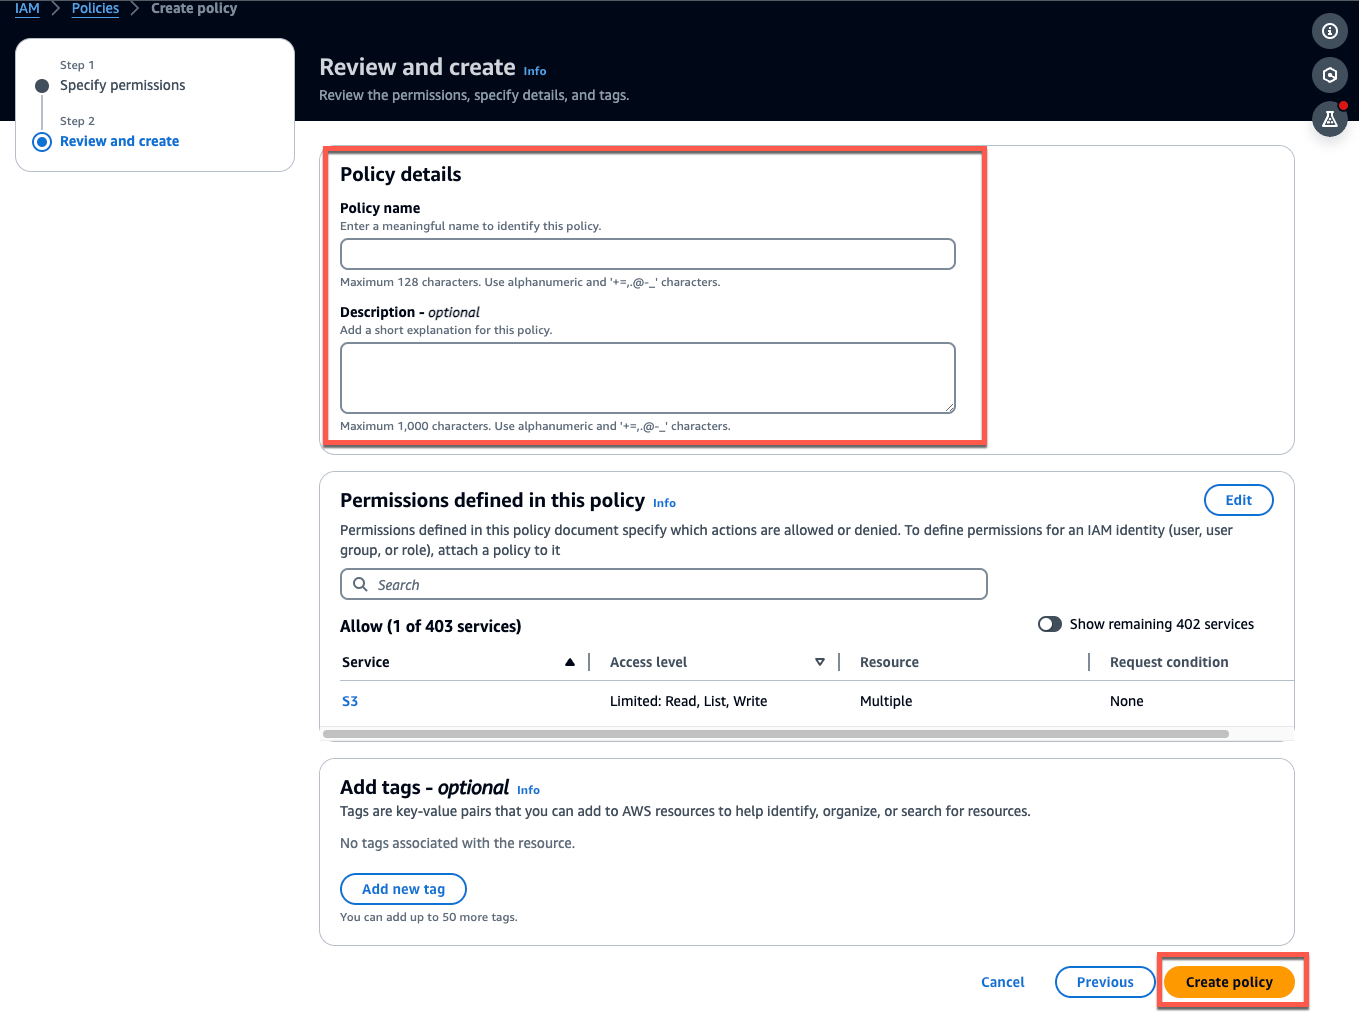
Nella pagina Rivedi e crea, effettua le operazioni seguenti:
-
Nei dettagli della politica, inserisci il nome della politica e una descrizione opzionale.
-
Lascia le autorizzazioni definite in questa sezione della politica così come sono.
-
In Aggiungi tag, opzionale, puoi scegliere di aggiungere tag per tenere traccia delle tue risorse. .
-
Scegli Crea policy.
-
Fase 3: Creare il ruolo
-
Apri la console IAM
e scegli Ruoli. 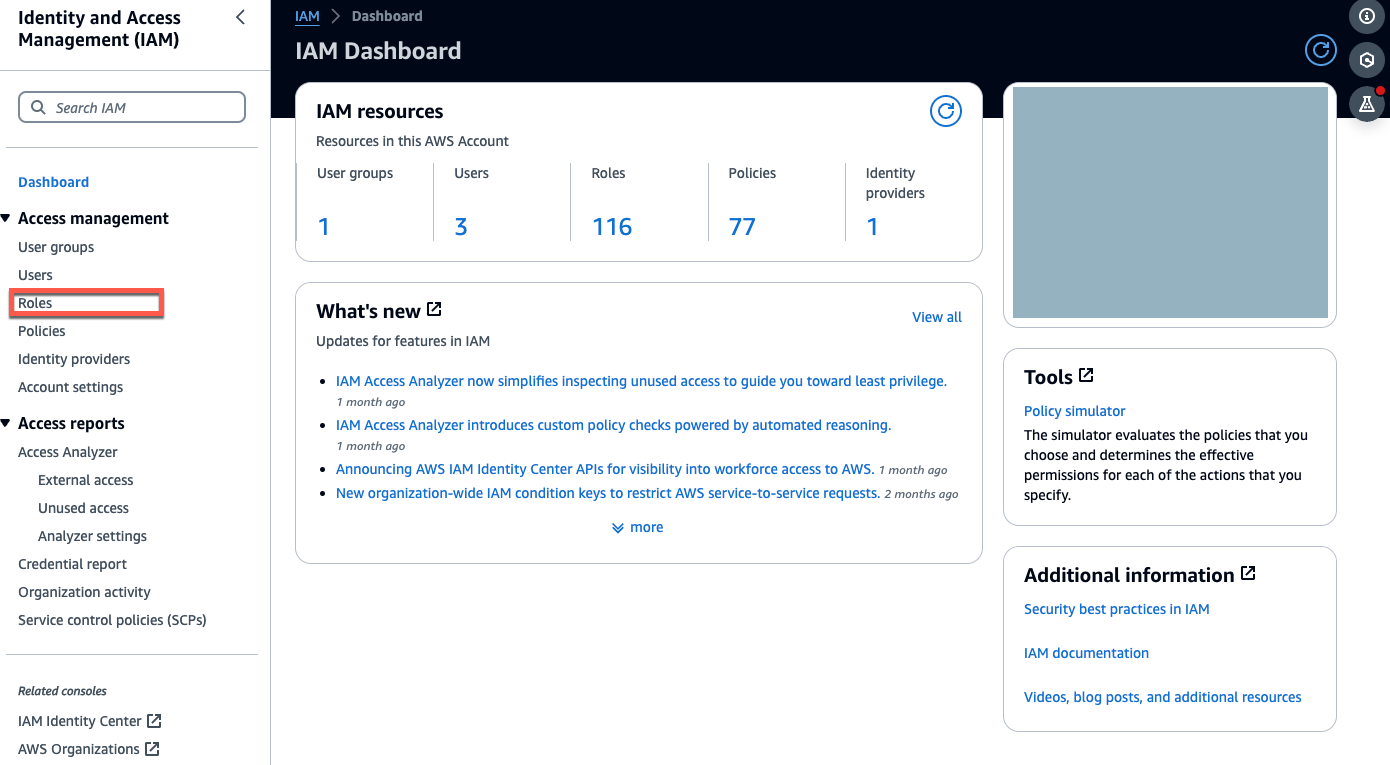
-
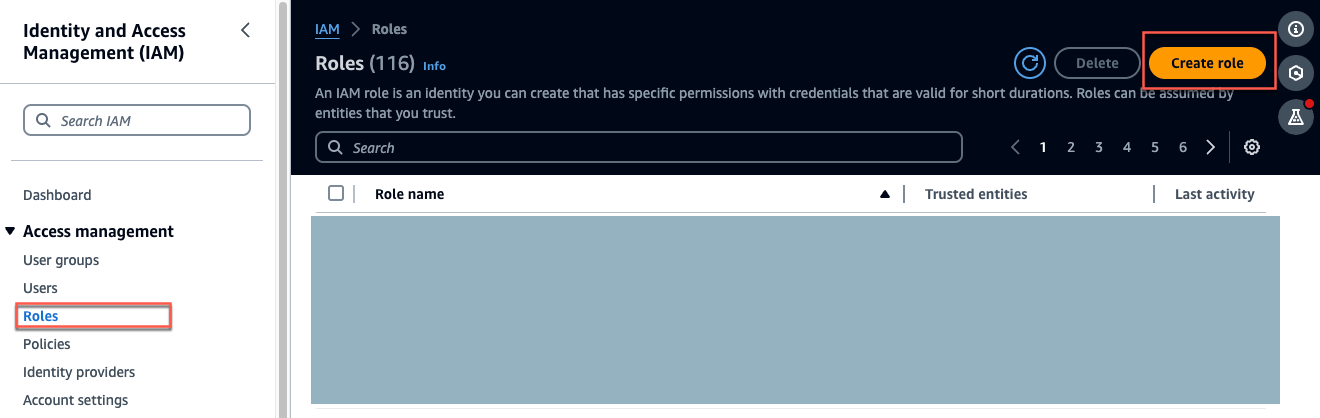
Scegliere Crea ruolo.
-
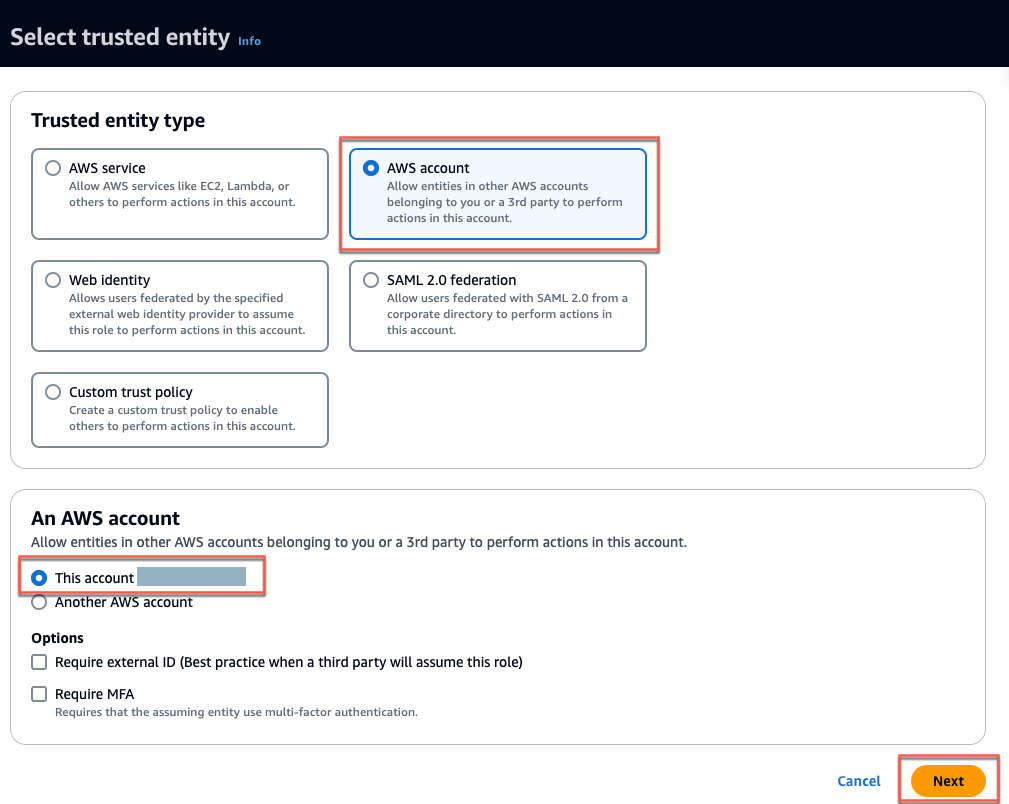
In Seleziona entità attendibile, in Tipo di entità attendibile, scegli AWS account.
-
In Un AWS account, scegli Questo account. Puoi personalizzare le impostazioni aggiuntive usando le Opzioni.
-
Scegli Avanti.
-
In Aggiungi autorizzazioni, per le politiche di autorizzazione, cerca la politica appena creata nella casella di ricerca e seleziona la tua politica.
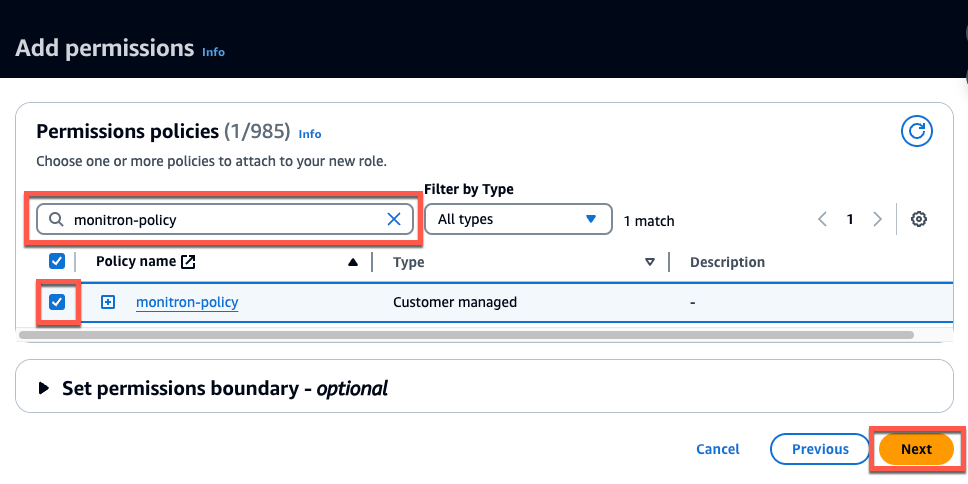
-
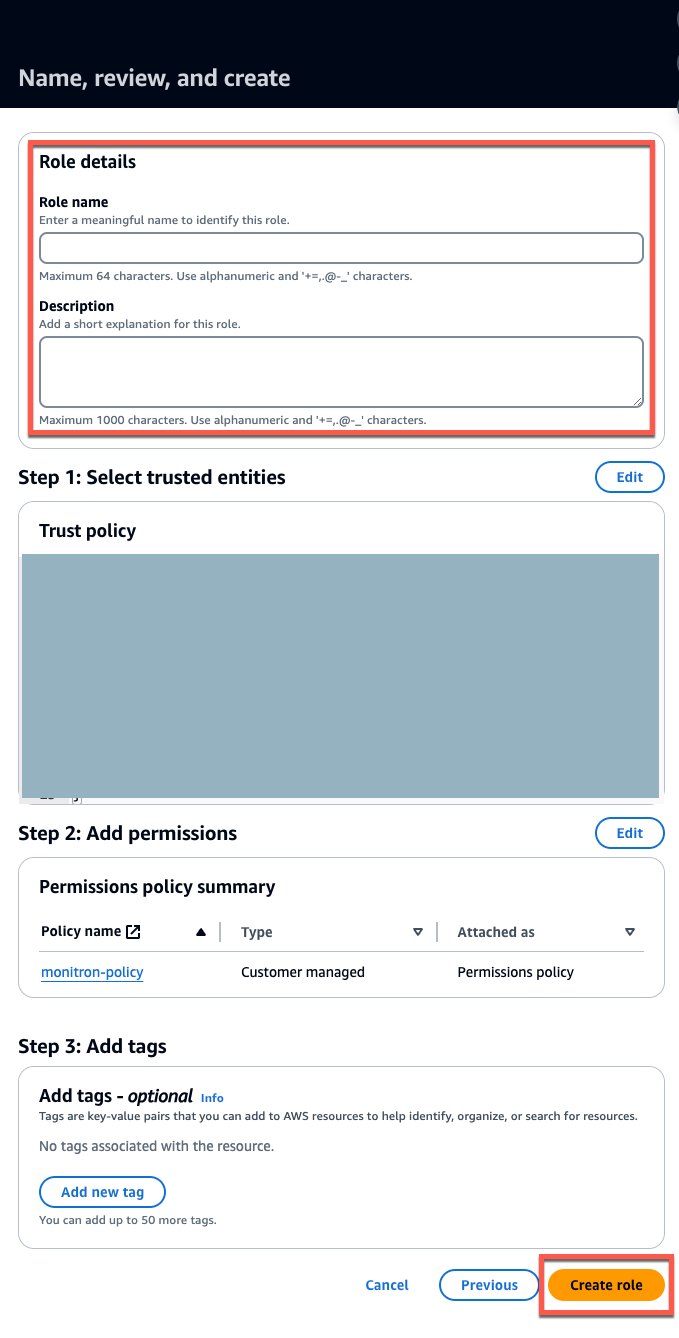
Nella pagina Nome, rivedi e crea, procedi come segue:
-
Nei dettagli del ruolo, inserisci il nome del ruolo e una descrizione facoltativa.
-
Puoi scegliere di ignorare la Fase 1: Selezione delle entità attendibili e la Fase 2: Aggiungere autorizzazioni.
-
Per il Passaggio 3: Aggiungi tag, per Aggiungi tag (opzionale) , aggiungi tag opzionali per tenere traccia delle tue risorse.
-
-
Scegliere Crea ruolo.
Fase 4: Creare la politica di fiducia
-
Cerca il ruolo che hai appena creato e scegli il ruolo.
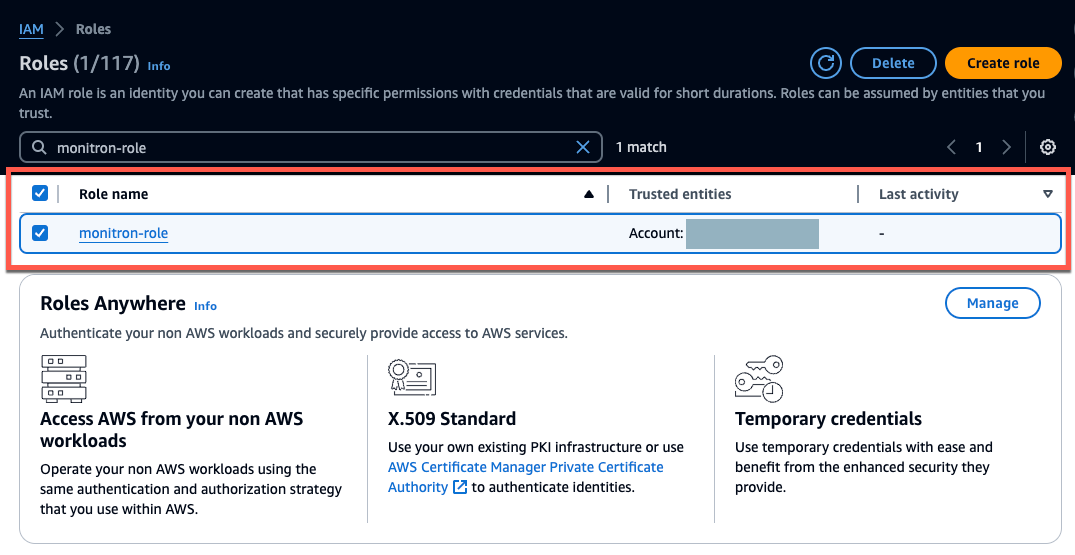
-
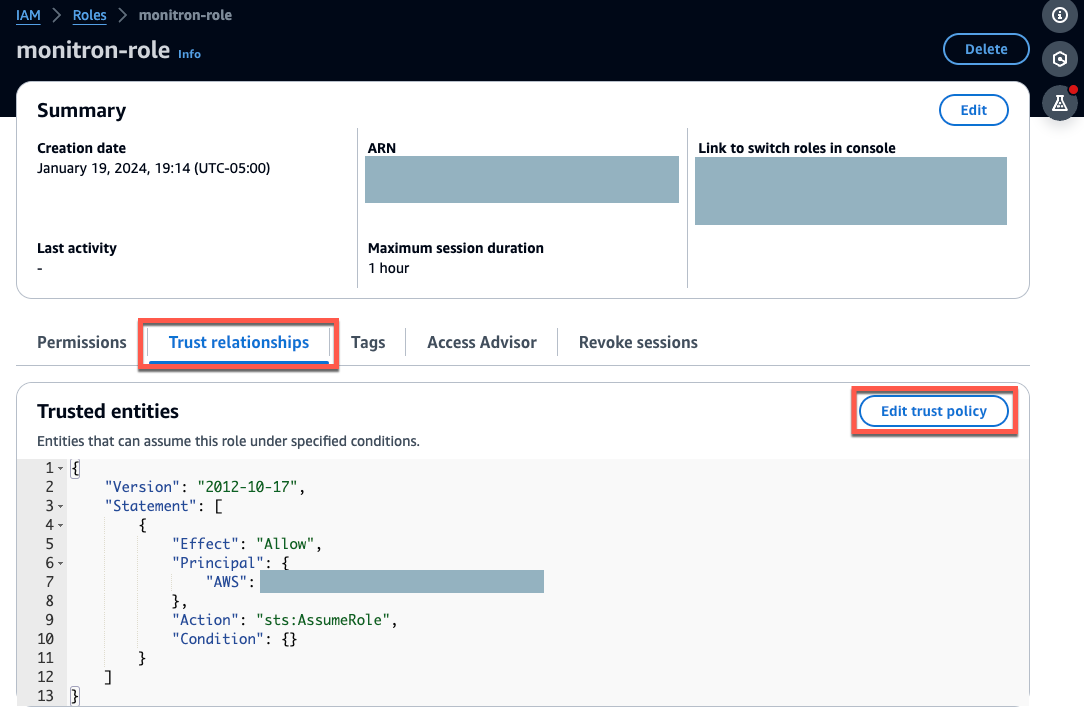
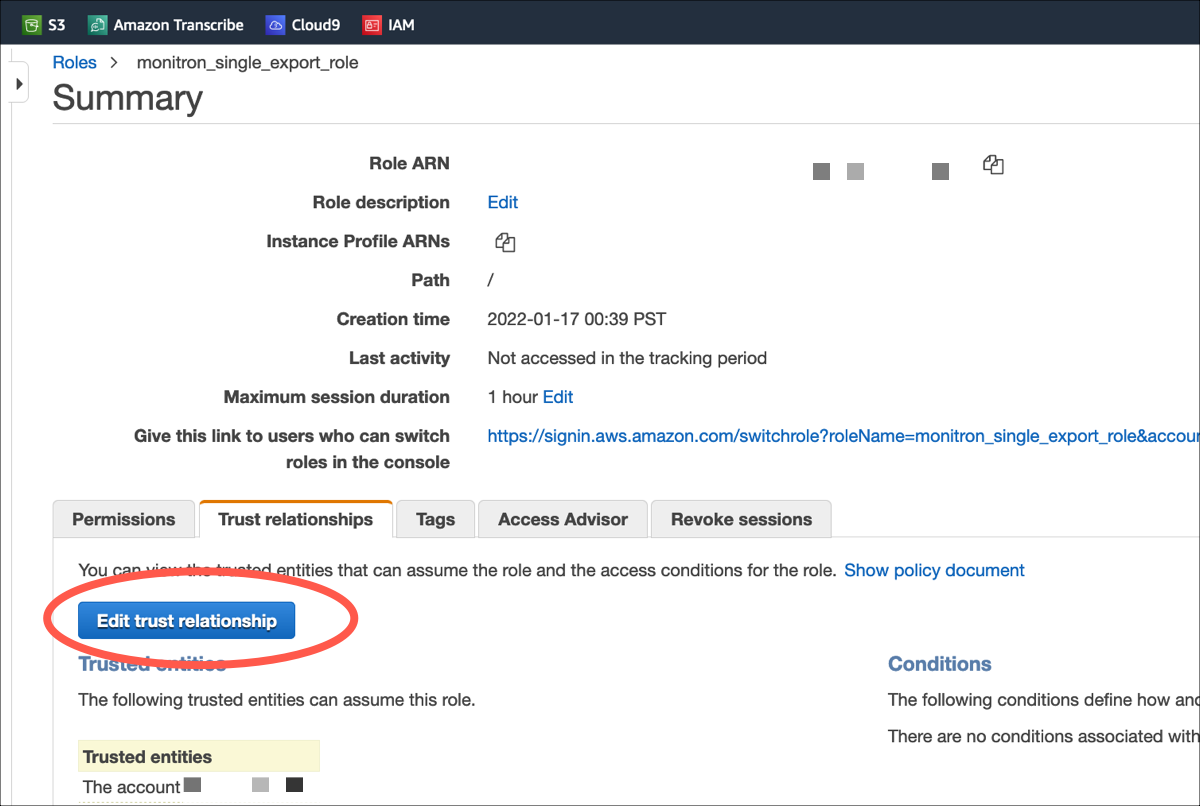
Seleziona la scheda Relazioni di attendibilità.
-
Seleziona Modifica relazione di attendibilità.
-
Cancella il testo JSON predefinito in modo che il modulo sia vuoto.
-
Incolla la policy che consente ad Amazon Monitron di assumere il ruolo.
-
Scegli Update Trust Policy (Aggiorna policy di trust).
Passaggio 5: creare il caso di supporto
-
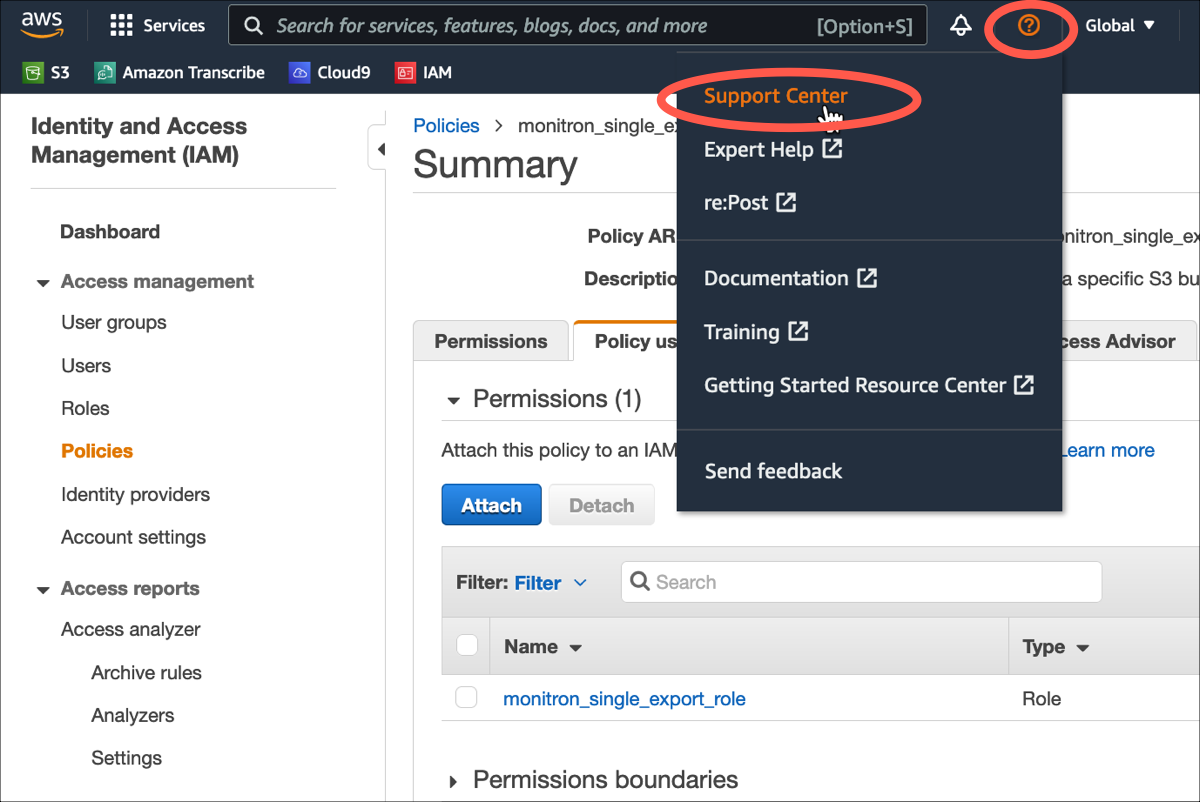
Dalla tua AWS console, scegli l'icona del punto interrogativo nell'angolo in alto a destra di qualsiasi pagina, quindi scegli Centro assistenza.
-
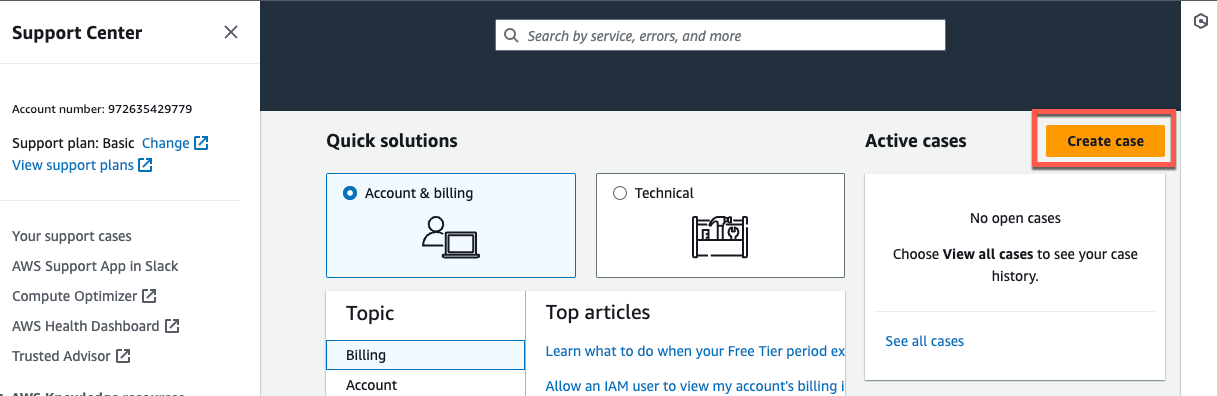
Nella pagina successiva, scegli Crea caso.
-
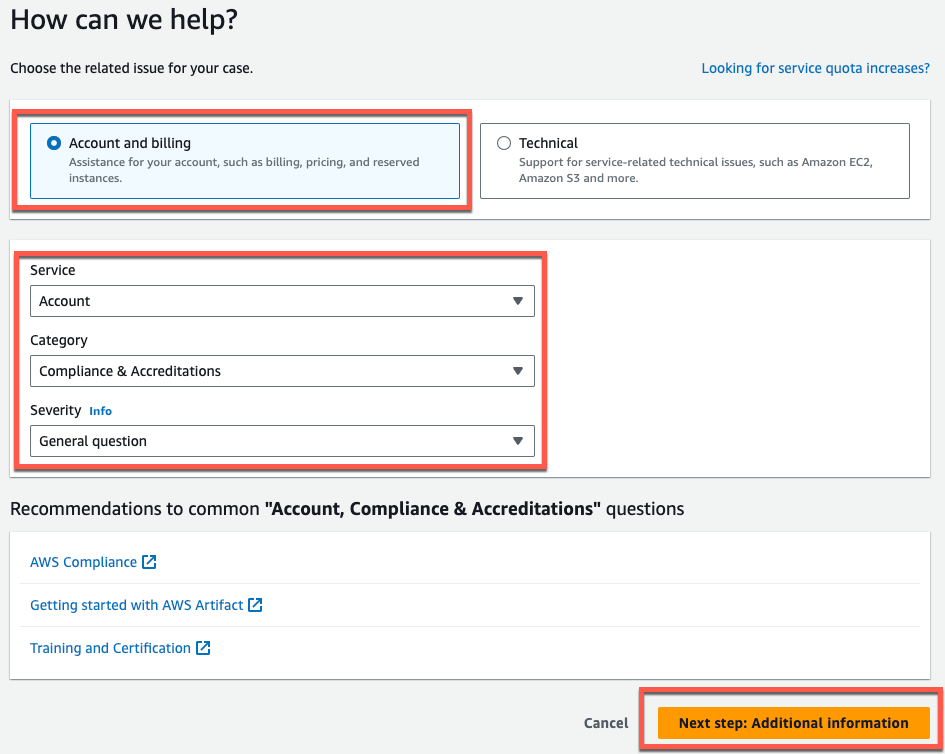
Nella sezione Come possiamo aiutare? pagina, procedi come segue:
-
Scegli Account and billing support (Supporto account e fatturazione).
-
In Servizio, scegli Account.
-
In Categoria, scegli Conformità e accreditamenti.
-
Scegli Severity, se questa opzione è disponibile in base al tuo abbonamento all'assistenza.
-
Scegli Fase successiva: informazioni aggiuntive.
-
-
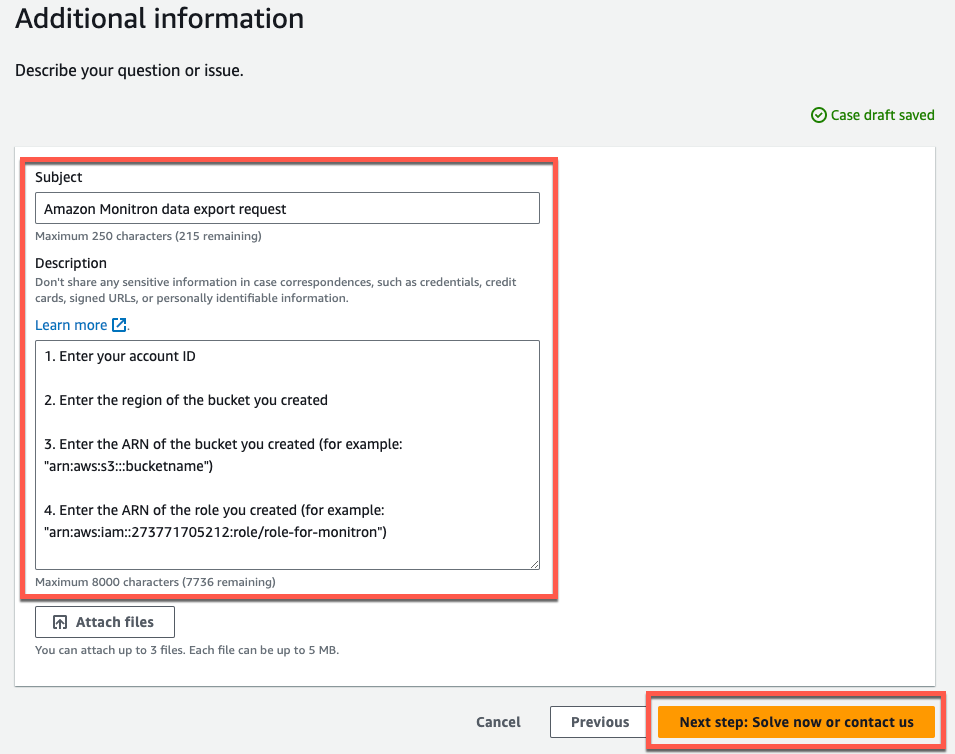
In Informazioni aggiuntive, procedi come segue:
-
In Oggetto, inserisciAmazon Monitron data export request.
-
Nel campo Descrizione, inserisci:
-
l'ID del tuo account
-
la regione del bucket che hai creato
-
l'ARN del bucket che hai creato (ad esempio: «arn:aws:s3: ::bucketname»)
-
l'ARN del ruolo che hai creato (ad esempio: «arn:aws:iam: :273771705212: -for-monitron») role/role
-
-
Scegli Passaggio successivo: risolvi ora o contattaci.
-
-
In Risolvi ora o contattaci, procedi come segue:
-
In Risolvi ora, seleziona Avanti.
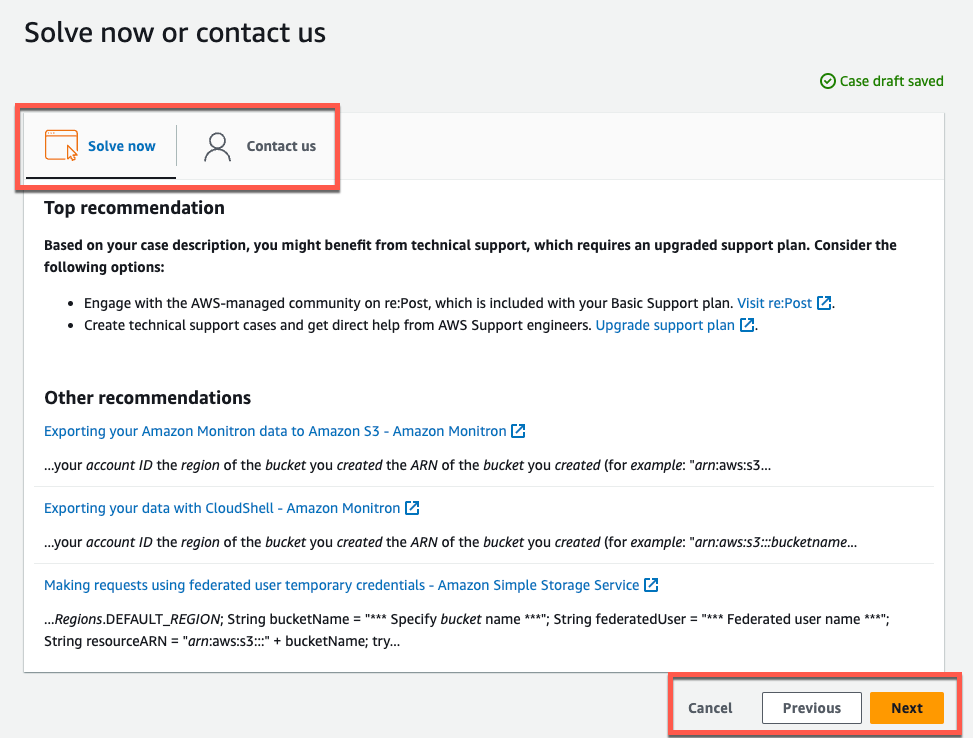
-
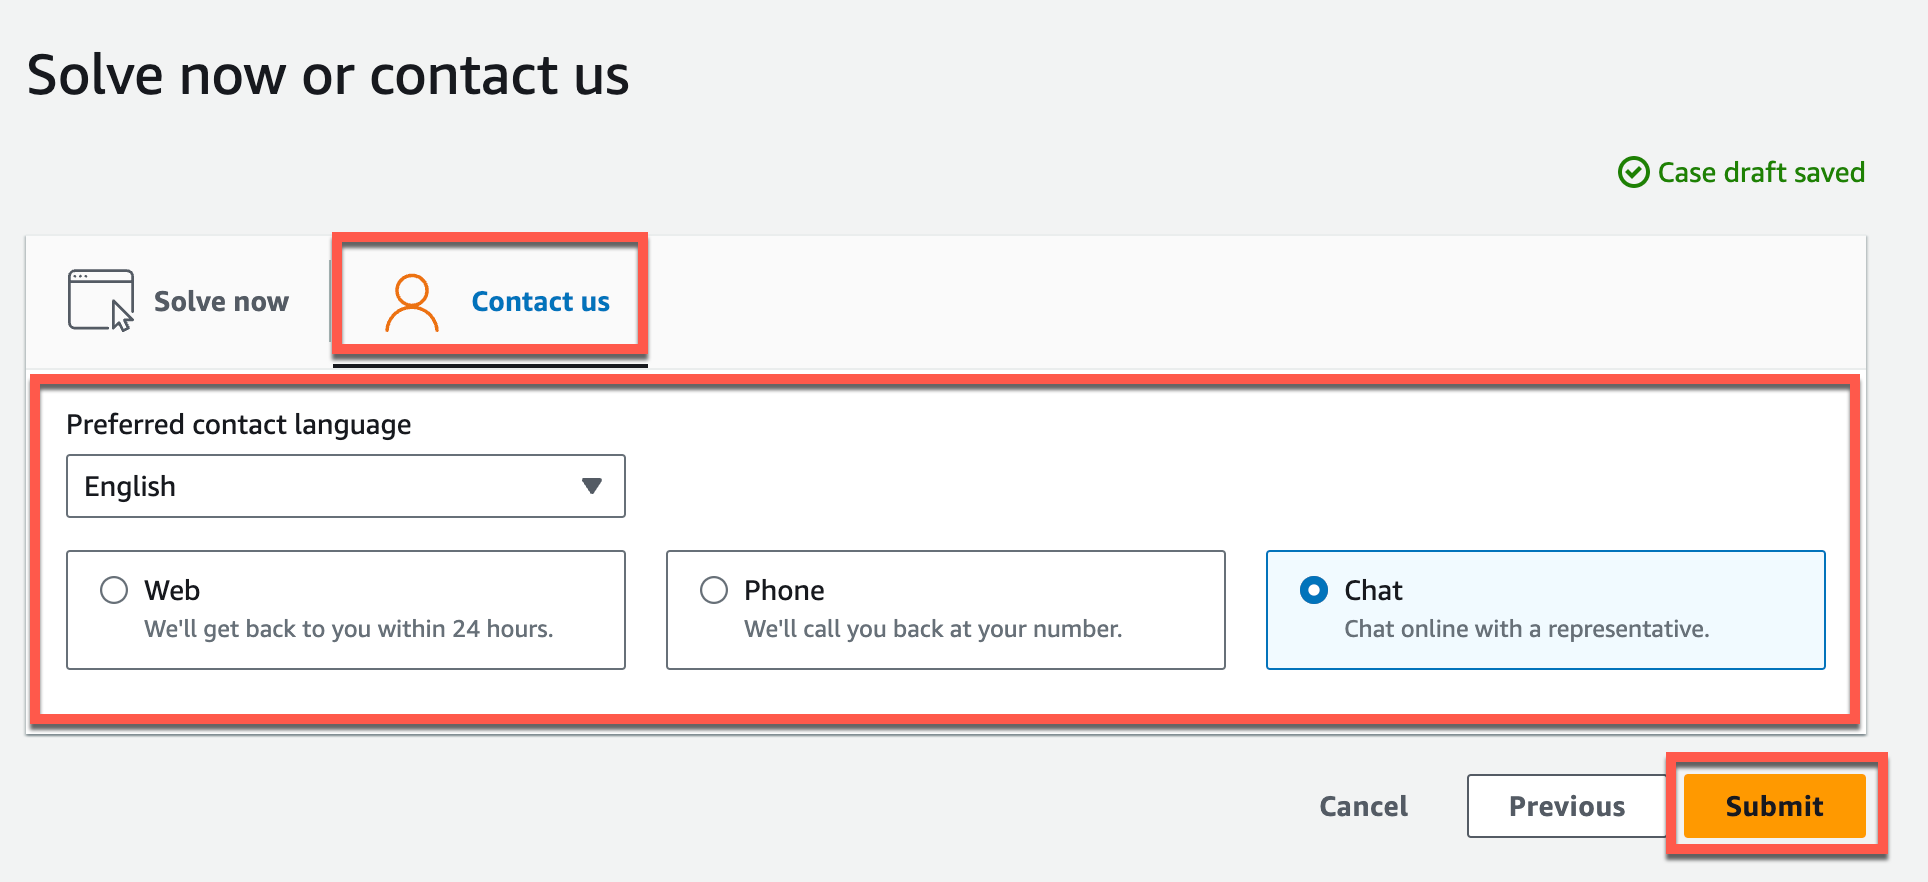
In Contattaci, scegli la lingua di contatto preferita e il metodo di contatto preferito.
-
Seleziona Invia. Verrà visualizzata una schermata di conferma con l'ID del caso e i dettagli.
-
Uno specialista dell'assistenza AWS clienti ti risponderà il prima possibile. In caso di problemi con i passaggi elencati, lo specialista potrebbe chiederti ulteriori informazioni. Se sono state fornite tutte le informazioni necessarie, lo specialista ti informerà non appena i tuoi dati saranno stati copiati nel bucket Amazon S3 che hai creato sopra.
