Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
# Utilizzo di provider di identità SAML con un pool di utenti
Puoi scegliere che gli utenti delle tue app web e mobili accedano tramite un provider di identità SAML (IdP) come [ Microsoft Active Directory Federation Services (ADFS) ](https://msdn.microsoft.com/en-us/library/bb897402.aspx) o Shibboleth. [http://www.shibboleth.net/](http://www.shibboleth.net/) È necessario selezionare un provider di identità SAML che supporti lo [standard SAML 2.0](http://saml.xml.org/saml-specifications).
Con l'accesso gestito, Amazon Cognito autentica gli utenti IdP locali e di terze parti ed emette token web JSON (JWT). Con i token emessi da Amazon Cognito, puoi consolidare più fonti di identità in uno standard OpenID Connect (OIDC) universale per tutte le tue app. Amazon Cognito è in grado di elaborare le asserzioni SAML dei tuoi provider di terze parti in quello standard SSO. Puoi creare e gestire un IdP SAML in Console di gestione AWS, tramite o con l'API dei pool di utenti di AWS CLI Amazon Cognito. Per creare il tuo primo IdP SAML in, consulta. Console di gestione AWS[Aggiungere e gestire i provider di identità SAML in un pool di utenti](cognito-user-pools-managing-saml-idp.md)
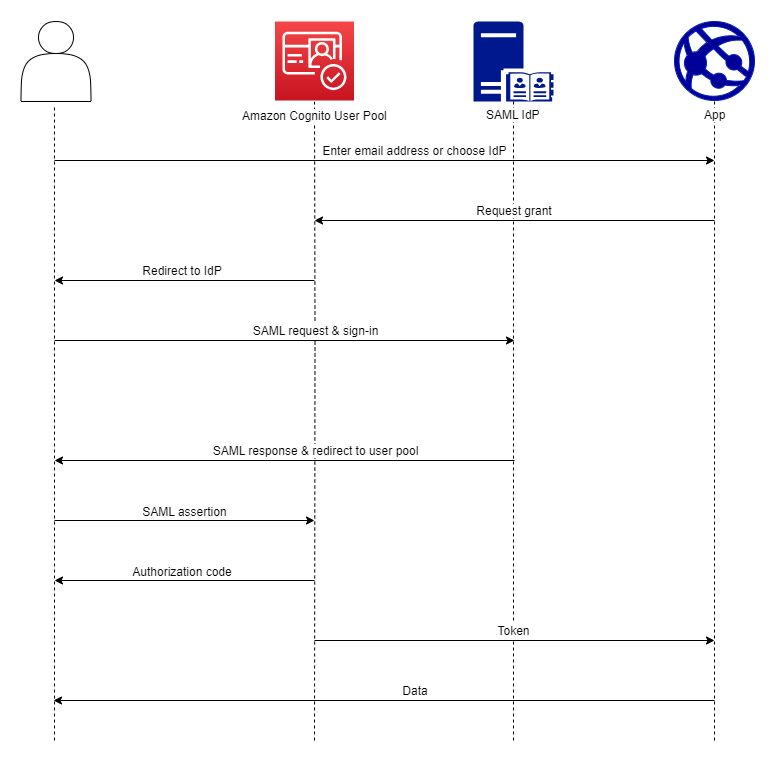
**Nota**
La federazione con accesso tramite un IdP di terze parti è una funzionalità dei pool di utenti di Amazon Cognito. I pool di identità Amazon Cognito, a volte chiamati identità federate Amazon Cognito, sono un'implementazione della federazione che devi configurare separatamente in ogni pool di identità. Un pool di utenti può essere un IdP di terze parti appartenente a un pool di identità. Per ulteriori informazioni, consulta [Pool di identità di Amazon Cognito](cognito-identity.md).
## Riferimento rapido per la configurazione dell'IdP
Devi configurare il tuo IdP SAML per accettare le richieste e inviare risposte al tuo pool di utenti. La documentazione per il tuo IdP SAML conterrà informazioni su come aggiungere il tuo pool di utenti come relying party o applicazione per il tuo IdP SAML 2.0. La documentazione che segue fornisce i valori da fornire per l'ID dell'entità SP e l'URL del servizio di asserzione consumer (ACS).Riferimento rapido ai valori SAML del pool di utenti
**ID dell'entità SP**
```
urn:amazon:cognito:sp:{{us-east-1_EXAMPLE}}
```
**URL ACS**
```
https://{{Your user pool domain}}/saml2/idpresponse
```
È necessario configurare il pool di utenti per supportare il provider di identità. I passaggi di alto livello per aggiungere un IdP SAML esterno sono i seguenti.
1. Scarica i metadati SAML dal tuo IdP o recupera l'URL sull'endpoint dei metadati. Consulta [Configurazione del tuo provider di identità SAML di terze parti](cognito-user-pools-integrating-3rd-party-saml-providers.md).
1. Aggiungi un nuovo IdP al tuo pool di utenti. Carica i metadati SAML o fornisci l'URL dei metadati. Consulta [Aggiungere e gestire i provider di identità SAML in un pool di utenti](cognito-user-pools-managing-saml-idp.md).
1. Assegna l'IdP ai client della tua app. Consulta [Impostazioni specifiche dell'applicazione con client di app](user-pool-settings-client-apps.md).
**Topics**
+ [Riferimento rapido per la configurazione dell'IdP](#cognito-user-pools-saml-idp-reference)
+ [Cose da sapere su SAML IdPs nei pool di utenti di Amazon Cognito](cognito-user-pools-saml-idp-things-to-know.md)
+ [Distinzione tra maiuscole e minuscole dei nomi utente SAML](#saml-nameid-case-sensitivity)
+ [Configurazione del tuo provider di identità SAML di terze parti](cognito-user-pools-integrating-3rd-party-saml-providers.md)
+ [Aggiungere e gestire i provider di identità SAML in un pool di utenti](cognito-user-pools-managing-saml-idp.md)
+ [Avvio della sessione SAML nei bacini d'utenza di Amazon Cognito](cognito-user-pools-SAML-session-initiation.md)
+ [Disconnettere gli utenti SAML con Single Signout](cognito-user-pools-saml-idp-sign-out.md)
+ [Firma e crittografia SAML](cognito-user-pools-SAML-signing-encryption.md)
+ [Nomi e identificatori dei provider di identità SAML](cognito-user-pools-managing-saml-idp-naming.md)
## Distinzione tra maiuscole e minuscole dei nomi utente SAML
Quando un utente federato tenta di accedere, il provider di identità SAML (IdP) trasmette un valore univoco `NameId` ad Amazon Cognito nell'asserzione SAML dell'utente. Amazon Cognito identifica un utente tramite la sua dichiarazione. SAML-federated `NameId` Indipendentemente dalle impostazioni relative alla distinzione tra maiuscole e minuscole del tuo pool di utenti, Amazon Cognito riconosce un utente federato che ritorna da un IdP SAML quando trasmette la richiesta univoca e con distinzione tra maiuscole e minuscole. `NameId` Se mappi un attributo come `email` a `NameId` e l'utente modifica il proprio indirizzo e-mail, non può accedere alla tua app.
Mappa `NameId` nelle asserzioni SAML da un attributo del provider di identità con valori che non cambiano.
Ad esempio, Carlos ha un profilo utente nel bacino d'utenza senza distinzione tra maiuscole e minuscole da un'asserzione SAML di Active Directory Federation Services (ADFS) che ha passato un valore `NameId` di `Carlos@example.com`. La prossima volta che Carlos tenta di accedere, il provider di identità ADFS passa un valore `NameId` di `carlos@example.com`. Poiché `NameId` deve rispettare esattamente la distinzione tra maiuscole e minuscole, l'accesso non ha esito positivo.
Se gli utenti non riescono ad accedere dopo la modifica di `NameID`, elimina i profili utente dal bacino d'utenza. Amazon Cognito crea nuovi profili utente la prossima volta che viene eseguito l'accesso.
**Topics**
+ [Riferimento rapido per la configurazione dell'IdP](#cognito-user-pools-saml-idp-reference)
+ [Cose da sapere su SAML IdPs nei pool di utenti di Amazon Cognito](cognito-user-pools-saml-idp-things-to-know.md)
+ [Distinzione tra maiuscole e minuscole dei nomi utente SAML](#saml-nameid-case-sensitivity)
+ [Configurazione del tuo provider di identità SAML di terze parti](cognito-user-pools-integrating-3rd-party-saml-providers.md)
+ [Aggiungere e gestire i provider di identità SAML in un pool di utenti](cognito-user-pools-managing-saml-idp.md)
+ [Avvio della sessione SAML nei bacini d'utenza di Amazon Cognito](cognito-user-pools-SAML-session-initiation.md)
+ [Disconnettere gli utenti SAML con Single Signout](cognito-user-pools-saml-idp-sign-out.md)
+ [Firma e crittografia SAML](cognito-user-pools-SAML-signing-encryption.md)
+ [Nomi e identificatori dei provider di identità SAML](cognito-user-pools-managing-saml-idp-naming.md)