Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Gestione del controllo degli accessi ai file
SACL necessari per registrare l'attività
Di per sé, l'attivazione del controllo dell'accesso ai file non registra alcun accesso. Amazon FSx for Windows File Server registra gli accessi solo per file, cartelle e condivisioni di file con controlli di controllo (noti anche come SACL) configurati. Per istruzioni sulla configurazione dei controlli di controllo, consulta. Impostazione dei controlli di controllo di file e cartelle
Puoi abilitare il controllo dell'accesso ai file quando crei un nuovo file system Amazon FSx for Windows File Server. Il controllo dell'accesso ai file è disattivato per impostazione predefinita quando si crea un file system dalla console Amazon FSx.
Sui file system esistenti in cui è abilitato il controllo dell'accesso ai file, è possibile modificare le impostazioni di controllo dell'accesso ai file, inclusa la modifica dei tipi di tentativi di accesso per gli accessi ai file e alle condivisioni di file e alla destinazione del registro degli eventi di controllo. Puoi eseguire queste attività utilizzando la console o l'API di Amazon FSx. AWS CLI
Nota
Il controllo dell'accesso ai file è supportato solo sui file system Amazon FSx for Windows File Server con una capacità di throughput di 32 MBps o superiore. Non è possibile creare o aggiornare un file system con una capacità di throughput inferiore a 32 MBps se il controllo dell'accesso ai file è abilitato. È possibile modificare la capacità di trasmissione in qualsiasi momento dopo aver creato il file system. Per ulteriori informazioni, consulta Gestione della capacità di throughput.
-
Apri la console Amazon FSx all'indirizzo. https://console.aws.amazon.com/fsx/
Segui la procedura per creare un nuovo file system descritta Fase 5. Crea il tuo file system nella sezione Guida introduttiva.
Apri la sezione Auditing - opzionale. Il controllo dell'accesso ai file è disabilitato per impostazione predefinita.
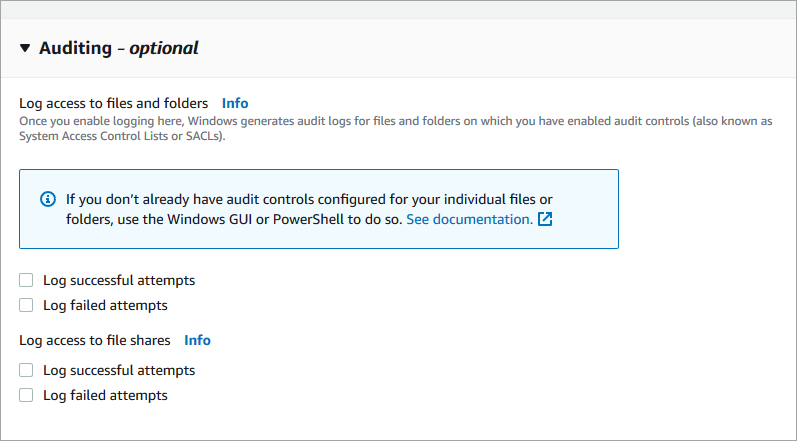
-
Per abilitare e configurare il controllo dell'accesso ai file, procedi come segue.
-
Per Registra l'accesso a file e cartelle, seleziona la registrazione dei and/or tentativi falliti con successo. La registrazione è disabilitata per file e cartelle se non si effettua una selezione.
-
Per Registra l'accesso alle condivisioni di file, seleziona la registrazione dei and/or tentativi falliti con successo. La registrazione è disabilitata per le condivisioni di file se non si effettua una selezione.
Per Scegli una destinazione per il registro degli eventi di controllo, scegli CloudWatch Logs o Firehose. Quindi scegli un registro o un flusso di consegna esistente o creane uno nuovo. Per CloudWatch i log, Amazon FSx può creare e utilizzare un flusso di log predefinito nel gruppo di CloudWatch
/aws/fsx/windowslog Logs.
Di seguito è riportato un esempio di configurazione di controllo dell'accesso ai file che verificherà i tentativi di accesso riusciti e non riusciti degli utenti finali per file, cartelle e condivisioni di file. I registri degli eventi di controllo verranno inviati alla destinazione predefinita del gruppo di CloudWatch
/aws/fsx/windowslog Logs.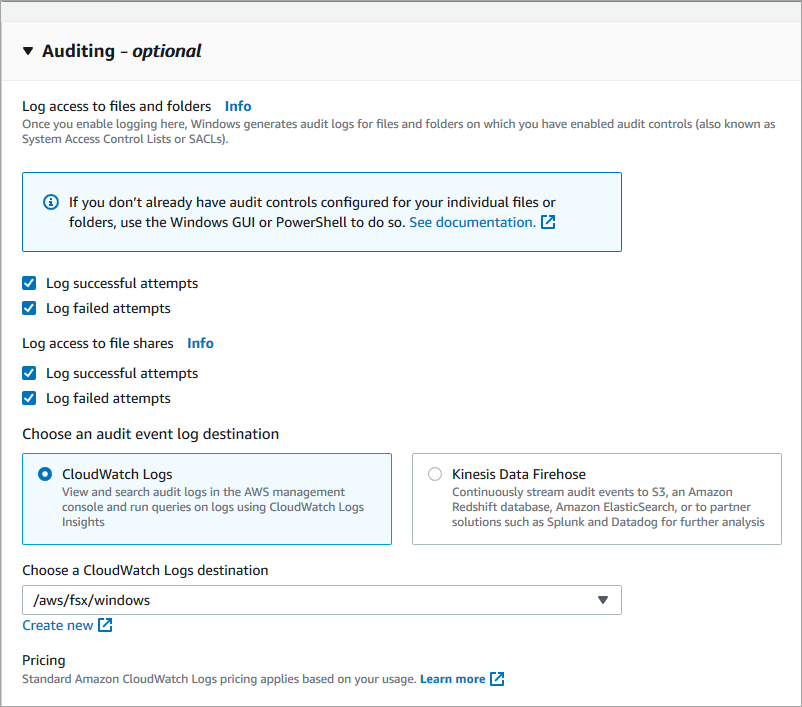
-
-
Continuare con la sezione successiva della procedura guidata per la creazione del file system.
Quando il file system è Disponibile, la funzionalità di controllo dell'accesso ai file è abilitata.
Quando si crea un nuovo file system, utilizzate la
AuditLogConfigurationproprietà con l'operazione CreateFileSystem API per abilitare il controllo dell'accesso ai file per il nuovo file system.aws fsx create-file-system \ --file-system-type WINDOWS \ --storage-capacity 300 \ --subnet-ids subnet-123456 \ --windows-configuration AuditLogConfiguration='{FileAccessAuditLogLevel="SUCCESS_AND_FAILURE", \ FileShareAccessAuditLogLevel="SUCCESS_AND_FAILURE", \ AuditLogDestination="arn:aws:logs:us-east-1:123456789012:log-group:/aws/fsx/my-customer-log-group"}'-
Quando il file system è Disponibile, la funzionalità di controllo dell'accesso ai file è abilitata.
Apri la console Amazon FSx all'indirizzo. https://console.aws.amazon.com/fsx/
Accedi a File system e scegli il file system di Windows per il quale desideri gestire il controllo dell'accesso ai file.
Scegli la scheda Amministrazione.
Nel pannello File Access Auditing, scegli Gestisci.
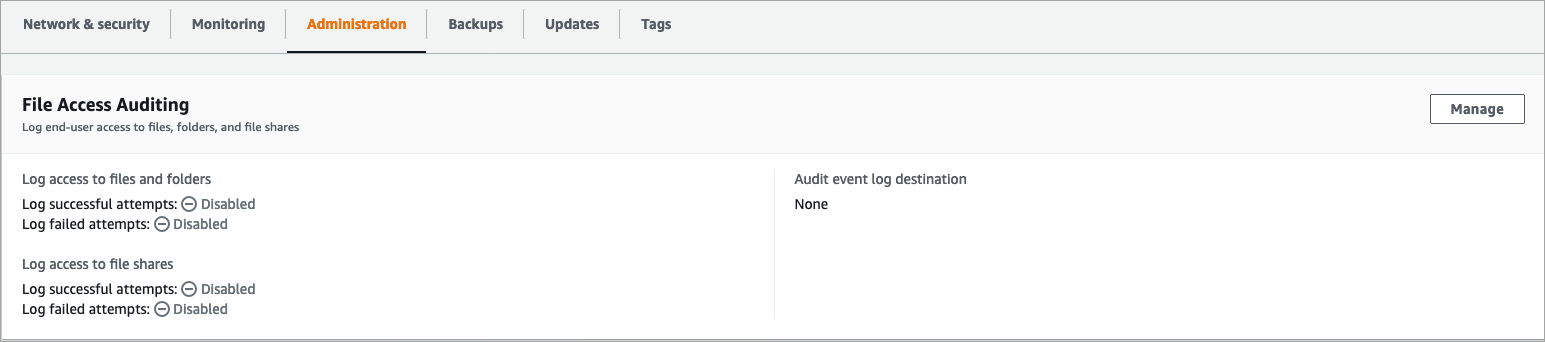
Nella finestra di dialogo Gestisci le impostazioni di controllo dell'accesso ai file, modifica le impostazioni desiderate.
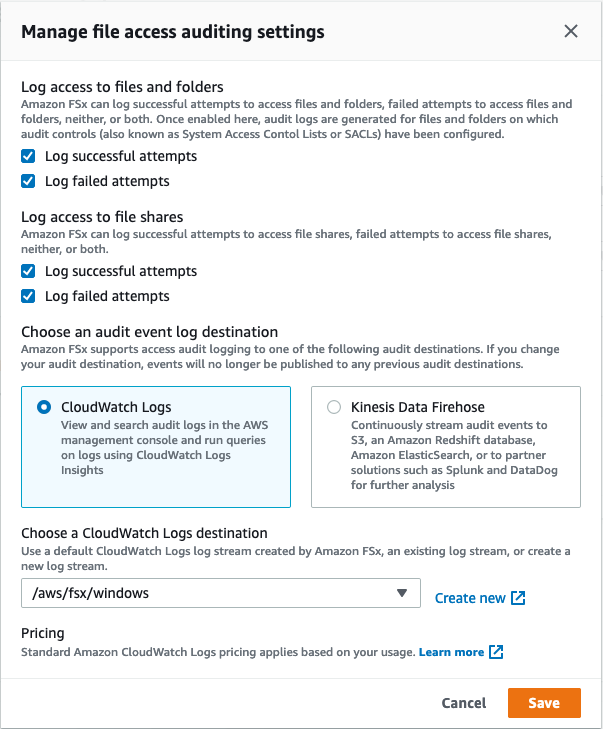
-
Per Registra l'accesso a file e cartelle, seleziona la registrazione dei tentativi falliti con successo. and/or La registrazione è disabilitata per file e cartelle se non si effettua una selezione.
-
Per Registra l'accesso alle condivisioni di file, seleziona la registrazione dei and/or tentativi falliti con successo. La registrazione è disabilitata per le condivisioni di file se non si effettua una selezione.
Per Scegli una destinazione per il registro degli eventi di controllo, scegli CloudWatch Logs o Firehose. Quindi scegli un registro o un flusso di consegna esistente o creane uno nuovo.
-
-
Selezionare Salva.
Usa il comando
update-file-systemCLI o l'operazione API equivalenteUpdateFileSystem.aws fsx update-file-system \ --file-system-id fs-0123456789abcdef0 \ --windows-configuration AuditLogConfiguration='{FileAccessAuditLogLevel="SUCCESS_ONLY", \ FileShareAccessAuditLogLevel="FAILURE_ONLY", \ AuditLogDestination="arn:aws:logs:us-east-1:123456789012:log-group:/aws/fsx/my-customer-log-group"}'
