Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Configura e configura Amazon VPC
Una guida completa per configurare un VPC non rientra nello scopo di questa guida. Per una comprensione approfondita, consulta la Amazon VPC User Guide.
In questa sezione, viene descritto come Amazon EC2 e l'endpoint del flusso di dati possono esistere all'interno di un VPC. AWS Ground Station non supporta più punti di consegna per un determinato flusso di dati: è previsto che ogni flusso di dati termini su un singolo ricevitore EC2. Poiché prevediamo un singolo ricevitore EC2, la configurazione non è ridondante Multi-AZ. Per esempi completi che utilizzeranno il tuo VPC, consulta. Esempi di configurazioni del profilo di missione
Configurazione VPC con AWS Ground Station Agente
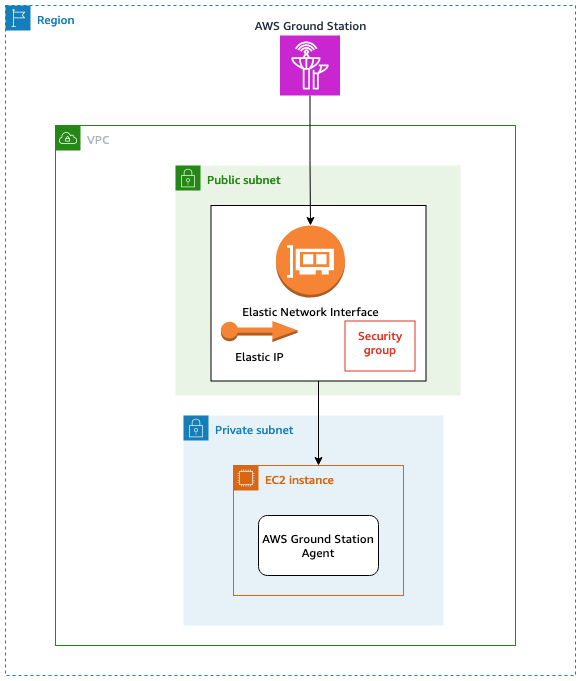
I dati satellitari vengono forniti a un'istanza AWS Ground Station dell'agente vicina all'antenna. L' AWS Ground Station agente eseguirà lo striping e quindi crittograferà i dati utilizzando la AWS KMS chiave fornita. Ogni stripe viene inviato al tuo Amazon EC2 Elastic IP (EIP) dall'antenna sorgente attraverso il backbone della rete AWS. I dati arrivano alla tua istanza EC2 tramite l'Amazon EC2 Elastic Network Interface (ENI) collegata. Una volta sull'istanza EC2, l' AWS Ground Station agente installato decrittograferà i dati ed eseguirà la correzione degli errori di inoltro (FEC) per recuperare i dati persi, quindi li inoltrerà all'IP e alla porta specificati nella configurazione.
L'elenco seguente riporta alcune considerazioni di configurazione specifiche relative alla configurazione del VPC per la distribuzione degli agenti. AWS Ground Station
Gruppo di sicurezza: si consiglia di configurare un gruppo di sicurezza dedicato solo AWS Ground Station al traffico. Questo gruppo di sicurezza dovrebbe consentire il traffico in ingresso UDP sullo stesso intervallo di porte specificato nel Dataflow Endpoint Group. AWS Ground Station mantiene un elenco di AWS-managed prefissi per limitare le autorizzazioni ai soli indirizzi IP. AWS Ground Station Consulta AWS Managed Prefix Lists per dettagli su come sostituirli PrefixListId per le tue regioni di distribuzione.
Elastic Network Interface (ENI): dovrai associare il suddetto gruppo di sicurezza a questo ENI e inserirlo nella tua sottorete pubblica.
Nota
La quota predefinita per il numero di gruppi di sicurezza collegati per ENI è 5. Si tratta di un limite regolabile fino a 16, vedi Amazon VPC Quotas.
Il CloudFormation modello seguente dimostra come creare l'infrastruttura descritta in questa sezione.
ReceiveInstanceEIP: Type: AWS::EC2::EIP Properties: Domain: 'vpc'InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: # Add additional items here. - IpProtocol: udp FromPort:your-port-start-rangeToPort:your-port-end-rangePrefixListIds: - PrefixListId:com.amazonaws.global.groundstationDescription:"Allow AWS Ground Station Downlink ingress."InstanceNetworkInterface: Type: AWS::EC2::NetworkInterface Properties: Description:ENI for AWS Ground Station to connect to.GroupSet: - !RefInstanceSecurityGroupSubnetId:A Public SubnetReceiveInstanceEIPAllocation: Type: AWS::EC2::EIPAssociation Properties: AllocationId: Fn::GetAtt: [ReceiveInstanceEIP, AllocationId ] NetworkInterfaceId: Ref:InstanceNetworkInterface
Configurazione VPC con un endpoint del flusso di dati

I dati satellitari vengono forniti a un'istanza dell'applicazione endpoint dataflow prossima all'antenna. I dati vengono quindi inviati tramite Amazon EC2 Elastic Network Interface (ENI) tra più account da un VPC di proprietà di. AWS Ground Station I dati arrivano quindi alla tua istanza EC2 tramite l'ENI collegato alla tua istanza Amazon EC2. L'applicazione endpoint dataflow installata li inoltrerà quindi all'IP e alla porta specificati nella configurazione. L'inverso di questo flusso si verifica per le connessioni uplink.
L'elenco seguente riporta considerazioni di configurazione uniche quando si configura il VPC per la distribuzione degli endpoint del flusso di dati.
Nota
La quota predefinita per il numero di gruppi di sicurezza collegati per ENI è 5. Si tratta di un limite regolabile fino a 16, vedi Amazon VPC Quotas.
Ruolo IAM: il ruolo IAM fa parte dell'endpoint Dataflow e non è mostrato nel diagramma. Il ruolo IAM utilizzato per creare e collegare l'ENI tra account diversi all'istanza Amazon EC2. AWS Ground Station
Gruppo di sicurezza 1: questo gruppo di sicurezza è collegato all'ENI che verrà associato all'istanza Amazon EC2 nel tuo account. Deve consentire il traffico UDP proveniente dal Security Group 2 sulle porte specificate nel tuo dataflow-endpoint-group.
Elastic Network Interface (ENI) 1 - Dovrai associare Security Group 1 a questo ENI e inserirlo in una sottorete.
Subnet: dovrai assicurarti che nel tuo account sia disponibile almeno un indirizzo IP per flusso di dati per l'istanza Amazon EC2. Per maggiori dettagli sul dimensionamento della sottorete, consulta Subnet CIDR blocks https://docs.aws.amazon.com/vpc/latest/userguide/subnet-sizing.html
Gruppo di sicurezza 2: questo gruppo di sicurezza è referenziato nel Dataflow Endpoint. Questo gruppo di sicurezza verrà collegato all'ENI che AWS Ground Station utilizzerà per inserire i dati nel tuo account.
Regione: per ulteriori informazioni sulle regioni supportate per le connessioni tra regioni, vedereUsa la distribuzione di dati tra regioni.
Il CloudFormation modello seguente mostra come creare l'infrastruttura descritta in questa sezione.
DataflowEndpointSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription: Security Group for AWS Ground Station registration of Dataflow Endpoint Groups VpcId:YourVpcIdAWSGroundStationSecurityGroupEgress: Type: AWS::EC2::SecurityGroupEgress Properties: GroupId: !Ref:DataflowEndpointSecurityGroupIpProtocol: udp FromPort:55555ToPort:55555CidrIp:10.0.0.0/8Description:"Allow AWS Ground Station to send UDP traffic on port 55555 to the 10/8 range."InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: - IpProtocol: udp FromPort:55555ToPort:55555SourceSecurityGroupId:!Ref DataflowEndpointSecurityGroupDescription:"Allow AWS Ground Station Ingress from DataflowEndpointSecurityGroup"ReceiverSubnet: Type: AWS::EC2::Subnet Properties: # Ensure your CidrBlock will always have at least one available IP address per dataflow endpoint. # See https://docs.aws.amazon.com/vpc/latest/userguide/subnet-sizing.html for subent sizing guidelines. CidrBlock:"10.0.0.0/24"Tags: - Key: "Name" Value:"AWS Ground Station - Dataflow endpoint Example Subnet"- Key: "Description" Value:"Subnet for EC2 instance receiving AWS Ground Station data"VpcId: !Ref ReceiverVPC
