Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Flusso di lavoro per il collegamento degli account
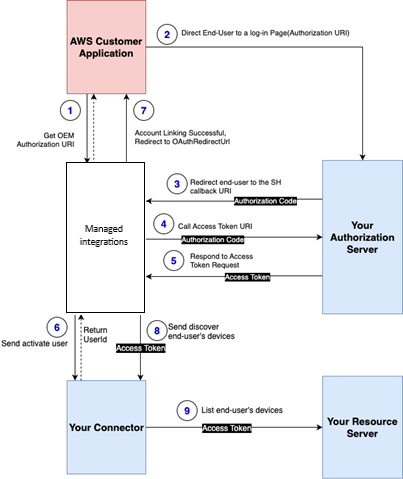
Affinché le integrazioni gestite di un cliente per la piattaforma AWS IoT Device Management interagiscano con i dispositivi di un utente finale sulla piattaforma di terze parti tramite il connettore C2C, ottiene il token di accesso tramite il seguente flusso di lavoro:
-
Quando un utente avvia l'onboarding di dispositivi di terze parti tramite l'applicazione del cliente, le integrazioni gestite per AWS IoT Device Management restituiscono l'URI di autorizzazione e il. AssociationId
-
Il front-end dell'applicazione memorizza AssociationId e reindirizza l'utente finale alla pagina di accesso della piattaforma di terze parti.
-
L'utente finale accede. L'utente finale concede al client l'accesso ai dati del proprio dispositivo.
-
-
La piattaforma di terze parti crea un codice di autorizzazione. L'utente finale viene reindirizzato alle integrazioni gestite per l'URI di callback della piattaforma AWS IoT Device Management, incluso il codice allegato alla richiesta di reindirizzamento.
-
Managed Integrations scambia questo codice con l'URI del token della piattaforma di terze parti.
-
L'URI del token convalida il codice di autorizzazione e restituisce un token di OAuth2.0 accesso e un token di aggiornamento, associati all'utente finale.
-
Managed Integrations richiama il connettore C2C per completare il flusso
AWS.ActivateUserdi collegamento degli account e ottenere. UserId -
Managed Integrations restituisce OAuthRedirectUrl (dalla configurazione Connector Policy) la pagina di autenticazione riuscita all'applicazione del cliente.
Nota
In caso di errori, le integrazioni gestite per AWS IoT Device Management aggiungono i parametri di query
errorederror_descriptionall'URL fornendo i dettagli dell'errore all'applicazione del cliente. -
L'applicazione del cliente reindirizza l'utente finale a. OAuthRedirectUrl A questo punto il front-end dell'applicazione conosce AssociationId l'associazione sin dal primo passaggio.
Tutte le richieste successive effettuate da integrazioni gestite per AWS IoT Device Management tramite il connettore C2C alla piattaforma cloud di terze parti, come i comandi per scoprire dispositivi e inviare comandi, includeranno il OAuth2.0 token di accesso.
Il diagramma seguente mostra la relazione tra i componenti chiave del collegamento degli account: