Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Trasferisci file tra istanze Linux su Lightsail usando scp
Usa il comando secure copy (scp) in Linux per trasferire file dal tuo computer locale all'istanza Linux o Unix e da un'istanza all'altra in Amazon Lightsail. Per saperne di più sul comando scp, consulta la pagina di manuale di scp (1) — Linux sul sito web man7.
Questo tutorial illustra i passaggi per copiare i file da un'istanza di Lightsail a un'altra.
Indice
Prerequisiti
-
Hai due istanze Lightsail in esecuzione, con gli indirizzi IP pubblici di entrambe le istanze. Per ottenere l'indirizzo IP pubblico della tua istanza. Accedi alla console Lightsail
, quindi copia l'indirizzo IP pubblico visualizzato accanto alla tua istanza. -
Puoi accedere a entrambe le istanze utilizzando una coppia di chiavi SSH. Per ulteriori informazioni, consulta Connessione a istanze Linux.
Passaggio 1: salva il file della chiave privata (.pem) sul tuo computer locale
Completa i passaggi seguenti per salvare il file della chiave privata (.pem) sul tuo computer locale. Il file di chiave privata per l'istanza di destinazione verrà utilizzato per trasferire in modo sicuro i file da un'istanza all'altra. Per copiare file tra istanze della stessa Regione AWS, utilizzerai la chiave predefinita per quella regione. Per copiare file tra istanze in diverse regioni, utilizzerai la chiave predefinita per la regione in cui si trova l'istanza di destinazione. Per saperne di più sulle coppie di chiavi, consultaSSH e connessione alle istanze.
Nota
Se stai usando una tua coppia di chiavi o ne hai creata una usando la console Lightsail, individua la tua chiave privata e usala per connetterti alla tua istanza. Lightsail non memorizza la tua chiave privata quando carichi la tua chiave o crei una coppia di chiavi utilizzando la console Lightsail. Non puoi trasferire file sulla tua istanza usando scp senza la tua chiave privata.
Per salvare la chiave privata (.pem) sul computer locale
-
Accedi alla console Lightsail.
-
Scegli il tuo nome utente nella barra di navigazione in alto, quindi scegli Account dal menu a discesa.
-
Selezionare la scheda SSH Keys (Chiavi SSH).
-
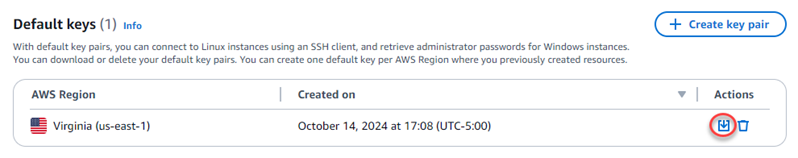
Scorrere fino alla sezione Default keys (Chiavi predefinite) della pagina.
-
Scegli Scarica accanto alla chiave privata predefinita per indicare Regione AWS dove si trova l'istanza in cui desideri trasferire i file.
-
Salvare la chiave privata in un percorso protetto nella propria unità locale.
Puoi spostare la chiave scaricata in una directory in cui archiviare tutte le chiavi SSH, ad esempio una cartella denominata "Chiavi" nella home directory dell'utente. Nella sezione successiva di questa guida dovrai far riferimento alla directory in cui viene salvata la chiave privata. Assicurati che la chiave privata venga salvata nel formato
.pem. In caso contrario, modifica manualmente il formato in.pemprima di salvare.
Passaggio 2: modifica le autorizzazioni della chiave privata
La procedura seguente mostra come modificare le autorizzazioni del file della chiave privata in modo che solo l'utente corrente possa leggere e scrivere tale file.
Per modificare le autorizzazioni del file con chiave privata
-
Apri una finestra del terminale sul computer locale.
-
Inserisci il comando seguente in modo da rendere la chiave privata della coppia di chiavi leggibile e scrivibile solo da parte dell'utente corrente. Si tratta di una best practice di sicurezza richiesta da alcuni sistemi operativi.
sudo chmod 400/path/to/private-key.pemNel comando, sostituisci
/path/to/private-keyEsempio:
sudo chmod 400/Users/user/Keys/LightsailDefaultKey-us-west-2.pem
Passaggio 3: trasferisci la chiave privata sulla tua istanza
Nella procedura seguente trasferirai la chiave privata all'istanza sorgente eseguendo il comando scp dal tuo computer locale.
Usare scp per trasferire la chiave privata dal computer all'istanza sorgente
-
Determina la posizione del file della chiave privata sul tuo computer e il percorso di destinazione sull'istanza. Negli esempi seguenti, il nome del file di chiave privata è
private-key.pem, il nome utente per l'istanza di origine èec2-user, l'indirizzo IPv4 dell'istanza di origine èpublic-ipv4-addresse l'indirizzo IPv6 dell'istanza di origine è.public-ipv6-addressdestination-path/È la posizione dell'istanza di origine in cui si sta trasferendo la chiave privata.Nota
Puoi specificare uno dei seguenti nomi utente a seconda del piano utilizzato dall'istanza:
-
AlmaLinux, Amazon Linux 2, Amazon Linux 2023FreeBSD, CentOS Stream 9 e openSUSE istanze:
ec2-user -
Istanze Debian:
admin -
Istanze Ubuntu:
ubuntu -
Bitnamiistanze:
bitnami -
Lightsailversioni pacchettizzate di WordPress istanze Nginx, WordPress Multisite: LAMP Node.js
admin -
Ruby on Railsistanze:
ec2-user -
OpenClawistanze:
ubuntu -
Istanze Plesk:
ubuntu -
cPanel & WHM (AlmaLinux)istanze:
ec2-user -
cPanel & WHM (CentOS 7)istanze:
centos
-
(IPv4) Per trasferire il file della chiave privata all'istanza, immetti il seguente comando dal tuo computer.
scp -i/path/private-key.pem/path/private-key.pemec2-user@public-ipv4-address:path/ -
(IPv6) Per trasferire il file della chiave privata all'istanza se l'istanza ha solo un indirizzo IPv6, immetti il seguente comando dal tuo computer. L'indirizzo IPv6 deve essere racchiuso tra parentesi quadrate (
[ ]), che devono essere inserite dopo un carattere di escape (\).scp -i/path/private-key.pem/path/private-key.pemec2-user@\[public-ipv6-address\]:path/
-
-
Se non hai già effettuato la connessione all'istanza utilizzando SSH, viene visualizzata una risposta simile alla seguente:
The authenticity of host 'ec2-198-51-100-1.compute-1.amazonaws.com (10.254.142.33)'
can't be established.
RSA key fingerprint is 1f:51:ae:28:bf:89:e9:d8:1f:25:5d:37:2d:7d:b8:ca:9f:f5:f1:6f.
Are you sure you want to continue connecting (yes/no)?
Specificare
yes. -
Se il trasferimento ha esito positivo, la risposta è simile alla seguente:
Warning: Permanently added 'ec2-198-51-100-1.compute-1.amazonaws.com' (RSA)
to the list of known hosts.
private-key.pem                                100%   480     24.4KB/s   00:00
Ora che hai trasferito la chiave privata all'istanza di origine, puoi connetterti e trasferire file in modo sicuro all'istanza di destinazione. Prosegui con il passaggio successivo per scoprire come fare.
Fase 4: Trasferimento sicuro di file tra istanze Lightsail Linux e Unix
Nella procedura seguente eseguirai il comando scp da un'istanza (istanza sorgente), per trasferire i file a un'altra istanza (istanza di destinazione).
Per usare scp per trasferire file tra istanze
-
Connettiti all'istanza sorgente tramite SSH. È possibile connettersi utilizzando il programma terminale sul computer locale o utilizzando il client SSH basato su browser in Lightsail. Per ulteriori informazioni, consulta Connessione a istanze Linux.
-
Determina la posizione dei file sull'istanza di origine e il percorso di destinazione sull'istanza di destinazione. Negli esempi seguenti, il nome del file della chiave privata è
private-key.pem, il nome utente dell'istanza èec2-user, l'indirizzo IPv4 dell'istanza èpublic-ipv4-addresse l'indirizzo IPv6 dell'istanza è.public-ipv6-addressdestination-path/È la posizione sull'istanza di destinazione in cui si stanno trasferendo i file.-
(IPv4) Per trasferire file dall'istanza di origine all'istanza di destinazione, immettete il seguente comando dall'istanza di origine.
scp -i/path/private-key.pem/path/my-file.txtec2-user@public-ipv4-address:destination-path/ -
(IPv6) Per trasferire file dall'istanza di origine all'istanza di destinazione, immettete il seguente comando dall'istanza di origine. L'indirizzo IPv6 deve essere racchiuso tra parentesi quadrate (
[ ]), che devono essere inserite dopo un carattere di escape (\).scp -i/path/private-key.pem/path/my-file.txtec2-user@\[public-ipv6-address\]:destination-path/
-
-
Se non ti sei già connesso all'istanza di destinazione tramite SSH, vedrai una risposta come la seguente:
The authenticity of host 'ec2-198-51-100-1.compute-1.amazonaws.com (10.254.142.33)'
can't be established.
RSA key fingerprint is 1f:51:ae:28:bf:89:e9:d8:1f:25:5d:37:2d:7d:b8:ca:9f:f5:f1:6f.
Are you sure you want to continue connecting (yes/no)?
Specificare
yes. -
Se il trasferimento ha esito positivo, la risposta è simile alla seguente:
Warning: Permanently added 'ec2-198-51-100-1.compute-1.amazonaws.com' (RSA)
to the list of known hosts.
my-file.txt                                100%   480     24.4KB/s   00:00
