Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Componenti di controllo del routing
Il diagramma seguente illustra un esempio di componenti che supportano la funzionalità di controllo del routing in ARC. I controlli di routing mostrati qui (raggruppati in un unico pannello di controllo) consentono di gestire il traffico verso due zone di disponibilità in ciascuna delle due regioni. Quando aggiorni gli stati di controllo del routing, ARC modifica i controlli di integrità in Amazon Route 53, che reindirizzano il traffico DNS verso celle diverse. Le regole di sicurezza configurate per i controlli del routing aiutano a evitare scenari di fail-open e altre conseguenze involontarie.
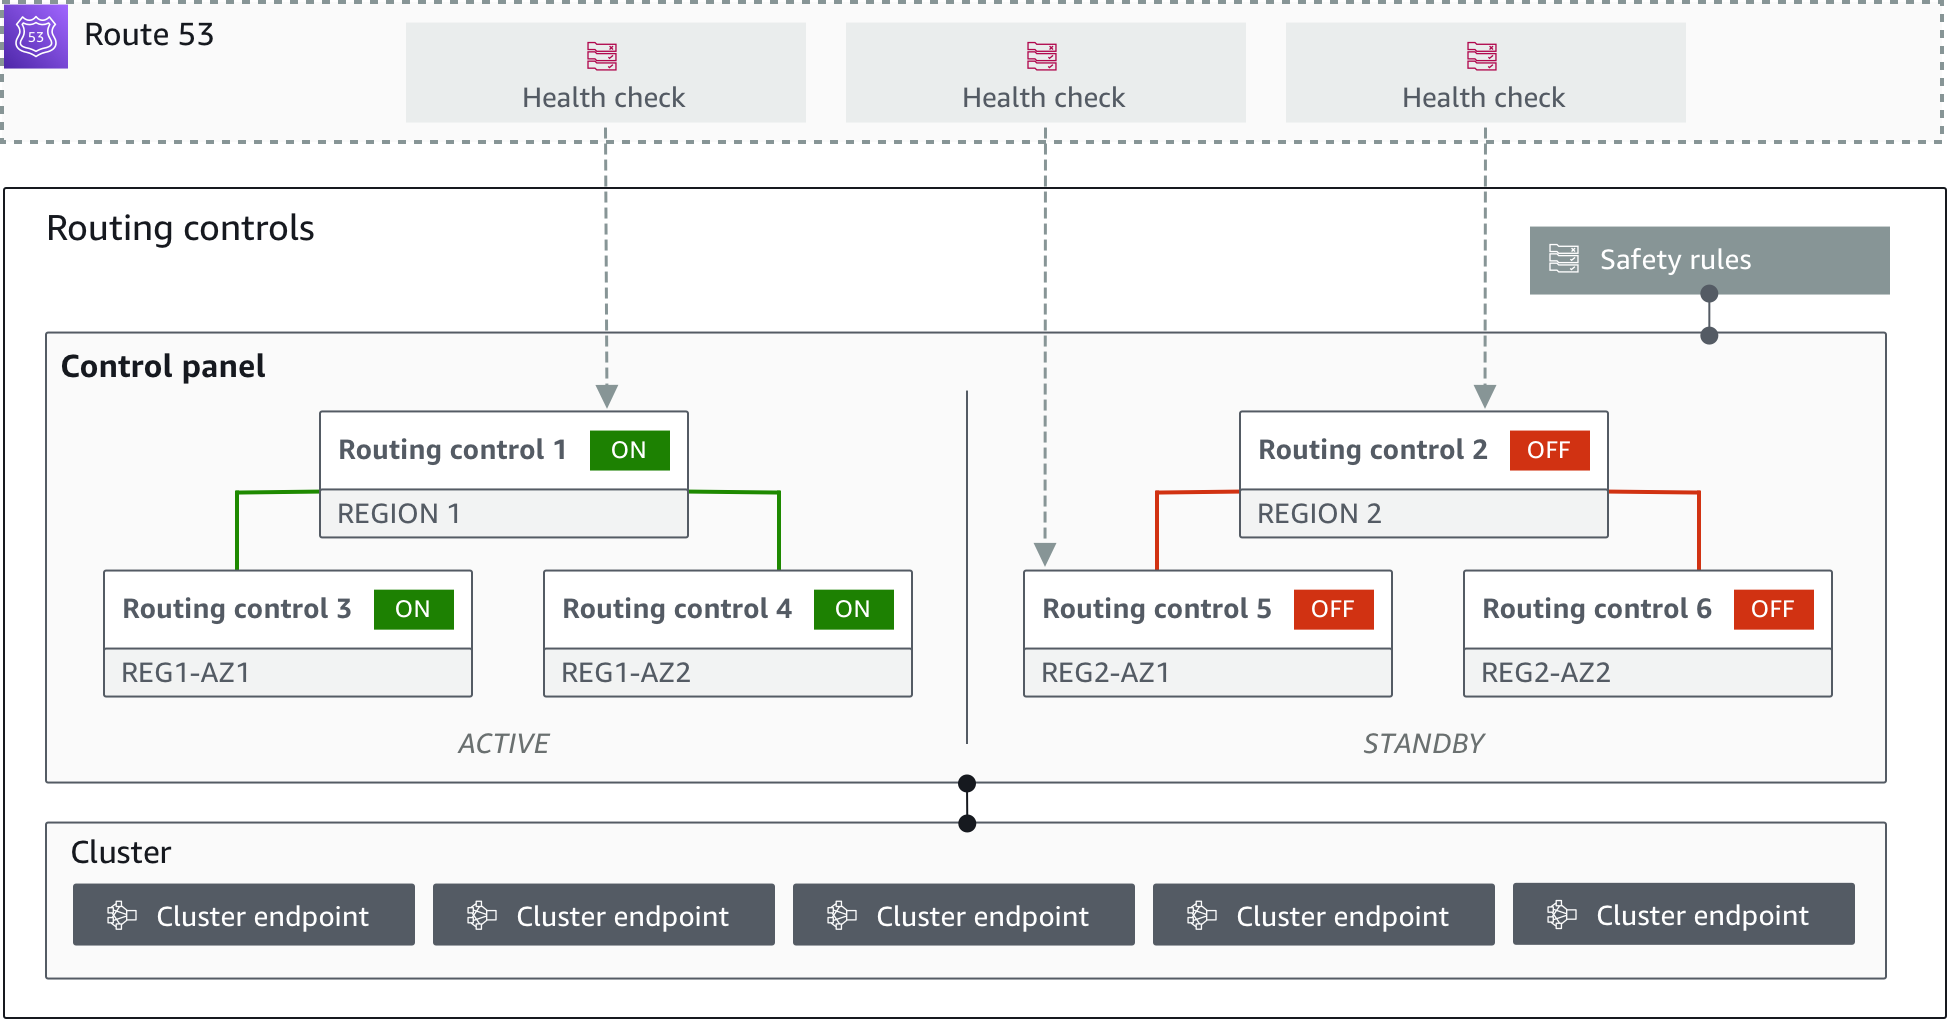
Di seguito sono riportati i componenti della funzionalità di controllo del routing in ARC.
- Cluster
-
Un cluster è un set di cinque endpoint regionali ridondanti in base ai quali è possibile avviare chiamate API per aggiornare o ottenere gli stati di controllo del routing. Un cluster include un pannello di controllo predefinito ed è possibile ospitare più pannelli di controllo e controlli di routing su un cluster.
- Controlli di routing
-
Un controllo di routing è un semplice on/off switch, ospitato su un cluster, che viene utilizzato per controllare il routing del traffico dei client in entrata e in uscita dalle celle. Quando si crea un controllo di routing, si aggiunge un controllo dello stato di salute ARC in Route 53. Ciò consente di reindirizzare il traffico (utilizzando i controlli di integrità, configurati con i record DNS per le applicazioni) quando si aggiorna lo stato di controllo del routing in ARC.
- Controllo dello stato del controllo del routing
-
I controlli di routing sono integrati con i controlli sullo stato di salute di Route 53. I controlli di integrità sono associati ai record DNS presenti in ciascuna replica dell'applicazione, ad esempio i record di failover. Quando si modificano gli stati di controllo del routing, ARC aggiorna i controlli di integrità corrispondenti, che reindirizzano il traffico, ad esempio, al failover verso la replica in standby.
- Pannello di controllo
-
Un pannello di controllo raggruppa una serie di controlli di routing correlati. È possibile associare più controlli di routing a un pannello di controllo e quindi creare regole di sicurezza per il pannello di controllo per garantire che gli aggiornamenti di reindirizzamento del traffico effettuati siano sicuri. Ad esempio, puoi configurare un controllo di routing per ciascuno dei tuoi load balancer in ciascuna zona di disponibilità e quindi raggrupparli nello stesso pannello di controllo. Quindi puoi aggiungere una regola di sicurezza (una «regola di asserzione») che assicuri che almeno una zona (rappresentata da un controllo di routing) sia attiva contemporaneamente, per evitare scenari di «fail-open» non intenzionali.
- Pannello di controllo predefinito
-
Quando si crea un cluster, ARC crea un pannello di controllo predefinito. Per impostazione predefinita, tutti i controlli di routing creati sul cluster vengono aggiunti al pannello di controllo predefinito. In alternativa, puoi creare i tuoi pannelli di controllo per raggruppare i controlli di routing correlati.
- Regola di sicurezza
-
Le regole di sicurezza sono regole che si aggiungono al controllo del routing per garantire che le azioni di ripristino non compromettano accidentalmente la disponibilità dell'applicazione. Ad esempio, puoi creare una regola di sicurezza che crei un controllo di routing che funge da interruttore "on/off" generale in modo da poter abilitare o disabilitare una serie di altri controlli di routing.
- Endpoint (endpoint del cluster)
-
Ogni cluster in ARC ha cinque endpoint regionali che è possibile utilizzare per impostare e recuperare gli stati di controllo del routing. Il processo di accesso agli endpoint dovrebbe presupporre che ARC attivi e disattivi regolarmente gli endpoint per la manutenzione, quindi dovresti provare ogni endpoint in successione finché non ti connetti a uno. È possibile accedere agli endpoint per ottenere lo stato corrente dei controlli di routing (On o Off) e attivare i failover per le applicazioni modificando gli stati di controllo del routing.
