Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Abilitazione AWS Resilience Hub accesso al tuo cluster Amazon Elastic Kubernetes Service
AWS Resilience Hub valuta la resilienza di un cluster Amazon Elastic Kubernetes Service (Amazon EKS) analizzando l'infrastruttura del cluster Amazon EKS. AWS Resilience Hub utilizza la configurazione Kubernetes Role Based Access Control (RBAC) per valutare altri carichi di lavoro Kubernetes (K8s), che vengono distribuiti come parte del cluster Amazon EKS. Per interrogare il tuo AWS Resilience Hub cluster Amazon EKS per analizzare e valutare il carico di lavoro, devi completare quanto segue:
-
Crea o utilizza un ruolo AWS Identity and Access Management (IAM) esistente nello stesso account del cluster Amazon EKS.
-
Abilita l'accesso di utenti e ruoli IAM al tuo cluster Amazon EKS e concedi autorizzazioni di sola lettura aggiuntive alle risorse K8s all'interno del cluster Amazon EKS. Per ulteriori informazioni su come abilitare l'accesso di utenti e ruoli IAM al tuo cluster Amazon EKS, consulta Abilitare l'accesso di utenti e ruoli IAM al tuo cluster - Amazon EKS.
L'accesso al cluster Amazon EKS tramite entità IAM è abilitato da AWS
IAM Authenticator for Kubernetesaws-auth
ConfigMap
Nota
-
Per ulteriori informazioni su tutte le
aws-auth ConfigMapimpostazioni, vedere Formato di configurazione completo su.GitHub -
Per ulteriori informazioni sulle diverse identità IAM, consulta Identità (utenti, gruppi e ruoli) nella IAM User Guide.
-
Per ulteriori informazioni sulla configurazione del controllo degli accessi basato sui ruoli (RBAC) di Kubernetes, consulta Using RBAC Authorization. https://kubernetes.io/docs/reference/access-authn-authz/rbac/
AWS Resilience Hub interroga le risorse all'interno del tuo cluster Amazon EKS utilizzando un ruolo IAM nel tuo account. Per accedere AWS Resilience Hub alle risorse all'interno del tuo cluster Amazon EKS, il ruolo IAM utilizzato da AWS Resilience Hub deve essere mappato a un gruppo Kubernetes con sufficienti autorizzazioni di sola lettura per le risorse all'interno del tuo cluster Amazon EKS.
AWS Resilience Hub consente di accedere alle risorse del cluster Amazon EKS utilizzando una delle seguenti opzioni di ruolo IAM:
-
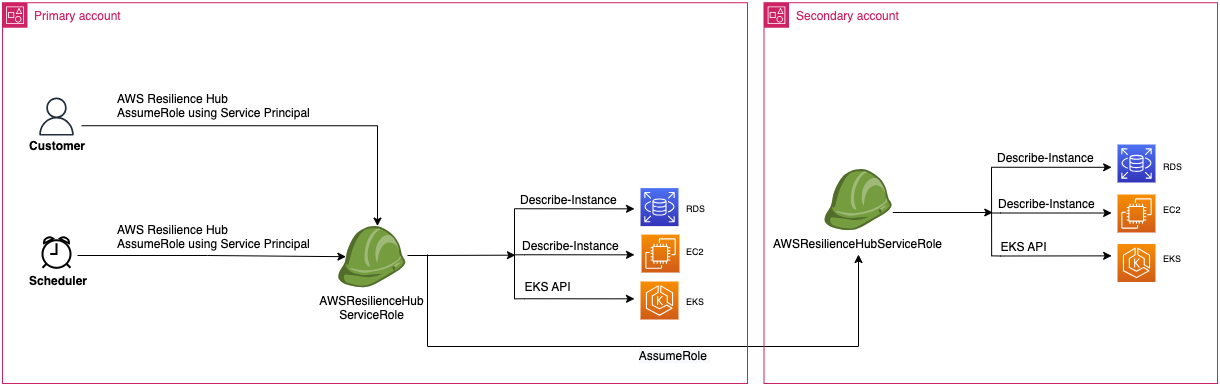
Se l'applicazione è configurata per utilizzare l'accesso basato sui ruoli per accedere alle risorse, il ruolo invoker o il ruolo secondario dell'account passato AWS Resilience Hub durante la creazione di un'applicazione verrà utilizzato per accedere al cluster Amazon EKS durante la valutazione.
Il seguente diagramma concettuale mostra come si AWS Resilience Hub accede ai cluster Amazon EKS quando l'applicazione è configurata come applicazione basata sui ruoli.
-
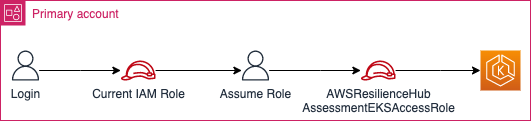
Se l'applicazione è configurata per utilizzare l'utente IAM corrente per l'accesso alla risorsa, devi creare un nuovo ruolo IAM con il nome
AwsResilienceHubAssessmentEKSAccessRolenello stesso account del cluster Amazon EKS. Questo ruolo IAM verrà quindi utilizzato per accedere al tuo cluster Amazon EKS.Il seguente diagramma concettuale mostra come AWS Resilience Hub accede ai cluster Amazon EKS distribuiti nel tuo account principale quando l'applicazione è configurata per utilizzare le autorizzazioni utente IAM correnti.
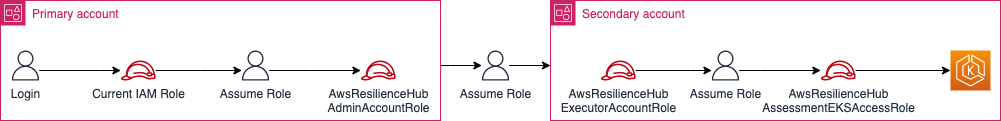
Il seguente diagramma concettuale mostra come AWS Resilience Hub accede ai cluster Amazon EKS distribuiti su un account secondario quando l'applicazione è configurata per utilizzare le autorizzazioni utente IAM correnti.