翻訳は機械翻訳により提供されています。提供された翻訳内容と英語版の間で齟齬、不一致または矛盾がある場合、英語版が優先します。
# Amazon SQS デッドレターキューの再処理に関する CloudTrail の更新とアクセス許可の要件
2023 年 6 月 8 日、Amazon SQS は SDK および (CLI) の AWS デッドレターキュー AWS Command Line Interface (DLQ) リドライブを導入しました。この機能は、 AWS コンソールで既にサポートされている DLQ リドライブに追加されています。以前に AWS コンソールを使用してデッドレターキューメッセージをリドライブしたことがある場合は、次の変更の影響を受ける可能性があります。
## CloudTrail イベントの名前変更
2023 年 10 月 15 日、デッドレターキューの再処理向けの CloudTrail イベント名が Amazon SQS コンソールで変更されます。これらの CloudTrail イベントにアラームを設定している場合は、今すぐ更新する必要があります。DLQ 再処理向けの新しい CloudTrail イベント名は以下のとおりです。
| 以前のイベント名 | 新しいイベント名 |
| --- | --- |
| `CreateMoveTask` | `StartMessageMoveTask` |
| `CancelMoveTask` | `CancelMessageMoveTask` |
## アクセス許可の更新
SDK および CLI リリースに含まれている Amazon SQS では、セキュリティのベストプラクティスに準拠するために、DLQ 再処理のキューのアクセス許可も更新しています。DLQ のメッセージを再処理するには、以下のキューのアクセス許可タイプを使用します。
1. アクションベースのアクセス許可 (DLQ API アクション用に更新)
1. Amazon SQS のマネージドポリシーのアクセス許可
1. sqs:\* ワイルドカードを使用するアクセス許可ポリシー
**重要**
SDK または CLI で DLQ 再処理を使用するには、上記のオプションのいずれかと一致する DLQ 再処理のアクセス許可ポリシーが必要です。
DLQ 再処理のキューのアクセス許可が上記のオプションのいずれとも一致しない場合は、2023 年 8 月 31 日までにアクセス許可を更新する必要があります。現在から 2023 年 8 月 31 日までは、以前に DLQ 再処理を使用していたリージョンでのみ、 AWS コンソールで設定したアクセス許可を使用して、アカウントでメッセージを再処理できます。例えば、us-east-1 と eu-west-1 の両方に「アカウント A」があるとします。「アカウント A」は、2023 年 6 月 8 日より前に us-east-1 の AWS コンソールでメッセージを再処理するために使用されましたが、eu-west-1 では使用されませんでした。2023 年 6 月 8 日から 2023 年 8 月 31 日の間、「アカウント A の」ポリシーのアクセス許可が上記のオプションのいずれかと一致しない場合、us-east-1 の AWS コンソールでメッセージを再処理するためにのみ使用でき、eu-west-1 では使用できません。
**重要**
2023 年 8 月 31 日が過ぎても DLQ 再処理のアクセス許可が上記のオプションのいずれとも一致しない場合、アカウントでは AWS コンソールを使用して DLQ メッセージを再処理できなくなります。
ただし、2023 年 8 月に AWS コンソールで DLQ 再処理機能を使用した場合は、2023 年 10 月 15 日まで拡張機能を使用して、これらのオプションのいずれかに従って新しいアクセス許可を採用できます。
詳細については、「[影響を受けるポリシーの特定](#identifying-impacted-policies)」を参照してください。
各 DLQ 再処理オプションのキューのアクセス許可の例を以下に示します。[サーバー側の暗号化 (SSE) キュー](sqs-configure-sse-existing-queue.md)を使用する場合は、対応する AWS KMS キーアクセス許可が必要です。
**アクションベース**
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": [
"sqs:ReceiveMessage",
"sqs:DeleteMessage",
"sqs:GetQueueAttributes",
"sqs:StartMessageMoveTask",
"sqs:ListMessageMoveTasks",
"sqs:CancelMessageMoveTask"
],
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
},
{
"Effect": "Allow",
"Action": "sqs:SendMessage",
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
}
]
}
```
------
**マネージドポリシー**
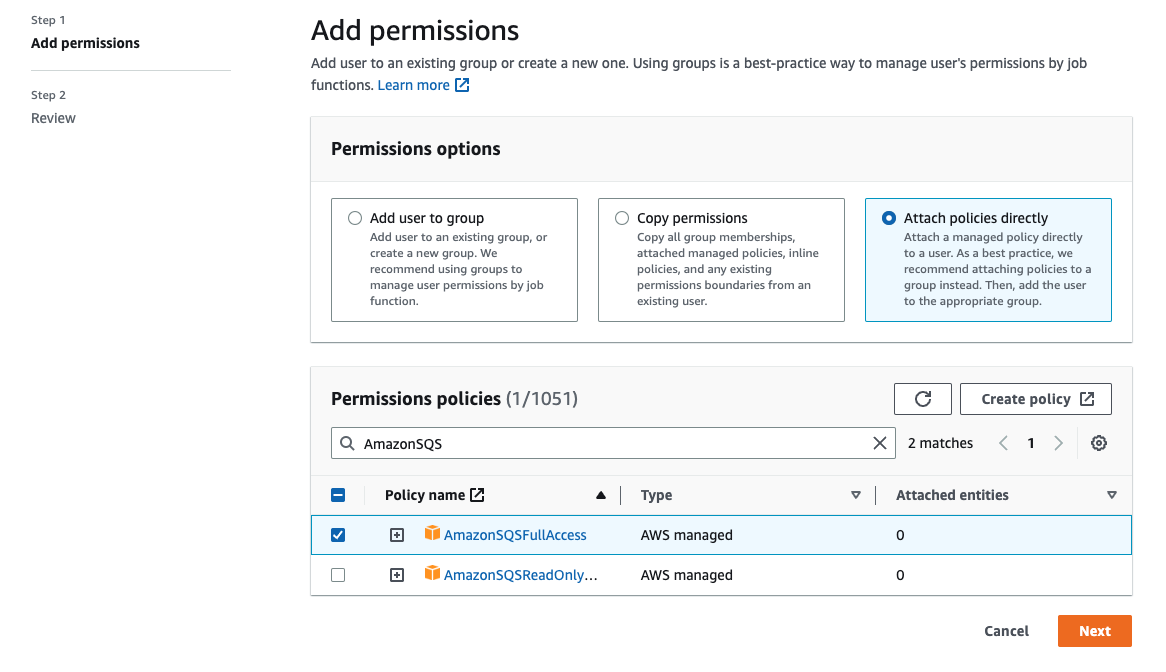
以下のマネージドポリシーには、必要なアクセス許可の更新が含まれています。
+ **AmazonSQSFullAccess** – デッドレターキューの再処理タスクとして、開始、キャンセル、リストが含まれています。
+ **AmazonSQSReadOnlyAccess** – 読み取り専用アクセスを提供し、デッドレターキューの再処理タスクとしてリストが含まれています。
**sqs\* ワイルドカードを使用するアクセス許可ポリシー**
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": "sqs:*",
"Resource": "*"
}
]
}
```
------
## 影響を受けるポリシーの特定
カスタマー管理ポリシー (CMPs) を使用している場合は、 AWS CloudTrail と IAM を使用して、キューのアクセス許可の更新の影響を受けるポリシーを特定できます。
**注記**
`AmazonSQSFullAccess` と `AmazonSQSReadOnlyAccess` を使用している場合、それ以上のアクションは必要ありません。
1. AWS CloudTrail コンソールにサインインします。
1. **[イベント履歴]** ページの **[ルックアップ属性]** で、ドロップダウンメニューを使用して *[イベント名]* を選択します。次に、`CreateMoveTask` を検索します。
1. イベントを選択して、**[詳細]** ページを開きます。**[イベントレコード]** セクションで、`userIdentity` ARN から `UserName` または `RoleName` を取得します。
1. IAM コンソールにサインインします。
+ ユーザーの場合は、[ユーザー] を選択します。前のステップで特定した `UserName` を持つユーザーを選択します。
+ ロールの場合は、[ロール] を選択します。前のステップで特定した `RoleName` を持つユーザーを検索します。
1. **[詳細]** ページの **[アクセス許可]** セクションで、`Action` で `sqs:` プレフィックスを持つポリシーを参照するか、`Resource` で Amazon SQS キューを定義したポリシーを参照してください。