As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
# CloudTrail requisitos de atualização e permissão para o redrive de fila de cartas mortas do Amazon SQS
Em 8 de junho de 2023, o Amazon SQS introduziu o redrive de fila de letras mortas (DLQ) para AWS SDK e (CLI). AWS Command Line Interface Esse recurso é uma adição ao redrive DLQ já suportado para o AWS console. Se você já usou o AWS console para redirecionar mensagens da fila de mensagens mortas, você pode ser afetado pelas seguintes alterações:
## CloudTrail renomeação de eventos
Em 15 de outubro de 2023, os nomes dos CloudTrail eventos para recondução de filas de cartas mortas serão alterados no console do Amazon SQS. Se você definiu alarmes para esses CloudTrail eventos, você deve atualizá-los agora. A seguir estão os novos nomes de CloudTrail eventos para o DLQ redrive:
| Antigo nome do evento | Novo nome do evento |
| --- | --- |
| `CreateMoveTask` | `StartMessageMoveTask` |
| `CancelMoveTask` | `CancelMessageMoveTask` |
## Permissões atualizadas
Incluído na versão do SDK e da CLI, o Amazon SQS também atualizou as permissões de fila para o redirecionamento da DLQ a fim de aderir às práticas recomendadas de segurança. Use os seguintes tipos de permissão de fila para redirecionar mensagens do seu. DLQs
1. Permissões baseadas em ações (atualização para as ações da API da DLQ)
1. Permissões de políticas gerenciadas do Amazon SQS
1. Política de permissão que usa o curinga sqs:\*
**Importante**
Para usar o redirecionamento de DLQ para o SDK ou a CLI, é necessário ter uma política de permissão de redirecionamento de DLQ que corresponda a uma das opções acima.
Se as permissões de fila para o redirecionamento da DLQ não corresponderem a uma das opções acima, você deverá atualizá-las até 31 de agosto de 2023. Até 31 de agosto de 2023, sua conta poderá redirecionar mensagens usando as permissões que você configurou por meio do console da AWS apenas nas regiões em que você já usou o redirecionamento de DLQ. Por exemplo, digamos que você tenha a “Conta A” em us-east-1 e eu-west-1. A “Conta A” foi usada para redirecionar mensagens no AWS console em us-east-1 antes de 8 de junho de 2023, mas não em eu-west-1. Entre 8 de junho de 2023 e 31 de agosto de 2023, se as permissões da política da “Conta A” não corresponderem a uma das opções acima, elas só poderão ser usadas para redirecionar mensagens no AWS console em us-east-1, e não em eu-west-1.
**Importante**
Se as permissões de redirecionamento da DLQ não corresponderem a uma dessas opções após 31 de agosto de 2023, sua conta não poderá mais redirecionar mensagens da DLQ usando o console da AWS .
No entanto, se você usou o recurso de redrive DLQ no AWS console em agosto de 2023, terá uma extensão até 15 de outubro de 2023 para adotar as novas permissões de acordo com uma dessas opções.
Para obter mais informações, consulte [Identificação de políticas afetadas](#identifying-impacted-policies).
Veja a seguir exemplos de permissões de fila para cada opção de redirecionamento de DLQ. Ao usar [filas criptografadas do lado do servidor (SSE)](sqs-configure-sse-existing-queue.md), a permissão de AWS KMS chave correspondente é necessária.
**Baseado em ação**
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": [
"sqs:ReceiveMessage",
"sqs:DeleteMessage",
"sqs:GetQueueAttributes",
"sqs:StartMessageMoveTask",
"sqs:ListMessageMoveTasks",
"sqs:CancelMessageMoveTask"
],
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
},
{
"Effect": "Allow",
"Action": "sqs:SendMessage",
"Resource": "arn:aws:sqs:us-west-1:123456789012:"
}
]
}
```
------
**Política gerenciada**
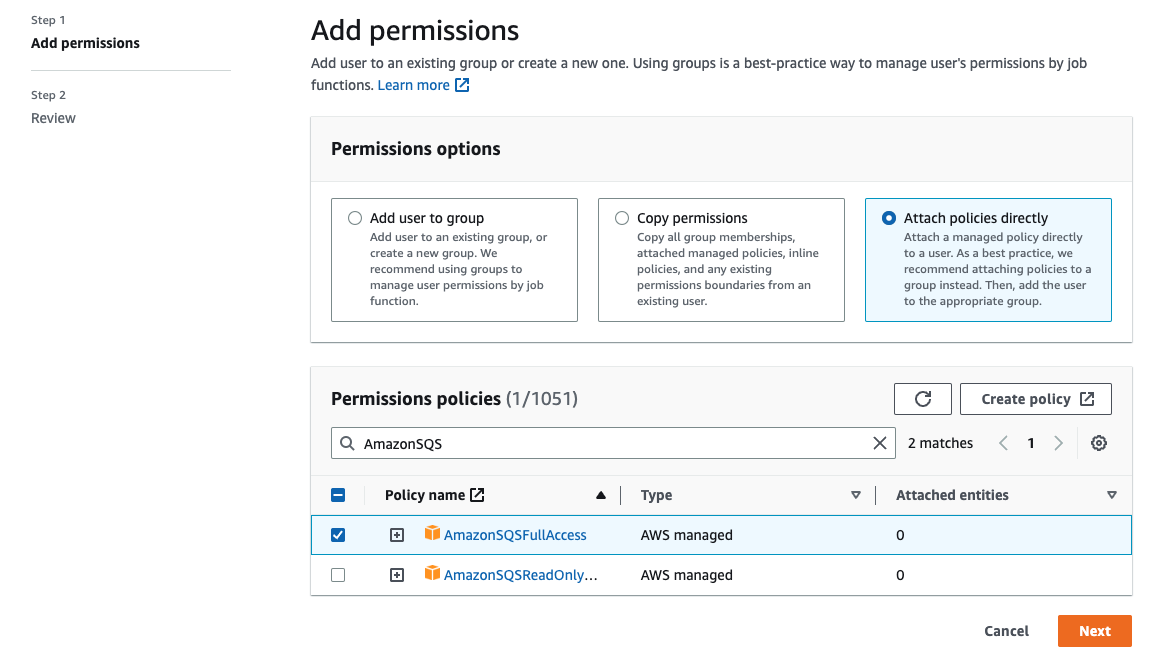
As seguintes políticas gerenciadas contém as permissões atualizadas exigidas:
+ **Amazon SQSFull Access** — Inclui as seguintes tarefas de recondução de filas sem saída: iniciar, cancelar e listar.
+ **Amazon SQSRead OnlyAccess** — Fornece acesso somente para leitura e inclui a tarefa de recondução da fila de cartas mortas da lista.
**Política de permissão que usa o curinga sqs\***
------
#### [ JSON ]
****
```
{
"Version":"2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": "sqs:*",
"Resource": "*"
}
]
}
```
------
## Identificação de políticas afetadas
Se você estiver usando políticas gerenciadas pelo cliente (CMPs), poderá usar AWS CloudTrail um IAM para identificar as políticas afetadas pela atualização das permissões da fila.
**nota**
Se você estiver usando `AmazonSQSFullAccess` e `AmazonSQSReadOnlyAccess`, nenhuma ação será necessária.
1. Faça login no AWS CloudTrail console.
1. Na página **Histórico de eventos**, em **Pesquisar atributos**, use o menu suspenso para selecionar *Nome do evento*. Depois, pesquise `CreateMoveTask`.
1. Escolha um evento para abrir a página **Detalhes**. Na seção **Registros de eventos**, recupere o `UserName` ou `RoleName` do ARN de `userIdentity`.
1. Faça login no console do IAM.
+ Para usuários, escolha “Usuários”. Selecione o usuário com o `UserName` identificado na etapa anterior.
+ Para perfis, escolha “Perfis”. Pesquise o usuário com o `RoleName` identificado na etapa anterior.
1. No página **Detalhes**, na seção **Permissões**, revise todas as políticas com o prefixo `sqs:` em `Action`, ou revise as políticas que tenham a fila do Amazon SQS definida em `Resource`.