As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
# Habilite campanhas de e-mail para sua instância do Connect Customer
Este tópico é para administradores que têm acesso ao console Connect Customer. Ele explica como habilitar campanhas de e-mail para a instância usando o console. Em relação às APIs usadas para habilitar campanhas de e-mail de forma programática, consulte [APIs para habilitar e-mails para campanhas](#apis-email-setup1).
Ao habilitar o e-mail, você acessa um domínio de e-mail gerado automaticamente. Você também pode usar domínios personalizados.
+ **Conecte o domínio de e-mail do cliente**. O domínio do e-mail é * {{instance-alias}} .email.connect.aws. *
+ **Domínios personalizados**. Você pode especificar até cinco domínios personalizados que foram [integrados ao Amazon SES.](https://docs.aws.amazon.com/ses/latest/dg/creating-identities.html#just-verify-domain-proc)
## Etapa 1: mover o Amazon SES para o modo de produção
O Connect Customer usa o Amazon SES para enviar e-mails. Se você tiver uma nova instância do Amazon SES, precisará retirá-la do modo sandbox. Para receber instruções, consulte [Solicitar acesso à produção (sair da sandbox do Amazon SES)](https://docs.aws.amazon.com/ses/latest/dg/request-production-access.html) no *Guia do desenvolvedor do Amazon SES*.
Depois de mover o Amazon SES para o modo de produção, se você já habilitou o e-mail ao criar sua instância Connect Customer, vá para estes tópicos:
+ [(Opcional) Etapa 4: usar seus próprios domínios de e-mail personalizados](#use-custom-email1)
+ [Etapa 5: configurar uma política CORS em seu bucket de anexos](#config-email-attachments-cors)
Caso contrário, siga para a etapa 2.
## Etapa 2: habilitar o e-mail e criar um bucket do Amazon S3 para armazenar e-mails e anexos
Essas etapas se aplicam somente se você já criou uma instância do Connect Customer, mas não habilitou o e-mail.
Você precisa atualizar suas configurações de **armazenamento de dados** para habilitar o envio de campanhas por e-mail e especificar o bucket do Amazon S3 onde as mensagens e anexos de e-mail devem ser armazenados. O e-mail requer dois indicadores de bucket do Amazon S3. Eles podem estar no mesmo bucket do Amazon S3 ou em dois buckets diferentes.
**Importante**
Se você escolher **Habilitar compartilhamento de anexos** para sua instância, deverá criar um bucket do Amazon S3 e [configurar uma política de CORS em seu bucket de anexos](#config-email-attachments-cors), conforme descrito neste tópico. Se você não fizer isso, o **e-mail não funcionará para sua instância**.
1. Abra o console Connect Customer em [ https://console.aws.amazon.com/connect/](https://console.aws.amazon.com/connect/).
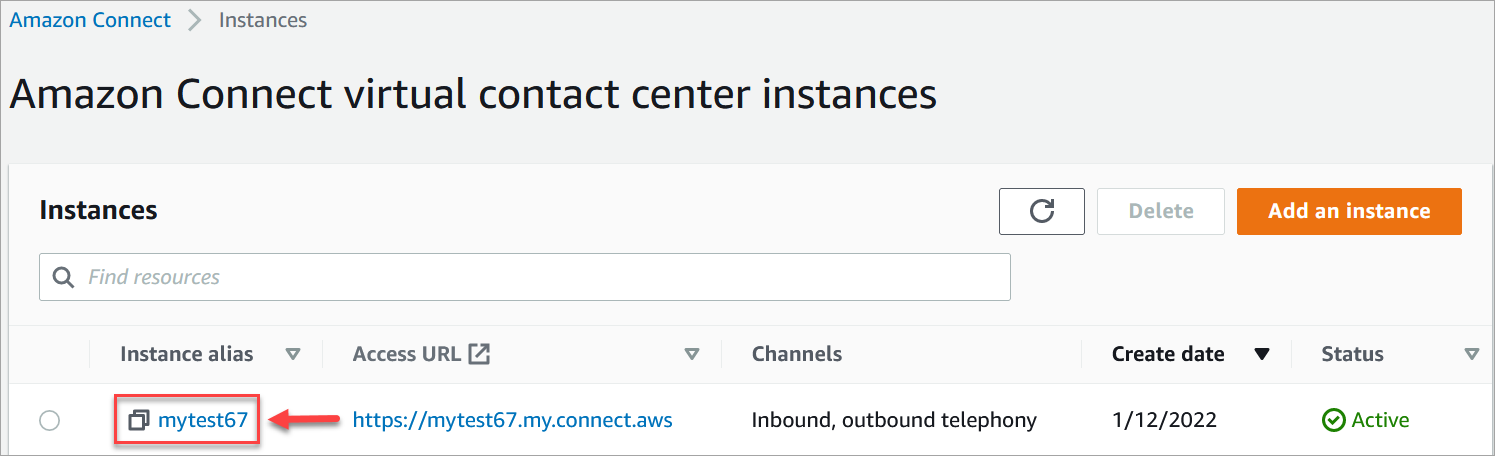
1. Na página Instâncias, escolha o alias da instância. O alias da instância também é o nome da sua ** instância**, que aparece na URL do cliente do Connect. A imagem a seguir mostra a ** página de instâncias do contact center virtual ** Connect Customer, com uma caixa ao redor do alias da instância.
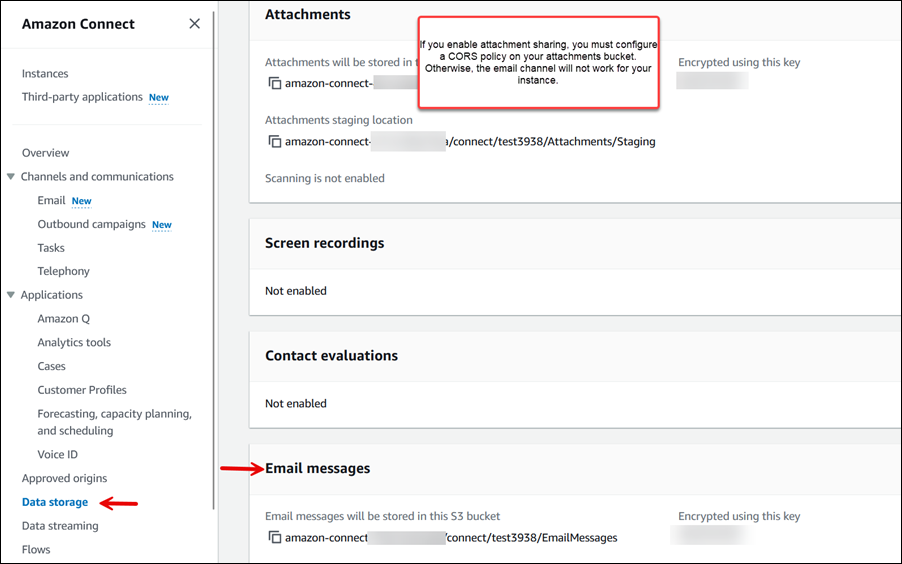
1. No menu de navegação esquerdo, escolha **Armazenamento de dados** e, depois, selecione **Habilitar e-mail**. Se você quiser permitir anexos de e-mail, escolha **Anexos** também.
A imagem a seguir da página **Armazenamento de dados** mostra o bucket do Amazon S3 para mensagens de e-mail e anexos.
## Etapa 3: obtenha um domínio de e-mail do Connect Customer
Essas etapas se aplicam somente se você já criou uma instância do Connect Customer, mas não habilitou o e-mail. Conclua essas etapas para obter um domínio de e-mail do Connect Customer.
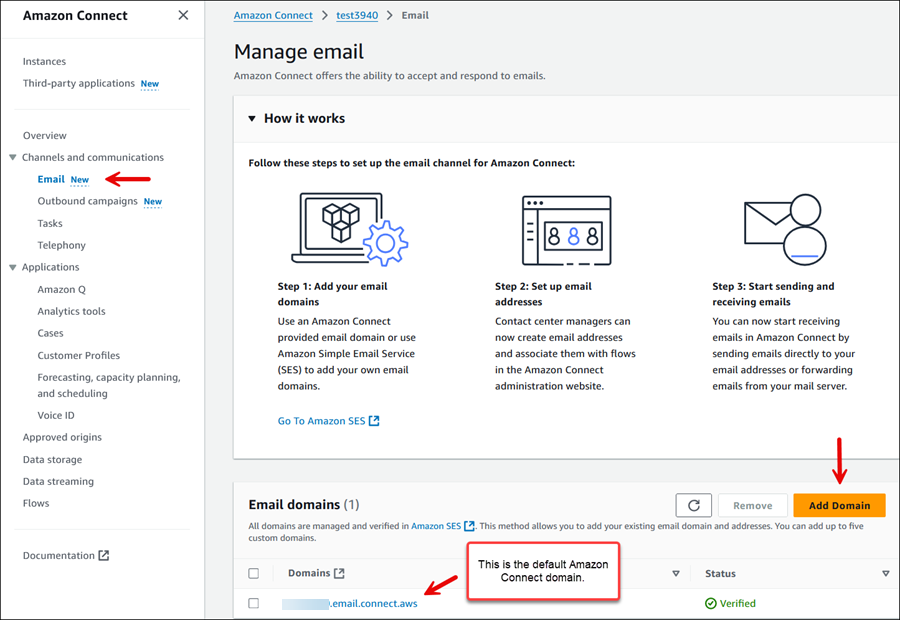
1. No console Connect Customer, no menu de navegação à esquerda, escolha ** E-mail e escolha ** Adicionar domínio**, ** conforme mostrado na imagem a seguir.
1. Na ** caixa ** Adicionar domínio de e-mail, escolha ** Conectar domínio de e-mail do cliente**, conforme mostrado na imagem a seguir. Quando você escolhe essa opção, o nome do domínio é gerado automaticamente: * {{instance-alias}} * .email.connect.aws. Não é possível alterar esse endereço de e-mail.

## (Opcional) Etapa 4: usar seus próprios domínios de e-mail personalizados
Você pode importar até cinco domínios personalizados que foram [integrados ao Amazon SES](https://docs.aws.amazon.com/ses/latest/dg/creating-identities.html#just-verify-domain-proc).
1. No console Connect Customer, no menu de navegação à esquerda, escolha ** E-mail e escolha ** Adicionar domínio**, ** conforme mostrado na imagem a seguir.

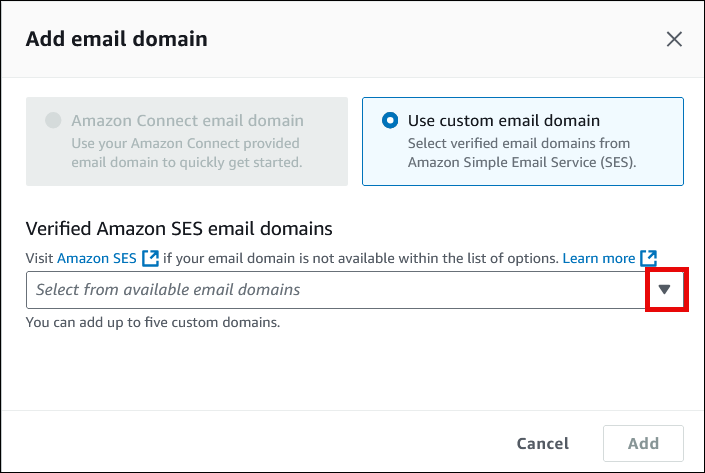
1. Escolha **Usar domínio de e-mail personalizado**. Use a caixa suspensa para escolher domínios personalizados que foram [verificados pelo Amazon SES](https://docs.aws.amazon.com/ses/latest/dg/creating-identities.html#just-verify-domain-proc).
## Etapa 5: configurar uma política CORS em seu bucket de anexos
Para permitir que clientes e atendentes façam upload e download de arquivos, atualize a política de compartilhamento de recursos de origem cruzada (CORS) para permitir solicitações `PUT` e `GET` para o bucket do Amazon S3 que você está usando como anexos. Isso é mais seguro do que habilitar o público read/write em seu bucket Amazon S3, o que não recomendamos.
**Para configurar o CORS no bucket de anexos**
1. Encontre o nome do bucket do Amazon S3 para armazenar anexos:
1. Abra o console Connect Customer em [ https://console.aws.amazon.com/connect/](https://console.aws.amazon.com/connect/).
1. No console Connect Customer, escolha Armazenamento de ** ** dados e localize o nome do bucket do Amazon S3.
1. Abra o console do Amazon S3 em [https://console.aws.amazon.com/s3/](https://console.aws.amazon.com/s3/).
1. No console do Amazon S3, selecione o bucket do Amazon S3.
1. Escolha a ** guia ** Permissões e, em seguida, role para baixo até a ** seção ** Cross-origin de compartilhamento de recursos (CORS).
1. Adicione uma política de CORS que tenha uma das seguintes regras no bucket de anexos. Por exemplo, políticas de CORS, consulte compartilhamento [ Cross-origin de recursos: Use-case cenários ](https://docs.aws.amazon.com/AmazonS3/latest/userguide/cors.html#example-scenarios-cors) no Guia do desenvolvedor do * Amazon S3. *
+ Opção 1: listar os endpoints de onde os anexos serão enviados e recebidos, como o nome do site da sua empresa. Essa regra permite solicitações PUT e GET de origem cruzada do seu site (por exemplo,http://www.example1.com).
Sua política CORS pode ser semelhante ao exemplo a seguir:
```
[
{
"AllowedHeaders": [
"*"
],
"AllowedMethods": [
"PUT",
"GET"
],
"AllowedOrigins": [
"*.my.connect.aws",
"*.awsapps.com"
],
"ExposeHeaders": []
}
]
```
+ Opção 2: adicionar o caractere curinga `*` a `AllowedOrigin`. Essa regra permite solicitações PUT e GET de origem cruzada de todas as origens, para que você não precise listar seus endpoints.
Sua política CORS pode ser semelhante ao exemplo a seguir:
```
[
{
"AllowedMethods": [
"PUT",
"GET"
],
"AllowedOrigins": [
"*"
],
"AllowedHeaders": [
"*"
]
}
]
```
## APIs para habilitar e-mails para campanhas
Use as seguintes APIs para habilitar o e-mail programaticamente:
+ [CreateInstance](https://docs.aws.amazon.com/connect/latest/APIReference/API_CreateInstance.html)
+ [CreateIntegrationAssociation](https://docs.aws.amazon.com/connect/latest/APIReference/API_CreateIntegrationAssociation.html)
+ [AssociateInstanceStorageConfig](https://docs.aws.amazon.com/connect/latest/APIReference/API_AssociateInstanceStorageConfig.html)
+ [DisassociateInstanceStorageConfig](https://docs.aws.amazon.com/connect/latest/APIReference/API_DisassociateInstanceStorageConfig.html)
+ [DescribeInstanceStorageConfig](https://docs.aws.amazon.com/connect/latest/APIReference/API_DescribeInstanceStorageConfig.html)