As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
Implemente a AWS.DeactivateUser operação
Visão geral da desativação do usuário
A desativação dos tokens de acesso do usuário fornecidos é necessária quando um cliente exclui sua conta de AWS cliente ou quando um usuário final gostaria de desvincular sua conta no sistema do sistema do AWS cliente. Em qualquer caso de uso, as integrações gerenciadas precisam facilitar esse fluxo de trabalho usando o conector C2C.
A imagem abaixo ilustra a desvinculação de uma conta de usuário final do sistema
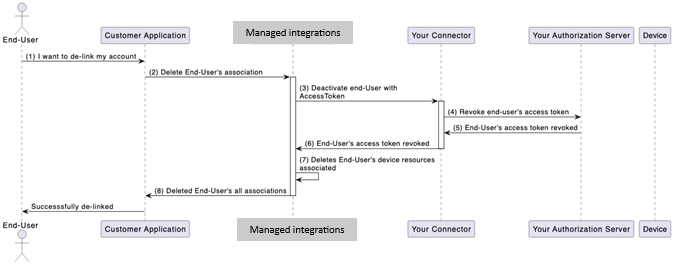
Fluxo de trabalho de desativação do usuário
-
O usuário inicia o processo de desvinculação entre a conta do AWS cliente e o servidor de autorização terceirizado associado ao conector C2C.
-
O cliente inicia a exclusão da associação do usuário por meio de integrações gerenciadas para o AWS IoT Device Management.
-
As integrações gerenciadas iniciam o processo de desativação por meio de solicitação ao seu conector usando a
AWS.DeactivateUserinterface de operação.-
Para o OAuth 2.0, o token de acesso do usuário é incluído no cabeçalho. Para autorização geral, a AWS Secrets Manager referência é incluída no cabeçalho.
-
-
Seu conector C2C aceita a solicitação e executa as etapas de desativação necessárias. Para o OAuth 2.0, isso inclui invocar seu servidor de autorização para revogar o token e qualquer acesso que ele forneça. Para autorização geral, isso pode incluir operações de limpeza ou notificação de sua plataforma terceirizada.
-
Por exemplo, eventos de uma conta de usuário desvinculada não devem mais ser enviados para integrações gerenciadas após a execução.
AWS.DeactivateUser
-
-
Seu servidor de autorização ou plataforma de terceiros processa a desativação e envia uma resposta de volta ao seu conector C2C.
-
Seu conector C2C envia integrações gerenciadas para o AWS IoT Device Management e um ACK informando que a desativação foi processada.
-
As integrações gerenciadas excluem todos os recursos de propriedade do usuário final que foram associados ao seu servidor de recursos.
-
O Managed Integrations envia um ACK ao cliente, informando que todas as associações relacionadas ao seu sistema foram excluídas.
-
O cliente notifica o usuário final de que sua conta foi desvinculada da sua plataforma.
Requisitos do AWS.DeactivateUser
Os seguintes requisitos devem ser atendidos para que seu conector C2C gerencie com êxito a desativação do usuário:
-
Tratamento de solicitações: a função Lambda do conector C2C recebe uma mensagem de solicitação de integrações gerenciadas para lidar com a operação.
AWS.DeactivateUser -
Revogação/limpeza do token:
-
Para OAuth 2.0: o conector C2C deve revogar o token OAuth 2.0 fornecido e o token de atualização correspondente do usuário em seu servidor de autorização.
-
Para autorização geral: o conector C2C deve executar todas as etapas necessárias de limpeza ou desativação exigidas por sua plataforma terceirizada.
-
Exemplos de solicitações
Solicitação do OAuth 2.0:
Veja a seguir um exemplo de AWS.DeactivateUser solicitação que seu conector receberá para o OAuth 2.0:
{
     "header": {
         "auth": {
             "token": "ashriu32yr97feqy7afsaf",
             "type": "OAuth2.0"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
Exemplo de autorização geral:
{
     "header": {
         "auth": {
             "secretsManager": {
                 "arn": "arn:aws:secretsmanager:us-east-1:123456789012:secret:my-secret-abc123",
                 "versionId": "EXAMPLE1-90ab-cdef-fedc-ba987EXAMPLE"
             },
             "type": "GeneralAuthorization"
         }
     },
     "payload":{
         "operationName": "AWS.DeactivateUser",
         "operationVersion": "1.0",
         "connectorId": "Your-connector-Id"
     }
}
