亚马逊 Monitron 不再向新客户开放。现有客户可以继续正常使用该服务。有关与亚马逊 Monitron 类似的功能,请参阅我们的博客文章
本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
使用控制台导出您的数据
步骤 1:设置 Amazon S3 桶
-
打开 Amazon S3 控制台
。 -
选择创建桶。

-
为您的桶命名并选择一个合适的区域。然后,在页面底部选择创建桶按钮。
重要
目前,Amazon Monitron 仅在三个区域受支持:
-
美国东部(弗吉尼亚州北部)us-east-1
-
欧洲地区(爱尔兰)eu-west-1
-
亚太地区(悉尼)ap-south-east-2
因此,您的 Amazon S3 桶必须位于上述某个区域中。
它还必须位于您要使用 Amazon Monitron 服务的同一区域。

-
-
查看页面上的其余选项,并根据您的安全需求和策略做出适当的选择。
重要
您有责任采取适当的措施来保护您的数据。我们强烈建议使用服务器端加密并阻止对您的桶的公开访问。
-
使用搜索框找到您刚刚创建的桶,然后将其选中。

-
在属性选项卡中,记下该桶的名称、ARN 和所在区域。

步骤 2:授予 Amazon Monitron 对 Amazon S3 的访问权限
-
打开 IAM 控制台
,然后选择策略。 
-
选择创建策略。

-
选择 JSON 选项卡。

-
删除默认 JSON 文本,清空表单。
-
粘贴桶访问策略。

-
选择下一步。
-
在查看和创建页面中,请执行以下操作:
-
在策略详细信息中,输入策略名称和可选描述。
-
保持此策略部分中定义的权限不变。
-
在 “添加标签- 可选” 中,您可以选择添加标签以跟踪您的资源。。
-
选择创建策略。

-
步骤 3:创建角色
-
打开 IAM 控制台
并选择角色。 
-
选择创建角色。

-
在 “选择可信实体” 上,在 “可信实体类型” 中,选择AWS 帐户。
-
在 “ AWS 帐户” 中,选择 “此帐户” 。您可以使用 “选项” 自定义其他设置。
-
选择下一步。

-
在 “添加权限” 中,在 “权限策略” 的搜索框中搜索您刚刚创建的策略,然后选择您的策略。

-
在 “名称、查看和创建” 页面上执行以下操作:
-
在角色详细信息中,输入角色名称和可选描述。
-
您可以选择忽略步骤 1:选择可信实体和步骤 2:添加权限。
-
对于第 3 步:添加标签,在 “添加标签 — 可选” 中 ,添加可选标签以跟踪您的资源。
-
-
选择创建角色。

步骤 4:创建信任策略
-
搜索并选择您刚刚创建的角色。

-
选择信任关系选项卡。

-
选择编辑信任关系。

-
删除默认 JSON 文本,清空表单。
-
粘贴允许 Amazon Monitron 代入该角色的策略。
-
选择更新信任策略。
步骤 5:创建支持工单
-
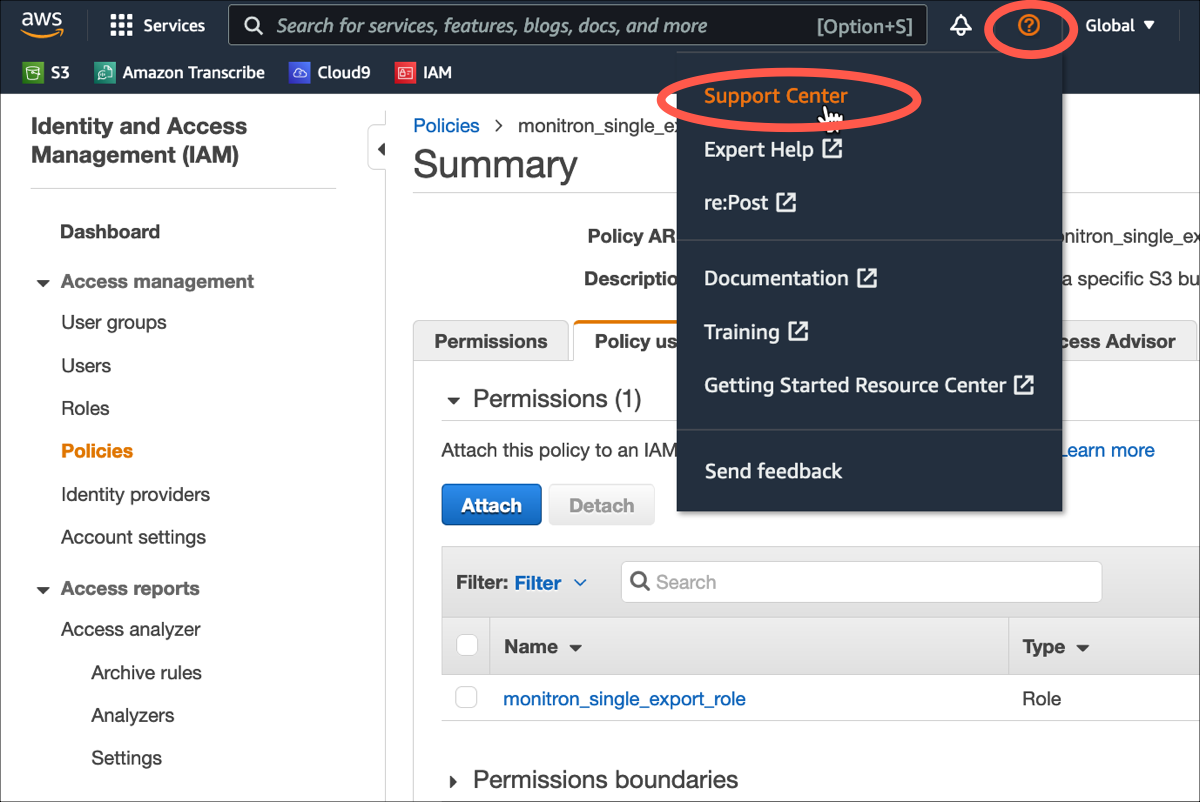
在您的 AWS 主机上,选择任何页面右上角附近的问号图标,然后选择支持中心。
-
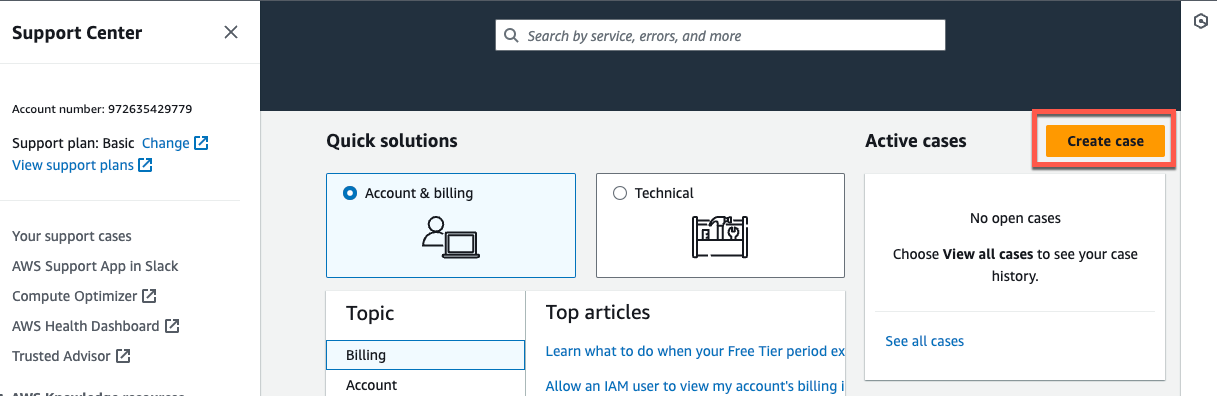
在下一页上,选择创建工单。
-
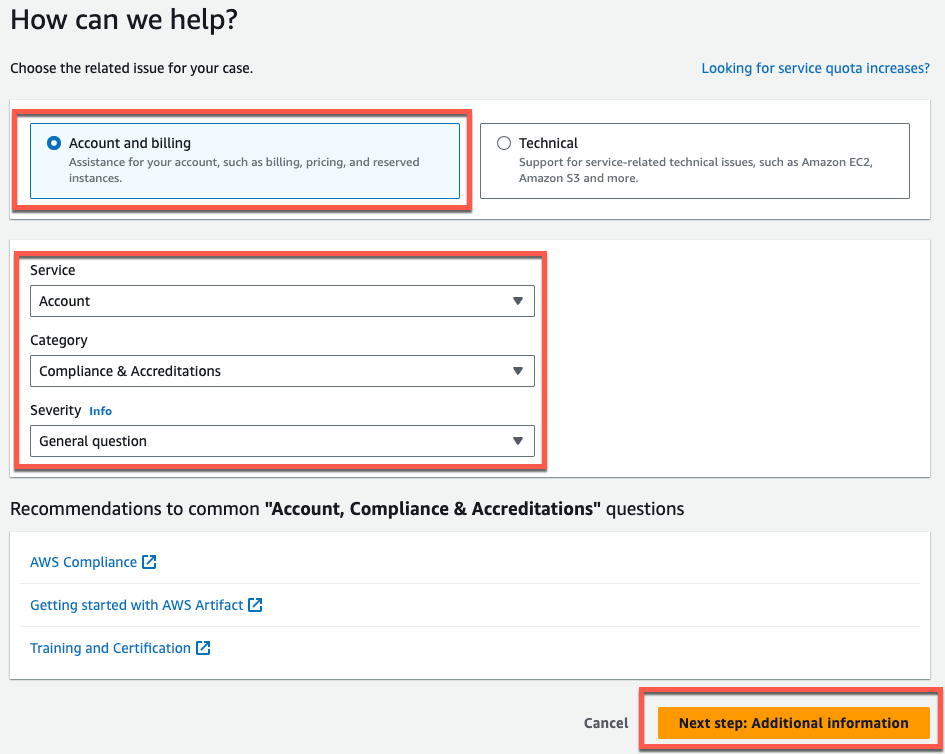
在 “我们能提供什么帮助?”页面,执行以下操作:
-
选择账户和账单支持。
-
在 “服务” 下,选择 “帐户” 。
-
在类别下,选择合规性和认证。
-
选择严重性(如果您的支持订阅提供了该选项)。
-
选择下一步:其他信息。
-
-
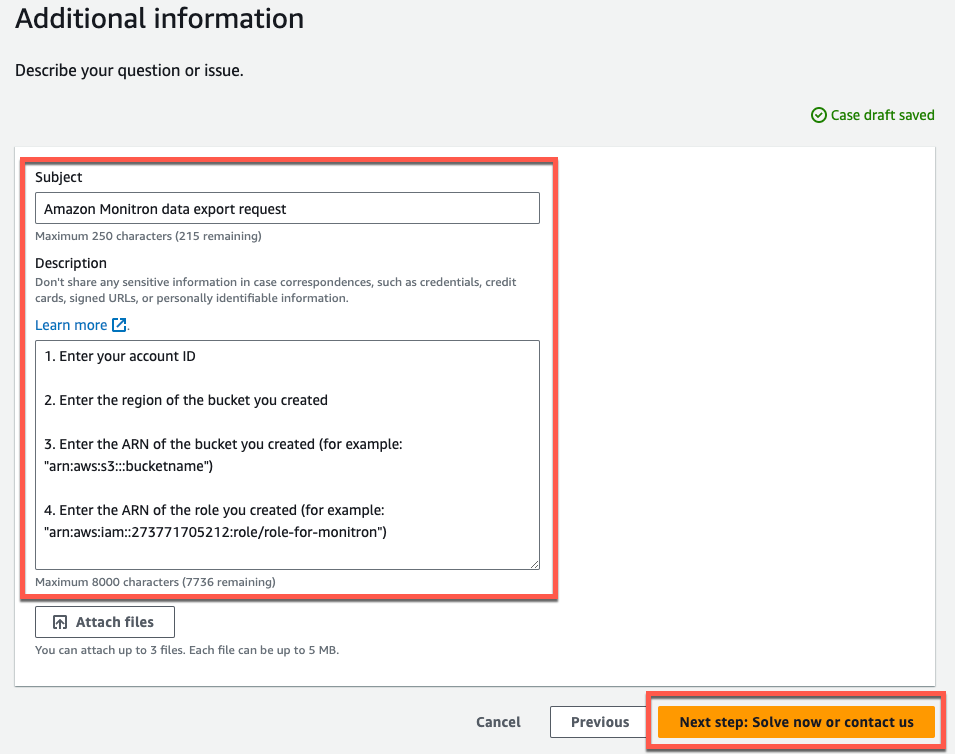
在 “其他信息” 中执行以下操作:
-
在主题下,输入 Amazon Monitron data export request。
-
在描述字段中,输入:
-
您的账户 ID
-
您创建的桶所在的区域
-
您创建的桶的 ARN(例如“arn:aws:s3:::bucketname”)
-
您创建的角色的 ARN(例如:“arn: aws: iam:: 273771705212:-for-monitron”)role/role
-
-
选择下一步:立即解决或联系我们。
-
-
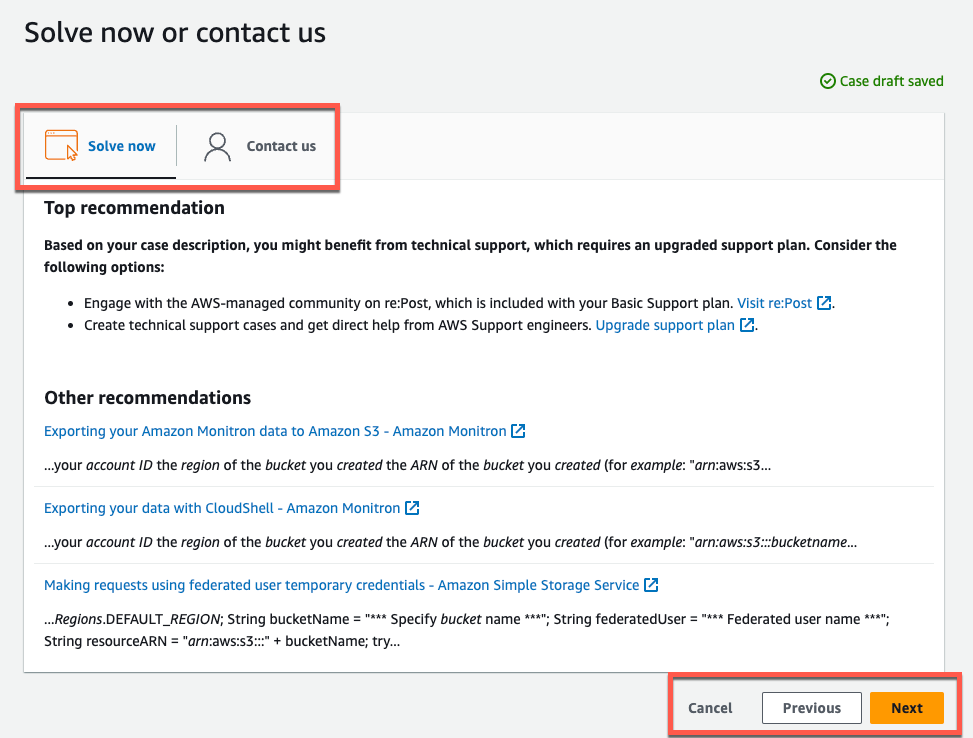
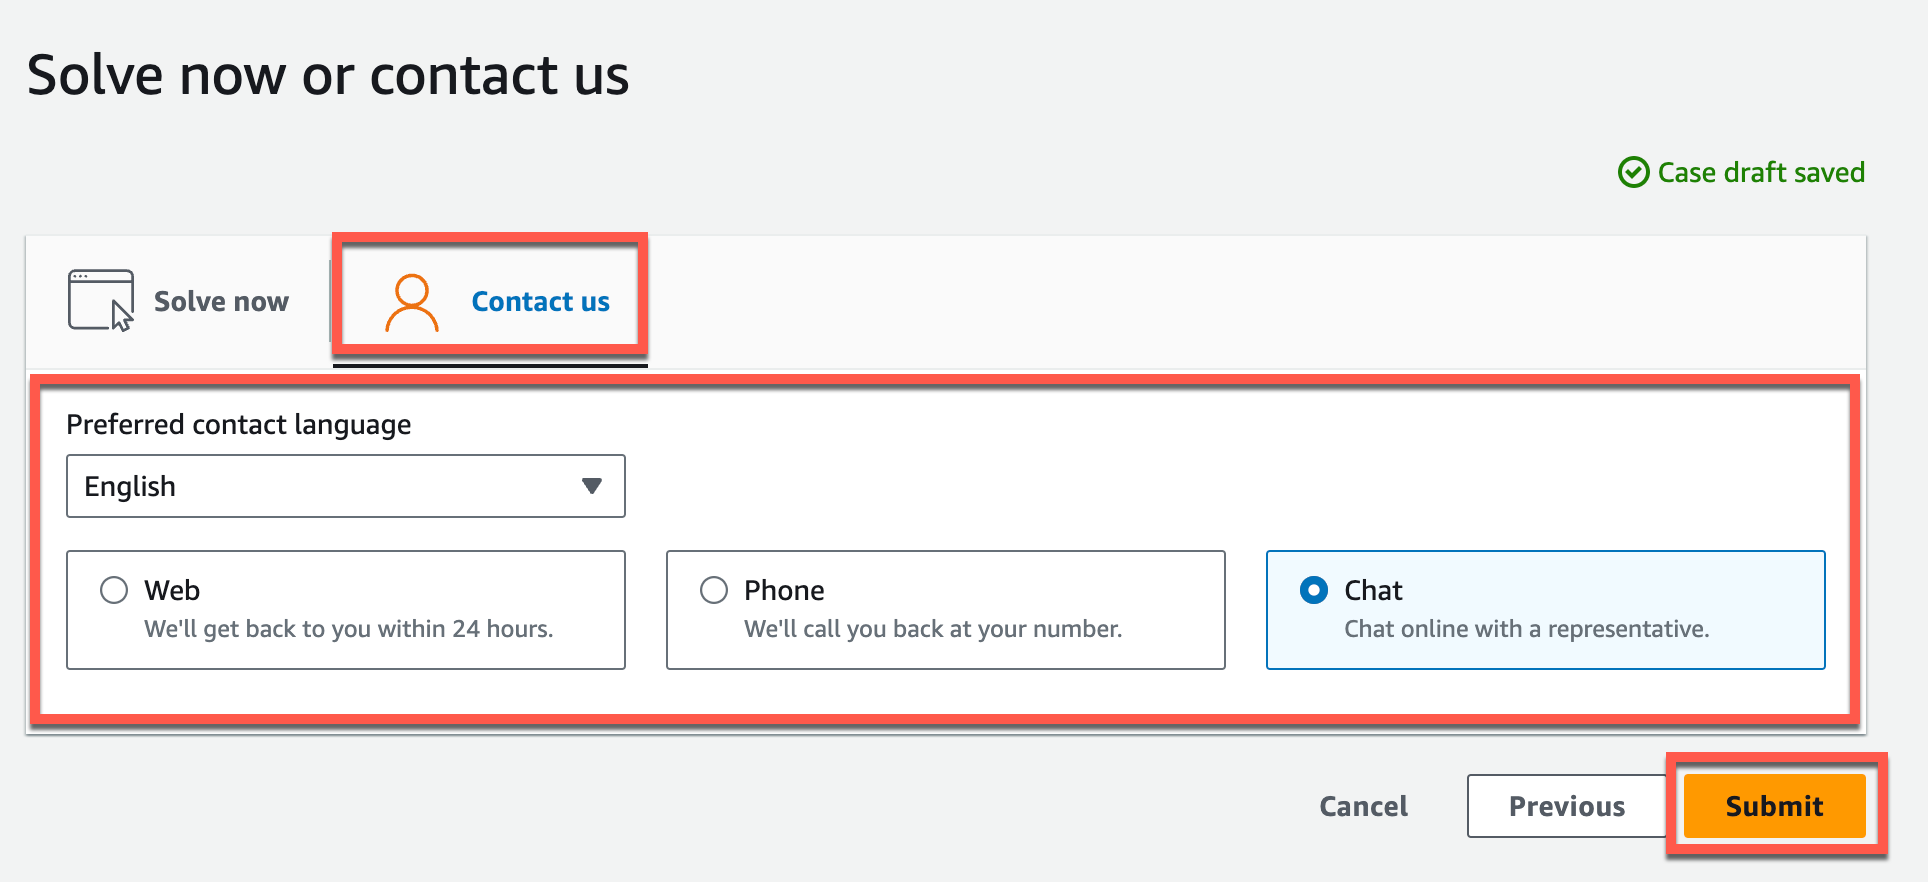
在 “立即解决” 或 “联系我们” 中执行以下操作:
-
在 “立即解决” 中,选择 “下一步” 。
-
在 “联系我们” 中,选择您的首选联系语言和首选联系方式。
-
选择提交。屏幕上将显示一个包含您的问题编号和详细信息的确认屏幕。
-
AWS 客户支持专家将尽快与您联系。如果所列步骤中存在任何问题,专员可能会要求您提供更多信息。如果所有必要信息都已提供,那么在您的数据复制到您之前创建的 Amazon S3 桶之后,专员会立即通知您。
