亚马逊 CodeCatalyst 不再向新客户开放。现有客户可以继续正常使用该服务。有关更多信息,请参阅 如何从中迁移 CodeCatalyst。
本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
使用日志记录监控事件和 API 调用
在亚马逊中 CodeCatalyst,空间的管理事件由该空间的账单账户收集 AWS CloudTrail 并记录在跟踪中。 CloudTrail 日志记录是管理 CodeCatalyst 事件日志记录的主要方法,另一种方法是查看事件登录 CodeCatalyst。
账户中的事件使用为 AWS 账户设置的跟踪记录和指定存储桶进行记录。
下图显示了如何为计费账户记录空间的所有管理事件,而相应账户的账户 connections/billing 事件和 AWS 资源事件是如何记录的。 CloudTrail CloudTrail
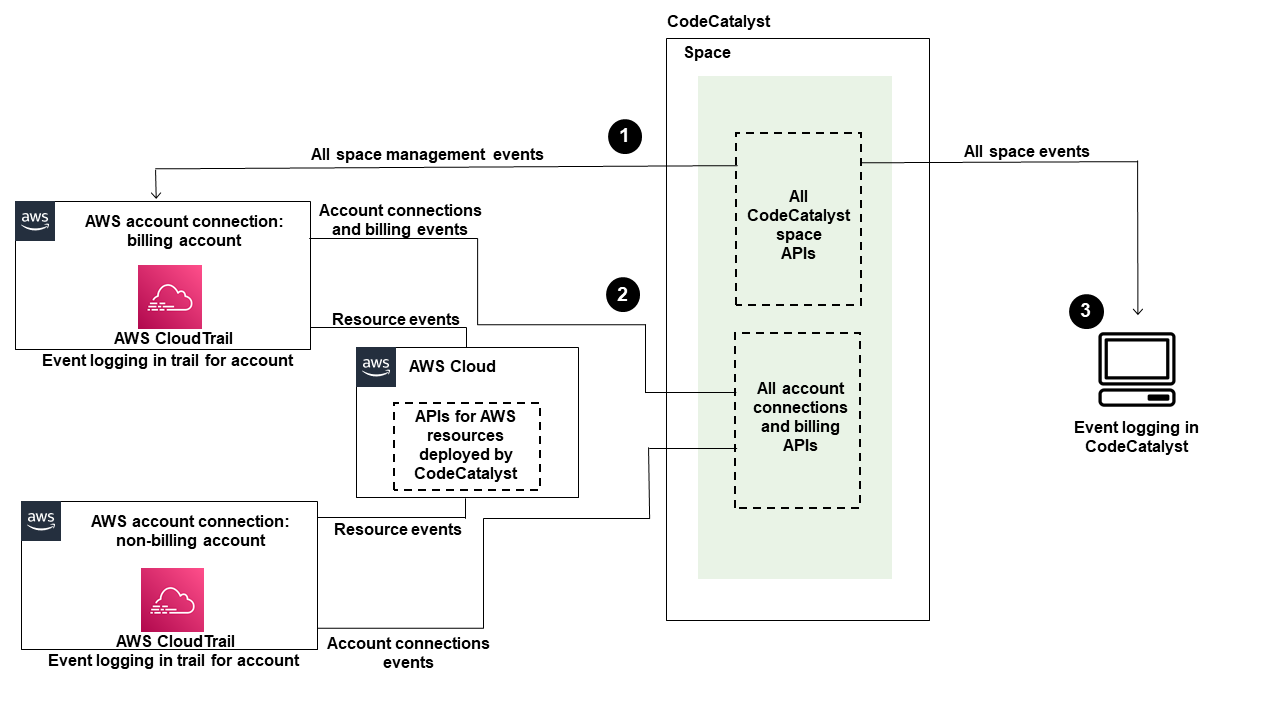
下图说明了以下步骤:
-
创建空间后,将连接到 AWS 账户 该空间并被指定为计费账户。使用的跟踪是为计费账户创建的跟踪, CloudTrail 用于记录空间事件。 CloudTrail 捕获由空间或代表 CodeCatalyst 空间发起的 API 调用和相关事件,并将日志文件传送到您指定的 S3 存储桶。如果计费账户更改为另一个 AWS 账户,则空间事件将记录在该账户的跟踪记录和存储桶中。有关记录的 CodeCatalyst 管理事件的更多信息 CloudTrail,请参阅CodeCatalyst 信息在 CloudTrail。
-
与该空间相关的其他账户,包括计费账户,会记录账户关联和账单事件的子集事件。 CodeCatalyst 为该账户部署的 AWS 资源生成账户事件的工作流程也会记录在的跟踪和存储桶中 AWS 账户。 CloudTrail 捕获由空间或代表 CodeCatalyst空间发起的 API 调用和相关事件,并将日志文件传送到您指定的 S3 存储桶。有关记录的 CodeCatalyst 管理事件的更多信息 CloudTrail,请参阅使用事件日志记录访问已记录的事件。
-
您还可以使用list-event-logs命令在空间的特定时间内监控空间中的 CodeCatalyst 操作 AWS CLI。有关更多信息,请参阅亚马逊 CodeCatalyst API 参考指南。您必须具有空间管理员角色才能调用事件列表以执行空间中的 CodeCatalyst 操作。有关更多信息,请参阅 使用事件日志记录访问已记录的事件。
注意
ListEventLogs保证给定空间中最近 30 天的事件。您还可以在 AWS CloudTrail 控制台 CodeCatalyst 中查看和检索过去 90 天的管理事件列表,方法是查看事件历史记录,或者创建跟踪以创建和维护过去 90 天的事件记录。有关更多信息,请参阅使用 CloudTrail 事件历史记录和使用跟 CloudTrail 踪。
注意
AWS 为 CodeCatalyst 工作流部署到关联账户中的资源不会作为 CodeCatalyst 空间 CloudTrail 日志记录的一部分进行记录。例如, CodeCatalyst 资源包括空间或项目。 AWS 资源包括亚马逊 ECS 服务或 Lambda 函数。必须为每个部署资源 AWS 账户 的地方单独配置 CloudTrail 日志记录。
这是一种可能的事件监控流程 CodeCatalyst。
Mary Maj or 是空间的 CodeCatalyst 空间管理员, CodeCatalyst 负责查看空间中已登录的空间级和项目级资源的所有管理事件。 CloudTrailCodeCatalyst 信息在 CloudTrail有关示例,请参见已登录的事件 CloudTrail。
对于在中 CodeCatalyst创建的资源(例如开发环境),Mary 会查看该空间的账单账户中的事件历史记录,并调查项目成员在中 CodeCatalyst创建开发环境时发生的事件。该事件为创建开发环境的用户提供 AWS 生成器 ID 的身份存储 IAM 身份类型和证书。对于在中部署工作流 AWS 时在中创建的资源 CodeCatalyst,例如用于无服务器部署的 Lambda 函数, AWS 账户 所有者可以查看与工作流程部署操作的独立 AWS 账户 (也是关联账户 CodeCatalyst)关联的跟踪的事件历史记录。
为了进一步调查,Mary 还可以使用中的list-event-logs命令查看空间中所有 CodeCatalyst API 的事件 AWS CLI。
