本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
将 Amazon OpenSearch Ingestion 管道与其他服务和应用程序集成
要成功将数据 OpenSearch 摄取到 Amazon Ingestion 管道,您必须配置您的客户端应用程序(源)以将数据发送到管道终端节点。您的来源可能是 Fluent Bit 日志、 OpenTelemetry 收集器或简单的 S3 存储桶等客户端。每个客户端的确切配置各不相同。
在源配置期间(与直接向 OpenSearch 服务域或 OpenSearch 无服务器集合发送数据相比)的重要区别是 AWS 服务名称 (osis) 和主机端点,主机端点必须是管道端点。
构建摄取端点
要将数据摄入管道,请将其发送到摄取端点。要查找摄取 URL,请导航到管道设置页面并复制摄取 URL。
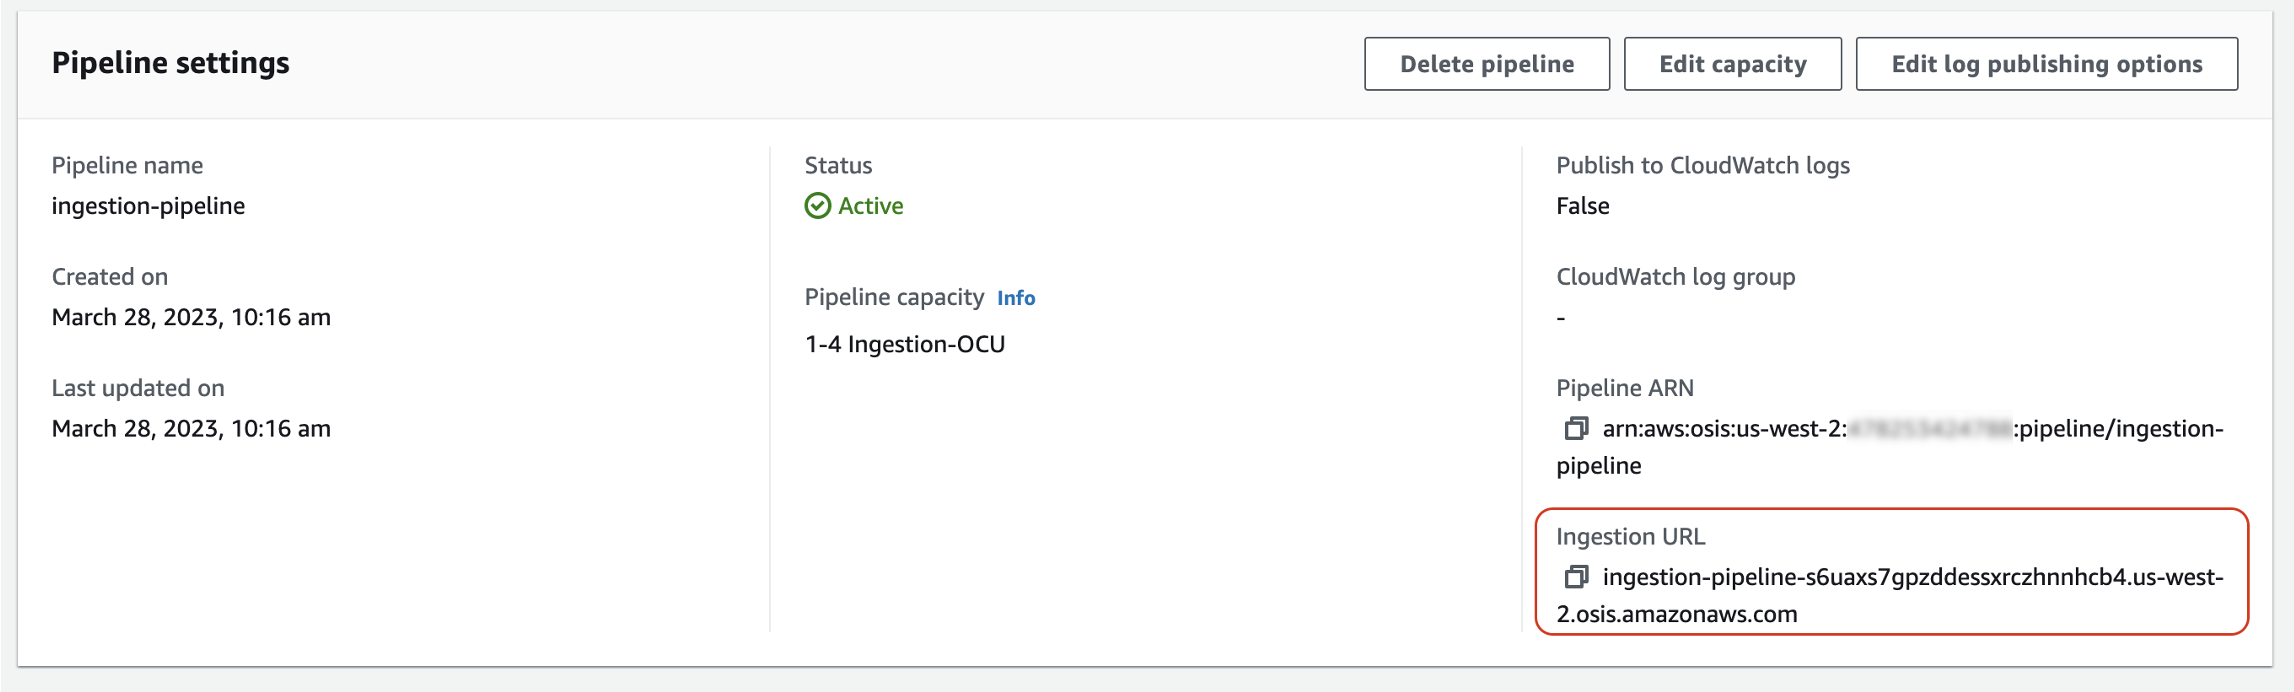
要为基于拉取的源(例如,OTel 跟踪
例如,假设管道配置的摄取路径如下所示:

您在客户端配置中指定的完整摄取端点将采用以下格式:https://。ingestion-pipeline-abcdefg.us-east-1.osis.amazonaws.com/my/test_path
创建摄取角色
所有 OpenSearch 摄取请求都必须使用签名版本 4 签名。至少,签署请求的角色必须获得osis:Ingest操作权限,这允许其向 OpenSearch Ingestion 管道发送数据。
例如,以下 AWS Identity and Access Management (IAM) 策略允许相应的角色向单个管道发送数据:
注意
要将角色用于所有管道,请将 Resource 元素的 ARN 替换为通配符 (*)。
提供跨账户摄取访问权限
注意
只能为公有管道(而非 VPC 管道)提供跨账户摄取访问权限。
您可能需要将数据从不同的管道中提取到管道中 AWS 账户,例如存放源应用程序的帐户。如果写入管道的主体与管道本身的账户不同,则需要将主体配置为信任另一个 IAM 角色,以将数据摄取到管道中。
配置跨账户摄取权限
然后,客户端应用程序可以使用该AssumeRole操作来假设数据ingestion-role并将其提取到相关的管道中。
后续步骤
将数据导出到管道后,您可以从配置为管道接收器的 OpenSearch 服务域中进行查询。以下资源可帮助您开始使用:
