本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
 联网和内容分发
AWS 提供广泛的网络和内容交付服务,在云端提供最高级别的可靠性、安全性和性能。
示意图后面有每项服务的描述。为了帮助您决定哪种服务最能满足您的需求,请参阅选择 AWS 网络和内容交付服务。有关更多信息,请参阅 AWS 联网和内容分发
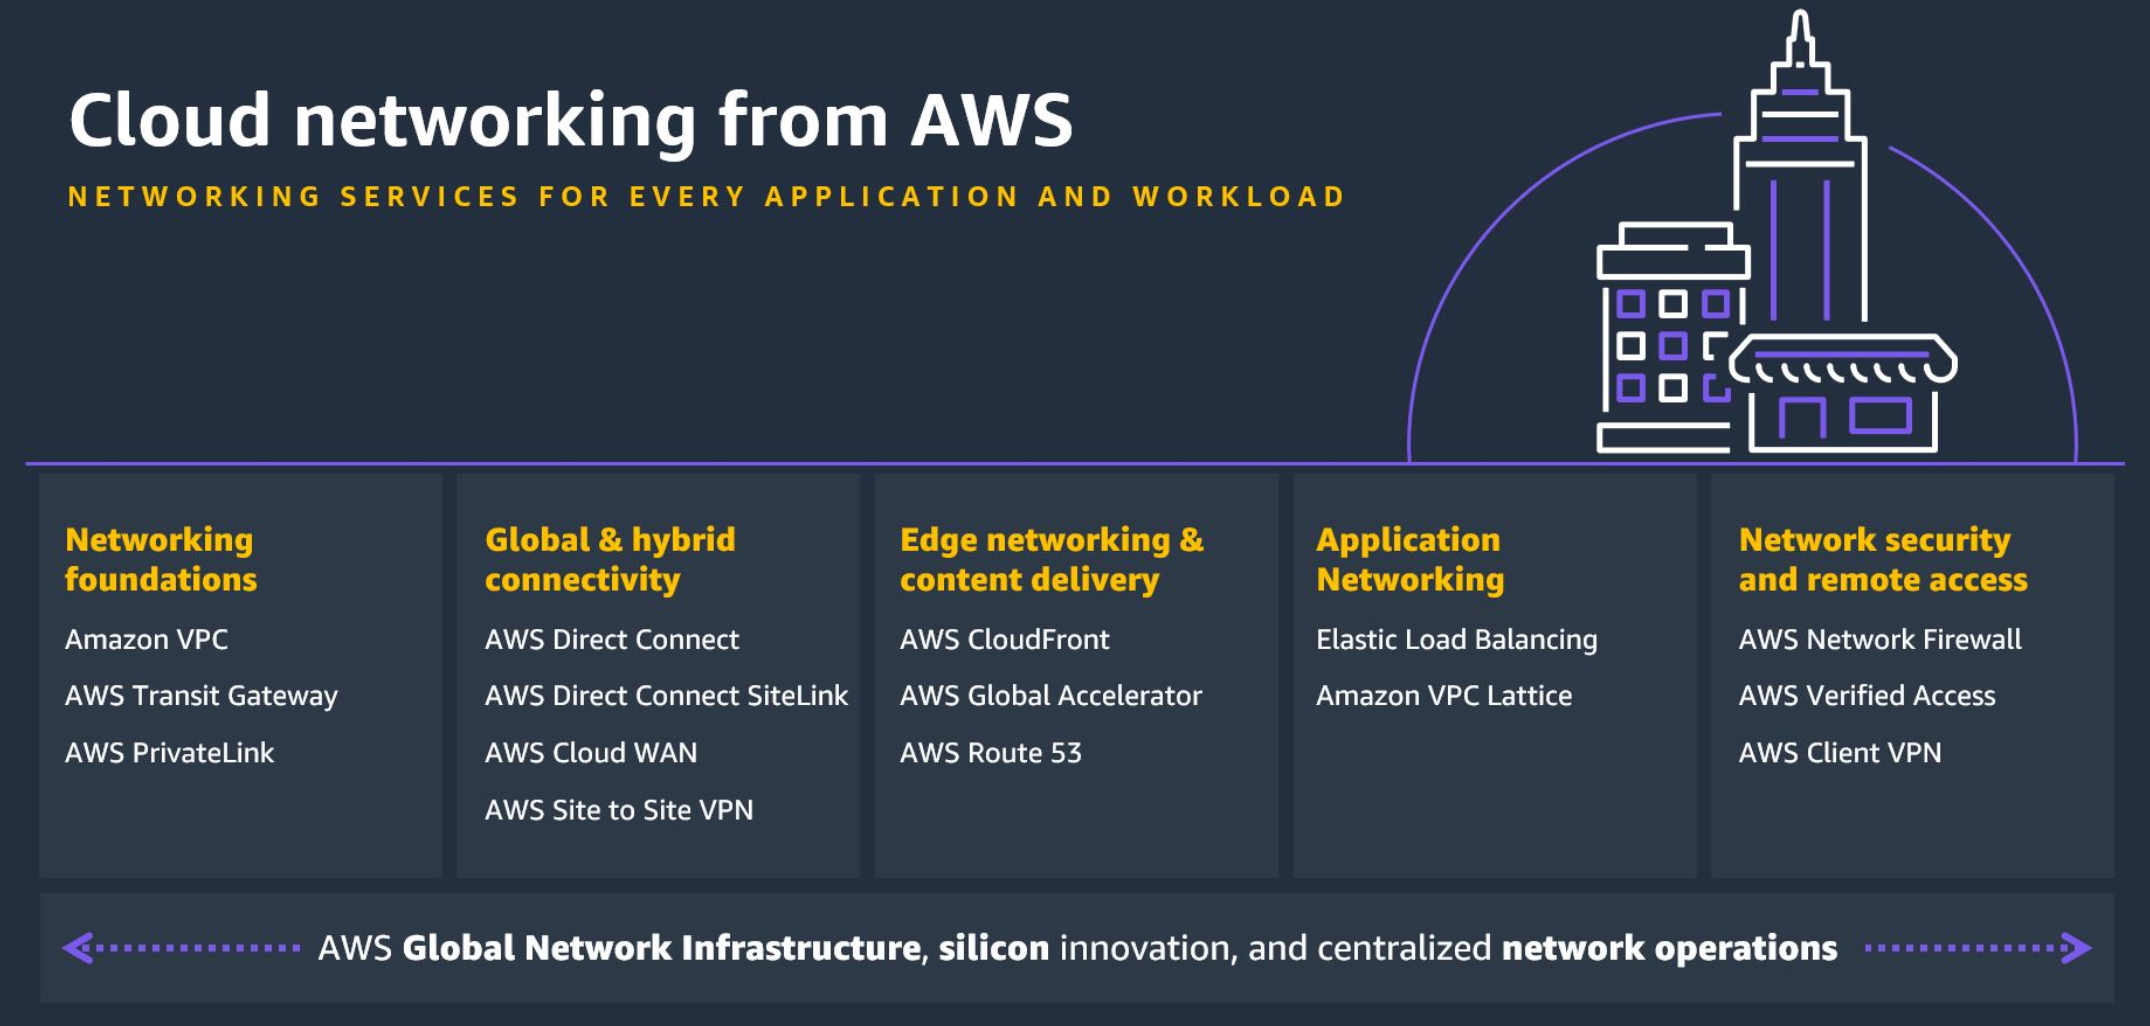
服务
返回 AWS 服务。
Amazon API Gateway
Amazon API Gateway
AWS App Mesh
AWS App Mesh
现代应用程序通常由多个微服务组成,每个微服务都执行特定的功能。这种架构支持每个组件根据需求独立扩展,并在组件出现故障(而不是离线)时自动降级功能,从而有助于提高应用程序的可用性和可扩展性。每个微服务都通过 API 与所有其他微服务进行交互。随着应用程序中微服务数量的增长,查明错误的确切位置、在故障后重新路由流量以及安全地部署代码更改变得越来越困难。以前,这要求您直接在代码中构建监控和控制逻辑,并在每次发生变更时重新部署微服务。
AWS App Mesh 通过为应用程序中的每个微服务提供一致的可见性和网络流量控制,可以轻松运行微服务。App Mesh 无需更新应用程序代码,即可更改监控数据的收集方式或微服务之间的流量路由方式。App Mesh 对每项微服务进行配置,可以导出监控数据,并在整个应用程序中实现一致的通信控制逻辑。这样可以轻松快速地查明错误的确切位置,并在出现故障或需要部署代码更改时自动重新路由网络流量。
您可以将 App Mesh 与 Amazon ECS
亚马逊 CloudFront
Amazon CloudFront
你可以使用你已经熟悉的相同 AWS 工具,在几分钟内开始使用内容分发网络:API、、 AWS 管理控制台 CloudFormation、CLI 和 SDK。Amazon CDN 提供简单的、按使用量付费的定价模式,无需预付费用或所需的长期合同,您现有的订阅中包含对 CDN 的支持。 支持
AWS Cloud Map
AWS Cloud Map
现代化应用程序通常由多项服务组成,这些服务可通过 API 访问并执行特定功能。每项服务都与各种其他资源(例如数据库、队列、对象存储和客户定义的微服务)交互,它们还需要能够找到它所依赖的所有基础设施资源的位置,才能正常运行。您通常需要手动管理所有这些资源名称及其在应用程序代码中的位置。但是,随着相关基础设施资源数量的增加或微服务数量根据流量动态纵向和横向扩展,手动资源管理变得非常耗时且容易出错。您也可以使用第三方服务发现产品,但这需要安装和管理其他软件和基础设施。
AWS Cloud Map 允许您使用自定义名称注册任何应用程序资源,例如数据库、队列、微服务和其他云资源。 AWS Cloud Map 然后不断检查资源的运行状况以确保位置是最新的。然后,应用程序可以根据应用程序版本和部署环境向注册表查询所需资源的位置。
Direct Connect
通过 Direct Connect
Direct Connect 允许您在网络和其中一个 Direct Connect 位置之间建立专用网络连接。借助行业标准 802.1Q LAN(VLAN),可以将此专用连接划分为多个虚拟接口。这意味着您能够通过同一连接访问两类资源:一类是使用公共 IP 地址空间的公共资源(例如存储在 Amazon S3 中的对象),另一类是使用私有 IP 地址空间的私有资源(例如在 VPC 内运行的 EC2 实例),同时保持公共环境与私有环境之间的网络隔离。可以随时重新配置虚拟接口,以满足您不断变化的需求。
Elastic Load Balancing
弹性负载均衡(ELB)
-
应用程序负载均衡器
最适合 HTTP 和 HTTPS 流量的负载均衡,面向交付包括微服务和容器在内的现代应用程序架构,提供高级请求路由功能。应用程序负载均衡器在单个请求级别(第七层)运行,根据请求内容将流量路由到 Amazon Virtual Private Cloud(Amazon VPC)内的目标。 -
若要对需要极高性能的 TCP 流量进行负载均衡,网络负载均衡器
是最佳选择。网络负载均衡器在连接级别(第四层)运行,将流量路由至 Amazon Virtual Private Cloud(Amazon VPC)中的目标,并且能够在保持超低延迟的同时每秒处理数百万请求。网络负载均衡器已经过优化,可以处理突发和不稳定的流量模式。 -
借助网关负载均衡器
,可以轻松部署、扩展和运行第三方虚拟网络设备。网关负载均衡器为第三方设备实例集提供负载平衡和自动扩缩,并对流量的来源和目的地保持透明。此功能使其非常适合与第三方设备配合使用,应用于安全防护、网络分析及其他各类使用案例。 -
经典负载均衡器
在多个 Amazon EC2 实例之间提供基本负载均衡,并在请求级别和连接级别上运行。经典负载均衡器适用于在 EC2-Classic 网络内构建的应用程序。 EC2-Classic 已于 2022 年 8 月 15 日退休。
AWS Global Accelerator
AWS Global Accelerator
如今,如果您通过公共互联网向全球用户交付应用程序,那么当用户通过多个公共网络访问您的应用程序时,可能会面临可用性和性能不一致的问题。这些公共网络通常很拥挤,每跳都可能带来可用性和性能风险。 AWS Global Accelerator 使用高度可用且无拥塞的 AWS 全球网络将互联网流量从用户引导到正在运行的应用程序 AWS,从而提高用户体验的一致性。
为了提高应用程序的可用性,必须监控应用程序终端节点的运行状况,并且仅将流量路由到运行状况良好的终端节点。 AWS Global Accelerator 通过持续监控应用程序终端节点的运行状况并将流量路由到最近的运行状况良好的终端节点,提高应用程序可用性。
AWS Global Accelerator 此外,通过提供静态 IP 地址作为托管应用程序的固定入口点,从而消除了管理不同区域 AWS 区域 和可用区域特定 IP 地址的复杂性, AWS 从而更轻松地管理您的全球应用程序。 AWS Global Accelerator 易于设置、配置和管理。
已开启集成专用无线网络 AWS
集成专用无线上网 AWS 计划旨在为企业提供来自领先通信服务提供商 (CSP) 的托管和验证的私有无线产品。这些产品将CSP的私有5G和4G LTE无线网络与跨区域AWS 区域
该计划还利用经过验证的全球 AWS 独立软件供应商 (ISV) 合作伙伴的丰富专业知识来加快私有无线部署的价值实现时间。开启集成专用无线网络 AWS 消除了设置和扩展专用无线网络所需的漫长规划周期和复杂的集成。现在,您可以部署安全、可靠和低延迟的私有无线网络,为边缘 AI/ML 和大规模物联网工作负载供电。
AWS PrivateLink
AWS PrivateLink
AWS Private 5G
AWS Priv
只需在中单击几下 AWS 管理控制台,即可部署满足您的连接要求的私有蜂窝网络。首先,指定所需位置的连接要求、要连接的设备数量以及它们将覆盖的地理区域。 AWS 将提供预先集成的硬件和软件组件(由双方 AWS 和我们的 AWS 合作伙伴提供),以满足您的私有网络的企业连接要求。 AWS 提供和维护建立私有 5G 网络和连接设备所需的小型蜂窝无线电单元、服务器、5G 核心、无线接入网络 (RAN) 软件和 SIM 卡。设备开机后, AWS 自动配置和部署蜂窝网络。您只需将 SIM 卡插入设备即可。
AWS 私有 5G 还与 AWS Identity and Access Management (IAM) 集成,可帮助您安全地访问和管理 AWS 服务和资源,包括连接到您的专用 5G 网络的所有设备。私有 5G 会对所有软件和硬件组件进行管理和维护,以提供可靠、可预测的网络行为和按需扩展,以满足任意数量的设备和传感器的连接要求。
Amazon Route 53
Amazon Route 53www.example.com)转换为计算机相互连接所用的数字 IP 地址(如 192.0.2.1),以一种极其可靠且经济的方式将用户路由至互联网应用程序。Amazon Route 53 也完全符合 IPv6。
Amazon Route 53 可以有效地将用户请求连接到在中运行的基础设施 AWS(例如 EC2 实例、弹性负载均衡器或 Amazon S3 存储桶),还可以用于将用户路由到外部的基础设施。 AWS您可以使用 Amazon Route 53 配置 DNS 运行状况检查,将流量路由至运行状况良好的端点,或者独立监控应用程序及其端点的运行状况。
借助 Amazon Route 53 Traffic Flow,您能够轻松通过各种路由类型管理全球流量,包括基于延迟的路由、地理位置 DNS 和加权轮询,所有这些路由类型都可以与 DNS 故障转移结合使用,以实现各种低延迟、高容错的架构。使用 Amazon Route 53 流量流的简单可视化编辑器,您可以轻松管理将最终用户路由到应用程序终端节点的方式,无论是在单个 AWS 区域还是分布在全球各地。Amazon Route 53 还提供域名注册 - 您可以购买和管理域名,例如,example.com。Amazon Route 53 将为您的域自动配置 DNS 设置。
AWS Transit Gateway
AWS Transit Gateway
使用 AWS Transit Gateway,您只需创建和管理从中央网关到网络中每个 Amazon VPC、本地数据中心或远程办公室的单个连接。中转网关就像一个中心,控制流量在所有连接的网络之间的路由方式,而这些网络就像辐条。这种中心辐射模式大大简化了管理工作并降低了运营成本,因为每个网络只需要连接到中转网关,而不必连接到其他所有网络。任何新的 VPC 都只需连接到中转网关,即可自动供连接到中转网关的所有其他网络使用。这种便捷的连接方式,让您能够随着业务增长轻松实现网络扩展。
AWS Verified Access
AWS Verified Access
Amazon VPC
亚马逊虚拟私有云
您可以轻松自定义 VPC 的网络配置。例如,您可以为可访问互联网的 Web 服务器创建公有子网,而将数据库或应用程序服务器等后端系统放在不能访问互联网的私有子网中。您可以利用多个安全层(包括安全组和网络访问控制列表)帮助对各个子网中 EC2 实例的访问进行控制。
此外,您可以在企业数据中心和 VPC 之间创建硬件虚拟专用网络 (VPN) 连接,并将其用 AWS Cloud 作企业数据中心的扩展。
Amazon VPC Lattice
Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN 在您的网络和您的亚马逊虚拟私有云之间创建加密隧 AWS Transit Gateway道。要管理远程访问,请使用 VPN 软件客户端将用户 AWS Client VPN 连接到 AWS 或本地资源。
返回 AWS 服务。
