本文為英文版的機器翻譯版本,如內容有任何歧義或不一致之處,概以英文版為準。
建立 Virtual Private Cloud (VPC)
在此範例中,您會建立 Amazon VPC,其中的每個可用區域具有一個私有子網路。
建立 Amazon VPC (主控台)
-
登入 AWS 管理主控台,並在 https://https://console.aws.amazon.com/vpc/
開啟 Amazon VPC 主控台。 -
在 VPC 儀表板中,選擇 Create VPC (建立 VPC)。
-
在要建立的資源之下,選擇 VPC 等。
在 Number of Availability Zones (AZs) (可用區域 (AZ) 數量) 中,選擇您要在其中啟動子網路的可用區域數量。
在 Number of public subnets (公有子網路數量) 中,選擇您要新增至 VPC 的公用子網路數量。
在 Number of private subnets (私有子網路數量) 中,選擇您要新增至 VPC 的私人子網路數量。
提示
記下您的子網路識別符,分別為公有和私有。之後啟動叢集和將 Amazon EC2 執行個體新增到 Amazon VPC 時,您會需要此資訊。
-
建立 Amazon VPC 安全群組。您將針對叢集和 Amazon EC2 執行個體使用此群組。
-
在 Amazon VPC 管理主控台的導覽窗格中,選擇 Security Groups (安全群組)。
-
選擇建立安全群組。
-
在對應的方塊中,為安全群組輸入名稱和描述。在 VPC 方塊中,選擇 Amazon VPC 的識別碼。
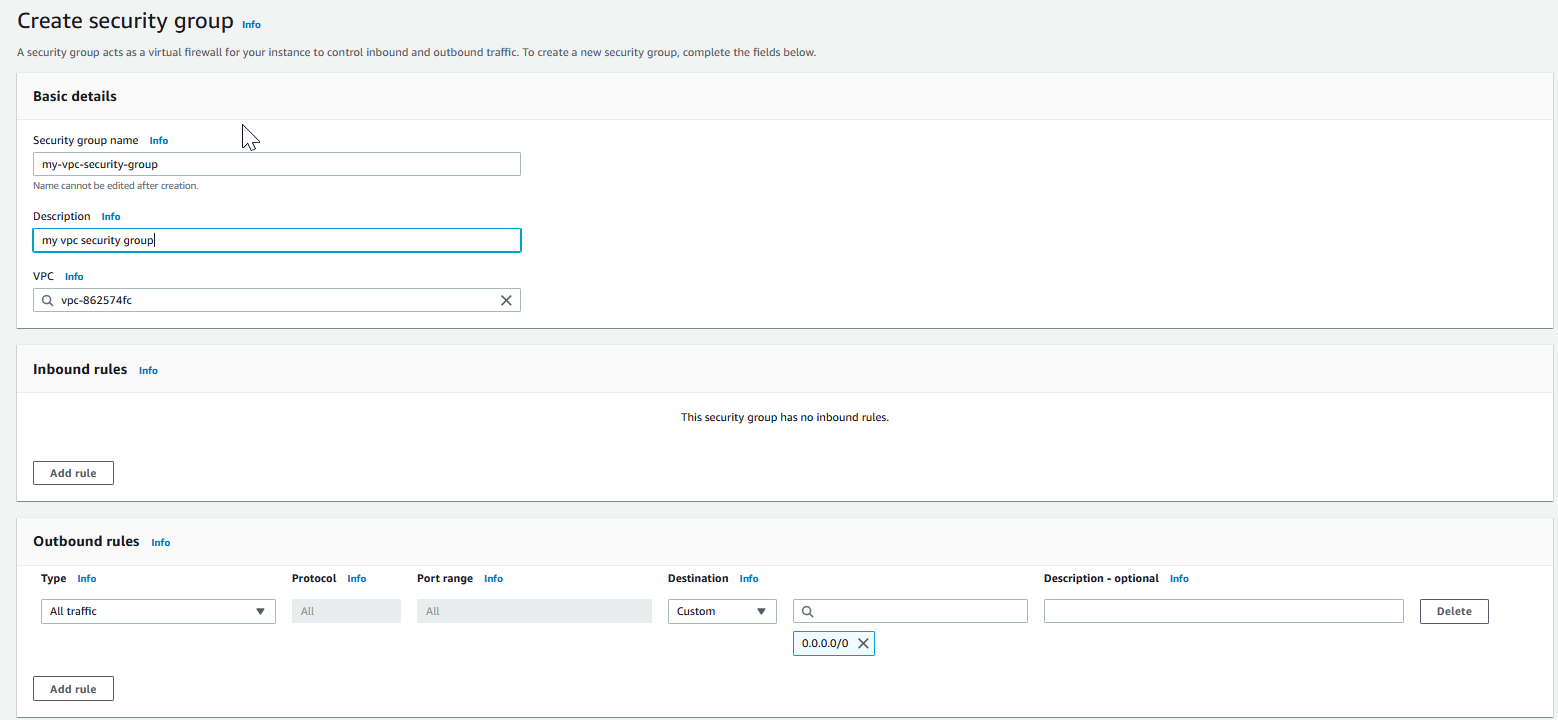
-
當您滿意設定後,請選擇 Yes, Create (是,建立)。
-
-
為您的安全群組定義網路傳入規則。此規則將允許您使用 Secure Shell (SSH) 連接至 Amazon EC2 執行個體。
-
在導覽清單中,選擇 Security Groups (安全群組)。
-
在清單中找到您的安全群組,然後選擇它。
-
在 Security Group (安全群組) 下,選擇 Inbound (入站) 標籤。在 Create a new rule (建立新規則) 方塊中,選擇 SSH,然後選擇 Add Rule (新增規則)。
-
針對您的新傳入規則設定下列值,允許透過 HTTP 存取:
類型:HTTP
資源來源:0.0.0.0/0
選擇 Apply Rule Changes (套用規則變更)。
-
現在您已準備好在 Amazon VPC 中建立快取子網路群組並啟動叢集。
