終止支援通知:2027 年 6 月 30 日, AWS 將終止對 AMS Advanced 的支援。2027 年 6 月 30 日之後,您將無法再存取 AMS Advanced 主控台或 AMS Advanced 資源。如需詳細資訊,請參閱 AMS 進階終止支援。
本文為英文版的機器翻譯版本,如內容有任何歧義或不一致之處,概以英文版為準。
RDS 資料庫堆疊 | 更新主要使用者密碼
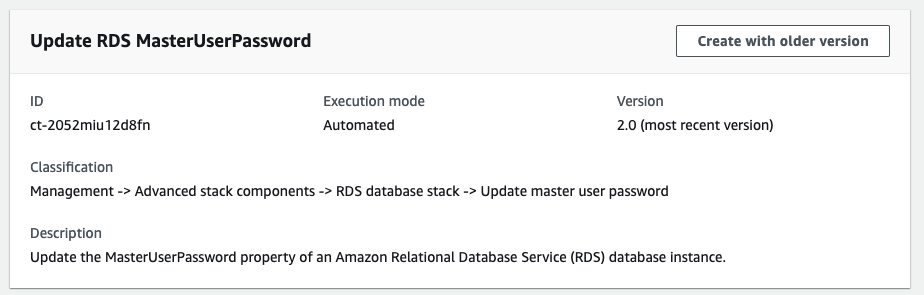
更新 Amazon Relational Database Service (RDS) 資料庫執行個體的 MasterUserPassword 屬性。
完整分類:管理 | 進階堆疊元件 | RDS 資料庫堆疊 | 更新主要使用者密碼
變更類型詳細資訊
變更類型 ID |
ct-2052miu12d8fn |
目前版本 |
2.0 |
預期的執行持續時間 |
60 分鐘 |
AWS 核准 |
必要 |
客戶核准 |
非必要 |
執行模式 |
自動化 |
其他資訊
更新資料庫主要使用者密碼
AMS 主控台中此變更類型的螢幕擷取畫面:
運作方式:
導覽至建立 RFC 頁面:在 AMS 主控台的左側導覽窗格中,按一下 RFCs以開啟 RFCs清單頁面,然後按一下建立 RFC。
在預設瀏覽變更類型檢視中選擇熱門的變更類型 (CT),或在依類別選擇檢視中選擇 CT。
依變更類型瀏覽:您可以在快速建立區域中按一下熱門的 CT,以立即開啟執行 RFC 頁面。請注意,您無法透過快速建立選擇較舊的 CT 版本。
若要排序 CTs,請使用卡片或資料表檢視中的所有變更類型區域。在任一檢視中,選取 CT,然後按一下建立 RFC 以開啟執行 RFC 頁面。如果適用,建立較舊版本選項會顯示在建立 RFC 按鈕旁。
依類別選擇:選取類別、子類別、項目和操作,如果適用,CT 詳細資訊方塊會開啟,其中包含使用較舊版本建立的選項。按一下建立 RFC 以開啟執行 RFC 頁面。
在執行 RFC 頁面上,開啟 CT 名稱區域以查看 CT 詳細資訊方塊。需要主旨 (如果您在瀏覽變更類型檢視中選擇 CT,則會為您填入)。開啟其他組態區域以新增 RFC 的相關資訊。
在執行組態區域中,使用可用的下拉式清單或輸入必要參數的值。若要設定選用的執行參數,請開啟其他組態區域。
完成後,請按一下執行。如果沒有錯誤,RFC 成功建立的頁面會顯示已提交的 RFC 詳細資訊,以及初始的執行輸出。
開啟執行參數區域以查看您提交的組態。重新整理頁面以更新 RFC 執行狀態。或者,取消 RFC 或使用頁面頂端的選項建立 RFC 的副本。
運作方式:
使用內嵌建立 (您發出包含所有 RFC 和執行參數的
create-rfc命令) 或範本建立 (您建立兩個 JSON 檔案,一個用於 RFC 參數,另一個用於執行參數),並使用兩個檔案作為輸入發出create-rfc命令。此處說明這兩種方法。使用傳回的 RFC ID 提交 RFC:
aws amscm submit-rfc --rfc-id命令。ID監控 RFC:
aws amscm get-rfc --rfc-id命令。ID
若要檢查變更類型版本,請使用下列命令:
aws amscm list-change-type-version-summaries --filter Attribute=ChangeTypeId,Value=CT_ID
注意
您可以將任何CreateRfc參數與任何 RFC 搭配使用,無論它們是否為變更類型結構描述的一部分。例如,若要在 RFC 狀態變更時取得通知,請將此行新增至請求的 --notification "{\"Email\": {\"EmailRecipients\" : [\"email@example.com\"]}}" RFC 參數部分 (而非執行參數)。如需所有 CreateRfc 參數的清單,請參閱 AMS 變更管理 API 參考。
內嵌建立:
使用內嵌提供的執行參數發出建立 RFC 命令 (在內嵌提供執行參數時逸出引號),然後提交傳回的 RFC ID。例如,您可以將內容取代為如下內容:
aws amscm create-rfc --change-type-id "ct-2052miu12d8fn" --change-type-version "2.0" --title "Update RDS master user password" --execution-parameters "{\"DocumentName\":\"AWSManagedServices-UpdateInstanceMasterUserPasswordV2\",\"Region\":\"us-east-1\",\"Parameters\": {\"DBInstanceIdentifier\":[\"myrdsinstance\"], \"SecretName\": \"my_secret_name\", \"SecretKey\": \"my_secret_key\"}}"
範本建立:
將此變更類型的執行參數輸出至名為 UpdateRdsMPParams.json.
aws amscm get-change-type-version --change-type-id "ct-2052miu12d8fn" --query "ChangeTypeVersion.ExecutionInputSchema" --output text > UpdateRdsMPParams.json修改並儲存執行參數 JSON 檔案。例如,您可以將內容取代為如下內容:
{
  "DocumentName": "AWSManagedServices-UpdateInstanceMasterUserPasswordV2",
  "Region": "ap-southeast-2",
  "Parameters": {
    "DBInstanceIdentifier": "myrdsinstance",
    "SecretName": "my_secret_name",
    "SecretKey": "my_secret_key",
  }
}
將 JSON 範本輸出至目前資料夾中的檔案;此範例會將其命名為 UpdateRdsMPRfc.json:
aws amscm create-rfc --generate-cli-skeleton > UpdateRdsMPRfc.json修改並儲存 UpdateRdsMPRfc.json 檔案。例如,您可以將內容取代為如下內容:
{
"ChangeTypeVersion":    "2.0",
"ChangeTypeId":         "ct-2052miu12d8fn",
"Title":                ""Update RDS master user password"
}
建立 RFC,指定執行參數檔案和 UpdateRdsMPRfc 檔案:
aws amscm create-rfc --cli-input-json file://UpdateRdsMPRfc.json --execution-parameters file://UpdateRdsMPParams.json您會在回應中收到新 RFC 的 ID,並且可以使用它來提交和監控 RFC。在您提交之前,RFC 會保持在編輯狀態,不會啟動。
若要檢視 RDS,請查看執行輸出:使用 "stack_id" 在雲端表單主控台中檢視 RDS。
您現在可以透過資料庫管理工具管理資料庫,例如 SQL 伺服器管理工作室。您不需要向 AMS 請求存取權。
-
使用此 CT 之前,您必須先將新的主要使用者密碼存放在下列其中一項:
-
使用 SSM (AWS Systems Manager) 參數存放區
SSM Parameter StoreCT 參數 Value SSMParameter " my_ssm_parameter_name" -
使用 AWS Secrets Manager
AWS Secrets ManagerCT 參數 Value SecretName " my_secret_name"SecretKey " my_secret_key" -
若要進一步了解 Amazon RDS,包括大小建議,請參閱 文件
。
執行輸入參數
如需執行輸入參數的詳細資訊,請參閱 變更類型的結構描述 ct-2052miu12d8fn。
範例:必要參數
{
  "DocumentName": "AWSManagedServices-UpdateInstanceMasterUserPasswordV2",
  "Region": "us-east-1",
  "Parameters": {
    "DBInstanceIdentifier": "rt123456789",
    "SecretName": "mysecret",
    "SecretKey": "mypassword"
  }
}
範例:所有參數
{
  "DocumentName": "AWSManagedServices-UpdateInstanceMasterUserPasswordV2",
  "Region": "us-east-1",
  "Parameters": {
    "DBInstanceIdentifier": "rt123456789",
    "SecretName": "mysecret",
    "SecretKey": "mypassword"
  }
}
