Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Benutzerpool-Anmeldung bei externen Identitätsanbietern
Ihre App-Benutzer können sich entweder direkt über einen Benutzerpool anmelden oder sie können sich über einen externen Identitätsanbieter (IdP) verbinden. Der Benutzerpool verwaltet den Verwaltungsaufwand für die Tokens, die bei der Anmeldung über soziale Netzwerke über Facebook, Google, Amazon und Apple sowie von OpenID Connect (OIDC) und SAML zurückgegeben werden. IdPs Mit der integrierten gehosteten Weboberfläche bietet Amazon Cognito die Token-Handhabung und -Verwaltung für authentifizierte Benutzer aus allen Bereichen. IdPs Auf diese Weise können Ihre Backend-Systeme auf einen Satz von Benutzerpool-Token standardisiert werden.
Funktionsweise der Verbundanmeldung in Amazon-Cognito-Benutzerpools
Sign-in über einen Drittanbieter (Verbund) ist in Amazon Cognito-Benutzerpools verfügbar. Diese Funktion ist unabhängig von Verbund über Amazon-Cognito-Identitätspools (Verbundidentitäten).
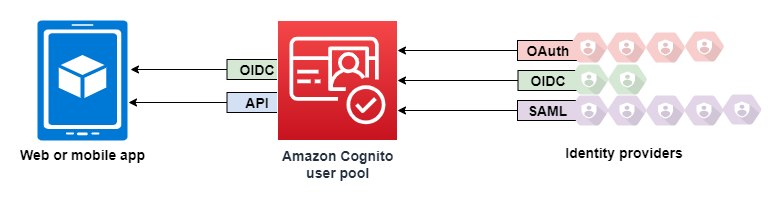
Amazon Cognito ist ein Benutzerverzeichnis und ein OAuth-2.0-Identitätsanbieter (IDP). Wenn Sie lokale Benutzer im Amazon-Cognito-Verzeichnis anmelden, ist Ihr Benutzerpool ein IDP für Ihre App. Ein lokaler Benutzer existiert ausschließlich in Ihrem Benutzerpool-Verzeichnis ohne Verbund über einen externen IdP.
Wenn Sie Amazon Cognito mit Social, SAML oder OpenID Connect (OIDC) verbinden IdPs, fungiert Ihr Benutzerpool als Brücke zwischen mehreren Dienstanbietern und Ihrer App. Für Ihren IDP ist Amazon Cognito ein Serviceanbieter (SP). Sie IdPs übergeben ein OIDC-ID-Token oder eine SAML-Assertion an Amazon Cognito. Amazon Cognito liest die Ansprüche über Ihren Benutzer im Token oder in der Assertion und ordnet diese Ansprüche einem neuen Benutzerprofil in Ihrem Benutzerpool-Verzeichnis zu.
Amazon Cognito erstellt dann ein Benutzerprofil für Ihren Verbundbenutzer in seinem eigenen Verzeichnis. Amazon Cognito fügt Ihrem Benutzer Attribute hinzu, die auf den Behauptungen Ihres IdP und, im Fall von OIDC- und sozialen Identitätsanbietern, auf einem öffentlichen Endpunkt basieren. IdP-operated userinfo Die Attribute Ihres Benutzers ändern sich in Ihrem Benutzerpool, wenn sich ein zugeordnetes IDP-Attribut ändert. Sie können auch weitere Attribute hinzufügen, die unabhängig von denen des IDP sind.
Nachdem Amazon Cognito ein Profil für Ihren Verbundbenutzer erstellt hat, ändert es seine Funktion und präsentiert sich als IDP für Ihre App, die jetzt der SP ist. Amazon Cognito ist eine Kombination aus OIDC- und OAuth-2.0-IDP. Es generiert Zugriffstoken, ID-Token und Aktualisierungs-Token. Weitere Informationen über Token finden Sie unter Grundlegendes zu JSON-Web-Tokens (JWTs) für Benutzerpools.
Sie müssen eine App entwickeln, die in Amazon Cognito integriert ist, um Ihre Benutzer zu authentifizieren und zu autorisieren, unabhängig davon, ob es sich um Verbund- oder lokale Benutzer handelt.
Die Verantwortlichkeiten einer App als SP für Amazon Cognito
- Die Informationen in den Token überprüfen und verarbeiten
-
In den meisten Szenarien leitet Amazon Cognito Ihren authentifizierten Benutzer an eine App-URL um, die es mit einem Autorisierungscode anhängt. Ihre App tauscht den Code durch Zugriffs-, ID- und Aktualisierungs-Token aus. Dann muss sie die Gültigkeit der Token überprüfen und basierend auf den Ansprüchen in den Token Informationen an Ihren Benutzer senden.
- Antworten auf Authentifizierungsereignisse mit API-Anfragen von Amazon-Cognito
-
Ihre App muss in der API für Amazon-Cognito-Benutzerpools und in die Authentifizierungs-API-Endpunkte integriert sein. Die Authentifizierungs-API meldet Ihren Benutzer an und ab und verwaltet Token. Die Benutzerpool-API verfügt über eine Vielzahl von Operationen, die Ihren Benutzerpool, Ihre Benutzer und die Sicherheit Ihrer Authentifizierungsumgebung verwalten. Ihre App muss wissen, was als Nächstes zu tun ist, wenn sie eine Antwort von Amazon Cognito erhält.
Wissenswertes über die Anmeldung von Drittanbietern bei Amazon-Cognito-Benutzerpools
-
Wenn Sie möchten, dass sich Ihre Benutzer bei Verbundanbietern anmelden, müssen Sie eine Domäne auswählen. Dadurch werden die Seiten für die verwaltete Anmeldung eingerichtet. Benutzerpool-Endpunkte und verwaltete Anmeldereferenz Weitere Informationen finden Sie unter Verwenden Sie Ihre eigene Domain für die verwaltete Anmeldung.
-
Sie können Verbundbenutzer nicht mit API-Vorgängen wie InitiateAuth und AdminInitiateAuth anmelden. Wenn Sie die integrierten Authentifizierungsabläufe von Amazon Cognito verwenden, können sich Verbundbenutzer nur mit dem oder dem Login-Endpunkt anmelden. Autorisieren des Endpunkts Wenn Sie diese Option verwenden
CUSTOM_AUTH, steuern Ihre Trigger das Ergebnis. Sie sind dafür verantwortlich, ob der Dienst ein Token an einen beliebigen Benutzer ausgibt (mit oder ohne Verbund). -
Autorisieren des Endpunkts ist ein Umleitungsendpunkt. Wenn Sie in Ihrer Anfrage einen
idp_identifieridentity_providerOR-Parameter angeben, leitet er im Hintergrund an Ihren IdP weiter, wobei die verwaltete Anmeldung umgangen wird. Andernfalls wird zum verwalteten Login weitergeleitet. Login-Endpunkt -
Wenn die verwaltete Anmeldung eine Sitzung an einen Verbund-IdP umleitet, nimmt Amazon Cognito den
user-agentHeaderAmazon/Cognitoin die Anfrage auf. -
Amazon Cognito leitet das Attribut
usernamefür ein Verbundbenutzerprofil aus einer Kombination aus einer festen Kennung und dem Namen Ihres IDP ab. Wenn Sie einen Benutzernamen generieren möchten, der Ihren benutzerdefinierten Anforderungen entspricht, erstellen Sie eine Zuordnung zum Attributpreferred_username. Weitere Informationen finden Sie unter Wissenswertes über Mappings.Beispiel:
MyIDP_bob@example.com -
Amazon Cognito erstellt eine Benutzergruppe für jeden OIDC, SAML und sozialen IdP, den Sie Ihrem Benutzerpool hinzufügen. Der Name der Gruppe hat zum Beispiel das Format
[user pool ID]_[IdP name]oder.us-east-1_EXAMPLE_MYSSOus-east-1_EXAMPLE_GoogleJedes eindeutige, automatisch generierte IdP-Benutzerprofil wird automatisch zu dieser Gruppe hinzugefügt. Verlinkte Benutzer werden nicht automatisch zu dieser Gruppe hinzugefügt, aber Sie können ihre Profile in einem separaten Prozess zur Gruppe hinzufügen. -
Amazon Cognito zeichnet Informationen über die Identität Ihres Verbundbenutzers in einem Attribut und einen Anspruch im ID-Token, mit den Namen
identities, auf. Dieser Anspruch enthält den Anbieter Ihres Benutzers und seine eindeutige ID vom Anbieter. Sie können das Attributidentitiesnicht direkt in einem Benutzerprofil ändern. Weitere Informationen zur Verknüpfung eines Verbundbenutzers finden Sie unter Verknüpfen von Verbundbenutzern mit einem vorhandenen Benutzerprofil. -
Wenn du deinen IdP in einer UpdateIdentityProvider API-Anfrage aktualisierst, kann es bis zu einer Minute dauern, bis deine Änderungen in der verwalteten Anmeldung erscheinen.
-
Amazon Cognito unterstützt bis zu 20 HTTP-Umleitungen zwischen Amazon Cognito und Ihrem IDP.
-
Wenn sich Ihr Benutzer mit verwalteter Anmeldung anmeldet, speichert sein Browser ein verschlüsseltes Anmeldesitzungs-Cookie, das den Client und den Anbieter aufzeichnet, mit dem er sich angemeldet hat. Wenn sie erneut versuchen, sich mit denselben Parametern anzumelden, verwendet die verwaltete Anmeldung jede noch nicht abgelaufene Sitzung wieder, und der Benutzer authentifiziert sich, ohne erneut Anmeldeinformationen einzugeben. Wenn sich Ihr Benutzer erneut mit einem anderen IdP anmeldet, einschließlich eines Wechsels zu oder von der lokalen Benutzerpool-Anmeldung, muss er Anmeldeinformationen angeben und eine neue Anmeldesitzung erstellen.
Sie können jeden beliebigen Benutzerpool IdPs jedem App-Client zuweisen, und Benutzer können sich nur mit einem IdP anmelden, den Sie ihrem App-Client zugewiesen haben.
Themen
Konfigurieren von Identitätsanbietern für Ihren Benutzerpool.
Verwenden von Anbietern sozialer Identitäten mit einem Benutzerpool
Verwenden von SAML-Identitätsanbietern mit einem Benutzerpool
Verwendung von OIDC-Identitätsanbietern mit einem Benutzerpool
Verknüpfen von Verbundbenutzern mit einem vorhandenen Benutzerprofil
