Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Hinzufügen eines Amazon FSx-Dateisystems zu einer selbstverwalteten Microsoft Active Directory-Domäne
Wenn Sie ein neues FSx for Windows File Server-Dateisystem erstellen, können Sie die Microsoft Active Directory-Integration so konfigurieren, dass sie Ihrer selbstverwalteten Microsoft Active Directory-Domäne beitritt. Geben Sie dazu die folgenden Informationen für Ihr Microsoft Active Directory an:
-
Der vollqualifizierte Domänenname (FQDN) Ihres lokalen Microsoft Active Directory-Verzeichnisses.
Anmerkung
Amazon FSx unterstützt derzeit keine Single Label Domain (SLD) -Domains.
-
Die IP-Adressen der DNS-Server für Ihre Domain.
-
Anmeldeinformationen für ein Active Directory-Dienstkonto, das Amazon FSx verwendet, um das Dateisystem mit Ihrer Domain zu verbinden. Sie können diese wie folgt angeben:
-
Option 1: AWS Secrets Manager geheimer ARN — Der geheime Schlüssel, der den Benutzernamen und das Passwort für ein Dienstkonto in Ihrer Active Directory-Domäne enthält. Weitere Informationen finden Sie unter Speichern von Active Directory-Anmeldeinformationen mit AWS Secrets Manager.
-
Option 2: Anmeldeinformationen im Klartext
-
Benutzername des Dienstkontos — Der Benutzername des Dienstkontos in Ihrem vorhandenen Microsoft Active Directory. Geben Sie kein Domänenpräfix oder -suffix an. Zum Beispiel für
EXAMPLE\ADMIN, nurADMINverwenden. -
Passwort für das Dienstkonto — Das Passwort für das Dienstkonto.
-
-
Optional können Sie auch Folgendes spezifizieren:
-
Eine bestimmte Organisationseinheit (OU) innerhalb der Domain, der Ihr Amazon FSx-Dateisystem beitreten soll.
-
Der Name der Domain-Gruppe, deren Mitgliedern Administratorrechte für das Amazon FSx-Dateisystem gewährt werden. Der von Ihnen angegebene Domänengruppenname muss in Ihrem Active Directory eindeutig sein.
Nachdem Sie diese Informationen angegeben haben, verbindet Amazon FSx Ihr neues Dateisystem mithilfe des von Ihnen angegebenen Dienstkontos mit Ihrer selbstverwalteten Active Directory-Domain.
Wichtig
Amazon FSx registriert DNS-Einträge für ein Dateisystem nur, wenn die Active Directory-Domäne, mit der Sie es verbinden, Microsoft DNS als Standard-DNS verwendet. Wenn Sie ein Drittanbieter-DNS verwenden, müssen Sie die DNS-Einträge für Ihre Amazon FSx-Dateisysteme manuell einrichten, nachdem Sie Ihr Dateisystem erstellt haben. Weitere Informationen zur Auswahl der richtigen IP-Adressen für das Dateisystem finden Sie unterAbrufen der richtigen Dateisystem-IP-Adressen zur Verwendung für manuelle DNS-Einträge.
Bevor Sie beginnen
Vergewissern Sie sich, dass Sie das Voraussetzungen ausführliche Formular ausgefüllt habenVerwenden eines selbstverwalteten Microsoft Active Directorys.
-
Öffnen Sie die Amazon FSx-Konsole unter. https://console.aws.amazon.com/fsx/
-
Klicken Sie auf dem Dashboard auf Create file system (Dateisystem erstellen), um den Erstellungsassistenten für Dateisysteme zu starten.
Wählen Sie FSx für Windows File Server und dann Weiter. Die Seite Create file system (Dateisystem erstellen) wird angezeigt.
-
Geben Sie einen Namen für Ihr Dateisystem ein. Sie können maximal 256 Unicode-Buchstaben, Leerzeichen und Zahlen sowie die Sonderzeichen + - = verwenden. _:/
-
Geben Sie für Speicherkapazität die Speicherkapazität Ihres Dateisystems in GiB ein. Wenn Sie SSD-Speicher verwenden, geben Sie eine beliebige ganze Zahl im Bereich von 32—65.536 ein. Wenn Sie HDD-Speicher verwenden, geben Sie eine beliebige ganze Zahl im Bereich von 2.000 bis 65.536 ein. Sie können die Speicherkapazität jederzeit nach Bedarf erhöhen, nachdem Sie das Dateisystem erstellt haben. Weitere Informationen finden Sie unter Verwaltung der Speicherkapazität.
-
Behalten Sie die Durchsatzkapazität auf ihrer Standardeinstellung. Die Durchsatzkapazität ist die konstante Geschwindigkeit, mit der der Dateiserver, der Ihr Dateisystem hostet, Daten bereitstellen kann. Die Einstellung für die empfohlene Durchsatzkapazität basiert auf der von Ihnen ausgewählten Speicherkapazität. Wenn Sie mehr als die empfohlene Durchsatzkapazität benötigen, wählen Sie Durchsatzkapazität angeben und dann einen Wert aus. Weitere Informationen finden Sie unter Leistung von FSx for Windows File Server.
Sie können die Durchsatzkapazität jederzeit nach Bedarf ändern, nachdem Sie das Dateisystem erstellt haben. Weitere Informationen finden Sie unter Verwaltung der Durchsatzkapazität.
-
Wählen Sie die VPC aus, die Sie Ihrem Dateisystem zuordnen möchten. Wählen Sie für diese Übung mit den ersten Schritten dieselbe VPC aus wie für Ihr Directory Service Verzeichnis und Ihre Amazon EC2-Instance.
-
Wählen Sie einen beliebigen Wert für Availability Zones und Subnet.
-
Für VPC-Sicherheitsgruppen ist die Standardsicherheitsgruppe für Ihre standardmäßige Amazon-VPC bereits zu Ihrem Dateisystem in der Konsole hinzugefügt. Bitte stellen Sie sicher, dass die Sicherheitsgruppe und die VPC-Netzwerk-ACLs für die Subnetze, in denen Sie Ihr FSx-Dateisystem erstellen, den Datenverkehr an den Ports und in den im folgenden Diagramm gezeigten Anweisungen zulassen.
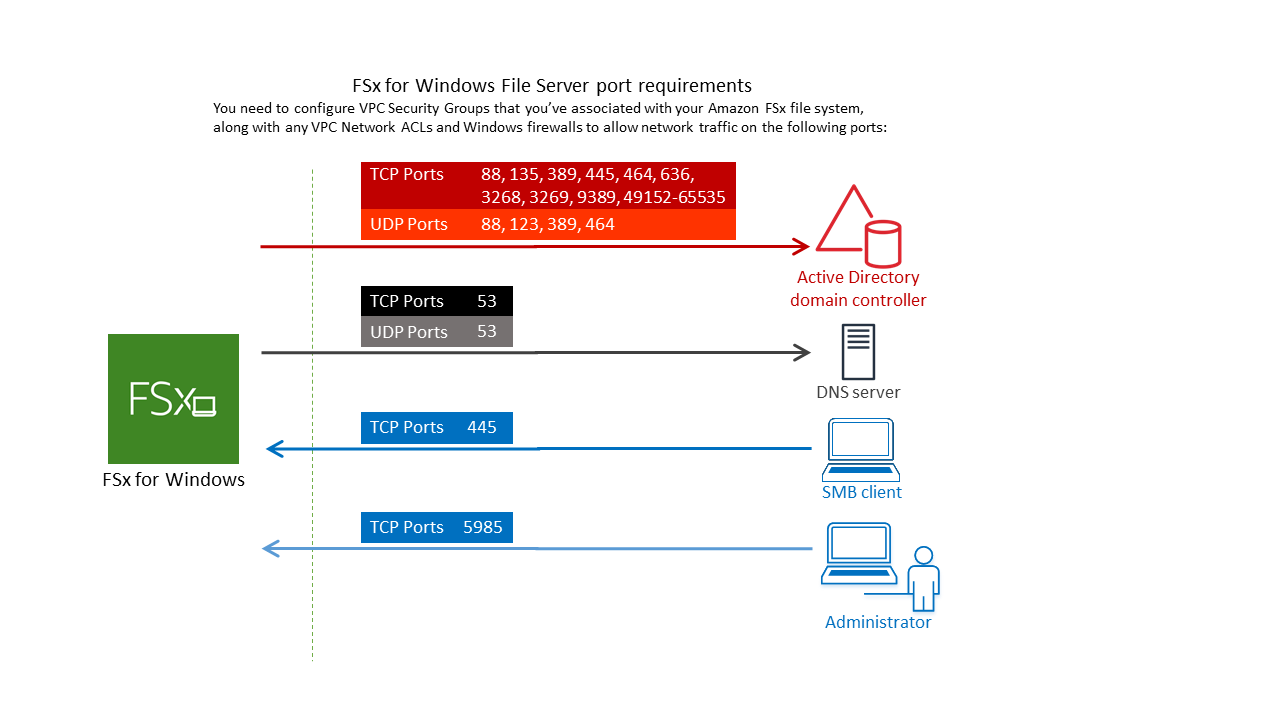
In der folgenden Tabelle ist die Rolle der einzelnen Ports aufgeführt.
Protocol (Protokoll)
Ports
Rolle
TCP/UDP
53
Domain Name System (DNS)
TCP/UDP
88
Kerberos-Authentifizierung
TCP/UDP
464
Change/Set Passwort
TCP/UDP
389
Lightweight Directory Access Protocol (LDAP)
UDP 123 Network Time Protocol (NTP)
TCP 135 Distributed Computing Environment / End Point Mapper (DCE / EPMAP)
TCP
445
Directory-Services-SMB-Dateifreigabe
TCP
636
Lightweight Directory Access Protocol Over TLS/SSL (LDAPS)
TCP
3268
Globaler Microsoft-Katalog
TCP
3269
Globaler Microsoft-Katalog über SSL
TCP
5985
WinRM 2.0 (Microsoft Windows-Fernverwaltung)
TCP
9389
Microsoft Active Directory DS-Webdienste, PowerShell
TCP
49152–65535
Flüchtige Ports für RPC
Wichtig
Das Zulassen des ausgehenden Datenverkehrs auf dem TCP-Port 9389 ist für Single-AZ 2 und alle Multi-AZ Dateisystembereitstellungen erforderlich.
Anmerkung
Wenn Sie VPC-Netzwerk-ACLs verwenden, müssen Sie auch ausgehenden Datenverkehr auf dynamischen Ports (49152-65535) von Ihrem FSx-Dateisystem zulassen.
-
Ausgehende Regeln, um den gesamten Datenverkehr zu den IP-Adressen zuzulassen, die den DNS-Servern und Domänencontrollern für Ihre selbstverwaltete Microsoft Active Directory-Domäne zugeordnet sind. Weitere Informationen finden Sie in der Microsoft-Dokumentation zur Konfiguration Ihrer Firewall für die Active Directory-Kommunikation.
-
Stellen Sie sicher, dass sich diese Verkehrsregeln auch auf den Firewalls widerspiegeln, die für jeden der Active Directory-Domänencontroller, DNS-Server, FSx-Clients und FSx-Administratoren gelten.
Anmerkung
Wenn Sie Active Directory-Standorte definiert haben, müssen Sie sicherstellen, dass die Subnetze in der VPC, die Ihrem Amazon FSx-Dateisystem zugeordnet sind, an einem Active Directory-Standort definiert sind und dass keine Konflikte zwischen den Subnetzen in Ihrer VPC und den Subnetzen Ihrer anderen Standorte bestehen. Sie können diese Einstellungen mithilfe des MMC-Snap-Ins für Active Directory-Standorte und -Dienste anzeigen und ändern.
Wichtig
Während Amazon VPC-Sicherheitsgruppen verlangen, dass Ports nur in der Richtung geöffnet werden, in der der Netzwerkverkehr initiiert wird, erfordern die meisten Windows-Firewalls und VPC-Netzwerk-ACLs, dass Ports in beide Richtungen geöffnet sind.
-
-
Wählen Self-managed Sie für die Windows-Authentifizierung Microsoft Active Directory.
-
Geben Sie einen Wert für den vollqualifizierten Domänennamen für das selbstverwaltete Microsoft Active Directory-Verzeichnis ein.
Anmerkung
Der Domänenname darf nicht im SLD-Format (Single Label Domain) vorliegen. Amazon FSx unterstützt derzeit keine SLD-Domains.
Wichtig
Für Single-AZ 2 und alle Multi-AZ Dateisysteme darf der Active Directory-Domänenname 47 Zeichen nicht überschreiten.
-
Geben Sie einen Wert für die Organisationseinheit für das selbstverwaltete Microsoft Active Directory-Verzeichnis ein.
Anmerkung
Stellen Sie sicher, dass für das von Ihnen angegebene Dienstkonto Berechtigungen an die Organisationseinheit delegiert wurden, die Sie hier angeben, oder an die Standard-Organisationseinheit, falls Sie keine angeben.
-
Geben Sie mindestens einen und nicht mehr als zwei Werte für DNS-Server-IP-Adressen für das selbstverwaltete Microsoft Active Directory-Verzeichnis ein.
-
Anmeldedaten für das Dienstkonto — Wählen Sie aus, wie Sie Ihre Anmeldedaten für das Dienstkonto angeben möchten:
-
Option 1: AWS Secrets Manager Geheimer ARN — Der Schlüssel, der den Benutzernamen und das Passwort für ein Dienstkonto in Ihrer Active Directory-Domäne enthält. Weitere Informationen finden Sie unter Speichern von Active Directory-Anmeldeinformationen mit AWS Secrets Manager.
-
Option 2: Anmeldeinformationen im Klartext
-
Benutzername des Dienstkontos — Der Benutzername des Dienstkontos in Ihrem vorhandenen Microsoft Active Directory. Geben Sie kein Domänenpräfix oder -suffix an. Zum Beispiel für
EXAMPLE\ADMIN, nurADMINverwenden. -
Passwort für das Dienstkonto — Das Passwort für das Dienstkonto.
Passwort bestätigen — Das Passwort für das Dienstkonto.
Wichtig
Geben Sie KEIN Domänenpräfix (
corp.com\ServiceAcct) oder Domänensuffix (ServiceAcct@corp.com) ein, wenn Sie den Benutzernamen des Dienstkontos eingeben.Verwenden Sie NICHT den Distinguished Name (DN), wenn Sie den Benutzernamen (
CN=ServiceAcct,OU=example,DC=corp,DC=com) für das Dienstkonto eingeben. -
-
-
Geben Sie für die Gruppe delegierter Dateisystemadministratoren die
Domain AdminsGruppe oder eine benutzerdefinierte Gruppe delegierter Dateisystemadministratoren an (falls Sie eine erstellt haben). Die Gruppe, die Sie angeben, sollte über die delegierte Befugnis verfügen, administrative Aufgaben in Ihrem Dateisystem auszuführen. Wenn Sie keinen Wert angeben, verwendet Amazon FSx die integrierteDomain AdminsGruppe. Beachten Sie, dass Amazon FSx die Verwendung einer GruppeDelegated file system administrators group(entweder derDomain AdminsGruppe oder einer von Ihnen angegebenen benutzerdefinierten Gruppe), die sich im integrierten Container befindet, nicht unterstützt.Wichtig
Wenn Sie keine Gruppe delegierter Dateisystemadministratoren angeben, versucht Amazon FSx standardmäßig, die integrierte
Domain AdminsGruppe in Ihrer Active Directory-Domäne zu verwenden. Wenn der Name dieser integrierten Gruppe geändert wurde oder Sie eine andere Gruppe für die Domänenverwaltung verwenden, müssen Sie diesen Namen für die Gruppe hier angeben.Wichtig
Geben Sie KEIN Domänenpräfix (corp.com\FSxAdmins) oder Domänensuffix (FSxAdmins@corp .com) ein, wenn Sie den Gruppennamenparameter angeben.
Verwenden Sie NICHT den Distinguished Name (DN) für die Gruppe. Ein Beispiel für einen eindeutigen Namen ist CN=FSxAdmins, OU=Example, DC=Corp, DC=com.
Im folgenden Beispiel wird ein FSx for Windows File Server-Dateisystem mit einem SelfManagedActiveDirectoryConfiguration in der us-east-2 Availability Zone erstellt.
aws fsx --region us-east-2 \ create-file-system \ --file-system-type WINDOWS \ --storage-capacity 300 \ --security-group-idssecurity-group-id\ --subnet-idssubnet-id\ --windows-configuration SelfManagedActiveDirectoryConfiguration='{DomainName="corp.example.com", \ OrganizationalUnitDistinguishedName="OU=FileSystems,DC=corp,DC=example,DC=com",FileSystemAdministratorsGroup="FSxAdmins", \ UserName="FSxService",Password="password", \ DnsIps=["10.0.1.18"]}',ThroughputCapacity=8
Wichtig
Verschieben, deaktivieren oder löschen Sie die Computerobjekte, die Amazon FSx in der Organisationseinheit erstellt, nicht. Ändern Sie die Standard-Organisationseinheit nicht, nachdem Ihr Dateisystem erstellt wurde. Jede dieser Aktionen führt zu einer Fehlkonfiguration Ihres Dateisystems.
